

Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.
सभी DigiCert SSL प्रमाणपत्रों के लिए ग्राहकों को व्यावसायिक सत्यापन या विस्तारित सत्यापन प्रक्रिया पास करने की आवश्यकता होती है। DigiCert SSL प्रमाणपत्र पर, ये दो सत्यापन प्रक्रियाएं समान हैं। व्यावसायिक सत्यापन या विस्तारित सत्यापन प्रक्रिया के एक भाग के रूप में, आपको अपनी कंपनी और आपकी कंपनी के फ़ोन नंबर के बारे में जानकारी प्रदान करने की आवश्यकता है।
डन नंबर
आपको DigiCert को अपना DUNS नंबर प्रदान करना होगा, और आपकी DUNS प्रोफ़ाइल को आपका फ़ोन नंबर प्रदर्शित करना होगा। आप इस वेबसाइट पर अपनी कंपनी का DUNS नंबर/प्रोफाइल देख सकते हैं: https://www.dandb.com/. यदि आप देखते हैं कि आपकी DUNS लिस्टिंग में फ़ोन नंबर नहीं है, तो आपको Dun & Bradstreet (at ) से संपर्क
कृपया ध्यान दें कि DNB (Dun & Bradstreet) को आपकी DUNS लिस्टिंग में अपना फ़ोन नंबर जोड़ने के लिए कहने के बाद, उन्हें यह अपडेट करने में कुछ दिन लगेंगे। आपको DNB से एक ईमेल संदेश प्राप्त होने
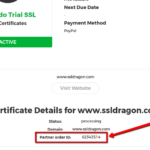 उस समय, आपको +1 (877) 438-8776 पर DigiCert से संपर्क करना चाहिए और उन्हें अपना DigiCert ऑर्डर आईडी और अपना DUNS नंबर प्रदान करना चाहिए। आप अपने SSL Dragon खाते के अंदर अपने SSL प्रमाणपत्र के विवरण पृष्ठ पर अपना DigiCert ऑर्डर ID पा सकते हैं। दाईं ओर स्क्रीनशॉट देखें।
DigiCert आपके फ़ोन नंबर को सत्यापित करने के लिए कॉलबैक सत्यापन प्रक्रिया के साथ आगे बढ़ेगा। एक बार यह पूरा हो जाने के बाद, आपका DigiCert SSL प्रमाणपत्र आपको जारी किया जाएगा।
कानूनी पत्र
यदि आपकी DUNS लिस्टिंग में अपना फ़ोन नंबर जोड़ने में बहुत अधिक समय लगता है, तो आप DigiCert से यह बताने के लिए कह सकते हैं कि आपके पास व्यावसायिक सत्यापन या विस्तारित सत्यापन पास करने के लिए क्या विकल्प हैं। DigiCert आपको एक कानूनी पत्र के बारे में जानकारी के साथ एक ईमेल संदेश भेज सकता है जिसे आप लिख सकते हैं, फिर इसे नोटरी पर हस्ताक्षर करने के लिए ले जा सकते हैं, और फिर स्कैन करके ईमेल द्वारा DigiCert को वापस भेज सकते हैं। पत्र में आपकी कंपनी का नाम, पता और फोन नंबर होगा। एक बार DigiCert इसे प्राप्त करने के बाद, वे उस नंबर पर कॉलबैक करेंगे जो आप कानूनी पत्र में प्रदान करते हैं और उसके तुरंत बाद आपका DigiCert SSL प्रमाणपत्र जारी करेंगे। अन्य प्रमाणपत्र प्राधिकरणों के पास भी यह अभ्यास है, इसलिए कानूनी पत्र प्रदान करना व्यावसायिक सत्यापन और विस्तारित सत्यापन पास करने का एक सामान्य तरीका है।
लिंक की प्रतिलिपि करें
यदि आप अभी भी सोच रहे हैं कि प्रत्येक सत्यापन प्रकार (डोमेन सत्यापन (DV), व्यवसाय सत्यापन (BV), और विस्तारित सत्यापन (EV)) के मुख्य लाभ क्या हैं और आपको एक बनाम दूसरे को क्यों चुनना चाहिए, तो यह आपके लिए सही FAQ है। इनमें से प्रत्येक एसएसएल प्रमाणपत्र प्रकार एक निश्चित ग्राहक विश्वास स्तर को ध्यान में रखते हुए बनाया गया था:
अब जब आप डोमेन सत्यापन (DV), व्यवसाय सत्यापन (BV), और विस्तारित सत्यापन (EV) SSL प्रमाणपत्रों के बीच मुख्य अंतर जानते हैं, तो आपके लिए वह चुनना बहुत आसान होना चाहिए जो आपको सबसे अच्छा लगे।
लिंक की प्रतिलिपि करें
एसएसएल नवीनीकरण के लिए आपके डोमेन और कंपनी के लिए एक नया प्रमाणपत्र खरीदने की आवश्यकता होती है। कठोर उद्योग मानकों को पूरा करने के लिए, प्रमाणपत्र अधिकारियों को प्रमाण पत्र में समाप्ति तिथि को कोड करना होगा। इसीलिए जब एसएसएल प्रमाणपत्र समाप्त हो जाता है, तो यह मान्य नहीं होता है और इसे बदलने की आवश्यकता होती है। एसएसएल प्रमाणपत्र के जीवन को सीए/ब्राउज़र फोरम द्वारा निर्धारित समय सीमा से आगे बढ़ाना असंभव है।
नवीनीकरण चक्र तेज हो रहा है। प्रमाणपत्रों की सीमा अब 200 दिनों (15 मार्च, 2026 तक) तक सीमित है, और यह सीमा 2027 में 100 दिन और फिर मार्च, 2029 तक 47 दिन तक सिमट जाएगी। उन्हें मैन्युअल रूप से प्रबंधित करना स्केल नहीं करता है, खासकर कई डोमेन में।
समाधान ACME-आधारित स्वचालन है। यह आपके हाथों से संपूर्ण प्रमाणपत्र जीवनचक्र को हटा देता है। समाप्ति तिथियों पर नज़र रखने, सीएसआर उत्पन्न करने और हर कुछ महीनों में प्रमाणपत्रों को पुनः स्थापित करने के बजाय, सब कुछ पृष्ठभूमि में स्वचालित रूप से चलता है।
लिंक की प्रतिलिपि करें
Internet Explorer से अपना प्रमाण पत्र निर्यात करने के लिए, नीचे दिए गए चरणों का पालन करें:
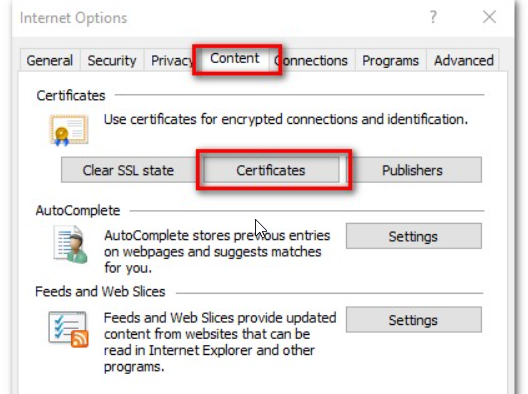
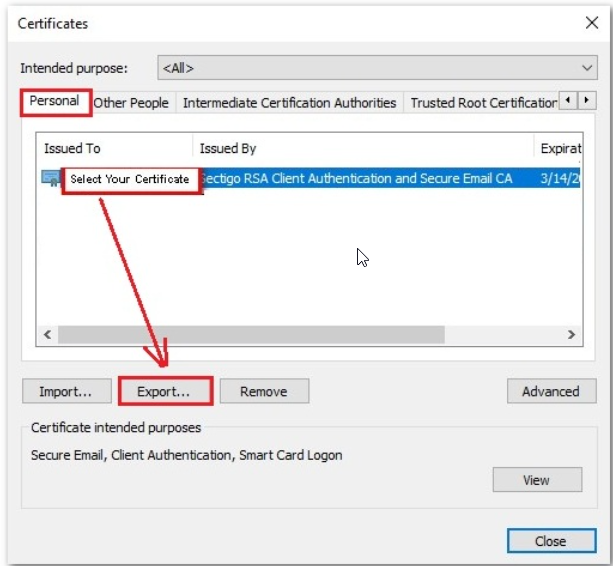
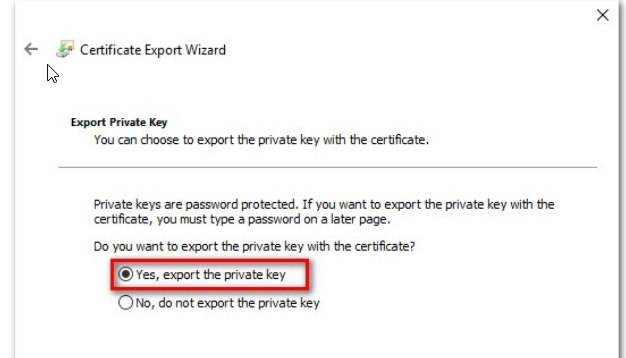
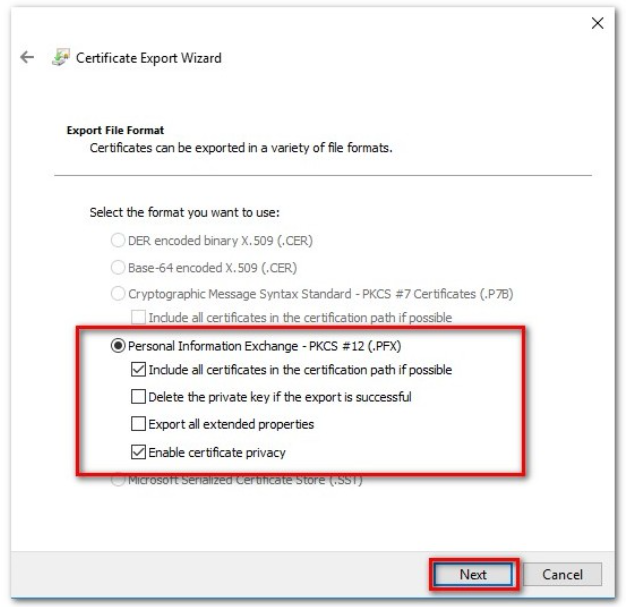
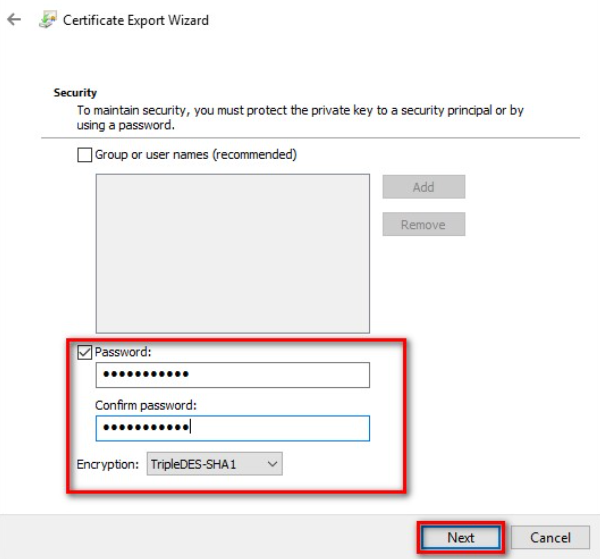
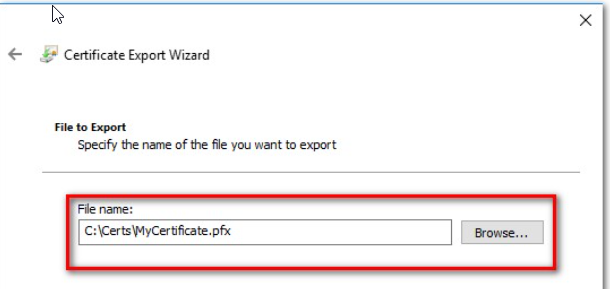
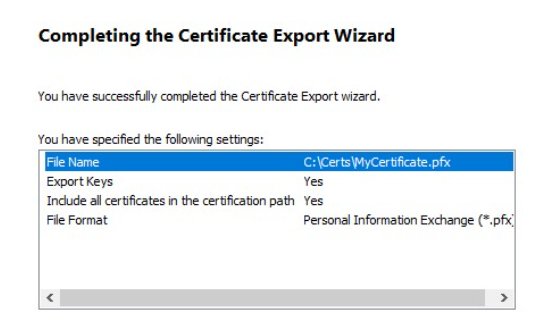
स्रोत: सेक्टिगो का ज्ञानकोष
लिंक की प्रतिलिपि करें
Sectigo व्यक्तिगत प्रमाणीकरण प्रमाण पत्र व्यक्तियों और व्यवसायों जो ईमेल के रूप में सबसे अच्छा वेब सुरक्षा प्रथाओं को लागू करने पर देख रहे हैं के लिए डिजाइन किए गए थे & दस्तावेज़ एन्क्रिप्शन और उपयोगकर्ता दो कारक प्रमाणीकरण. हालाँकि, प्रत्येक CPAC SSL प्रमाणपत्र को किसी विशेष आवश्यकता के अनुसार डिज़ाइन किया गया था। DV, BV और EV SSL प्रमाणपत्रों की तरह, CPAC SSL प्रमाणपत्र विभिन्न सत्यापन आवश्यकताओं के साथ आते हैं जो कुछ प्रमाणपत्र फ़ील्ड को सक्षम करते हैं:
अपनी वास्तविक जरूरतों के आधार पर, अब आप तय कर सकते हैं जो Sectigo व्यक्तिगत प्रमाणीकरण प्रमाणपत्र आप के लिए सबसे अच्छा विकल्प है, आप अपने व्यापार गतिविधि की एक बढ़ाया वेब सुरक्षा प्रदान.
प्रत्येक प्रकार के प्रमाणपत्र के लिए सत्यापन आवश्यकताओं के बारे में अधिक जानकारी के लिए, यह सामान्य प्रश्न अनुभाग देखें.
लिंक की प्रतिलिपि करें
आप किसी भी वैध ईमेल पते के लिए एक Sectigo व्यक्तिगत प्रमाणीकरण प्रमाणपत्र (SPAC) आदेश कर सकते हैं. नीचे प्रत्येक प्रकार के व्यक्तिगत प्रमाणीकरण प्रमाणपत्र के लिए सत्यापन आवश्यकताएं दी गई हैं:
सत्यापन के लिए आपसे एक चुनौती-प्रतिक्रिया की आवश्यकता होती है, जो आपके द्वारा प्रदान किए गए ईमेल पते पर भेजी जाती है। एक बार जब आप चुनौती ईमेल में दिए गए निर्देशों का पालन कर लेते हैं, तो प्रमाण पत्र जारी किया जाता है।
SPAC प्रो प्रमाणपत्र प्राप्त करने के लिए, आपको निम्नलिखित चरणों को पूरा करना होगा:
चुनौती ईमेल में दिए गए निर्देशों को पूरा करने के बाद, प्रमाणपत्र जारी किया जाता है।
एंटरप्राइज़ के लिए सत्यापन के लिए निम्नलिखित की आवश्यकता होती है:
एक बार उपरोक्त चरण पूरे हो जाने के बाद, प्रमाण पत्र जारी किया जाता है।
क्यूआईआईएस योग्य स्वतंत्र सूचना स्रोत के लिए खड़ा है – एक अप-टू-डेट सार्वजनिक डेटाबेस जो विश्वसनीय और सटीक जानकारी प्रदान करता है जिसके लिए उससे परामर्श किया जाता है। QIIS के उदाहरण स्थानीय फ़ोन निर्देशिकाएँ या तृतीय-पक्ष वाणिज्यिक क्रेडिट सेवाएँ हैं, जैसे
डन और ब्रांडशीट
।
क्यूटीआईएस (योग्य कर सूचना स्रोत) एक सरकारी डेटाबेस है जिसमें निजी संगठनों, व्यावसायिक संस्थाओं या व्यक्तियों से संबंधित कर जानकारी शामिल है। नियोक्ता पहचान संख्या (EIN) को QTIS माना जाता है।
QGIS का मतलब क्वालिफाइड गवर्नमेंट इंफॉर्मेशन सोर्स है – एक सरकारी संस्था द्वारा बनाए रखा गया डेटाबेस जिसमें कानूनी व्यवसाय पंजीकरण, कॉर्पोरेट फाइलिंग, ट्रेडमार्क और पेटेंट शामिल हैं।
स्रोत: सेक्टिगो का ज्ञानकोष
लिंक की प्रतिलिपि करें
हम SSL प्रमाणपत्र स्थापित करने के तरीके के बारे में बहुत कम या कोई समर्थन नहीं देते हैं। हमारे लिए उन सभी के लिए समर्थन प्रदान करने में सक्षम होने के लिए “होस्टिंग प्रदाता एक्स होस्टिंग पैनल, एक्स ऑपरेटिंग सिस्टम, एक्स वेब सर्वर प्रकार , एक्स टेक्नोलॉजी, एक्स रिलीज संस्करण” के अनगिनत संयोजन हैं।
इसके अलावा, सेटअप को सही और सुरक्षित होने के लिए एसएसएल प्रमाणपत्र स्थापित करते समय ध्यान में रखने के लिए बहुत सारे कारक हैं। ये कहा जा रहा है, हम विनम्रता से फोन, ईमेल या टिकटिंग सिस्टम पर किसी भी एसएसएल इंस्टॉलेशन निर्देशों की पेशकश करने से इनकार करना पसंद करते हैं।
यहां तीन लिंक दिए गए हैं जहां आप आउटलुक / ऑफिस 365 के साथ अपने एसएसएल प्रमाणपत्र का उपयोग करने के तरीके पर शोध शुरू कर सकते हैं:
– एसएसएल प्रमाणपत्र स्थापना
– CPAC प्रमाणपत्र स्थापना
– SSL स्थापना FAQ
आपके विशेष सर्वर सेटअप पर ऑनलाइन बहुत सारी जानकारी है, इसलिए आप उस पर भी गौर करना चाह सकते हैं। वैकल्पिक रूप से, हम एक वेब डेवलपर या सिस्टम इंजीनियर को काम पर रखने की सलाह देते हैं जिसने पहले कई बार एसएसएल प्रमाणपत्र स्थापित किए हैं।
लिंक की प्रतिलिपि करें
बहु-डोमेन प्रमाणपत्र को प्राथमिक डोमेन नाम के लिए शुरू में सक्रिय किया जा सकता है।
यदि आप बाद में अधिक डोमेन जोड़ना चाहते हैं, तो आपको अपने SSLDragon.com खाते में प्रमाणपत्र को फिर से जारी करना होगा, और पुनः जारी करते समय सैन फ़ील्ड में सैन (अतिरिक्त डोमेन) सूची जोड़नी होगी।
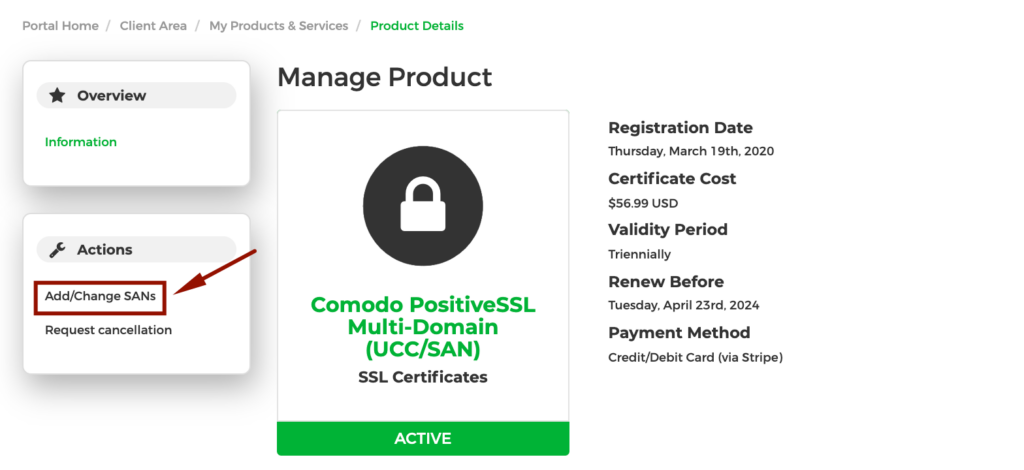
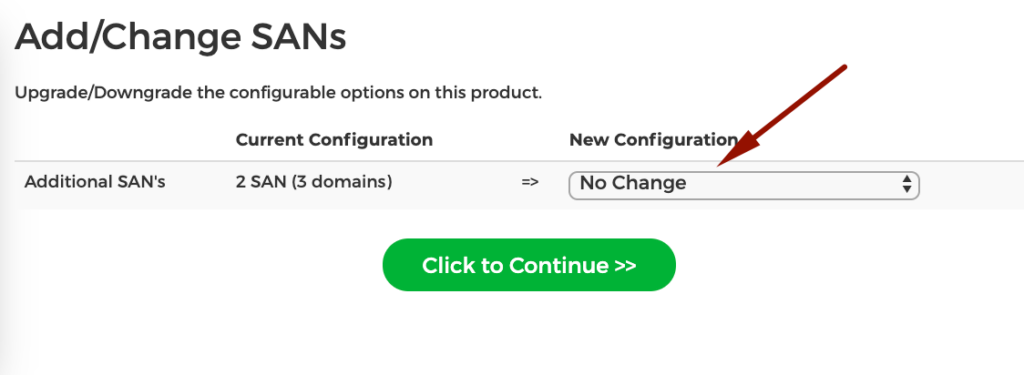
यदि आपको डिफ़ॉल्ट रूप से शामिल से अधिक डोमेन जोड़ने की आवश्यकता है, तो कृपया अतिरिक्त SAN के लिए भुगतान करने और सक्रिय करने के लिए अधिक SANs जोड़ें विकल्प चुनें।
लिंक की प्रतिलिपि करें
एक डेटा सर्वर डेटाबेस सेवाओं की एक विस्तृत श्रृंखला प्रदान करता है जैसे डेटा भंडारण, डेटा हेरफेर, डेटा विश्लेषण और संग्रह। यदि आपकी वेबसाइट डेटाबेस-ए-ए-सर्विस (DBaaS) समाधान प्रदान करती है, तो आपको अपने ग्राहकों की संवेदनशील जानकारी को एन्क्रिप्ट करने के लिए SSL प्रमाणपत्र की आवश्यकता होगी। इसके अलावा, चूंकि क्रोम और फ़ायरफ़ॉक्स एसएसएल एन्क्रिप्शन के बिना वेबसाइटों को सुरक्षित नहीं मानते हैं, इसलिए एक वैध एसएसएल प्रमाणपत्र यह सुनिश्चित करेगा कि आपकी साइट किसी भी ब्राउज़र से 24/7 सुलभ है।
लिंक की प्रतिलिपि करें
सभी 5 कारणों और किसी भी अन्य को यह जांचकर प्रकट किया जा सकता है कि इन उपकरणों का उपयोग करके आपका एसएसएल कितनी अच्छी तरह स्थापित किया गया था: एसएसएल सर्वर टेस्ट और पैडलॉक क्यों नहीं?
वे आपको किसी भी कमजोरियों को ठीक करने के तरीके के बारे में विस्तृत जानकारी के साथ आपके एसएसएल प्रमाणपत्र स्थापना पर एक मुफ्त रिपोर्ट प्रदान करेंगे।
साथ ही, हम आपको हमारे लेख को पढ़ने की सलाह देते हैं: अपनी वेबसाइट को HTTP से HTTPS में आसानी से और बिना किसी दर्द के कैसे स्थानांतरित करें। लेख और भी आगे जाता है और आपकी वेबसाइट को HTTPS लिंक से सही ढंग से खोलने के लिए क्या जांचना है और क्या करना है, इस पर कई और सिफारिशों के साथ आता है।
लिंक की प्रतिलिपि करें