


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

所有 DigiCert SSL 证书都要求客户通过业务验证或扩展验证程序。 在 DigiCert SSL 证书上,这两个验证过程是相同的。 作为企业验证或扩展验证流程的一部分,您需要提供有关贵公司的信息和贵公司的电话号码。
DUNS 号码
您需要向 DigiCert 提供您的 DUNS 号码,您的 DUNS 资料需要显示您的电话号码。 您可以在以下网站上查询贵公司的 DUNS 编号/档案:https://www.dandb.com/。 如果您发现您的 DUNS 列表不包含电话号码,那么您需要联系
请注意,在要求 DNB(邓白氏)将您的电话号码添加到您的 DUNS 列表中后,他们需要几天时间进行更新。 您应在
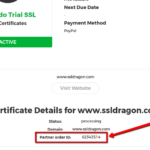 这时,您应该拨打+1 (877) 438-8776联系 DigiCert,并向他们提供您的 DigiCert 订单 ID 和您的 DUNS 号码。 你可以在 SSLDragon 账户内的 SSL 证书详情页面上找到你的 DigiCert 订单 ID。 请看右边的截图。
DigiCert 将继续进行回拨验证程序,以验证您的电话号码。 一旦完成,您的 DigiCert SSL 证书就会发放给您。
法律信函
如果将您的电话号码添加到 DUNS 列表中耗时过长,您可以要求 DigiCert 告诉您通过业务验证或扩展验证的其他方法。 DigiCert 可以向您发送电子邮件,提供有关法律信函的信息,您可以撰写法律信函,然后拿到公证处让他们签字,然后扫描并通过电子邮件发送回 DigiCert。 信中要有贵公司的名称、地址和电话号码。 DigiCert 收到申请后,会根据你在法律信函中提供的电话号码进行回访,并在不久后签发你的 DigiCert SSL 证书。 其他证书颁发机构也有这种做法,因此提供法律信函是通过业务验证和扩展验证的常用方法。
复制链接
如果您还想知道每种验证类型(域验证 (DV)、企业验证 (BV) 和扩展验证 (EV))的主要优点是什么,以及为什么要选择其中一种验证类型,请阅览以下常见问题。 每种 SSL 证书类型在创建时都考虑到了一定的客户信任度:
现在您已经知道域名验证(DV)、企业验证(BV)和扩展验证(EV)SSL 证书之间的主要区别,那么选择最适合您的证书应该会容易得多。
复制链接
SSL 更新需要为你的域名和公司购买一个全新的证书。为了达到严格的行业标准,证书颁发机构必须在证书中标注到期日期。因此,当 SSL 证书过期时,它就不再有效,需要更换。SSL 证书的有效期不可能超过 CA/Browser Forum 规定的时限。
更新周期正在加快。证书更新的上限为 200 天(截至 2026 年 3 月 15 日),到 2027 年将缩减到 100 天,到 2029 年 3 月将缩减到 47 天。手动管理这些证书无法扩展,尤其是跨多个域。
该解决方案是基于 ACME 的自动化。它能让您摆脱整个证书生命周期的束缚。无需跟踪到期日期、生成 CSR,也无需每隔几个月重新安装证书,一切都在后台自动运行。
复制链接
要从 Internet Explorer 导出证书,请按以下步骤操作:
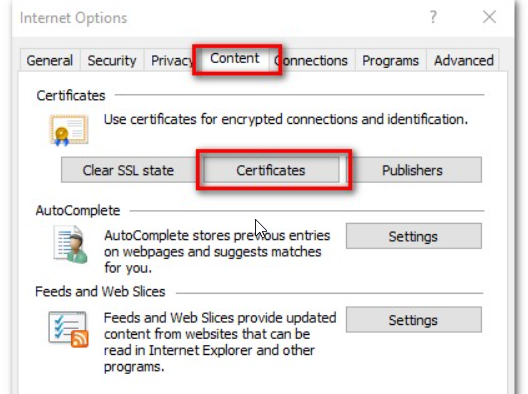
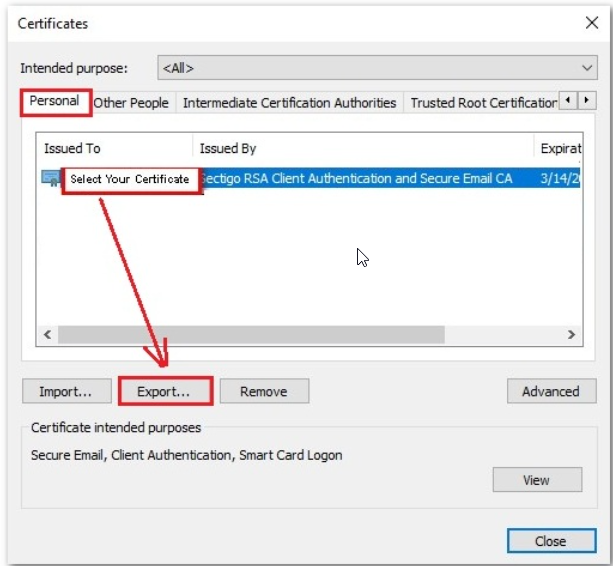
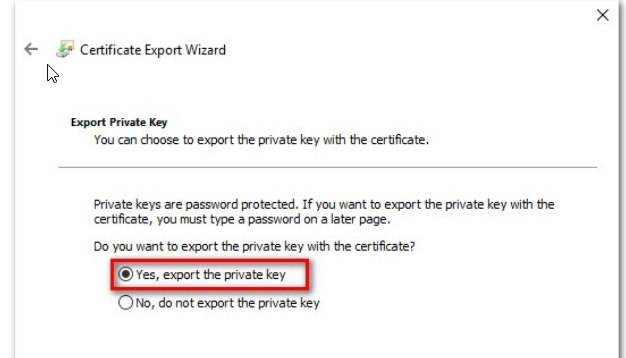
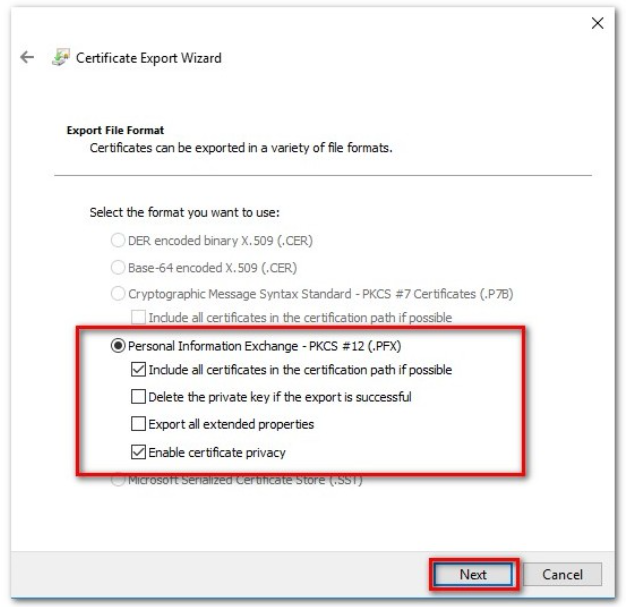
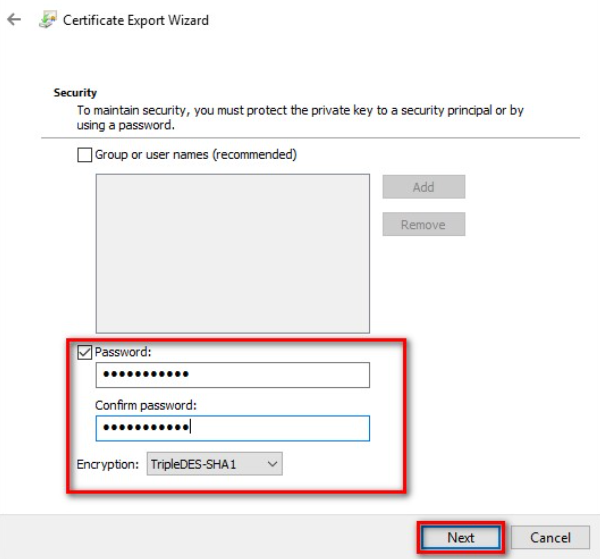
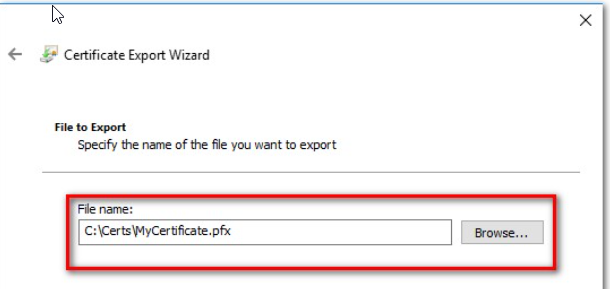
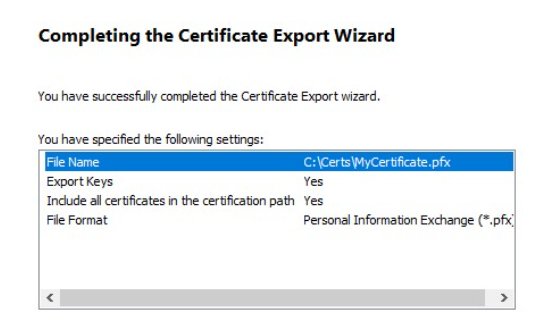
来源:Sectigo 知识库Sectigo 知识库
复制链接
Sectigo 个人认证证书专为希望实施最佳网络安全实践(如电子邮件和文档加密以及用户双因素认证)的个人和企业而设计。 然而,每个 CPAC SSL 证书都是为满足特定需求而设计的。 与 DV、BV 和 EV SSL 证书一样,CPAC SSL 证书也有不同的验证要求,可启用某些证书字段:
根据您的实际需求,您现在可以决定哪种Sectigo 个人认证证书 最适合您,为您的业务活动提供更高的网络安全性。
有关各类证书验证要求的更多信息,请查看常见问题部分。
复制链接
您可以为任何有效的电子邮件地址订购 Sectigo 个人认证证书 (SPAC)。 以下是各类个人认证证书的验证要求:
验证需要您的挑战回复,该回复会发送到您提供的电子邮件地址。 一旦您按照质疑电子邮件中的说明进行了操作,证书就会签发。
要获取 SPAC Pro 证书,您需要完成以下步骤:
完成质疑电子邮件中的说明后,证书就会签发。
企业的验证要求如下:
完成上述步骤后,证书就会颁发。
QIIS 代表 “合格的独立信息源”–一个最新的公共数据库,提供可靠、准确的信息,供人查询。 QIIS 的例子包括本地电话簿或第三方商业信贷服务,如
Dun 和 Brandsheet
.
QTIS (合格税务信息源)是一个政府数据库,其中包含与私营组织、商业实体或个人有关的税务信息。 雇主识别码 (EIN) 被视为 QTIS。
QGIS QGIS 是 Qualified Government Information Source(合格政府信息源)的缩写,是一个由政府实体维护的数据库,其中包含合法商业注册、公司备案、商标和专利信息。
来源:Sectigo 知识库Sectigo 知识库
复制链接
在如何安装 SSL 证书方面,我们几乎不提供任何支持。 托管服务提供商 X 托管面板 X 操作系统 X 网络服务器类型 X 技术 X 发布版本 “的组合数不胜数,我们无法为所有组合提供支持。
此外,在安装 SSL 证书时,有太多因素需要考虑,这样才能保证设置的正确性和安全性。 尽管如此,我们还是礼貌地拒绝通过电话、电子邮件或票务系统提供任何 SSL 安装说明。
以下是三个链接,你可以从这里开始研究如何在 Outlook / Office 365 中使用 SSL 证书:
–SSL 证书安装
–CPAC 证书安装
– SSL 安装常见问题
网上有很多关于您的特定服务器设置的信息,因此您可能也想了解一下。 或者,我们建议聘请一名曾多次安装过 SSL 证书的网络开发人员或系统工程师。
复制链接
多域名证书最初可为主域名激活。
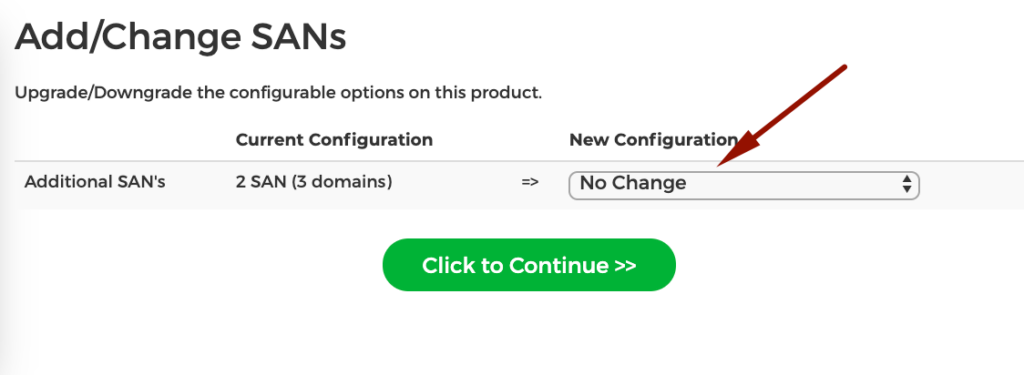
如果以后希望添加更多域名,则需要在 SSLDragon.com 账户中重新颁发证书,并在重新颁发时在 SAN 字段中添加 SAN(附加域)列表。
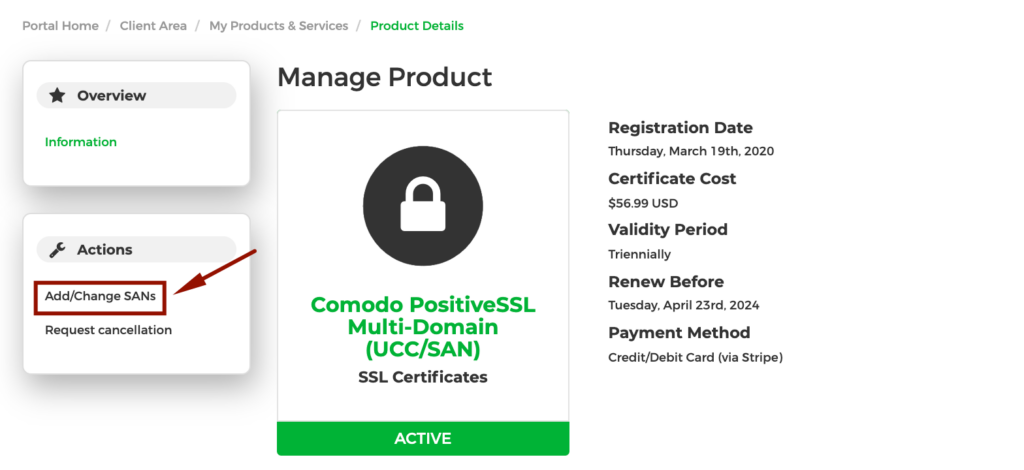
如果您需要添加的域数多于默认包含的域数,则请选择添加更多 SAN 选项,以便支付和激活额外的 SAN。
复制链接
数据服务器提供广泛的数据库服务,如数据存储、数据处理、数据分析和存档。 如果您的网站提供数据库即服务 (DBaaS) 解决方案,则需要 SSL 证书来加密客户的敏感信息。 此外,由于 Chrome 浏览器和火狐浏览器会将没有 SSL 加密的网站标记为不安全网站,因此有效的 SSL 证书将确保您的网站可通过任何浏览器全天候访问。
复制链接
使用这些工具检查 SSL 的安装情况,就能发现所有这 5 个原因和其他原因:SSL 服务器测试》和《为什么没有挂锁?
他们会向你提供一份免费的 SSL 证书安装报告,以及如何修复任何漏洞的详细信息。
此外,我们还建议您阅读我们的文章:《如何轻松无痛地将网站从 HTTP 转为 HTTPS?如何轻松无忧地将网站从 HTTP 迁移到 HTTPS。 这篇文章更进一步,提出了更多关于如何检查和如何正确打开 HTTPS 链接网站的建议。
复制链接