


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

بمجرد حصولك على رمز CSR والمفتاح الخاص، يمكنك إدخال CSR الخاص بك عند طلب شهادة SSL. هنا تحتاج إلى إدخال رمز المسؤولية الاجتماعية للشركات:
نسخ الرابط
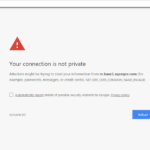 ستنتهي صلاحية شهادة SSL الحالية بمجرد مرور تاريخ “انتهاء الصلاحية” لشهادة SSL الخاصة بك. إذا احتفظتَ بشهادة SSL القديمة والمنتهية الصلاحية على موقعك الإلكتروني، فإن جميع متصفحات الويب ومتصفحات الجوال ستُظهر موقعك الإلكتروني على أنه غير آمن وستنبّه المستخدمين إلى أن موقعك الإلكتروني يعاني من مشكلة أمنية كبيرة، ولن تسمح للزوار بالدخول إلى موقعك الإلكتروني إلا إذا وافق الزوار صراحةً على الدخول إلى موقعك الإلكتروني على مسؤوليتهم الخاصة. يمكنك أن ترى مثالاً على هذه التنبيهات الأمنية التي سيشاهدها الزوار على موقعك الإلكتروني إذا احتفظت بشهادة SSL منتهية الصلاحية.
الحل لمنع ذلك هو تجديد شهادة SSL الخاصة بك، وتثبيت شهادة SSL المجددة حديثاً على موقعك الإلكتروني. في هذه الحالة سيستمر موقعك الإلكتروني في الظهور على أنه آمن.
ضع في اعتبارك أن صلاحية الشهادة لم تعد كما كانت في السابق. أنت الآن تتعامل مع حد 200 يوم، وت نتقل إلى 100 يوم في عام 2027 و47 يومًا في عام 2029. يمثل المزيد من التجديدات المزيد من فرص تفويت واحدة. تزيل شهادات ACME هذه المخاطر من خلال التعامل مع الإصدار والتجديد تلقائيًا، بحيث يبقى موقعك آمنًا دون انقطاع.
نسخ الرابط
عند تكوين شهادة SSL الخاصة بك، يُطلب منك اختيار نوع خادم الويب الخاص بك.
إذا كنت لا تعرف نوع الخادم الذي لديك، فما عليك سوى اختيار “أخرى” وستعمل شهادة SSL الخاصة بك على أي نوع خادم بالتأكيد. بالنسبة لسلطات الشهادات، فإن السؤال عن نوع خادم الويب هو سؤال إحصائي أكثر من كونه سمة سيتم تكوين شهادة SSL الخاصة بك بها. تحتاج السلطات المصدقة إلى معرفة أنواع الخوادم الأكثر استخداماً من أجل بناء شهاداتها المتوافقة مع جميع أنواع هذه الخوادم.
نسخ الرابط
ستؤمن شهادة Wildcard عددًا غير محدود من النطاقات الفرعية.
نسخ الرابط
يتم إنشاء شهادة SSL ذات بطاقة البدل SSL خصيصًا للسماح للمستخدمين بتأمين اسم نطاق واحد وجميع نطاقاته الفرعية. وبعبارة أخرى، يمكنك تأمين اسم نطاق واحد وعدد غير محدود من النطاقات الفرعية التابعة لاسم النطاق هذا بشهادة SSL واحدة من بطاقة SSL واحدة.
يمكنك إضافة نطاقات فرعية إلى خادمك وستتم تغطيتها بشهادة SSL Wildcard الخاصة بك تلقائياً. لا تحتاج إلى إعادة إصدار شهادة SSL لبطاقة البدل SSL الخاصة بك في كل مرة عند إضافة نطاقات فرعية إليها. ستتم تغطية النطاقات الفرعية المضافة حديثًا تلقائيًا بشهادة SSL ذات بطاقة البدل SSL الخاصة بك.
ملاحظة: يجب أن تكون النطاقات الفرعية التي يمكنك تأمينها بشهادة SSL واحدة من أحرف البدل SSL إما نطاقات فرعية من المستوى الأول (على سبيل المثال: *.example.com) أو نطاقات فرعية من المستوى الثاني (*.mob.example.com). لا يمكنك تأمين نطاقات فرعية من المستوى الأول والثاني باستخدام شهادة SSL SSL عادية واحدة. إذا كنت ترغب في تأمين نطاقات فرعية من المستوى الأول ونطاقات فرعية من المستوى الثاني، فعليك الحصول على شهادة SSL متعددة النطاقات أو شهادتي SSL منفصلتين من شهادات SSL ذات بطاقة البدل.
على سبيل المثال، تسمح لك شهادة SSL العادية من نوع Wildcard SSL بتأمين:
من أجل تأمين نطاق واحد وجميع نطاقاته الفرعية كما هو موضح في المثال الأول، عليك تضمين *.example.com كاسم شائع (اسم النطاق) عند إنشاء CSR (طلب توقيع الشهادة). إذا كنت ترغب في تأمين نطاقات فرعية من المستوى الثاني، فعليك إدخال *.mob.example.com كاسم شائع (اسم النطاق) عند إنشاء CSR (طلب توقيع الشهادة).
نسخ الرابط
إذا فشلت عملية الدفع ببطاقة الائتمان/الخصم عبر معالج الدفع الافتراضي الخاص بنا (Stripe)، يمكنك دائمًا الدفع باستخدام بطاقة الائتمان/الخصم عبر PayPal. إليك كيفية القيام بذلك:
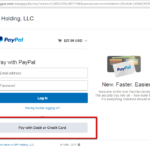 يُرجى الانتقال إلى صفحة “فواتيري” داخل حساب SSL Dragon الخاص بك للاطلاع على الفاتورة غير المدفوعة لطلبك: https://my.ssldragon.com/clientarea.php?action=invoices
نسخ الرابط
نعم، يمكنك تغيير اسم الشركة التي صدرت لها شهادة SSL الخاصة بك. يتضمن الإجراء إعادة تهيئة شهادة SSL الخاصة بك وإعادة إصدارها، وهناك بعض الخطوات الإضافية إذا كان لديك شهادة التحقق من صحة الأعمال أو شهادة التحقق من الصحة الموسعة.
شهادات SSL للتحقق من صحة المجال
يمكنك إعادة إصدار شهادة SSL الخاصة بك من حساب SSL Dragon الخاص بك باتباع الخطوات التالية:
1) سجّل الدخول إلى حساب SSL Dragon الخاص بك;
2) انتقل إلى “شهادات SSL” -> “شهادات SSL الخاصة بي“؛
3) سترى قائمة المنتجات التي اشتريتها من SSL Dragon. انقر على شهادة SSL التي ترغب في إعادة إصدارها;
4) انقر على زر “إعادة إصدار الشهادة” على الجانب الأيسر (انظر لقطة الشاشة على اليمين);
5) أعد تكوين شهادة SSL الخاصة بك. كجزء من عملية إعادة التكوين، يرجى إنشاء رمز CSR جديد وإدخال اسم الشركة الجديد، والمنطقة المحلية (المدينة أو البلدة)، والولاية أو المقاطعة، والبلد فيه.
6) بالنسبة إلى SSL متعدد النطاقات – لا تنسَ تضمين قائمة SAN في حقل SANs;
7) بعد إعادة تكوين شهادة SSL الخاصة بك، سيتعين عليك اجتياز التحقق من صحة النطاق مرة أخرى.
بالنسبة لشهادات SSL للتحقق من صحة النطاق، سيتم إعادة إصدار شهادة SSL الخاصة بك لاسم النطاق الجديد بعد اجتياز التحقق من صحة النطاق بنجاح.
شهادات SSL للتحقق من صحة الأعمال
لتغيير اسم الشركة في شهادة SSL الخاصة بالتحقق من صحة الأعمال الخاصة بك، عليك أن تمر بنفس عملية إعادة التكوين والتحقق من صحة المجال كما هو موضح في قسم “التحقق من صحة المجال” أعلاه. بعد ذلك، عليك أن تجتاز عملية التحقق من صحة الأعمال بأكملها مرة أخرى، بحيث تحتاج هيئة التصديق إلى التحقق من الوجود القانوني لشركتك الجديدة، ورقم هاتف شركتك. يمكنك قراءة كيفية اجتياز عملية التحقق من صحة الأعمال على هذا الرابط.
ستتم إعادة إصدار شهادة BV SSL الخاصة بك لاسم الشركة الجديد بعد اجتياز عملية التحقق من صحة الأعمال مرة أخرى.
شهادات SSL للتحقق من الصحة الموسعة
لتغيير اسم الشركة في شهادة SSL الموسعة للتحقق من صحة شهادة SSL الخاصة بك، يجب أن تمر بنفس عملية إعادة التكوين والتحقق من صحة المجال كما هو موضح في قسم “التحقق من صحة المجال” أعلاه. بعد ذلك، عليك أن تجتاز عملية التحقق الموسعة بأكملها مرة أخرى، بحيث تحتاج هيئة التصديق إلى التحقق من الوجود القانوني لشركتك الجديدة، ورقم هاتف شركتك. يمكنك قراءة كيفية اجتياز عملية التحقق الموسعة على هذا الرابط.
ستتم إعادة إصدار شهادة EV SSL الخاصة بك لاسم الشركة الجديد بعد اجتيازك لعملية التحقق من الصحة الموسعة مرة أخرى.
نسخ الرابط
 تساعد شهادة المصادقة الشخصية من Sectigo الشركات على تقليل المخاطر والتهديدات المرتبطة باستخدام كلمات المرور القياسية من خلال تمكين المصادقة الثنائية للمستخدمين. إذا كنت بحاجة إلى ضمانة أقوى بأن الشخص الذي يقوم بتسجيل الدخول إلى شبكة شركتك أو حسابك هو موظفك الشرعي، فإن شهادات CPAC SSL ستتيح لك تأمين بيانات العملاء أو الشركات الحساسة والخاصة من خلال تمكين معيار الصناعة الذي تستخدمه البنوك في جميع أنحاء العالم – المصادقة الثنائية – ودمج الشهادة بسلاسة كعنصر مصادقة ثانٍ. وبهذه الطريقة، ستحمي وصول شركتك، بما في ذلك الوصول عن بُعد، من أي قراصنة يحاولون سرقة أسماء المستخدمين وكلمات المرور.
نسخ الرابط
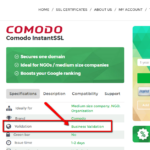
 يمكنك التحقق مما إذا كانت شهادة SSL الخاصة بك تتطلب التحقق من صحة المجال أو التحقق من صحة الأعمال أو التحقق الموسع من خلال النظر إلى سمات شهادة SSL الخاصة بك. يرجى فتح لقطتي الشاشة على اليمين لمعرفة أين يمكنك العثور على المعلومات حول نوع التحقق من صحة شهادة SSL الخاصة بك.
نسخ الرابط
نعم، بالتأكيد.
شهادة
شهادة SSL متعددة النطاقات (UCC/SAN)
تسمح لك بتأمين نطاقات أو نطاقات فرعية متعددة مستضافة إما على عنوان IP واحد أو عناوين IP مختلفة. تم تصميم هذا النوع من شهادات SSL خصيصًا لتأمين مواقع ويب متعددة ضمن شهادة SSL واحدة كحل سهل الاستخدام وفعال من حيث التكلفة.
نسخ الرابط