वेबसाइट की सुरक्षा और सफलता के लिए उचित एसएसएल कार्यान्वयन महत्वपूर्ण है। और, इतने सारे वेब मालिकों ने पहली बार एसएसएल के बारे में सीखा, उन्हें सभी आवश्यक उपकरणों और उपयोगिताओं से लैस करना आवश्यक है। ऐसा ही एक टूल ओपनएसएसएल है। तो, ओपनएसएसएल क्या है, और यह इतना महत्वपूर्ण क्यों है?
निम्नलिखित मार्गदर्शिका में इस उपयोगी उपयोगिता के हर पहलू को शामिल किया गया है, जिसमें ओपनएसएसएल और आसान और कुशल एसएसएल प्रबंधन के लिए विभिन्न ओपनएसएसएल कमांड का उपयोग कैसे करें।
विषय-सूची
- ओपनएसएसएल क्या है?
- ओपनएसएसएल किसके लिए प्रयोग किया जाता है?
- ओपनएसएसएल का उपयोग कैसे करें
- सामान्य ओपनएसएसएल कमांड
ओपनएसएसएल क्या है?
ओपनएसएसएल एक ओपन-सोर्स सॉफ्टवेयर लाइब्रेरी और कमांड-लाइन टूल है जिसका उपयोग सुरक्षित संचार के लिए एसएसएल और टीएलएस प्रोटोकॉल को लागू करने के लिए किया जाता है। यह क्रिप्टोग्राफ़िक फ़ंक्शन प्रदान करता है, जैसे कि कुंजी और प्रमाणपत्र उत्पन्न करना, डेटा एन्क्रिप्ट करना और प्रमाणपत्रों की पुष्टि करना, इसे इंटरनेट सुरक्षा और सर्वर प्रबंधन के लिए आवश्यक बनाता है।
ओपनएसएसएल किसके लिए प्रयोग किया जाता है?
OpenSSL is an open-source command-line tool used to generate CSRs and private keys, install SSL files, merge and convert certificates into different SSL formats, verify certificate details, and troubleshoot issues. It plays a vital role in managing and securing SSL/TLS implementations.
अपनी वेबसाइट पर एसएसएल प्रमाणपत्र स्थापित करने के लिए, आपको कुछ अनिवार्य चरणों का पालन करना होगा, जो किसी भी सर्वर या ईमेल क्लाइंट के लिए समान हैं। ओपनएसएसएल विशेष रूप से तब आसान होता है जब आपके पास वेब कंट्रोल पैनल नहीं होता है या आप पूरी प्रक्रिया को सुव्यवस्थित करना चाहते हैं।
चूंकि सभी सर्वर एसएसएल प्रबंधन के लिए वेब यूजर इंटरफेस प्रदान नहीं करते हैं, कुछ प्लेटफार्मों पर ओपनएसएसएल आपके प्रमाणपत्र को आयात और कॉन्फ़िगर करने का एकमात्र समाधान है।
ओपनएसएसएल का उपयोग कैसे करें
ओपनएसएसएल अपनी कमांड लाइनों के बारे में है। आपको बस कुछ सामान्य ओपनएसएसएल कमांड सीखना है और प्रत्येक नए प्रमाणपत्र के साथ, कॉन्फ़िगरेशन प्रक्रिया तेज और आसान हो जाएगी।
पहली बार 1998 में जारी किया गया, ओपनएसएसएल लिनक्स, विंडोज, मैकओएस और बीएसडी सिस्टम के लिए उपलब्ध है। अधिकांश लिनक्स वितरण ओपनएसएसएल पूर्व-संकलित के साथ आते हैं।
कैसे जांचें कि ओपनएसएसएल लिनक्स पर स्थापित है या नहीं?
यह जांचने के लिए कि आपके लिनक्स सिस्टम पर ओपनएसएसएल स्थापित है या नहीं, नीचे दिए गए आदेशों का उपयोग करें।
आरपीएम पैकेज का उपयोग करने वाले GNU/Linux वितरण के लिए:
आरपीएम -क्यूए | जीआरईपी-आई ओपनएसएसएल
GNU/Linux वितरण के लिए जो deb पैकेज का उपयोग करते हैं:
डीपीकेजी -एल | जीआरईपी-आई ओपनएसएसएल
आर्क लिनक्स उपयोग के लिए:
pacman -Q openssl
विंडोज़ पर ओपनएसएसएल का उपयोग कैसे करें?
यदि आप विंडोज सिस्टम पर हैं, तो आप यहां से ओपनएसएसएल डाउनलोड कर सकते हैं।
डिफ़ॉल्ट स्थापना आपके C ड्राइव पर प्रोग्राम के लिए एक निर्देशिका बनाएगी – C:\OpenSSL-Win32
प्रोग्राम को चलाने के लिए, C:\OpenSSL-Win32\bin\ निर्देशिका पर जाएँ और openssl.exe फ़ाइल डबल-क्लिक करें। ओपनएसएसएल> प्रॉम्प्ट के साथ एक टेक्स्ट विंडो खुलेगी।
इस प्रॉम्प्ट पर आपको आवश्यक ओपनएसएसएल कमांड दर्ज करें। आपके द्वारा उत्पन्न फ़ाइलें इसी निर्देशिका में होंगी। विंडोज के लिए ओपनएसएसएल कमांड लिनक्स सर्वर पर उपयोग किए जाने वाले समान हैं।
सामान्य ओपनएसएसएल कमांड
नीचे हमने नियमित उपयोगकर्ताओं के लिए कुछ सामान्य ओपनएसएसएल कमांड को एक साथ रखा है। जब भी आप अपने प्रमाणपत्र बनाना या प्रबंधित करना चाहते हैं, तब उनका उपयोग करें।
ओपनएसएसएल संस्करण की जाँच करें
यह जानना अनिवार्य है कि आपके पास ओपनएसएसएल संस्करण क्या है क्योंकि यह निर्धारित करता है कि आप किस क्रिप्टोग्राफिक एल्गोरिदम और प्रोटोकॉल का उपयोग कर सकते हैं। आप निम्न कमांड चलाकर अपने ओपनएसएसएल संस्करण की जांच कर सकते हैं:
ओपनएसएसएल संस्करण -ए
ओपनएसएसएल के साथ एक सीएसआर उत्पन्न करें
आप अपना सीएसआर (सर्टिफिकेट साइनिंग रिक्वेस्ट) कोड बनाने के लिए ओपनएसएसएल का उपयोग कर सकते हैं। CSR जनरेट करने के लिए निम्न आदेश चलाएँ:
OpenSSL Req -new -key yourdomain.key -out yourdomain.csr
आप -subj स्विच की सहायता से कमांड लाइन के भीतर ही अपनी जानकारी भी सबमिट कर सकते हैं।
यह आदेश प्रश्न संकेतों को अक्षम कर देगा:
openssl req -new -key yourdomain.key -out yourdomain.csr -subj "/C=US/ST=CA/L=San Francisco/O=Your Company, Inc./OU=IT/CN=yourdomain.com"
Alternatively, you can create a CSR with our CSR generator, then decode the CSR to confirm the subject fields are right before you send it to a Certificate Authority.
OpenSSL के साथ निजी कुंजी उत्पन्न करें
To generate your private key, you need to specify the key algorithm, the key size, and an optional passphrase. The standard key algorithm is RSA, but you can also select ECDSA for specific situations. When choosing a key algorithm, make sure you won’t run into compatibility issues. In this article, we only show how to generate a private key via the RSA algorithm.
अपने कुंजी आकार के लिए, आपको RSA कुंजी एल्गोरिथम का उपयोग करते समय 2048 बिट्स और ECDSA एल्गोरिथम का उपयोग करते समय 256 बिट्स चुनना चाहिए। 2048 से कम का कोई भी कुंजी आकार सुरक्षित नहीं है, जबकि उच्च मान प्रदर्शन को धीमा कर सकता है।
अंत में, आपको यह तय करना चाहिए कि आपको अपनी निजी कुंजी के लिए पासफ़्रेज़ की आवश्यकता है या नहीं। कृपया ध्यान दें कि कुछ सर्वर पासफ़्रेज़ के साथ निजी कुंजी स्वीकार नहीं करेंगे।
एक बार जब आप अपनी निजी कुंजी (आरएसए एल्गोरिथ्म के साथ) उत्पन्न करने के लिए तैयार हों, तो नीचे दिए गए कमांड चलाएं:
ओपनएसएसएल जेनआरएसए -आउट yourdomain.key 2048
यह आदेश आपकी वर्तमान निर्देशिका में yourdomain.key फ़ाइल बनाएगा। आपकी निजी कुंजी पीईएम प्रारूप में होगी।
OpenSSL के साथ निजी कुंजी जानकारी देखें
आप निम्न कमांड के माध्यम से अपनी निजी कुंजी की एन्कोडेड सामग्री देख सकते हैं:
बिल्ली yourdomain.key
ओपनएसएसएल के साथ निजी कुंजी को डीकोड करें
अपनी निजी कुंजी को डीकोड करने के लिए, नीचे दिए गए कमांड को चलाएं:
ओपनएसएसएल आरएसए -टेक्स्ट -इन yourdomain.key -noout
OpenSSL के साथ सार्वजनिक कुंजी निकालें
निजी कुंजी से अपनी सार्वजनिक कुंजी निकालने के लिए, निम्न आदेश का उपयोग करें:
ओपनएसएसएल आरएसए -इन yourdomain.key -पबआउट -आउट yourdomain_public.key
ओपनएसएसएल के साथ एक बार में अपनी निजी कुंजी और सीएसआर बनाएं
ओपनएसएसएल इतना बहुमुखी है कि आपकी निजी कुंजी और सीएसआर दोनों उत्पन्न करने के लिए एक कमांड भी है:
ओपनएसएसएल अनुरोध yourdomain.csr -नया -न्यूकी आरएसए: 2048 -नोड्स -कीआउट yourdomain.key
यह कमांड पासफ़्रेज़ (-keyout yourdomain.key) और CSR कोड (आपके डोमेन से बाहर.csr) के बिना निजी कुंजी उत्पन्न करता है।
ओपनएसएसएल के साथ सीएसआर जानकारी की जांच करें
यह सुनिश्चित करने के लिए कि आपने अपने CA को CSR सबमिट करने से पहले सही जानकारी प्रदान की है, नीचे दी गई कमांड चलाएँ:
OpenSSL अनुरोध -पाठ -yourdomain में.csr -noout -verify
सीएसआर सीए को भेजें
CSR की संपूर्ण सामग्री को देखने और प्रतिलिपि बनाने के लिए निम्न आदेश चलाएँ:
बिल्ली योरडोमेन.csr
सुनिश्चित करें कि आप —–BEGIN CERTIFICATE REQUEST—– और —–END CERTIFICATE REQUEST— टैग शामिल करते हैं, और सब कुछ अपने SSL विक्रेता के ऑर्डर फॉर्म में पेस्ट करते हैं।
ओपनएसएसएल में एक प्रमाणपत्र की जांच करें
आपके CA द्वारा आपके इनबॉक्स में SSL प्रमाणपत्र वितरित करने के बाद, यह सुनिश्चित करने के लिए नीचे दिया गया कमांड चलाएँ कि प्रमाणपत्र की जानकारी आपकी निजी कुंजी से मेल खाती है।
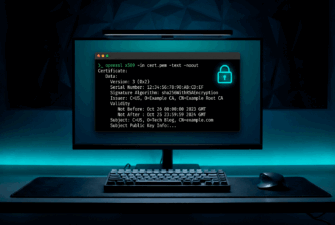
ओपनएसएसएल x509 -टेक्स्ट -in yourdomain.crt -noout
यह सामान्य ओपनएसएसएल कमांड की हमारी सूची को समाप्त करता है। यदि आप चाहें, तो आप सभी ओपनएसएसएल कमांड का अध्ययन कर सकते हैं।
Want to skip the syntax entirely? Our SSL certificate checker reads any public certificate — chain, expiration and all — directly in your browser. Our other free SSL tools cover CSRs, format conversion and key matching.
सार
अब जब आप जानते हैं कि ओपनएसएसएल क्या है और यह कैसे काम करता है, तो आप विभिन्न सर्वरों पर एसएसएल प्रमाणपत्र उत्पन्न करने, प्रबंधित करने और स्थापित करने के लिए इसके आदेशों का उपयोग कर सकते हैं। ओपनएसएसएल का उपयोग करना, कभी-कभी, एकमात्र विकल्प होता है जब आपके पास वेब होस्टिंग पैनल नहीं होता है।
ओपनएसएसएल कमांड के साथ सहज होने में आपको कुछ समय लग सकता है, लेकिन जितना अधिक आप उनका उपयोग करते हैं, उतना ही बेहतर एसएसएल प्रमाणपत्र प्रबंधन बन जाता है।
यदि आप ओपनएसएसएल क्या है और यह कैसे काम करता है, इस बारे में अधिक जानकारी की तलाश कर रहे हैं, तो यह मुफ्त पुस्तक एक उत्कृष्ट संसाधन है।
अक्सर पूछे जाने वाले प्रश्नों
एसएसएल और ओपनएसएसएल के बीच अंतर क्या है?
TLS एक क्रिप्टोग्राफिक प्रोटोकॉल है जो एक नेटवर्क पर दो कंप्यूटर अनुप्रयोगों के बीच संचार को एन्क्रिप्ट करता है।
दूसरी ओर, ओपनएसएसएल एक क्रिप्टोग्राफिक उपयोगिता है जो एसएसएल / टीएलएस प्रमाणपत्रों की पीढ़ी, स्थापना और पहचान को प्रबंधित करने के लिए कमांड लाइनों का उपयोग करती है।
लिंक की प्रतिलिपि करें
क्या ओपनएसएसएल उपयोग करने के लिए स्वतंत्र है?
हां, ओपनएसएसएल वाणिज्यिक और गैर-वाणिज्यिक उद्देश्यों के लिए उपयोग करने के लिए स्वतंत्र है।
लिंक की प्रतिलिपि करें
आज ऑर्डर करते समय एसएसएल प्रमाणपत्रों पर 10% की बचत करें!
तेजी से जारी करना, मजबूत एन्क्रिप्शन, 99.99% ब्राउज़र ट्रस्ट, समर्पित समर्थन और 25 दिन की मनी-बैक गारंटी। कूपन कोड: SAVE10