यदि आप कोई वेबसाइट या सर्वर प्रबंधित करते हैं, तो अपने SSL/TLS प्रमाणपत्र की नियमित रूप से जांच करना उन कार्यों में से एक है जिसे आप छोड़ने का जोखिम नहीं उठा सकते। एक समाप्त हो चुका या गलत तरीके से कॉन्फ़िगर किया गया प्रमाणपत्र ब्राउज़र चेतावनियों, टूटे हुए विश्वास और संभावित डाउनटाइम का कारण बनता है।
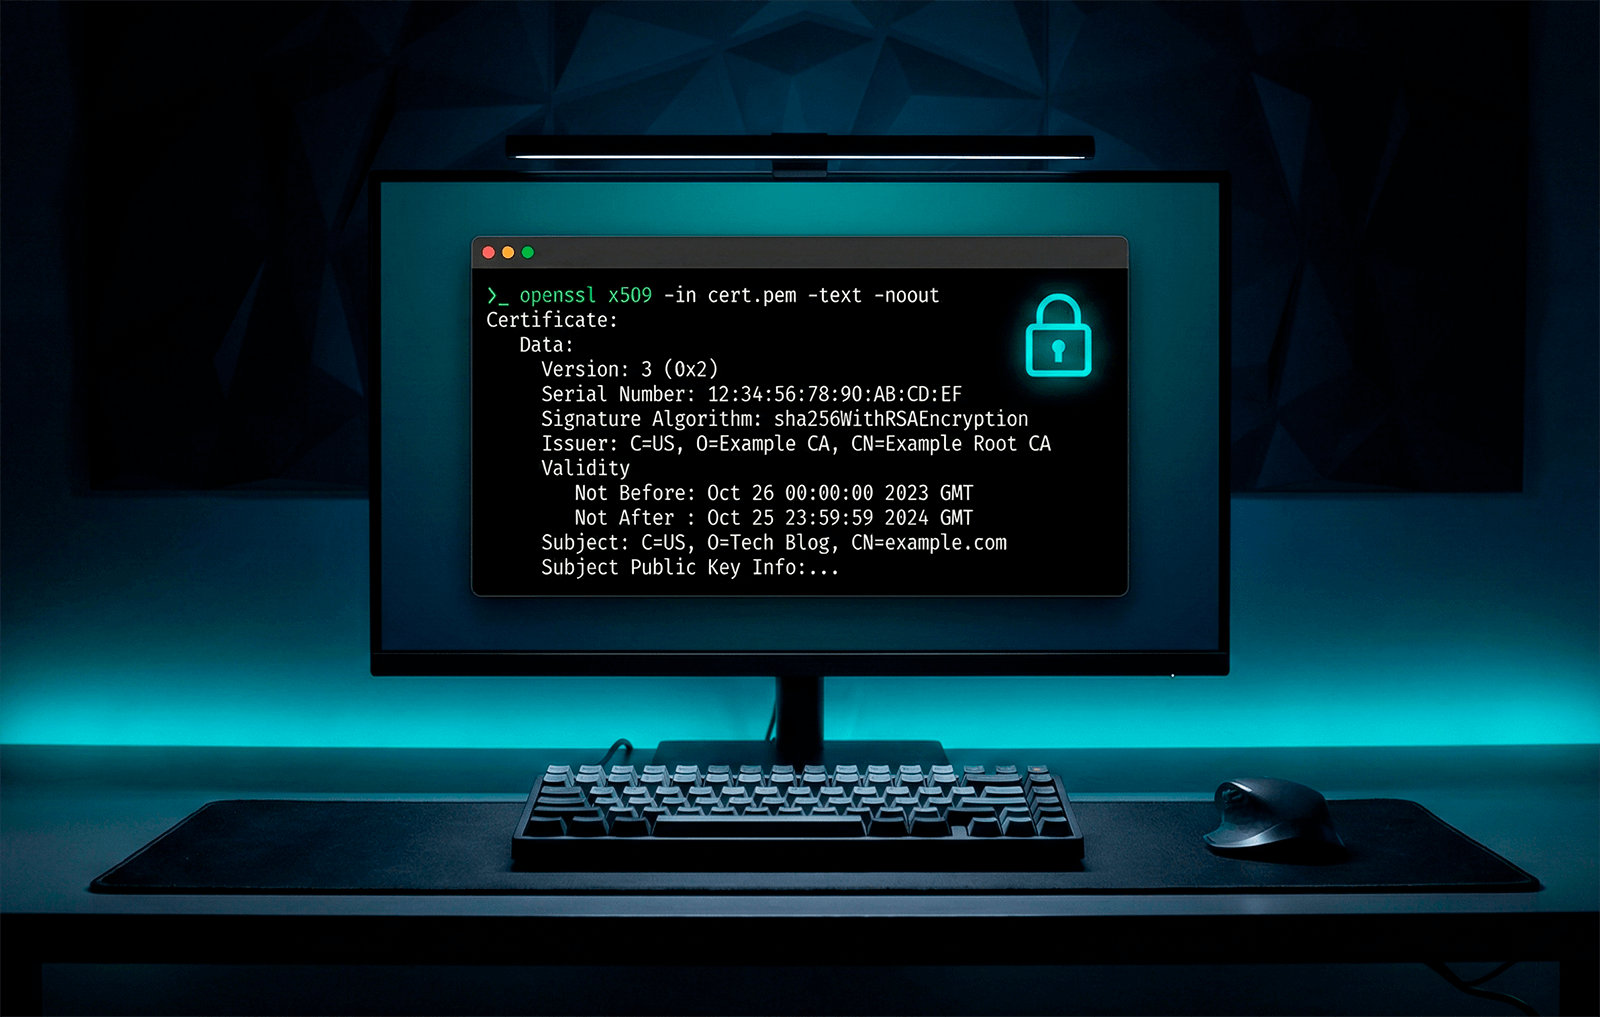
OpenSSL — ओपन-सोर्स कमांड-लाइन टूलकिट जो लगभग हर Linux वितरण, macOS सिस्टम पर उपयोग होता है, और Windows पर भी उपलब्ध है — आपको प्रमाणपत्र विवरण तक सीधी, बिना फ़िल्टर की गई पहुंच देता है। कोई ब्राउज़र की जरूरत नहीं। कोई थर्ड-पार्टी टूल नहीं। बस एक टर्मिनल और कुछ छोटे कमांड।
यह गाइड उन OpenSSL कमांड को कवर करती है जिनका आप सबसे अधिक उपयोग करेंगे: प्रमाणपत्र विवरण देखना, समाप्ति तिथियों की जांच करना, रिमोट सर्वर का निरीक्षण करना, प्रमाणपत्र श्रृंखलाओं को मान्य करना, और यह पुष्टि करना कि आपकी प्राइवेट की आपके प्रमाणपत्र से मेल खाती है। प्रत्येक कमांड कॉपी-पेस्ट के लिए तैयार है, साथ में यह स्पष्ट विवरण भी है कि वह क्या करता है।
ब्राउज़र में काम कर रहे हैं? SSL Checker केवल एक डोमेन नाम से समान प्रमाणपत्र विवरण देता है: चेन, समाप्ति, सिफर सूट और एक सुरक्षा रेटिंग, बिना टर्मिनल की जरूरत के, या आप Chrome, Firefox, Safari या Edge में प्रमाणपत्र को स्वयं पढ़ सकते हैं। यह गाइड वह सब कुछ कवर करती है जो आप कमांड लाइन से करना पसंद करेंगे।
विषय-सूची
- पूर्वापेक्षाएं: अपना OpenSSL संस्करण जांचें
- openssl x509 के साथ पूर्ण प्रमाणपत्र विवरण देखें
- openssl s_client के साथ रिमोट सर्वर का प्रमाणपत्र जांचें
- प्रमाणपत्र समाप्ति तिथियों को सत्यापित करें
- openssl verify के साथ प्रमाणपत्र श्रृंखला को मान्य करें
- पुष्टि करें कि आपकी प्राइवेट की आपके प्रमाणपत्र से मेल खाती है
- प्रमाणपत्र प्रारूपों के बीच रूपांतरण करें
- सामान्य प्रमाणपत्र त्रुटियों का निवारण
- अपने प्रमाणपत्रों को नियंत्रण में रखें
SSL ड्रैगन से ऑर्डर करते समय आज ही SSL प्रमाणपत्र पर 10% बचाएं!
तेजी से जारी करना, मजबूत एन्क्रिप्शन, 99.99% ब्राउज़र ट्रस्ट, समर्पित समर्थन और 25-दिन की मनी-बैक गारंटी। कूपन कोड: SAVE10

पूर्वापेक्षाएं: अपना OpenSSL संस्करण जांचें
कोई भी कमांड चलाने से पहले, पुष्टि करें कि OpenSSL इंस्टॉल है और जांचें कि आप कौन सा संस्करण चला रहे हैं। आपका संस्करण यह निर्धारित करता है कि कौन से प्रोटोकॉल और एल्गोरिदम उपलब्ध हैं।
openssl version –aयह संस्करण संख्या, रिलीज़ तिथि, और डिफ़ॉल्ट प्रमाणपत्र निर्देशिका (OPENSSLDIR) आउटपुट करता है। अधिकांश Linux सिस्टम OpenSSL के साथ पहले से इंस्टॉल होकर आते हैं। macOS पर, यह LibreSSL (एक OpenSSL फोर्क) के साथ आता है, जो समान कमांड को संभालता है।
यदि आप Windows पर हैं, तो आप WSL (Windows Subsystem for Linux), Git Bash, या एक स्टैंडअलोन Windows बिल्ड के माध्यम से OpenSSL तक पहुंच सकते हैं।
सुझाव: सुनिश्चित करें कि आप कम से कम OpenSSL 1.1.1 या उसके बाद का संस्करण चला रहे हैं। पुराने संस्करणों में TLS 1.2 और TLS 1.3 के लिए समर्थन नहीं है, जो आधुनिक सर्वर और ब्राउज़र द्वारा आवश्यक हैं।
openssl x509 के साथ पूर्ण प्रमाणपत्र विवरण देखें
openssl x509 कमांड प्रमाणपत्र निरीक्षण के लिए मुख्य उपकरण है। यह X.509 प्रमाणपत्र पढ़ता है, जो सभी SSL/TLS प्रमाणपत्रों द्वारा उपयोग किया जाने वाला मानक प्रारूप है, और विवरण को मानव-पठनीय रूप में आउटपुट करता है।
स्थानीय रूप से संग्रहीत प्रमाणपत्र फ़ाइल का पूरा विवरण देखने के लिए:
openssl x509 -in certificate.crt -text -nooutयहां बताया गया है कि प्रत्येक फ्लैग क्या करता है:
- -in certificate.crt — इनपुट प्रमाणपत्र फ़ाइल निर्दिष्ट करता है। अपने वास्तविक फ़ाइलनाम से बदलें (जैसे yourdomain.crt या server.pem)।
- -text — कच्चे एन्कोडेड डेटा के बजाय प्रमाणपत्र को पठनीय टेक्स्ट प्रारूप में आउटपुट करता है।
- -noout — OpenSSL को टेक्स्ट आउटपुट के साथ Base64-एन्कोडेड PEM ब्लॉक प्रिंट करने से रोकता है।
यह कमांड प्रमाणपत्र के बारे में सब कुछ प्रकट करता है:
- एक्सटेंशन — Subject Alternative Names (SANs), Key Usage, और Authority Information Access सहित।
- जारीकर्ता — प्रमाणपत्र प्राधिकरण (CA) जिसने इसे साइन किया (जैसे DigiCert, Let’s Encrypt, Sectigo)।
- विषय — वह डोमेन या संगठन जिसे प्रमाणपत्र जारी किया गया था।
- वैधता अवधि — “Not Before” और “Not After” तिथियां जो दर्शाती हैं कि प्रमाणपत्र कब सक्रिय है।
- सार्वजनिक की एल्गोरिदम और आकार — आमतौर पर RSA 2048-बिट या ECDSA P-256।
- हस्ताक्षर एल्गोरिदम — आधुनिक प्रमाणपत्रों के लिए आमतौर पर sha256WithRSAEncryption।
केवल जारीकर्ता या विषय की जांच करें
यदि आपको पूरे आउटपुट की आवश्यकता नहीं है, तो आप विशिष्ट फ़ील्ड निकाल सकते हैं:
openssl x509 -in certificate.crt -noout -issuer
openssl x509 -in certificate.crt -noout -subject
ये वन-लाइनर तब विशेष रूप से उपयोगी होते हैं जब आप स्क्रिप्टिंग कर रहे हों या बस त्वरित पुष्टिकरण चाहते हों।
नोट: OpenSSL डिफ़ॉल्ट रूप से PEM प्रारूप की अपेक्षा करता है — ये टेक्स्ट फ़ाइलें हैं जो —–BEGIN CERTIFICATE—– से शुरू होती हैं। यदि आपका प्रमाणपत्र DER प्रारूप (बाइनरी) में है, तो -inform der फ्लैग जोड़ें:
openssl x509 -in certificate.der -inform der -text -nooutopenssl s_client के साथ रिमोट सर्वर का प्रमाणपत्र जांचें
आपके पास हमेशा प्रमाणपत्र फ़ाइल स्थानीय मशीन पर मौजूद नहीं होती। अक्सर, आपको किसी लाइव सर्वर पर इंस्टॉल किए गए प्रमाणपत्र का निरीक्षण करने की आवश्यकता होती है। यहीं पर openssl s_client काम आता है।
openssl s_client -connect yourdomain.com:443 -servername yourdomain.comयह कमांड सर्वर पर पोर्ट 443 (डिफ़ॉल्ट HTTPS पोर्ट) पर एक TLS कनेक्शन खोलता है और प्रमाणपत्र श्रृंखला, प्रोटोकॉल संस्करण, सिफर सूट, और सत्र विवरण प्रदर्शित करता है।
-servername फ्लैग Server Name Indication (SNI) को सक्षम करता है, जो तब आवश्यक होता है जब सर्वर एक ही IP पते पर कई डोमेन होस्ट करता है। इसके बिना, आपको गलत प्रमाणपत्र मिल सकता है।
आउटपुट देखने के बाद कनेक्शन बंद करने के लिए CTRL+C दबाएं।
कोई टर्मिनल उपलब्ध नहीं है, या तेज़ जांच चाहते हैं? हमारा SSL Checker आपको OpenSSL के बिना प्रमाणपत्र की जांच करने देता है। डोमेन पेस्ट करें और अपने ब्राउज़र में चेन, समाप्ति और सिफर विवरण प्राप्त करें।
साफ आउटपुट के लिए इसे पाइप करें
कच्चा s_client आउटपुट विस्तृत होता है। केवल प्रमाणपत्र विवरण निकालने के लिए, इसे openssl x509 में पाइप करें:
echo | openssl s_client -servername yourdomain.com -connect yourdomain.com:443 2>/dev/null | openssl x509 -noout -textशुरुआत में echo | एक खाली इनपुट भेजता है ताकि कनेक्शन स्वचालित रूप से बंद हो जाए। 2>/dev/null त्रुटि संदेशों को दबा देता है, जिससे आपको साफ आउटपुट मिलता है।
आप इसे विशिष्ट फ़ील्ड तक भी सीमित कर सकते हैं:
echo | openssl s_client -servername yourdomain.com -connect yourdomain.com:443 2>/dev/null | openssl x509 -noout -issuer -subject -datesयह वन-लाइनर सिसएडमिन के लिए एक व्यावहारिक पसंदीदा है। यह एक ही पास में जारीकर्ता, विषय, और वैधता तिथियां दिखाता है।
प्रमाणपत्र को स्थानीय रूप से सहेजें
यदि आप आगे के विश्लेषण के लिए रिमोट प्रमाणपत्र को फ़ाइल में सहेजना चाहते हैं:
echo | openssl s_client -servername yourdomain.com -connect yourdomain.com:443 2>/dev/null | openssl x509 > yourdomain.pemअब आप सहेजी गई फ़ाइल के विरुद्ध कोई भी openssl x509 कमांड चला सकते हैं।
प्रमाणपत्र समाप्ति तिथियों को सत्यापित करें
समाप्त हो चुके प्रमाणपत्र SSL त्रुटियों के सबसे आम कारणों में से एक हैं। OpenSSL आपको समाप्ति की जांच करने के कई तरीके देता है।
त्वरित तिथि जांच
openssl x509 -in certificate.crt -noout -datesयह “Not Before” (आरंभ तिथि) और “Not After” (समाप्ति तिथि) दोनों आउटपुट करता है। यदि आपको केवल समाप्ति की आवश्यकता है:
openssl x509 -in certificate.crt -noout -enddateरिमोट सर्वर के लिए
लाइव सर्वर के प्रमाणपत्र की समाप्ति की जांच करने के लिए s_client और x509 को संयोजित करें:
echo | openssl s_client -servername yourdomain.com -connect yourdomain.com:443 2>/dev/null | openssl x509 -noout -enddate-checkend के साथ समाप्ति अलर्ट को स्वचालित करें
-checkend फ्लैग कुछ ऐसा है जिसे अधिकांश गाइड नजरअंदाज कर देते हैं, लेकिन यह स्वचालन के लिए अविश्वसनीय रूप से उपयोगी है। यह जांचता है कि क्या प्रमाणपत्र निर्दिष्ट सेकंडों के भीतर समाप्त हो जाएगा और एक एग्जिट कोड लौटाता है:
openssl x509 -in certificate.crt -noout -checkend 2592000मान 2592000 सेकंडों में 30 दिनों के बराबर है। यदि प्रमाणपत्र 30 दिनों के भीतर समाप्त होता है, तो कमांड एक गैर-शून्य एग्जिट कोड लौटाता है और एक चेतावनी प्रिंट करता है। यदि प्रमाणपत्र उस विंडो से आगे भी मान्य है, तो यह शून्य लौटाता है।
इससे इसे cron jobs, मॉनिटरिंग स्क्रिप्ट, या CI/CD pipelines में एकीकृत करना आसान हो जाता है:
if ! openssl x509 -in certificate.crt -noout -checkend 2592000 > /dev/null 2>&1; then
    echo "WARNING: Certificate expires within 30 days!"
fi
यह क्यों मायने रखता है: CA/Browser Forum के 2029 तक 47-दिन के प्रमाणपत्र जीवनकाल की ओर बढ़ने के साथ, स्वचालित समाप्ति निगरानी अब वैकल्पिक नहीं है, यह एक आवश्यकता है। अभी अपने बुनियादी ढांचे में इन जांचों को शामिल करने से आप बाद में होने वाले आउटेज से बच जाएंगे।
openssl verify के साथ प्रमाणपत्र श्रृंखला को मान्य करें
एक प्रमाणपत्र अलगाव में काम नहीं करता। ब्राउज़र और क्लाइंट पूरी प्रमाणपत्र श्रृंखला को मान्य करते हैं, एक अनुक्रम जो आपके सर्वर प्रमाणपत्र से शुरू होता है, एक या अधिक इंटरमीडिएट CA प्रमाणपत्रों से गुजरता है, और एक विश्वसनीय रूट CA प्रमाणपत्र पर समाप्त होता है।
यदि श्रृंखला टूटी हुई या अधूरी है, तो आगंतुकों को “not trusted” त्रुटि दिखाई देती है भले ही प्रमाणपत्र स्वयं मान्य हो।
किसी प्रमाणपत्र को सिस्टम के विश्वसनीय CA स्टोर के विरुद्ध मान्य करने के लिए:
openssl verify certificate.crtयदि यह certificate.crt: OK आउटपुट करता है, तो श्रृंखला पूर्ण और मान्य है।
जब इंटरमीडिएट प्रमाणपत्र अलग हों
यदि आपका इंटरमीडिएट CA प्रमाणपत्र एक अलग फ़ाइल में है (कई CA प्रदाताओं के साथ आम है, जिसमें DigiCert भी शामिल है), तो -untrusted फ्लैग का उपयोग करें:
openssl verify -untrusted intermediate.crt certificate.crt-untrusted फ्लैग OpenSSL को बताता है कि श्रृंखला निर्माण के दौरान प्रदान किए गए इंटरमीडिएट प्रमाणपत्र का उपयोग करे, बिना इसे स्थायी रूप से ट्रस्ट स्टोर में जोड़े।
रिमोट सर्वर से पूरी श्रृंखला देखें
लाइव सर्वर से श्रृंखला में हर प्रमाणपत्र देखने के लिए:
openssl s_client -connect yourdomain.com:443 -servername yourdomain.com -showcerts-showcerts फ्लैग श्रृंखला में प्रत्येक प्रमाणपत्र को PEM प्रारूप में आउटपुट करता है। यह श्रृंखला समस्याओं, जैसे गायब इंटरमीडिएट प्रमाणपत्र या गलत क्रम का निदान करने के लिए मुख्य कमांड है।
एक विज़ुअल, वन-क्लिक जांच पसंद करते हैं? हमारा SSL Checker किसी भी डोमेन के लिए प्रमाणपत्र श्रृंखला को सत्यापित करेगा और गायब इंटरमीडिएट को स्वचालित रूप से चिह्नित करेगा।
पुष्टि करें कि आपकी प्राइवेट की आपके प्रमाणपत्र से मेल खाती है
प्रमाणपत्र इंस्टॉल करने के बाद, सबसे आम त्रुटियों में से एक है प्राइवेट की मिसमैच। यदि प्राइवेट की प्रमाणपत्र की सार्वजनिक की से मेल नहीं खाती है, तो वेब सर्वर शुरू नहीं होगा (या टूटा हुआ कनेक्शन प्रदान करेगा)।
मिलान को सत्यापित करने का तरीका यहां बताया गया है। दोनों कमांड मॉड्यूलस, एक साझा गणितीय मान, निकालते हैं और उसे हैश करते हैं:
openssl x509 -noout -modulus -in certificate.crt | openssl md5
openssl rsa -noout -modulus -in privatekey.key | openssl md5
यदि MD5 हैश समान हैं, तो प्राइवेट की और प्रमाणपत्र एक मान्य जोड़ी हैं। यदि वे भिन्न हैं, तो कुछ गड़बड़ है। हो सकता है आपके पास गलत की हो, या प्रमाणपत्र को नई की जोड़ी के साथ फिर से जारी किया गया हो।
आप इस जांच को अपने CSR (Certificate Signing Request) को शामिल करने के लिए भी बढ़ा सकते हैं:
openssl req -noout -modulus -in request.csr | openssl md5मॉड्यूलस जांच आपको बताती है कि क्या तीनों फ़ाइलें एक साथ संबंधित हैं, लेकिन यह नहीं कि CSR वास्तव में क्या दावा करता है। इसके अपने फ़ील्ड को पढ़ने के लिए, openssl req -in yourCSR.csr -noout -text चलाएं, या अनुरोध को हमारे CSR डिकोडर में पेस्ट करें।
तीनों: प्रमाणपत्र, प्राइवेट की, और CSR को समान हैश लौटाना चाहिए।
OpenSSL उपलब्ध वाली मशीन पर नहीं हैं? हमारा Certificate Key Matcher आपके ब्राउज़र में वही तुलना करता है, और यह ECDSA कुंजियों के लिए भी काम करता है, जहां मॉड्यूलस जांच विफल हो जाती है।
प्रमाणपत्र प्रारूपों के बीच रूपांतरण करें
विभिन्न सर्वर और प्लेटफार्मों को विभिन्न प्रमाणपत्र प्रारूपों की आवश्यकता होती है। Apache और Nginx PEM का उपयोग करते हैं, जबकि Windows IIS और Tomcat को आमतौर पर PKCS#12 (.pfx) की आवश्यकता होती है। यहां सबसे सामान्य रूपांतरण हैं:
DER से PEM:
openssl x509 -inform der -in certificate.der -out certificate.pemPEM से DER:
openssl x509 -outform der -in certificate.pem -out certificate.derPEM से PKCS#12 (.pfx):
openssl pkcs12 -export -out certificate.pfx -inkey privatekey.key -in certificate.crt -certfile ca-bundle.crtPKCS#12 से PEM:
openssl pkcs12 -in certificate.pfx -out certificate.pem -nodes-nodes फ्लैग बिना पासवर्ड एन्क्रिप्शन के प्राइवेट की को एक्सपोर्ट करता है। यदि आप पासफ्रेज-सुरक्षित आउटपुट चाहते हैं, तो इसे हटा दें।
जानना अच्छा है: .crt, .cer, और .pem एक्सटेंशन वाली प्रमाणपत्र फ़ाइलें सभी PEM प्रारूप हो सकती हैं। एक्सटेंशन अकेले आपको एन्कोडिंग नहीं बताता, फ़ाइल की सामग्री जांचें। यदि यह —–BEGIN से शुरू होता है, तो यह PEM है। यदि यह बाइनरी गड़बड़ी है, तो यह DER है।
बिना OpenSSL वाली मशीन पर एक बार के रूपांतरण के लिए, SSL Converter ब्राउज़र में PEM, DER, PFX और P7B को संभालता है और एक PFX को प्रमाणपत्र, श्रृंखला और की में विभाजित करता है।
सामान्य प्रमाणपत्र त्रुटियों का निवारण
जब कुछ गलत हो जाता है, तो OpenSSL का आउटपुट आमतौर पर आपको बताता है कि समस्या कहां है। यहां सबसे आम मुद्दों के लिए एक त्वरित संदर्भ दिया गया है:
“unable to get local issuer certificate”। प्रमाणपत्र श्रृंखला अधूरी है। इंटरमीडिएट प्रमाणपत्र आपके सर्वर कॉन्फ़िगरेशन से गायब है। अपने प्रमाणपत्र प्रदाता से सही CA बंडल प्राप्त करें और इसे अपने सर्वर प्रमाणपत्र के साथ कॉन्फ़िगर करें।
“certificate has expired”। ठीक वैसा ही जैसा यह लगता है। प्रमाणपत्र की “Not After” तिथि बीत चुकी है। इसे तुरंत नवीनीकृत करें और बदलें।
“certificate signature failure”। हस्ताक्षर के बाद प्रमाणपत्र को संशोधित या भ्रष्ट कर दिया गया था। इसे अपने CA प्रदाता से फिर से डाउनलोड करें या इसे फिर से जारी करें।
“key values mismatch”। प्राइवेट की और प्रमाणपत्र मेल नहीं खाते। पुष्टि करने के लिए ऊपर दिए गए अनुभाग से मॉड्यूलस तुलना चलाएं, फिर सही की का पता लगाएं या एक नया CSR जेनरेट करें।
“self-signed certificate”। OpenSSL प्रमाणपत्र को किसी विश्वसनीय रूट CA तक ट्रेस नहीं कर सकता। यह विकास में उपयोग किए जाने वाले स्व-हस्ताक्षरित प्रमाणपत्रों के लिए अपेक्षित है। प्रोडक्शन के लिए, सुनिश्चित करें कि आपके पास सार्वजनिक रूप से विश्वसनीय प्रमाणपत्र प्राधिकरण द्वारा जारी किया गया प्रमाणपत्र है।
“hostname mismatch”। जिस डोमेन से आप कनेक्ट हो रहे हैं वह प्रमाणपत्र में सूचीबद्ध Common Name (CN) या Subject Alternative Name (SAN) से मेल नहीं खाता। SANs की जांच इसके साथ करें:
openssl x509 -in certificate.crt -noout -ext subjectAltNameअपने प्रमाणपत्रों को नियंत्रण में रखें
OpenSSL के साथ प्रमाणपत्रों की जांच करना कुछ ऐसा है जो आप प्रमाणपत्र जीवनचक्र के दौरान बार-बार करेंगे, इंस्टॉलेशन के दौरान, नवीनीकरण के बाद, और जब भी कुछ टूटता है। ये कमांड समस्याओं का निदान करने और यह सत्यापित करने का सबसे तेज़ तरीका हैं कि सब कुछ सही ढंग से कॉन्फ़िगर किया गया है।
टर्मिनल खोले बिना त्वरित सैनिटी जांच के लिए, हमारे SSL Checker के माध्यम से डोमेन चलाएं और सेकंडों में इसकी SSL सुरक्षा रेटिंग के साथ-साथ पूर्ण प्रमाणपत्र, श्रृंखला और सिफर विवरण प्राप्त करें।
लेकिन मैनुअल जांच केवल एक हद तक ही स्केल होती है। यदि आप विभिन्न सर्वरों में कई प्रमाणपत्रों का प्रबंधन कर रहे हैं, तो आपको एक विश्वसनीय प्रमाणपत्र प्रबंधन प्रक्रिया की आवश्यकता है, खासकर जब प्रमाणपत्र जीवनकाल लगातार सिकुड़ते जा रहे हैं और त्रुटि का मार्जिन छोटा होता जा रहा है।
विश्वसनीय SSL प्रमाणपत्र चाहिए? SSL Dragon DigiCert, Sectigo, और Thawte जैसे शीर्ष प्रमाणपत्र प्राधिकरणों से SSL/TLS प्रमाणपत्रों का एक विस्तृत चयन प्रदान करता है, प्रतिस्पर्धी मूल्य निर्धारण, तेज़ जारी करने, और समर्पित सहायता के साथ। चाहे आपको एकल-डोमेन प्रमाणपत्र की आवश्यकता हो या एंटरप्राइज़-स्तरीय मल्टी-डोमेन समाधान की, आपको सही फिट मिल जाएगा।
आज ऑर्डर करते समय एसएसएल प्रमाणपत्रों पर 10% की बचत करें!
तेजी से जारी करना, मजबूत एन्क्रिप्शन, 99.99% ब्राउज़र ट्रस्ट, समर्पित समर्थन और 25 दिन की मनी-बैक गारंटी। कूपन कोड: SAVE10