Dacă administrezi un site web sau un server, verificarea periodică a certificatului SSL/TLS este una dintre acele sarcini pe care nu îți permiți să le omiți. Un certificat expirat sau configurat greșit înseamnă avertismente în browser, pierderea încrederii și posibile perioade de nefuncționare.
OpenSSL — setul de instrumente open-source pentru linia de comandă, folosit pe aproape orice distribuție Linux, sistem macOS și disponibil și pe Windows — îți oferă acces direct și nefiltrat la detaliile certificatului. Nu ai nevoie de browser. Nu ai nevoie de instrumente terțe. Doar un terminal și câteva comenzi scurte.
Acest ghid acoperă comenzile OpenSSL pe care le vei folosi cel mai des: vizualizarea detaliilor certificatului, verificarea datelor de expirare, inspectarea serverelor la distanță, validarea lanțurilor de certificate și confirmarea faptului că cheia ta privată corespunde certificatului. Fiecare comandă este gata de copiat, împreună cu o explicație clară a ceea ce face.
Preferi să lucrezi într-un browser? SSL Checker îți oferă aceleași detalii despre certificat: lanțul de certificare, data de expirare, suitele de criptare și un scor de securitate, pornind doar de la un nume de domeniu, fără a fi nevoie de terminal, sau poți citi singur certificatul în Chrome, Firefox, Safari sau Edge. Acest ghid acoperă tot ce ai prefera să faci din linia de comandă.
Cuprins
- Cerințe preliminare: verifică versiunea OpenSSL
- Vizualizează detaliile complete ale certificatului cu openssl x509
- Verifică certificatul unui server la distanță cu openssl s_client
- Verifică datele de expirare ale certificatului
- Validează lanțul de certificate cu openssl verify
- Confirmă că cheia privată corespunde certificatului
- Conversia între formatele de certificat
- Depanarea erorilor comune ale certificatului
- Păstrează-ți certificatele sub control
Economisiți 10% la certificatele SSL atunci când comandați de la SSL Dragon astăzi!
Emitere rapidă, criptare puternică, 99.99% încredere în browser, suport dedicat și garanție de returnare a banilor de 25 de zile. Cod cupon: SAVE10

Cerințe preliminare: verifică versiunea OpenSSL
Înainte de a rula orice comandă, confirmă că OpenSSL este instalat și verifică ce versiune folosești. Versiunea ta determină ce protocoale și algoritmi sunt disponibili.
openssl version –aAceastă comandă afișează numărul versiunii, data lansării și directorul implicit pentru certificate (OPENSSLDIR). Majoritatea sistemelor Linux vin cu OpenSSL preinstalat. Pe macOS, este inclus LibreSSL (un fork al OpenSSL), care gestionează aceleași comenzi.
Dacă folosești Windows, poți accesa OpenSSL prin WSL (Windows Subsystem for Linux), Git Bash sau o versiune de sine stătătoare pentru Windows.
Sfat: Asigură-te că rulezi cel puțin OpenSSL 1.1.1 sau o versiune mai nouă. Versiunile mai vechi nu au suport pentru TLS 1.2 și TLS 1.3, care sunt necesare pentru serverele și browserele moderne.
Vizualizează detaliile complete ale certificatului cu openssl x509
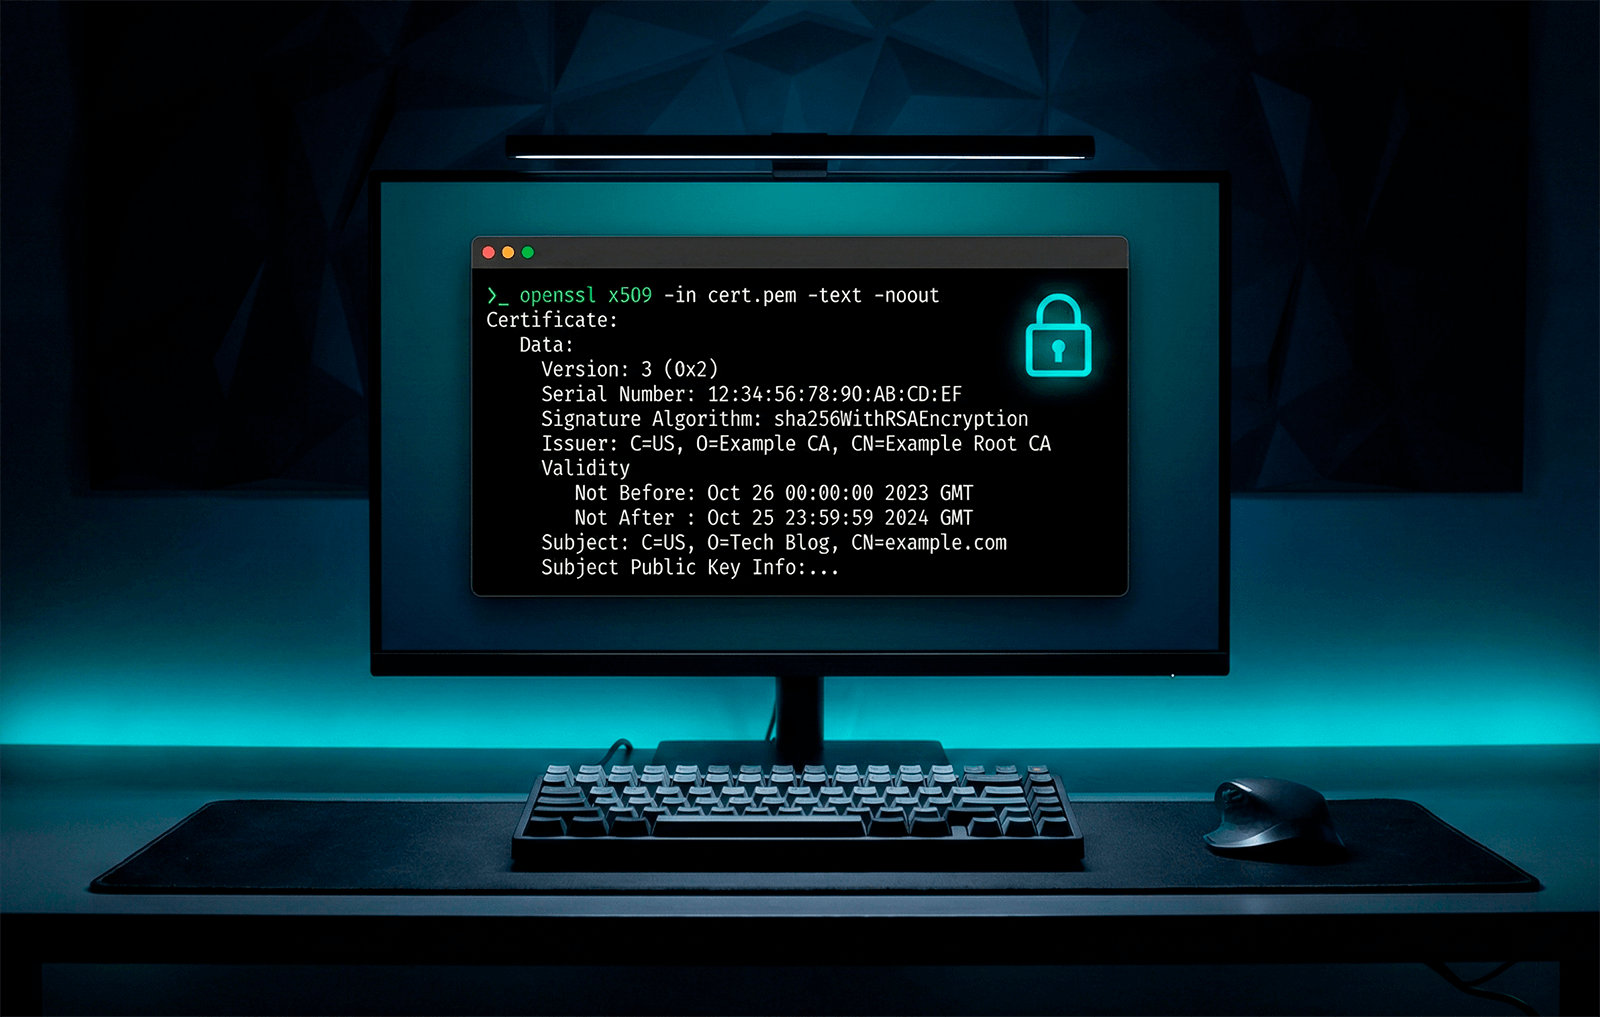
Comanda openssl x509 este calul de bătaie al inspectării certificatelor. Ea citește certificatele X.509, formatul standard folosit de toate certificatele SSL/TLS, și afișează detaliile într-o formă ușor de citit.
Pentru a vedea detaliile complete ale unui fișier de certificat stocat local:
openssl x509 -in certificate.crt -text -nooutIată ce face fiecare opțiune:
- -in certificate.crt — Specifică fișierul certificat de intrare. Înlocuiește-l cu numele fișierului tău real (de exemplu, yourdomain.crt sau server.pem).
- -text — Afișează certificatul în format text lizibil, în loc de date codificate brute.
- -noout — Împiedică OpenSSL să afișeze blocul PEM codificat Base64 alături de rezultatul text.
Această comandă dezvăluie totul despre certificat:
- Extensii — Inclusiv Subject Alternative Names (SAN), Key Usage și Authority Information Access.
- Emitent — Autoritatea de Certificare (CA) care l-a semnat (de exemplu, DigiCert, Let’s Encrypt, Sectigo).
- Subiect — Domeniul sau organizația pentru care a fost emis certificatul.
- Perioada de valabilitate — Datele „Not Before” și „Not After” care arată intervalul în care certificatul este activ.
- Algoritmul și dimensiunea cheii publice — De obicei RSA 2048 de biți sau ECDSA P-256.
- Algoritmul de semnătură — De obicei sha256WithRSAEncryption pentru certificatele moderne.
Verifică doar emitentul sau subiectul
Dacă nu ai nevoie de rezultatul complet, poți extrage câmpuri specifice:
openssl x509 -in certificate.crt -noout -issuer
openssl x509 -in certificate.crt -noout -subject
Aceste comenzi scurte sunt utile mai ales atunci când scrii scripturi sau ai nevoie doar de o confirmare rapidă.
Notă: OpenSSL se așteaptă implicit la formatul PEM — acestea sunt fișiere text care încep cu ––BEGIN CERTIFICATE––. Dacă certificatul tău este în format DER (binar), adaugă opțiunea -inform der:
openssl x509 -in certificate.der -inform der -text -nooutVerifică certificatul unui server la distanță cu openssl s_client
Nu ai întotdeauna fișierul certificat pe mașina ta locală. Adesea, trebuie să inspectezi certificatul instalat pe un server live. Aici intervine openssl s_client.
openssl s_client -connect yourdomain.com:443 -servername yourdomain.comAceastă comandă deschide o conexiune TLS către server pe portul 443 (portul implicit HTTPS) și afișează lanțul de certificate, versiunea protocolului, suita de criptare și detaliile sesiunii.
Opțiunea -servername activează Server Name Indication (SNI), esențială atunci când serverul găzduiește mai multe domenii pe aceeași adresă IP. Fără ea, ai putea primi certificatul greșit.
Apasă CTRL+C pentru a închide conexiunea după ce vezi rezultatul.
Nu ai un terminal la îndemână sau vrei o verificare mai rapidă? Instrumentul nostru SSL Checker îți permite să verifici un certificat fără OpenSSL. Introdu domeniul și obții lanțul de certificare, data de expirare și detaliile despre criptare direct în browser.
Redirecționează rezultatul (pipe) pentru un output mai curat
Rezultatul brut al comenzii s_client este foarte detaliat. Pentru a extrage doar detaliile certificatului, redirecționează-l (pipe) către openssl x509:
echo | openssl s_client -servername yourdomain.com -connect yourdomain.com:443 2>/dev/null | openssl x509 -noout -textecho | de la început trimite o intrare goală, astfel încât conexiunea se închide automat. 2>/dev/null suprimă mesajele de eroare, oferindu-ți un rezultat curat.
Poți restrânge și mai mult rezultatul la câmpuri specifice:
echo | openssl s_client -servername yourdomain.com -connect yourdomain.com:443 2>/dev/null | openssl x509 -noout -issuer -subject -datesAceastă comandă scurtă este una preferată de administratorii de sistem. Ea afișează emitentul, subiectul și datele de valabilitate într-o singură comandă.
Salvează certificatul local
Dacă vrei să salvezi certificatul de la distanță într-un fișier pentru analiză ulterioară:
echo | openssl s_client -servername yourdomain.com -connect yourdomain.com:443 2>/dev/null | openssl x509 > yourdomain.pemAcum poți rula orice comandă openssl x509 asupra fișierului salvat.
Verifică datele de expirare ale certificatului
Certificatele expirate reprezintă una dintre cele mai frecvente cauze ale erorilor SSL. OpenSSL îți oferă mai multe modalități de a verifica expirarea.
Verificare rapidă a datelor
openssl x509 -in certificate.crt -noout -datesAceasta afișează atât data „Not Before” (data de început), cât și data „Not After” (data de sfârșit). Dacă ai nevoie doar de data expirării:
openssl x509 -in certificate.crt -noout -enddatePentru servere la distanță
Combină s_client și x509 pentru a verifica data de expirare a certificatului unui server live:
echo | openssl s_client -servername yourdomain.com -connect yourdomain.com:443 2>/dev/null | openssl x509 -noout -enddateAutomatizează alertele de expirare cu -checkend
Opțiunea -checkend este ceva ce majoritatea ghidurilor o trec cu vederea, dar este incredibil de utilă pentru automatizare. Ea verifică dacă certificatul va expira într-un anumit număr de secunde și returnează un cod de ieșire:
openssl x509 -in certificate.crt -noout -checkend 2592000Valoarea 2592000 este egală cu 30 de zile în secunde. Dacă certificatul expiră în 30 de zile, comanda returnează un cod de ieșire diferit de zero și afișează un avertisment. Dacă certificatul este încă valabil dincolo de acest interval, returnează zero.
Acest lucru face ca integrarea în cron jobs, scripturi de monitorizare sau pipeline-uri CI/CD să fie ușoară:
if ! openssl x509 -in certificate.crt -noout -checkend 2592000 > /dev/null 2>&1; then
    echo "WARNING: Certificate expires within 30 days!"
fi
De ce contează acest lucru: Pe măsură ce CA/Browser Forum se îndreaptă spre durate de valabilitate a certificatelor de 47 de zile până în 2029, monitorizarea automată a expirării nu mai este opțională, ci o necesitate. Dacă implementezi aceste verificări în infrastructura ta acum, te vei feri de întreruperi ulterioare.
Validează lanțul de certificate cu openssl verify
Un certificat nu funcționează izolat. Browserele și clienții validează întregul lanț de certificate, o secvență care începe cu certificatul serverului tău, trece printr-unul sau mai multe certificate CA intermediare și se termină la un certificat CA rădăcină de încredere.
Dacă lanțul este întrerupt sau incomplet, vizitatorii văd o eroare „not trusted” chiar dacă certificatul în sine este valid.
Pentru a valida un certificat față de magazinul de CA-uri de încredere al sistemului:
openssl verify certificate.crtDacă rezultatul este certificate.crt: OK, lanțul este complet și valid.
Când certificatele intermediare sunt separate
Dacă certificatul CA intermediar se află într-un fișier separat (comun la mulți furnizori de CA, inclusiv DigiCert), folosește opțiunea -untrusted:
openssl verify -untrusted intermediate.crt certificate.crtOpțiunea -untrusted îi spune OpenSSL să folosească certificatul intermediar furnizat la construirea lanțului, fără a-l adăuga permanent în magazinul de încredere.
Vizualizează lanțul complet de la un server la distanță
Pentru a vedea fiecare certificat din lanț de la un server live:
openssl s_client -connect yourdomain.com:443 -servername yourdomain.com -showcertsOpțiunea -showcerts afișează fiecare certificat din lanț în format PEM. Aceasta este comanda de referință pentru diagnosticarea problemelor de lanț, cum ar fi certificate intermediare lipsă sau ordinea incorectă.
Preferi o verificare vizuală, dintr-un singur clic? Instrumentul nostru SSL Checker va verifica lanțul de certificate pentru orice domeniu și va semnala automat certificatele intermediare lipsă.
Confirmă că cheia privată corespunde certificatului
După instalarea unui certificat, una dintre cele mai frecvente erori este o nepotrivire a cheii private. Serverul web nu va porni (sau va servi o conexiune întreruptă) dacă cheia privată nu corespunde cheii publice a certificatului.
Iată cum să verifici corespondența. Ambele comenzi extrag modulul, o valoare matematică comună, și o transformă în hash:
openssl x509 -noout -modulus -in certificate.crt | openssl md5
openssl rsa -noout -modulus -in privatekey.key | openssl md5
Dacă hash-urile MD5 sunt identice, cheia privată și certificatul formează o pereche validă. Dacă diferă, ceva nu este în regulă. Este posibil să ai cheia greșită sau ca certificatul să fi fost re-emis cu o nouă pereche de chei.
Poți extinde această verificare pentru a include și CSR-ul (Certificate Signing Request):
openssl req -noout -modulus -in request.csr | openssl md5Verificarea modulului îți spune dacă cele trei fișiere aparțin împreună, dar nu ce afirmă efectiv CSR-ul. Pentru a-i citi propriile câmpuri, rulează openssl req -in yourCSR.csr -noout -text, sau introdu cererea în decodorul nostru de CSR.
Toate cele trei: certificatul, cheia privată și CSR-ul, ar trebui să returneze același hash.
Nu ai OpenSSL la îndemână pe mașina ta? Instrumentul nostru Certificate Key Matcher face aceeași comparație direct în browser și funcționează și pentru cheile ECDSA, unde verificarea modulului nu funcționează.
Conversia între formatele de certificat
Servere și platforme diferite necesită formate de certificat diferite. Apache și Nginx folosesc PEM, în timp ce Windows IIS și Tomcat necesită de obicei PKCS#12 (.pfx). Iată cele mai comune conversii:
DER în PEM:
openssl x509 -inform der -in certificate.der -out certificate.pemPEM în DER:
openssl x509 -outform der -in certificate.pem -out certificate.derPEM în PKCS#12 (.pfx):
openssl pkcs12 -export -out certificate.pfx -inkey privatekey.key -in certificate.crt -certfile ca-bundle.crtPKCS#12 în PEM:
openssl pkcs12 -in certificate.pfx -out certificate.pem -nodesOpțiunea -nodes exportă cheia privată fără criptare prin parolă. Elimin-o dacă vrei un rezultat protejat printr-o frază de acces.
Bine de știut: Fișierele de certificat cu extensiile .crt, .cer și .pem pot fi toate în format PEM. Extensia în sine nu îți spune codarea, verifică conținutul fișierului. Dacă începe cu ––BEGIN, este PEM. Dacă este un text binar neinteligibil, este DER.
Pentru o conversie ocazională pe o mașină fără OpenSSL, instrumentul SSL Converter gestionează PEM, DER, PFX și P7B direct în browser și împarte un PFX în certificat, lanț și cheie.
Depanarea erorilor comune ale certificatului
Atunci când ceva nu merge bine, rezultatul OpenSSL îți indică de obicei unde este problema. Iată o referință rapidă pentru cele mai frecvente probleme:
„unable to get local issuer certificate”. Lanțul de certificate este incomplet. Certificatul intermediar lipsește din configurația serverului tău. Obține pachetul CA corect (CA bundle) de la furnizorul tău de certificat și configurează-l alături de certificatul serverului.
„certificate has expired”. Exact ceea ce sugerează denumirea. Data „Not After” a certificatului a trecut. Reînnoiește-l și înlocuiește-l imediat.
„certificate signature failure”. Certificatul a fost modificat sau corupt după semnare. Redescarcă-l de la furnizorul tău de CA sau re-emite-l.
„key values mismatch”. Cheia privată și certificatul nu corespund. Rulează comparația modulului din secțiunea de mai sus pentru a confirma, apoi localizează cheia corectă sau generează un nou CSR.
„self-signed certificate”. OpenSSL nu poate urmări certificatul înapoi la un CA rădăcină de încredere. Acest lucru este de așteptat pentru certificatele auto-semnate folosite în dezvoltare. Pentru producție, asigură-te că ai un certificat emis de o Autoritate de Certificare de încredere publică.
„hostname mismatch”. Domeniul la care te conectezi nu se potrivește cu Common Name (CN) sau Subject Alternative Name (SAN) listate în certificat. Verifică SAN-urile cu:
openssl x509 -in certificate.crt -noout -ext subjectAltNamePăstrează-ți certificatele sub control
Verificarea certificatelor cu OpenSSL este ceva ce vei face în mod repetat pe parcursul ciclului de viață al certificatului: în timpul instalării, după reînnoire și de fiecare dată când ceva nu funcționează. Aceste comenzi reprezintă cea mai rapidă modalitate de a diagnostica problemele și de a verifica dacă totul este configurat corect.
Pentru o verificare rapidă, fără să deschizi un terminal, introdu domeniul în instrumentul nostru SSL Checker și obține scorul de securitate SSL al acestuia, plus detalierea completă a certificatului, lanțului și criptării, în câteva secunde.
Dar verificările manuale au o limită de scalabilitate. Dacă administrezi mai multe certificate pe servere diferite, ai nevoie de un proces fiabil de gestionare a certificatelor, mai ales pe măsură ce duratele de valabilitate a certificatelor continuă să scadă, iar marja de eroare devine tot mai mică.
Ai nevoie de certificate SSL de încredere? SSL Dragon oferă o gamă largă de certificate SSL/TLS de la cele mai importante Autorități de Certificare, precum DigiCert, Sectigo și Thawte, cu prețuri competitive, emitere rapidă și asistență dedicată. Fie că ai nevoie de un certificat pentru un singur domeniu sau de o soluție multi-domeniu la nivel de întreprindere, vei găsi varianta potrivită.
Economisește 10% la certificatele SSL în momentul plasării comenzii!
Eliberare rapidă, criptare puternică, încredere în browser de 99,99%, suport dedicat și garanție de returnare a banilor în 25 de zile. Codul cuponului: SAVE10