আপনি যদি কোনো ওয়েবসাইট বা সার্ভার পরিচালনা করেন, তাহলে নিয়মিত আপনার SSL/TLS সার্টিফিকেট পরীক্ষা করা এমন একটি কাজ যা আপনি এড়িয়ে যেতে পারেন না। মেয়াদোত্তীর্ণ বা ভুলভাবে কনফিগার করা সার্টিফিকেট মানে ব্রাউজার সতর্কবার্তা, ভাঙা বিশ্বাস এবং সম্ভাব্য ডাউনটাইম।
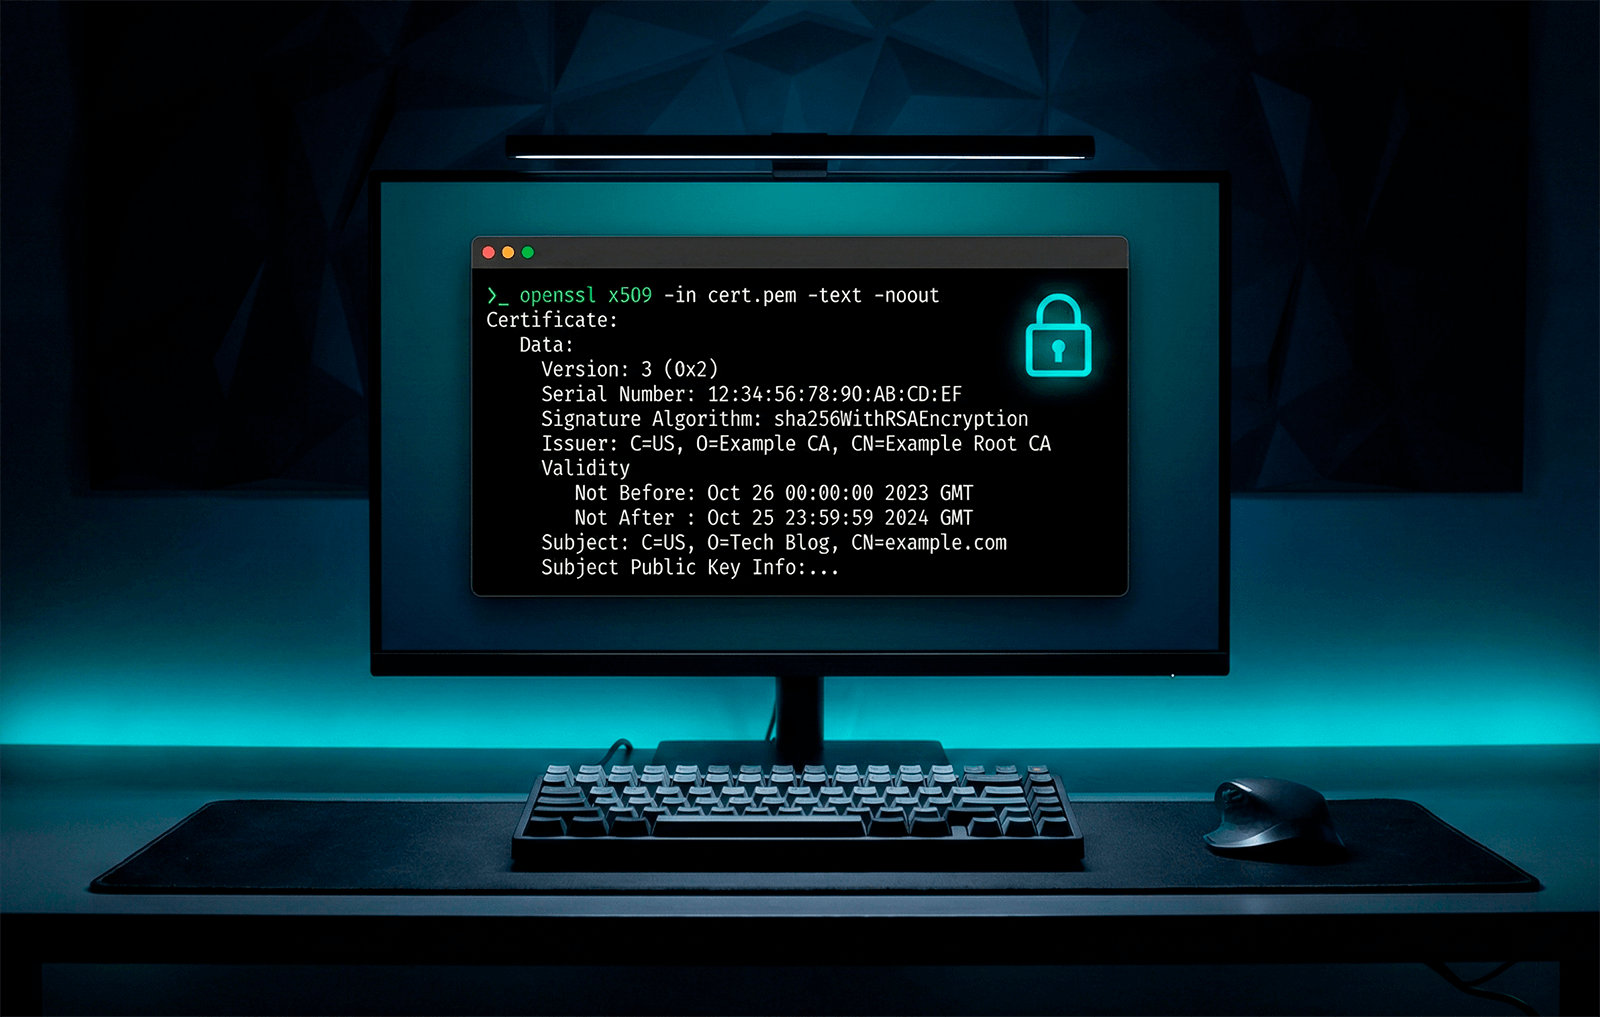
OpenSSL — প্রায় প্রতিটি Linux ডিস্ট্রিবিউশন, macOS সিস্টেমে ব্যবহৃত ওপেন-সোর্স কমান্ড-লাইন টুলকিট, এবং Windows-এও উপলব্ধ — সার্টিফিকেটের বিস্তারিত তথ্যে সরাসরি, অবিকৃত প্রবেশাধিকার দেয়। কোনো ব্রাউজারের প্রয়োজন নেই। কোনো তৃতীয়-পক্ষের টুলের দরকার নেই। শুধু একটি টার্মিনাল এবং কয়েকটি সংক্ষিপ্ত কমান্ড।
এই গাইডে আপনি সবচেয়ে বেশি ব্যবহার করবেন এমন OpenSSL কমান্ডগুলো অন্তর্ভুক্ত করা হয়েছে: সার্টিফিকেটের বিস্তারিত দেখা, মেয়াদ শেষ হওয়ার তারিখ পরীক্ষা করা, রিমোট সার্ভার পরিদর্শন করা, সার্টিফিকেট চেইন যাচাই করা, এবং আপনার প্রাইভেট কী আপনার সার্টিফিকেটের সাথে মিলছে কিনা তা নিশ্চিত করা। প্রতিটি কমান্ড কপি-পেস্ট করার জন্য প্রস্তুত এবং এটি কী করে তার স্পষ্ট ব্যাখ্যা সহ দেওয়া আছে।
ব্রাউজারে কাজ করছেন? SSL Checker একই সার্টিফিকেট বিস্তারিত প্রদান করে: চেইন, মেয়াদ শেষ হওয়ার তারিখ, সাইফার স্যুট এবং একটি নিরাপত্তা রেটিং, শুধুমাত্র একটি ডোমেইন নাম থেকে, কোনো টার্মিনালের প্রয়োজন ছাড়াই, অথবা আপনি নিজে Chrome, Firefox, Safari বা Edge-এ সার্টিফিকেট পড়তে পারেন। এই গাইডে সেই সবকিছু অন্তর্ভুক্ত করা হয়েছে যা আপনি কমান্ড লাইন থেকে করতে চাইবেন।
সূচিপত্র
- পূর্বশর্ত: আপনার OpenSSL সংস্করণ পরীক্ষা করুন
- openssl x509 দিয়ে সম্পূর্ণ সার্টিফিকেট বিস্তারিত দেখুন
- openssl s_client দিয়ে রিমোট সার্ভারের সার্টিফিকেট পরীক্ষা করুন
- সার্টিফিকেট মেয়াদ শেষ হওয়ার তারিখ যাচাই করুন
- openssl verify দিয়ে সার্টিফিকেট চেইন যাচাই করুন
- আপনার প্রাইভেট কী আপনার সার্টিফিকেটের সাথে মিলছে কিনা নিশ্চিত করুন
- সার্টিফিকেট ফরম্যাটের মধ্যে রূপান্তর করুন
- সাধারণ সার্টিফিকেট ত্রুটি সমাধান
- আপনার সার্টিফিকেটগুলো নিয়ন্ত্রণে রাখুন
আজ এসএসএল ড্রাগন থেকে অর্ডার করার সময় এসএসএল সার্টিফিকেটগুলিতে 10% সংরক্ষণ করুন!
দ্রুত ইস্যু, শক্তিশালী এনক্রিপশন, 99.99% ব্রাউজার বিশ্বাস, ডেডিকেটেড সমর্থন এবং 25 দিনের মানি-ব্যাক গ্যারান্টি। কুপন কোড: Save10

পূর্বশর্ত: আপনার OpenSSL সংস্করণ পরীক্ষা করুন
কোনো কমান্ড চালানোর আগে, নিশ্চিত করুন যে OpenSSL ইনস্টল করা আছে এবং আপনি কোন সংস্করণ ব্যবহার করছেন তা পরীক্ষা করুন। আপনার সংস্করণ নির্ধারণ করে কোন প্রোটোকল এবং অ্যালগরিদম উপলব্ধ।
openssl version –aএটি সংস্করণ নম্বর, প্রকাশের তারিখ, এবং ডিফল্ট সার্টিফিকেট ডিরেক্টরি (OPENSSLDIR) আউটপুট করে। বেশিরভাগ Linux সিস্টেমে OpenSSL আগে থেকেই ইনস্টল করা থাকে। macOS-এ, এটি LibreSSL (একটি OpenSSL ফর্ক) সহ আসে, যা একই কমান্ডগুলো পরিচালনা করে।
আপনি যদি Windows ব্যবহার করেন, তাহলে আপনি WSL (Windows Subsystem for Linux), Git Bash, অথবা একটি স্বতন্ত্র Windows বিল্ডের মাধ্যমে OpenSSL অ্যাক্সেস করতে পারেন।
টিপ: নিশ্চিত করুন যে আপনি অন্তত OpenSSL 1.1.1 বা তার পরের সংস্করণ চালাচ্ছেন। পুরনো সংস্করণগুলোতে TLS 1.2 এবং TLS 1.3-এর সমর্থন নেই, যা আধুনিক সার্ভার এবং ব্রাউজারের জন্য প্রয়োজনীয়।
openssl x509 দিয়ে সম্পূর্ণ সার্টিফিকেট বিস্তারিত দেখুন
openssl x509 কমান্ডটি সার্টিফিকেট পরিদর্শনের প্রধান হাতিয়ার। এটি X.509 সার্টিফিকেট পড়ে, যা সমস্ত SSL/TLS সার্টিফিকেটের জন্য ব্যবহৃত স্ট্যান্ডার্ড ফরম্যাট, এবং বিস্তারিত তথ্যগুলো মানুষের পাঠযোগ্য আকারে আউটপুট করে।
স্থানীয়ভাবে সংরক্ষিত একটি সার্টিফিকেট ফাইলের সম্পূর্ণ বিস্তারিত দেখতে:
openssl x509 -in certificate.crt -text -nooutপ্রতিটি ফ্ল্যাগ যা করে তা এখানে দেওয়া হলো:
- -in certificate.crt — ইনপুট সার্টিফিকেট ফাইল নির্দিষ্ট করে। আপনার প্রকৃত ফাইলের নাম দিয়ে প্রতিস্থাপন করুন (যেমন, yourdomain.crt বা server.pem)।
- -text — কাঁচা এনকোড করা ডেটার পরিবর্তে সার্টিফিকেটটি পাঠযোগ্য টেক্সট ফরম্যাটে আউটপুট করে।
- -noout — টেক্সট আউটপুটের পাশাপাশি Base64-এনকোড করা PEM ব্লক প্রিন্ট করা থেকে OpenSSL-কে বিরত রাখে।
এই কমান্ডটি সার্টিফিকেট সম্পর্কে সবকিছু প্রকাশ করে:
- এক্সটেনশন — Subject Alternative Names (SANs), Key Usage, এবং Authority Information Access সহ।
- ইস্যুকারী — যে সার্টিফিকেট অথরিটি (CA) এটি স্বাক্ষর করেছে (যেমন, DigiCert, Let’s Encrypt, Sectigo)।
- সাবজেক্ট — যে ডোমেইন বা প্রতিষ্ঠানের জন্য সার্টিফিকেটটি ইস্যু করা হয়েছে।
- বৈধতার মেয়াদ — “Not Before” এবং “Not After” তারিখগুলো দেখায় কখন সার্টিফিকেটটি সক্রিয়।
- পাবলিক কী অ্যালগরিদম এবং আকার — সাধারণত RSA 2048-বিট বা ECDSA P-256।
- সিগনেচার অ্যালগরিদম — সাধারণত আধুনিক সার্টিফিকেটের জন্য sha256WithRSAEncryption।
শুধুমাত্র ইস্যুকারী বা সাবজেক্ট পরীক্ষা করুন
আপনার যদি সম্পূর্ণ আউটপুটের প্রয়োজন না হয়, তাহলে আপনি নির্দিষ্ট ফিল্ড টেনে আনতে পারেন:
openssl x509 -in certificate.crt -noout -issuer
openssl x509 -in certificate.crt -noout -subject
যখন আপনি স্ক্রিপ্টিং করছেন বা শুধু একটি দ্রুত নিশ্চিতকরণ প্রয়োজন, তখন এই এক-লাইনের কমান্ডগুলো বিশেষভাবে কার্যকর।
দ্রষ্টব্য: OpenSSL ডিফল্টভাবে PEM ফরম্যাট আশা করে — এগুলো টেক্সট ফাইল যা —–BEGIN CERTIFICATE—– দিয়ে শুরু হয়। আপনার সার্টিফিকেট যদি DER ফরম্যাটে (বাইনারি) থাকে, তাহলে -inform der ফ্ল্যাগ যোগ করুন:
openssl x509 -in certificate.der -inform der -text -nooutopenssl s_client দিয়ে রিমোট সার্ভারের সার্টিফিকেট পরীক্ষা করুন
আপনার স্থানীয় মেশিনে সবসময় সার্টিফিকেট ফাইল থাকে না। প্রায়শই, আপনাকে একটি লাইভ সার্ভারে ইনস্টল করা সার্টিফিকেট পরিদর্শন করতে হয়। এখানেই openssl s_client কাজে আসে।
openssl s_client -connect yourdomain.com:443 -servername yourdomain.comএই কমান্ডটি সার্ভারে পোর্ট 443-এ (ডিফল্ট HTTPS পোর্ট) একটি TLS সংযোগ খোলে এবং সার্টিফিকেট চেইন, প্রোটোকল সংস্করণ, সাইফার স্যুট, এবং সেশন বিস্তারিত প্রদর্শন করে।
-servername ফ্ল্যাগটি Server Name Indication (SNI) সক্রিয় করে, যা তখন গুরুত্বপূর্ণ যখন সার্ভারটি একই IP ঠিকানায় একাধিক ডোমেইন হোস্ট করে। এটি ছাড়া, আপনি ভুল সার্টিফিকেট পেতে পারেন।
আউটপুট দেখার পরে সংযোগ বন্ধ করতে CTRL+C চাপুন।
টার্মিনাল হাতের কাছে নেই, নাকি একটি দ্রুত দেখা চান? আমাদের SSL Checker আপনাকে OpenSSL ছাড়াই সার্টিফিকেট পরীক্ষা করতে দেয়। ডোমেইনটি পেস্ট করুন এবং আপনার ব্রাউজারে চেইন, মেয়াদ শেষ হওয়ার তারিখ এবং সাইফার বিস্তারিত পান।
পরিষ্কার আউটপুটের জন্য এটিকে পাইপ করুন
কাঁচা s_client আউটপুট বেশ বিস্তারিত। শুধুমাত্র সার্টিফিকেটের বিস্তারিত তথ্য বের করতে, এটিকে openssl x509-এ পাইপ করুন:
echo | openssl s_client -servername yourdomain.com -connect yourdomain.com:443 2>/dev/null | openssl x509 -noout -textশুরুতে echo | একটি খালি ইনপুট পাঠায় যাতে সংযোগ স্বয়ংক্রিয়ভাবে বন্ধ হয়ে যায়। 2>/dev/null ত্রুটি বার্তাগুলো দমন করে, আপনাকে পরিষ্কার আউটপুট দেয়।
আপনি এটিকে নির্দিষ্ট ফিল্ডে সংকীর্ণও করতে পারেন:
echo | openssl s_client -servername yourdomain.com -connect yourdomain.com:443 2>/dev/null | openssl x509 -noout -issuer -subject -datesএই এক-লাইনের কমান্ডটি সিসঅ্যাডমিনদের জন্য একটি ব্যবহারিক প্রিয়। এটি ইস্যুকারী, সাবজেক্ট, এবং বৈধতার তারিখগুলো একবারে দেখায়।
সার্টিফিকেট স্থানীয়ভাবে সংরক্ষণ করুন
আপনি যদি আরও বিশ্লেষণের জন্য রিমোট সার্টিফিকেটটি একটি ফাইলে সংরক্ষণ করতে চান:
echo | openssl s_client -servername yourdomain.com -connect yourdomain.com:443 2>/dev/null | openssl x509 > yourdomain.pemএখন আপনি সংরক্ষিত ফাইলের বিরুদ্ধে যেকোনো openssl x509 কমান্ড চালাতে পারেন।
সার্টিফিকেট মেয়াদ শেষ হওয়ার তারিখ যাচাই করুন
মেয়াদোত্তীর্ণ সার্টিফিকেট SSL ত্রুটির সবচেয়ে সাধারণ কারণগুলোর একটি। OpenSSL আপনাকে মেয়াদ শেষ হওয়া পরীক্ষা করার একাধিক উপায় দেয়।
দ্রুত তারিখ পরীক্ষা
openssl x509 -in certificate.crt -noout -datesএটি “Not Before” (শুরুর তারিখ) এবং “Not After” (শেষ তারিখ) উভয়ই আউটপুট করে। আপনার যদি শুধু মেয়াদ শেষ হওয়ার তারিখ প্রয়োজন হয়:
openssl x509 -in certificate.crt -noout -enddateরিমোট সার্ভারের জন্য
একটি লাইভ সার্ভারের সার্টিফিকেট মেয়াদ শেষ হওয়া পরীক্ষা করতে s_client এবং x509 একত্রিত করুন:
echo | openssl s_client -servername yourdomain.com -connect yourdomain.com:443 2>/dev/null | openssl x509 -noout -enddate-checkend দিয়ে মেয়াদ শেষ হওয়ার সতর্কতা স্বয়ংক্রিয় করুন
-checkend ফ্ল্যাগটি এমন কিছু যা বেশিরভাগ গাইড উপেক্ষা করে, তবে এটি স্বয়ংক্রিয়করণের জন্য অবিশ্বাস্যভাবে উপযোগী। এটি পরীক্ষা করে যে সার্টিফিকেটটি নির্দিষ্ট সেকেন্ডের মধ্যে মেয়াদ শেষ হবে কিনা এবং একটি এক্সিট কোড ফেরত দেয়:
openssl x509 -in certificate.crt -noout -checkend 25920002592000 মানটি সেকেন্ডে ৩০ দিনের সমান। সার্টিফিকেটটি যদি ৩০ দিনের মধ্যে মেয়াদ শেষ হয়, তাহলে কমান্ডটি একটি নন-জিরো এক্সিট কোড ফেরত দেয় এবং একটি সতর্কবার্তা প্রিন্ট করে। সার্টিফিকেটটি যদি সেই সময়সীমার পরেও বৈধ থাকে, তাহলে এটি শূন্য ফেরত দেয়।
এটি cron jobs, মনিটরিং স্ক্রিপ্ট, বা CI/CD পাইপলাইনগুলোতে একীভূত করা সহজ করে তোলে:
if ! openssl x509 -in certificate.crt -noout -checkend 2592000 > /dev/null 2>&1; then
    echo "WARNING: Certificate expires within 30 days!"
fi
কেন এটি গুরুত্বপূর্ণ: CA/Browser Forum ২০২৯ সালের মধ্যে ৪৭-দিনের সার্টিফিকেট জীবনকালের দিকে এগিয়ে যাওয়ায়, স্বয়ংক্রিয় মেয়াদ শেষ হওয়ার পর্যবেক্ষণ আর ঐচ্ছিক নয়, এটি একটি প্রয়োজনীয়তা। এখনই আপনার অবকাঠামোতে এই পরীক্ষাগুলো নির্মাণ করলে পরবর্তীতে আপনি বিভ্রাট থেকে রক্ষা পাবেন।
openssl verify দিয়ে সার্টিফিকেট চেইন যাচাই করুন
একটি সার্টিফিকেট বিচ্ছিন্নভাবে কাজ করে না। ব্রাউজার এবং ক্লায়েন্টগুলো সম্পূর্ণ সার্টিফিকেট চেইন যাচাই করে, একটি ক্রম যা আপনার সার্ভার সার্টিফিকেট থেকে শুরু হয়, এক বা একাধিক ইন্টারমিডিয়েট CA সার্টিফিকেটের মধ্য দিয়ে যায়, এবং একটি বিশ্বস্ত রুট CA সার্টিফিকেটে শেষ হয়।
চেইনটি যদি ভাঙা বা অসম্পূর্ণ থাকে, তাহলে দর্শকরা “not trusted” ত্রুটি দেখতে পান, যদিও সার্টিফিকেটটি নিজেই বৈধ।
সিস্টেমের বিশ্বস্ত CA স্টোরের বিরুদ্ধে একটি সার্টিফিকেট যাচাই করতে:
openssl verify certificate.crtএটি যদি certificate.crt: OK আউটপুট করে, তাহলে চেইনটি সম্পূর্ণ এবং বৈধ।
যখন ইন্টারমিডিয়েট সার্টিফিকেটগুলো আলাদা
আপনার ইন্টারমিডিয়েট CA সার্টিফিকেট যদি একটি আলাদা ফাইলে থাকে (DigiCert সহ অনেক CA প্রদানকারীর ক্ষেত্রে সাধারণ), তাহলে -untrusted ফ্ল্যাগ ব্যবহার করুন:
openssl verify -untrusted intermediate.crt certificate.crt-untrusted ফ্ল্যাগটি OpenSSL-কে চেইন তৈরির সময় প্রদত্ত ইন্টারমিডিয়েট সার্টিফিকেটটি ব্যবহার করতে বলে, এটিকে স্থায়ীভাবে ট্রাস্ট স্টোরে যোগ না করে।
একটি রিমোট সার্ভার থেকে সম্পূর্ণ চেইন দেখুন
একটি লাইভ সার্ভার থেকে চেইনের প্রতিটি সার্টিফিকেট দেখতে:
openssl s_client -connect yourdomain.com:443 -servername yourdomain.com -showcerts-showcerts ফ্ল্যাগটি চেইনের প্রতিটি সার্টিফিকেট PEM ফরম্যাটে আউটপুট করে। চেইন সমস্যা নির্ণয়ের জন্য, যেমন অনুপস্থিত ইন্টারমিডিয়েট সার্টিফিকেট বা ভুল ক্রম, এটি একটি প্রধান কমান্ড।
একটি ভিজ্যুয়াল, এক-ক্লিক পরীক্ষা পছন্দ করেন? আমাদের SSL Checker যেকোনো ডোমেইনের জন্য সার্টিফিকেট চেইন যাচাই করবে এবং স্বয়ংক্রিয়ভাবে অনুপস্থিত ইন্টারমিডিয়েটগুলো চিহ্নিত করবে।
আপনার প্রাইভেট কী আপনার সার্টিফিকেটের সাথে মিলছে কিনা নিশ্চিত করুন
একটি সার্টিফিকেট ইনস্টল করার পরে, সবচেয়ে সাধারণ ত্রুটিগুলোর একটি হলো প্রাইভেট কী মিসম্যাচ। প্রাইভেট কী যদি সার্টিফিকেটের পাবলিক কীর সাথে সামঞ্জস্যপূর্ণ না হয়, তাহলে ওয়েব সার্ভার শুরু হবে না (অথবা একটি ভাঙা সংযোগ পরিবেশন করবে)।
মিল যাচাই করার উপায় এখানে দেওয়া হলো। উভয় কমান্ড মডুলাস, একটি ভাগ করা গাণিতিক মান, বের করে এবং এটি হ্যাশ করে:
openssl x509 -noout -modulus -in certificate.crt | openssl md5
openssl rsa -noout -modulus -in privatekey.key | openssl md5
MD5 হ্যাশগুলো যদি অভিন্ন হয়, তাহলে প্রাইভেট কী এবং সার্টিফিকেটটি একটি বৈধ জোড়া। এগুলো যদি ভিন্ন হয়, তাহলে কোথাও কিছু ভুল আছে। আপনার হয়তো ভুল কী আছে, অথবা সার্টিফিকেটটি একটি নতুন কী জোড়া দিয়ে পুনরায় ইস্যু করা হয়েছে।
আপনি এই পরীক্ষাটি আপনার CSR (Certificate Signing Request) অন্তর্ভুক্ত করার জন্যও প্রসারিত করতে পারেন:
openssl req -noout -modulus -in request.csr | openssl md5মডুলাস পরীক্ষাটি আপনাকে বলে দেয় তিনটি ফাইল একসাথে সম্পর্কিত কিনা, কিন্তু CSR আসলে কী দাবি করে তা নয়। এর নিজস্ব ক্ষেত্রগুলো পড়তে, openssl req -in yourCSR.csr -noout -text চালান, অথবা আমাদের CSR ডিকোডারে রিকোয়েস্টটি পেস্ট করুন।
তিনটিই: সার্টিফিকেট, প্রাইভেট কী, এবং CSR-এর একই হ্যাশ ফেরত দেওয়া উচিত।
OpenSSL সহ মেশিনে নেই? আমাদের Certificate Key Matcher আপনার ব্রাউজারে একই তুলনা করে, এবং এটি ECDSA কীগুলোর জন্যও কাজ করে, যেখানে মডুলাস পরীক্ষা ব্যর্থ হয়।
সার্টিফিকেট ফরম্যাটের মধ্যে রূপান্তর করুন
বিভিন্ন সার্ভার এবং প্ল্যাটফর্মের বিভিন্ন সার্টিফিকেট ফরম্যাটের প্রয়োজন। Apache এবং Nginx PEM ব্যবহার করে, যেখানে Windows IIS এবং Tomcat সাধারণত PKCS#12 (.pfx) প্রয়োজন করে। এখানে সবচেয়ে সাধারণ রূপান্তরগুলো দেওয়া হলো:
DER থেকে PEM:
openssl x509 -inform der -in certificate.der -out certificate.pemPEM থেকে DER:
openssl x509 -outform der -in certificate.pem -out certificate.derPEM থেকে PKCS#12 (.pfx):
openssl pkcs12 -export -out certificate.pfx -inkey privatekey.key -in certificate.crt -certfile ca-bundle.crtPKCS#12 থেকে PEM:
openssl pkcs12 -in certificate.pfx -out certificate.pem -nodes-nodes ফ্ল্যাগটি পাসওয়ার্ড এনক্রিপশন ছাড়াই প্রাইভেট কী রপ্তানি করে। আপনি যদি একটি পাসফ্রেজ-সুরক্ষিত আউটপুট চান, তাহলে এটি সরিয়ে দিন।
জেনে রাখা ভালো: .crt, .cer, এবং .pem এক্সটেনশন সহ সার্টিফিকেট ফাইলগুলো সবই PEM ফরম্যাট হতে পারে। শুধুমাত্র এক্সটেনশন আপনাকে এনকোডিং বলে না, ফাইলের বিষয়বস্তু পরীক্ষা করুন। এটি যদি —–BEGIN দিয়ে শুরু হয়, তাহলে এটি PEM। এটি যদি বাইনারি অস্পষ্ট লেখা হয়, তাহলে এটি DER।
OpenSSL ছাড়া একটি মেশিনে একবারের রূপান্তরের জন্য, SSL Converter ব্রাউজারে PEM, DER, PFX এবং P7B পরিচালনা করে এবং একটি PFX-কে সার্টিফিকেট, চেইন এবং কী-এ বিভক্ত করে।
সাধারণ সার্টিফিকেট ত্রুটি সমাধান
কিছু ভুল হলে, OpenSSL-এর আউটপুট সাধারণত আপনাকে সমস্যাটি কোথায় তা বলে দেয়। সবচেয়ে সাধারণ সমস্যাগুলোর জন্য একটি দ্রুত রেফারেন্স এখানে দেওয়া হলো:
“unable to get local issuer certificate”। সার্টিফিকেট চেইনটি অসম্পূর্ণ। ইন্টারমিডিয়েট সার্টিফিকেটটি আপনার সার্ভার কনফিগারেশন থেকে অনুপস্থিত। আপনার সার্টিফিকেট প্রদানকারীর কাছ থেকে সঠিক CA বান্ডেল সংগ্রহ করুন এবং এটি আপনার সার্ভার সার্টিফিকেটের পাশাপাশি কনফিগার করুন।
“certificate has expired”। ঠিক যেমনটা শোনাচ্ছে। সার্টিফিকেটের “Not After” তারিখ পার হয়ে গেছে। অবিলম্বে এটি নবায়ন এবং প্রতিস্থাপন করুন।
“certificate signature failure”। স্বাক্ষর করার পরে সার্টিফিকেটটি পরিবর্তিত বা দুর্নীতিগ্রস্ত হয়েছে। আপনার CA প্রদানকারীর কাছ থেকে এটি পুনরায় ডাউনলোড করুন বা পুনরায় ইস্যু করুন।
“key values mismatch”। প্রাইভেট কী এবং সার্টিফিকেটটি সামঞ্জস্যপূর্ণ নয়। নিশ্চিত করতে উপরের বিভাগ থেকে মডুলাস তুলনা চালান, তারপর সঠিক কী খুঁজুন বা একটি নতুন CSR তৈরি করুন।
“self-signed certificate”। OpenSSL সার্টিফিকেটটি একটি বিশ্বস্ত রুট CA পর্যন্ত ট্রেস করতে পারে না। ডেভেলপমেন্টে ব্যবহৃত সেলফ-সাইনড সার্টিফিকেটের জন্য এটি প্রত্যাশিত। প্রোডাকশনের জন্য, নিশ্চিত করুন যে আপনার কাছে একটি সর্বজনীনভাবে বিশ্বস্ত সার্টিফিকেট অথরিটি দ্বারা ইস্যু করা সার্টিফিকেট আছে।
“hostname mismatch”। আপনি যে ডোমেইনের সাথে সংযোগ করছেন তা সার্টিফিকেটে তালিকাভুক্ত Common Name (CN) বা Subject Alternative Name (SAN)-এর সাথে মেলে না। SAN-গুলো পরীক্ষা করুন:
openssl x509 -in certificate.crt -noout -ext subjectAltNameআপনার সার্টিফিকেটগুলো নিয়ন্ত্রণে রাখুন
OpenSSL দিয়ে সার্টিফিকেট পরীক্ষা করা এমন একটি কাজ যা আপনি সার্টিফিকেট জীবনচক্র জুড়ে বারবার করবেন, ইনস্টলেশনের সময়, নবায়নের পরে, এবং যখনই কিছু ভেঙে যায়। এই কমান্ডগুলো সমস্যা নির্ণয় করার এবং সবকিছু সঠিকভাবে কনফিগার করা আছে কিনা তা যাচাই করার সবচেয়ে দ্রুত উপায়।
একটি টার্মিনাল না খুলে দ্রুত স্যানিটি চেকের জন্য, আমাদের SSL Checker-এর মাধ্যমে ডোমেইনটি চালান এবং কয়েক সেকেন্ডে এর SSL নিরাপত্তা রেটিং এবং সম্পূর্ণ সার্টিফিকেট, চেইন এবং সাইফার বিশ্লেষণ পান।
তবে ম্যানুয়াল পরীক্ষা শুধুমাত্র একটি নির্দিষ্ট পরিমাণে স্কেল করে। আপনি যদি বিভিন্ন সার্ভার জুড়ে একাধিক সার্টিফিকেট পরিচালনা করেন, তাহলে আপনার একটি নির্ভরযোগ্য সার্টিফিকেট ব্যবস্থাপনা প্রক্রিয়া থাকা প্রয়োজন, বিশেষ করে যখন সার্টিফিকেটের জীবনকাল ক্রমাগত সংকুচিত হচ্ছে এবং ত্রুটির মার্জিন ছোট হয়ে আসছে।
বিশ্বস্ত SSL সার্টিফিকেট প্রয়োজন? SSL Dragon DigiCert, Sectigo, এবং Thawte-এর মতো শীর্ষ সার্টিফিকেট অথরিটিগুলো থেকে বিস্তৃত পরিসরের SSL/TLS সার্টিফিকেট অফার করে, প্রতিযোগিতামূলক মূল্য, দ্রুত ইস্যুয়েন্স এবং নিবেদিত সহায়তা সহ। আপনার একটি সিঙ্গেল-ডোমেইন সার্টিফিকেট বা একটি এন্টারপ্রাইজ-স্তরের মাল্টি-ডোমেইন সমাধান প্রয়োজন হোক না কেন, আপনি সঠিক ফিট খুঁজে পাবেন।
আজ অর্ডার করার সময় SSL শংসাপত্রে 10% সংরক্ষণ করুন!
দ্রুত ইস্যু, শক্তিশালী এনক্রিপশন, 99.99% ব্রাউজার বিশ্বাস, নিবেদিত সমর্থন, এবং 25 দিনের অর্থ ফেরত গ্যারান্টি। কুপন কোড: SAVE10