আপনি কি কখনো ভেবে দেখেছেন যে আপনার অনলাইন ডাটা কিভাবে নিরাপদ থাকে? ব্যক্তিগত কীগুলি, এসএসএল এবং টিএলএসের মতো প্রোটোকলগুলিতে প্রয়োজনীয় ডেটা এনক্রিপশন উপাদানগুলি আবিষ্কার করুন। এই জটিল অক্ষর স্ট্রিংগুলি এনক্রিপ্ট করা ডেটা আনলক করে, কেবলমাত্র উদ্দিষ্ট প্রাপক আপনার সংবেদনশীল বিবরণ অ্যাক্সেস করতে পারে তা নিশ্চিত করে।
একটি ব্যক্তিগত কী একটি ব্যক্তিগত কী? এটা দেখতে কেমন? এবং কীভাবে এসএসএল শংসাপত্রের জন্য একটি ব্যক্তিগত কী তৈরি করবেন? এই নিবন্ধটি এই সমস্ত প্রশ্নের উত্তর সরবরাহ করে।
সুচিপত্র
- SSL এ প্রাইভেট কী কী?
- প্রাইভেট কী দেখতে কেমন?
- কিভাবে একটি SSL সার্টিফিকেট জন্য একটি ব্যক্তিগত কী জেনারেট করতে?
- সার্টিফিকেট থেকে প্রাইভেট কী কিভাবে পাবেন?
SSL এ প্রাইভেট কী কী?
একটি ব্যক্তিগত কী, পাবলিক কী ক্রিপ্টোগ্রাফির একটি প্রয়োজনীয় উপাদান, ওয়েবে ডিজিটাল যোগাযোগ সুরক্ষিত করার জন্য একটি জটিল আলফানিউমেরিক কোড। এটি 256 থেকে 2048 বিট পর্যন্ত রয়েছে, এসএসএল শংসাপত্রগুলি রক্ষা করে। ওয়েব সার্ভারে একটি .key ফাইলে সংরক্ষিত, এটি সর্বজনীন কীটির সাথে কাজ করে, সুরক্ষিত ডেটা ট্রান্সমিশন সহজতর করে।
The SSL certificate, issued by a trusted Certificate Authority, acts as a digital ID, validating website authenticity and encrypting data during transmission to prevent cyber threats. SSL/TLS protocols commonly use the RSA (Rivest–Shamir–Adleman) algorithm for encryption.
আরএসএ কী জোড়ায় একটি সর্বজনীন কী এবং একটি ব্যক্তিগত কী থাকে। সর্বজনীন কী সংক্রমণের সময় ডেটা এনক্রিপ্ট করে , যখন সংশ্লিষ্ট আরএসএ প্রাইভেট কী, সার্ভারে সুরক্ষিতভাবে সঞ্চিত , এটি ডিক্রিপ্ট করে।
আরএসএ কী জোড়া দ্বারা সহজতর এই অসমমিতিক এনক্রিপশনটি একটি সুরক্ষিত যোগাযোগ চ্যানেল নিশ্চিত করে, কেবলমাত্র ব্যক্তিগত কী সহ সত্তাকে ট্রানজিটে তথ্য ডিক্রিপ্ট করার অনুমতি দেয়।
প্রাইভেট কী দেখতে কেমন?
কীটির দৈর্ঘ্য ব্যবহৃত ক্রিপ্টোগ্রাফিক অ্যালগরিদমের উপর নির্ভর করে। উদাহরণস্বরূপ, ব্যাপকভাবে ব্যবহৃত আরএসএ অ্যালগরিদমের জন্য ব্যক্তিগত কীগুলি সাধারণত 2048 বা 4096 বিট দীর্ঘ হয়। অন্যান্য অ্যালগরিদম, যেমন ইসিসি (এলিপটিক কার্ভ ক্রিপ্টোগ্রাফি), সমতুল্য সুরক্ষার জন্য সংক্ষিপ্ত কী দৈর্ঘ্য থাকতে পারে।
একটি ব্যক্তিগত কী দেখতে কেমন হতে পারে তার একটি উদাহরণ এখানে:
—–আরএসএ প্রাইভেট কী শুরু করুন—–
MIIEpAIBAAKCAQEAx5lcFmSLp6GEC7lV9h… … czPnGrH1N4HRMCY5OZEsAgMBAAECgYEA lMajvH8bdLNydo/IvBXni+zr+3pC0l7P… … yObyahQtrpfb2VzLN6+10jU4+8bAQ==
—–আরএসএ প্রাইভেট কী শেষ করুন—–
দয়া করে নোট করুন, এটি কেবল একটি উপস্থাপনা, এবং প্রকৃত ব্যক্তিগত কীটি হ’ল বিগিন এবং এন্ড চিহ্নিতকারীদের মধ্যে অক্ষরের দীর্ঘ ক্রম।
কিভাবে একটি SSL সার্টিফিকেট জন্য একটি ব্যক্তিগত কী জেনারেট করতে?
আপনি যখন কোনও সিএ থেকে এসএসএল শংসাপত্রের জন্য অনুরোধ করেন, আপনাকে প্রথমে একটি শংসাপত্র স্বাক্ষর অনুরোধ (সিএসআর) কোড তৈরি করতে হবে এবং বৈধতার জন্য শংসাপত্র কর্তৃপক্ষের কাছে প্রেরণ করতে হবে। সিএসআর হ’ল আপনার সংস্থা সম্পর্কে সর্বজনীন কী এবং যোগাযোগের ডেটা সহ এনকোডেড পাঠ্যের একটি ছোট ব্লক।
During CSR code generation, the system, whether server-specific, OpenSSL, or a CSR generator tool, creates the private key associated with your SSL cert and keeps it on your web server or the local computer where you generated the CSR code.
কিছু সার্ভারের এসএসএল ইনস্টলেশন সম্পূর্ণ করতে আপনাকে আপনার এসএসএল শংসাপত্র এবং ব্যক্তিগত কীগুলি একক ফাইলে মার্জ বা সংযুক্ত করার প্রয়োজন হতে পারে। অন্যান্য সিস্টেমগুলি অবশ্য আপনার পক্ষ থেকে কোনও হস্তক্ষেপ ছাড়াই স্বয়ংক্রিয়ভাবে ব্যক্তিগত কীটিকে সঠিক ডিরেক্টরিতে রাখবে।
সার্টিফিকেট থেকে প্রাইভেট কী কিভাবে পাবেন?
একটি শংসাপত্র থেকে একটি ব্যক্তিগত কী বের করা বিভিন্ন কারণে প্রয়োজন হতে পারে, বিশেষত এসএসএল ইনস্টলেশনের সময়। আপনি লিনাক্স, উইন্ডোজ, ম্যাক ওএস এক্স, টমক্যাট বা সিপ্যানেল ব্যবহার করছেন না কেন, অনুসরণ করার জন্য নির্দিষ্ট পদক্ষেপ রয়েছে।
For instance, your main Apache configuration file, whether it’s named httpd.conf or apache2.conf, will typically include directives related to SSL/TLS configuration. The SSLCertificateKeyFile directive within this file specifies the path to the SSL private key file, not the directory. It points to the specific file where your private key is stored.
Servers often hold more than one .key file, especially after a renewal or a reissue. Once you have a candidate, check that your certificate and private key match before you install anything. The comparison runs in your browser, so the key stays on your machine.
বিভিন্ন অপারেটিং সিস্টেম এবং কন্ট্রোল প্যানেলে শংসাপত্রের ব্যক্তিগত কীটি কীভাবে সন্ধান করবেন তা এখানে:
লিনাক্স অপারেটিং সিস্টেম (Apache, Nginx, Lighttpd, Heroku)
অ্যাপাচি, এনজিনেক্স, লিগএইচটিটিপিডি বা হেরোকুর মতো লিনাক্স-ভিত্তিক অপারেটিং সিস্টেমের শংসাপত্র থেকে আপনার ব্যক্তিগত কী পাওয়ার জন্য আপনাকে টার্মিনালের মাধ্যমে সার্ভারটি অ্যাক্সেস করতে হবে।
নীচের পদক্ষেপগুলি অনুসরণ করুন:
- টার্মিনালের মাধ্যমে SSH (নিরাপদ শেল) ব্যবহার করে আপনার সার্ভার অ্যাক্সেস করুন।
- আপনার এসএসএল / টিএলএস শংসাপত্র ফাইলগুলি সংরক্ষণ করা ডিরেক্টরিতে নেভিগেট করতে সিডি কমান্ডটি ব্যবহার করুন। সাধারণত, শংসাপত্রগুলি /etc/ssl/ অথবা /etc/nginx/ssl/-এর মতো স্থানে থাকে।
- শংসাপত্র থেকে ব্যক্তিগত কীটি বের করতে ওপেনএসএসএল কমান্ডটি ব্যবহার করুন। নির্দিষ্ট কমান্ডটি আপনার শংসাপত্রের ফর্ম্যাটের উপর নির্ভর করে। পিইএম-এনকোডেড শংসাপত্রগুলির জন্য, আপনি ব্যবহার করতে পারেন:
Openssl RSA -in your_certificate.pem -out private_key.PEM - আপনার শংসাপত্রের প্রকৃত ফাইলের নাম দিয়ে your_certificate.পেম প্রতিস্থাপন করুন।
- একবার বের হয়ে গেলে, ব্যক্তিগত কীটি যত্ন সহকারে পরিচালনা করতে ভুলবেন না। অননুমোদিত ব্যবহারকারীদের এটি পেতে বাধা দিতে এই ফাইলটিতে অ্যাক্সেস সীমাবদ্ধ করা অত্যন্ত গুরুত্বপূর্ণ। সঠিক ফাইল অনুমতি সেট করুন:
chmod 600 private_key.pem - পরিবর্তন করার পরে, নতুন SSL/TLS কনফিগারেশন প্রয়োগ করতে আপনার ওয়েব সার্ভার (যেমন, Apache, Nginx, Lighttpd) পুনঃশুরু করুন:
অ্যাপাচির জন্য udo service apache2 রিস্টার্ট #
Nginx এর জন্য sudo service nginx রিস্টার্ট #
Lighttpd এর জন্য sudo service lighttpd রিস্টার্ট #
নোট: আপনার নির্দিষ্ট লিনাক্স বিতরণ এবং ওয়েব সার্ভার কনফিগারেশনের উপর ভিত্তি করে এই পদক্ষেপগুলি কিছুটা পরিবর্তিত হতে পারে। সবচেয়ে সঠিক নির্দেশাবলীর জন্য সর্বদা আপনার সেটআপের সাথে প্রাসঙ্গিক ডকুমেন্টেশনটি দেখুন।
উইন্ডোজ অপারেটিং সিস্টেম (আইআইএস, এক্সচেঞ্জ, ক্ষুদ্র ব্যবসা সার্ভার)
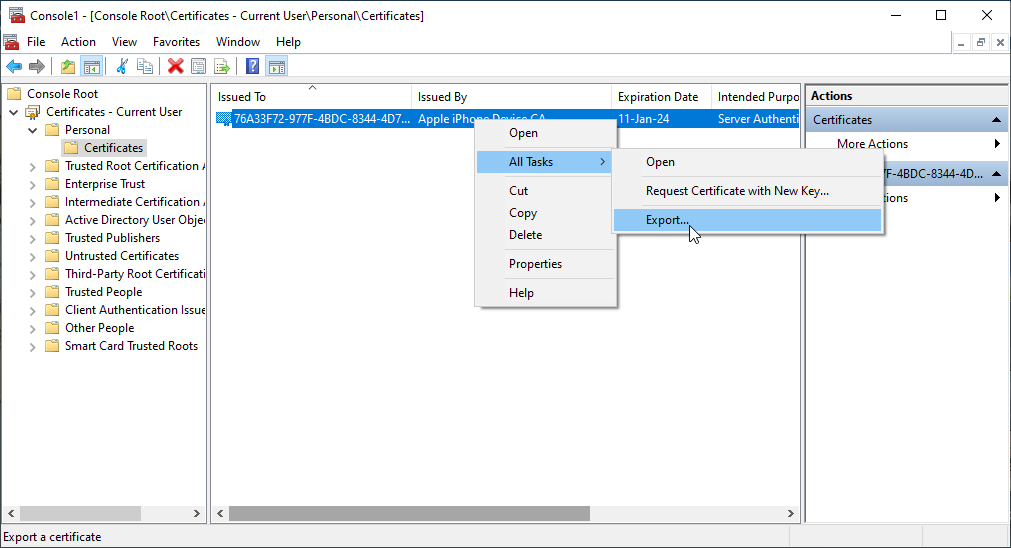
লিনাক্স থেকে আইআইএস, এক্সচেঞ্জ এবং স্মল বিজনেস সার্ভারের মতো উইন্ডোজ অপারেটিং সিস্টেমগুলিতে আমাদের ফোকাস স্থানান্তরিত করা, মাইক্রোসফ্ট ম্যানেজমেন্ট কনসোল (এমএমসি) খোলার মাধ্যমে এবং শংসাপত্রগুলি স্ন্যাপ-ইন যুক্ত করে শুরু করুন। ধাপগুলো অনুসরণ করুনঃ
- মাইক্রোসফ্ট ম্যানেজমেন্ট কনসোল (এমএমসি) খুলুন।
- শংসাপত্রগুলি স্ন্যাপ-ইন যোগ করুন।
- ব্যক্তিগত এবং তারপরে শংসাপত্রগুলিতে নেভিগেট করুন।
- লক্ষ্য শংসাপত্রে ডান ক্লিক করুন।
- সমস্ত কাজ নির্বাচন করুন, তারপরে রফতানি চয়ন করুন।
- রফতানি উইজার্ডে, হ্যাঁ চয়ন করুন, ব্যক্তিগত কীটি রফতানি করুন।
- যদি সম্ভব হয় তবে শংসাপত্রের পথে সমস্ত শংসাপত্র অন্তর্ভুক্ত করুন তা নিশ্চিত করুন।
- একটি পাসওয়ার্ড সেট করতে অনুরোধগুলি অনুসরণ করুন।
- একটি রপ্তানি অবস্থান চয়ন করুন।
- ব্যক্তিগত কীটি নিষ্কাশন করতে উইজার্ডটি সম্পূর্ণ করুন।
এখন, আপনি এই উইন্ডোজ অপারেটিং সিস্টেমগুলির মধ্যে আপনার ব্যক্তিগত কীটি সফলভাবে বের করেছেন।
ম্যাক ওএস এক্স
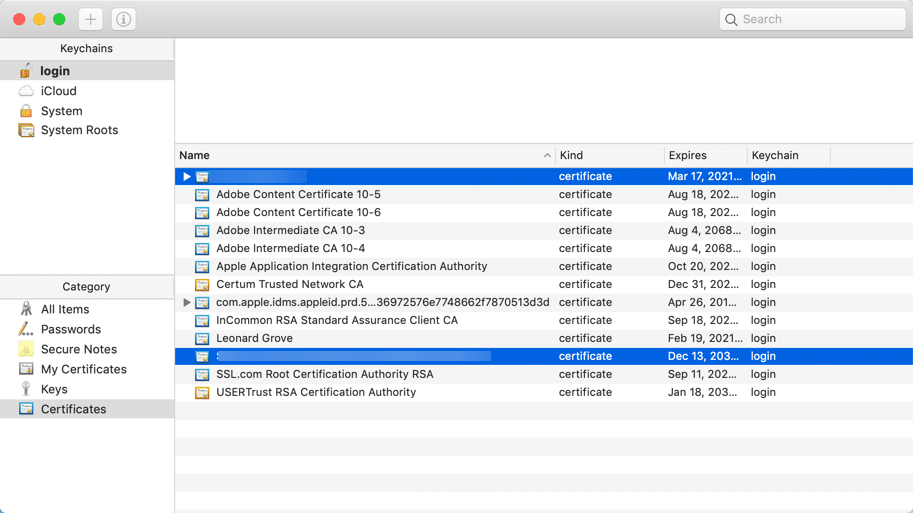
আপনার ডিজিটাল পরিচয় পরিচালনা করতে আপনি অন্তর্নির্মিত কীচেইন অ্যাক্সেস ইউটিলিটির মাধ্যমে একটি শংসাপত্র থেকে ব্যক্তিগত কী পেতে পারেন।
- আপনার সিস্টেমে কীচেইন অ্যাক্সেস ইউটিলিটি খুলুন।
- বাম-হাতের কলামে শংসাপত্র বিভাগে নেভিগেট করুন।
- আপনার প্রয়োজনীয় ব্যক্তিগত কী ধারণকারী শংসাপত্রটি সন্ধান করুন।
- শংসাপত্রটির নামের পাশে ত্রিভুজটিতে ক্লিক করে প্রসারিত করুন।
- আপনি শংসাপত্রের অধীনে তালিকাভুক্ত সম্পর্কিত ব্যক্তিগত কী দেখতে পাবেন।
- ব্যক্তিগত কীতে ডান ক্লিক করুন এবং আইটেমগুলি রফতানি করুন নির্বাচন করুন।
- ফাইল ফর্ম্যাট চয়ন করুন; সবচেয়ে বেশি ব্যবহৃত হয়। পি 12 ফর্ম্যাট।
- রপ্তানিকৃত ফাইলটি সংরক্ষণ করতে একটি অবস্থান পছন্দ করুন।
- অনুরোধ করা হলে একটি পাসওয়ার্ড লিখুন। ব্যক্তিগত কীটি আমদানি করার সময় এই পাসওয়ার্ডটির প্রয়োজন হবে।
- রফতানি প্রক্রিয়াটি সম্পূর্ণ করতে ওকে ক্লিক করুন।
টমক্যাট
এসএসএল শংসাপত্রের ব্যক্তিগত কীটি বের করতে, আপনাকে টমক্যাট সার্ভারের শংসাপত্র স্টোরেজ অ্যাক্সেস করতে হবে, সাধারণত কনফ ডিরেক্টরিতে অবস্থিত।
ব্যক্তিগত কীটি একটি পৃথক ফাইলে রফতানি করতে কীটুল কমান্ড-লাইন ইউটিলিটি ব্যবহার করুন, যা জাভার সাথে বান্ডিল হয়। নিম্নলিখিত কমান্ডটি চালান:
keytool -importkeystore -srckeystore your_keystore -destkeystore your_p12_file -deststoretype PKCS12
এই কমান্ডটি ব্যক্তিগত কী এবং সংশ্লিষ্ট শংসাপত্র সহ পুরো কীস্টোরটিকে PKCS12 ফর্ম্যাটে রূপান্তর করবে।
আপনি যদি পিইএম ফর্ম্যাটে কেবল ব্যক্তিগত কী এবং শংসাপত্রটি বের করতে চান (সাধারণত অ্যাপাচি বা এনজিনেক্সের মতো ওয়েব সার্ভারের সাথে ব্যবহৃত হয়), আপনি কীটুলের সাথে একত্রে ওপেনএসএসএল কমান্ডটি ব্যবহার করতে পারেন:
keytool -importkeystore -srckeystore your_keystore -destkeystore temp.p12 -deststoretype PKCS12 openssl pkcs12 -in temp.p12 -out your_key_and_cert.PEM -nodes
এটি ব্যক্তিগত কী এবং শংসাপত্র সমন্বিত একটি পিইএম ফাইল (your_key_and_cert.পিইএম) তৈরি করবে।
cPanel
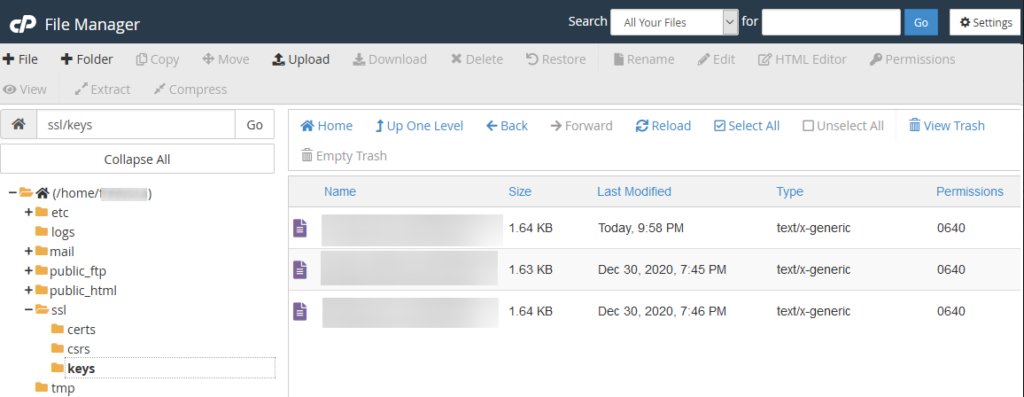
সিপ্যানেলে আপনার ব্যক্তিগত কীটি কীভাবে পাবেন তা এখানে:
- প্রথমে আপনার cPanel অ্যাকাউন্টে লগইন করুন। তারপরে, সুরক্ষা বিভাগে নেভিগেট করুন এবং এসএসএল / টিএলএস এ ক্লিক করুন।
- এর মধ্যে, আপনি ব্যক্তিগত কী (কী) বিকল্পটি পাবেন। এটাতে ক্লিক করুন। এটি ব্যক্তিগত কী ফাইলের অবস্থান।
- এরপরে, আপনি কীগুলির একটি তালিকা দেখতে পাবেন। আপনার শংসাপত্রের সাথে সম্পর্কিত একটি সন্ধান করুন এবং দেখুন ও ডাউনলোড ক্লিক করুন।
- আপনার ব্যক্তিগত কী দিয়ে একটি নতুন উইন্ডো খুলবে। এই কীটি একটি নিরাপদ অবস্থানে সংরক্ষণ করুন কারণ আপনার সর্বজনীন কীয়ের সাহায্যে এনক্রিপ্ট করা তথ্য ডিক্রিপ্ট করার এটি আপনার টিকিট।
ডাব্লিউএইচএম
আপনি যে ডাব্লুএইচএম ব্যবহার করছেন তার সংস্করণের উপর নির্ভর করে সঠিক পদক্ষেপ এবং ইন্টারফেসটি কিছুটা পরিবর্তিত হতে পারে। ডাব্লুএইচএম-এর একটি শংসাপত্র থেকে কীভাবে একটি ব্যক্তিগত কী পুনরুদ্ধার করা যায় তার বিশদ ভাঙ্গন এখানে:
- আপনার ওয়েব ব্রাউজারটি খুলুন এবং ডাব্লুএইচএম লগইন পৃষ্ঠায় নেভিগেট করুন। লগ ইন করতে আপনার প্রমাণপত্রাদি লিখুন।
- একবার লগ ইন হয়ে গেলে, এসএসএল / টিএলএস বিকল্পটি সন্ধান করুন এবং ক্লিক করুন। এটি আপনার ডাব্লুএইচএম সংস্করণের উপর নির্ভর করে সুরক্ষা কেন্দ্র বা অনুরূপ বিভাগের অধীনে থাকতে পারে।
- এসএসএল / টিএলএস বিভাগের মধ্যে এসএসএল স্টোরেজ ম্যানেজার বা অনুরূপ বিকল্পটি সন্ধান করুন।
- এসএসএল স্টোরেজ ম্যানেজারে, আপনি ইনস্টল করা এসএসএল শংসাপত্রগুলির একটি তালিকা দেখতে পাবেন। আপনি যে শংসাপত্রের জন্য ব্যক্তিগত কীটি পুনরুদ্ধার করতে চান তা সন্ধান করুন।
- আরও তথ্য অ্যাক্সেস করতে শংসাপত্রের নাম বা বিশদে ক্লিক করুন।
- প্রাইভেট কী (কেই) বা অনুরূপ কিছু লেবেলযুক্ত একটি বিভাগ সন্ধান করুন। এখানেই শংসাপত্রের সাথে যুক্ত ব্যক্তিগত কীটি সংরক্ষণ করা হয়।
- ব্যক্তিগত কীটি এই বিভাগে প্রদর্শিত হওয়া উচিত। একটি নিরাপদ অবস্থানে ব্যক্তিগত কীটি অনুলিপি করুন।
Plesk
আসুন এখন প্লেস্ক ব্যবহার করে একটি শংসাপত্র থেকে আপনার ব্যক্তিগত কী পুনরুদ্ধারের প্রক্রিয়াটি মোকাবেলা করি।
- প্রথমে আপনার Plesk কন্ট্রোল প্যানেলে লগইন করুন।
- ওয়েবসাইট এবং ডোমেন ট্যাবে যান এবং আপনার আগ্রহী ডোমেনটি সন্ধান করুন।
- SSL/TLS সার্টিফিকেটে ক্লিক করুন। এখানে, আপনি আপনার এসএসএল শংসাপত্রগুলির একটি তালিকা দেখতে পাবেন।
- আপনার যে শংসাপত্রের জন্য ব্যক্তিগত কীটি প্রয়োজন তা নির্বাচন করুন।
- প্লেস্ক আপনাকে শংসাপত্রের তথ্যের বিশদ বিবরণ দিয়ে একটি নতুন পৃষ্ঠায় নিয়ে যাবে।
- সার্টিফিকেট সেকশনের নিচে প্রাইভেট কি নামে একটি ফিল্ড আছে।
- এটি প্রকাশ করতে কেবল দেখান বোতামটি ক্লিক করুন।
সিনোলজি এনএএস ডিএসএম
সিনোলজি এনএএস ডিএসএম ব্যবহার করে একটি শংসাপত্র থেকে আপনার ব্যক্তিগত কীটি বের করা, কিছুটা প্রযুক্তিগত হলেও অত্যধিক জটিল নয়।
- প্রথমত, আপনাকে সিনোলজি এনএএস ডিএসএম ইন্টারফেস অ্যাক্সেস করতে হবে। তারপরে, কন্ট্রোল প্যানেলের অধীনে শংসাপত্র বিভাগটি সন্ধান করুন।
- আপনি যে শংসাপত্রটি থেকে ব্যক্তিগত কীটি বের করতে চান তা সন্ধান করুন। কনফিগার ক্লিক করুন, এবং তারপরে সার্টিফিকেট রপ্তানি করুন।
সিস্টেমটি আপনার শংসাপত্র এবং ব্যক্তিগত কী ধারণকারী একটি .PEM ফাইল ডাউনলোড করবে। একটি পাঠ্য সম্পাদক ব্যবহার করে এই ফাইলটি খুলুন এবং ‘—–ব্যক্তিগত কী—– শুরু করুন’ দিয়ে শুরু হওয়া বিভাগটি সন্ধান করুন।
এটি আপনার ব্যক্তিগত কী ফাইল। মনে রাখবেন, এটি নিরাপদে রাখুন – আপনার ব্যক্তিগত কী সহ যে কেউ আপনার সুরক্ষিত ডেটা ডিক্রিপ্ট করতে পারে।
ওয়েবমিন
সর্বদা হিসাবে, ওয়েবমিনের সংস্করণ এবং নির্দিষ্ট মডিউল কনফিগারেশনের উপর নির্ভর করে সঠিক পদক্ষেপগুলি কিছুটা পরিবর্তিত হতে পারে। তবে, সাধারণত, এটি কীভাবে করবেন তা এখানে:
- আপনার ওয়েবমিন ড্যাশবোর্ডে লগ ইন করুন।
- ওয়েবমিন > সার্ভার > অ্যাপাচি ওয়েব সার্ভারে নেভিগেট করুন।
- Apache ওয়েব সার্ভারের অধীনে, গ্লোবাল কনফিগারেশনে ক্লিক করুন।
- গ্লোবাল কনফিগারেশন পৃষ্ঠার মধ্যে, এসএসএল বা এসএসএল বিকল্প সম্পর্কিত একটি বিকল্প সন্ধান করুন। আপনার ওয়েবমিন সংস্করণের উপর নির্ভর করে সঠিক শব্দটি পৃথক হতে পারে।
- এসএসএল শংসাপত্র পরিচালনা করুন বা এসএসএল শংসাপত্র কনফিগার করার মতো একটি বিকল্প সন্ধান করুন।
- আপনার বর্তমান শংসাপত্রের জন্য একটি বিভাগ দেখতে হবে। বিস্তারিত দেখতে এটাতে ক্লিক করুন।
- ব্যক্তিগত কীটি বের করতে, কী পাঠ্য বা ভিউ কী-এর মতো একটি বিকল্প থাকতে পারে। পাঠ্য আকারে ব্যক্তিগত কীটি প্রদর্শন করতে এটিতে ক্লিক করুন।
এখন, আপনি ওয়েবমিন ব্যবহার করে ব্যক্তিগত কীগুলি বের করার আরও একটি পদ্ধতি শিখেছেন।
VestaCP
ভেস্তা কন্ট্রোল প্যানেল (ভেস্টাসিপি) এর একটি শংসাপত্র থেকে একটি ব্যক্তিগত কী পাওয়ার নির্দেশাবলী এখানে রয়েছে:
- আপনার ভেস্তা কন্ট্রোল প্যানেল (ভেস্টাসিপি) অ্যাকাউন্টে লগ ইন করুন।
- নিয়ন্ত্রণ প্যানেলে ওয়েব বিভাগে নেভিগেট করুন।
- নির্দিষ্ট ডোমেনটি নির্বাচন করুন যার জন্য আপনাকে ব্যক্তিগত কীটি পুনরুদ্ধার করতে হবে।
- এসএসএল সমর্থন বা এসএসএল সেটিংসের মতো একটি বিকল্প সন্ধান করুন। নির্বাচিত ডোমেনের জন্য এসএসএল কনফিগারেশন অ্যাক্সেস করতে এটিতে ক্লিক করুন।
- আপনি এসএসএল প্রাইভেট কী বিভাগটি না পাওয়া পর্যন্ত এসএসএল কনফিগারেশন সেটিংসের মধ্যে নীচে স্ক্রোল করুন।
- এসএসএল প্রাইভেট কী বিভাগে, আপনার নির্বাচিত ডোমেনের সাথে যুক্ত ব্যক্তিগত কীটি দেখতে হবে।
আপডেট বা নির্দিষ্ট কনফিগারেশনের কারণে ইন্টারফেসে ভিন্নতা থাকলে, সবচেয়ে সঠিক এবং আপ-টু-ডেট তথ্যের জন্য অফিসিয়াল ভেস্টাসিপি ডকুমেন্টেশন দেখুন।
DirectAdmin
ডাইরেক্টঅ্যাডমিনে কীভাবে একটি ব্যক্তিগত কী পুনরুদ্ধার করবেন তা এখানে:
- আপনার DirectAdmin অ্যাকাউন্টে লগ ইন করুন।
- উন্নত বৈশিষ্ট্য মেনুতে এসএসএল শংসাপত্র বিভাগে নেভিগেট করুন।
- আপনি যে ডোমেনটিতে আগ্রহী তার জন্য নির্দিষ্ট শংসাপত্রটি সন্ধান করুন। শংসাপত্র এবং এর সংশ্লিষ্ট ব্যক্তিগত কী সাধারণত একসাথে তালিকাভুক্ত থাকে।
- ব্যক্তিগত কীটি সাধারণত শংসাপত্রের তথ্যের নীচে বা কাছাকাছি একটি পাঠ্য বাক্সে প্রদর্শিত হয়।
আপনি যদি কমান্ড লাইন ইন্টারফেসটি ব্যবহার করতে পছন্দ করেন তবে এখানে আরও বিশদ গাইড রয়েছে:
- SSH ব্যবহার করে আপনার সার্ভারে সংযোগ করুন।
- ডিরেক্টরিতে নেভিগেট করুন যেখানে কীগুলি সংরক্ষণ করা হয়। পথটি প্রায়শই ‘/ ইউএসআর / স্থানীয় / ডাইরেক্টঅ্যাডমিন / ডেটা / ব্যবহারকারী / your_user_name / ডোমেন /’ এর অনুরূপ।
- নির্দিষ্ট ডোমেন ফোল্ডারটি সন্ধান করুন যার জন্য আপনি ব্যক্তিগত কীটি পুনরুদ্ধার করতে চান।
- ডোমেন ফোল্ডারের অভ্যন্তরে, আপনার ব্যক্তিগত কী সহ এসএসএল সম্পর্কিত ফাইলগুলি সন্ধান করা উচিত। ব্যক্তিগত কী ফাইলটিতে প্রায়শই একটি ‘.key’ এক্সটেনশন থাকে।
ওয়েবুজো
ওয়েবুজো কন্ট্রোল প্যানেলে, একটি শংসাপত্র থেকে ব্যক্তিগত কীটি পুনরুদ্ধার করার জন্য কয়েকটি সহজ পদক্ষেপ প্রয়োজন।
- আপনার Webuzo প্যানেলে লগইন করুন।
- সুরক্ষা বিভাগে নেভিগেট করুন এবং এসএসএল শংসাপত্রগুলিতে ক্লিক করুন। সেখানে, আপনি আপনার শংসাপত্রগুলির একটি তালিকা দেখতে পাবেন।
- যেখান থেকে আপনাকে ব্যক্তিগত কী কোডটি বের করতে হবে তা সন্ধান করুন। তার পাশের ভিউ বাটনে ক্লিক করুন।
- এখন, আপনি সার্টিফিকেটের বিবরণ দেখতে পাবেন। ব্যক্তিগত কী বিভাগটি সন্ধান করুন। এখানেই আপনার ব্যক্তিগত কী কোডটি রয়েছে। এই কোডটি অনুলিপি করুন এবং এটি নিরাপদে সংরক্ষণ করুন।
একটি অনলাইন সরঞ্জামের মাধ্যমে উত্পন্ন সিএসআর
আপনি একটি অনলাইন সরঞ্জামের মাধ্যমে উত্পন্ন একটি শংসাপত্র স্বাক্ষর অনুরোধ (সিএসআর) থেকে ব্যক্তিগত কীটিও পেতে পারেন।
You’ll first need to create your CSR code. Using an online CSR generator, input your company and domain details, then generate the CSR. Most online tools also create a private key during this process. Keep this private key safe, as the online tool doesn’t store it.
একবার আপনি কোনও শংসাপত্র কর্তৃপক্ষের কাছে আপনার সিএসআর জমা দেওয়ার পরে এবং আপনার শংসাপত্র পেয়ে গেলে, আপনার ব্যক্তিগত কীটি এই শংসাপত্রের সাথে মিলবে।
মোদ্দা কথা
আপনার এসএসএল প্রাইভেট কী আপনার অনলাইন ডেটা সুরক্ষিত করার জন্য একটি গুরুত্বপূর্ণ উপাদান, শংসাপত্র তালিকাভুক্তির অনুরোধের সময় সিএসআর কোডের পাশাপাশি উত্পন্ন হয়। আপনি যদি এটি হারিয়ে ফেলেন বা ভুল জায়গায় রাখেন তবে আপনাকে একটি নতুন ব্যক্তিগত কী তৈরি করতে হবে।
এবং, যেহেতু আপনি কোনও শংসাপত্র থেকে কোনও ব্যক্তিগত কী তৈরি করতে পারবেন না, আপনি যদি নিজের এসএসএল ব্যক্তিগত কীটি ভুল করে ফেলেন তবে আপনি সাধারণত শংসাপত্রের বিশদ থেকে এটি পুনরায় তৈরি করতে পারবেন না। কর্মের স্বাভাবিক কোর্স একটি নতুন কী জোড়া তৈরি এবং একটি নতুন এসএসএল সার্টিফিকেট প্রাপ্তি হয়। নতুন শংসাপত্রটি নতুন ব্যক্তিগত কীটির সাথে যুক্ত হবে।
আজ অর্ডার করার সময় SSL শংসাপত্রে 10% সংরক্ষণ করুন!
দ্রুত ইস্যু, শক্তিশালী এনক্রিপশন, 99.99% ব্রাউজার বিশ্বাস, নিবেদিত সমর্থন, এবং 25 দিনের অর্থ ফেরত গ্যারান্টি। কুপন কোড: SAVE10