क्या आपने कभी सोचा है कि आपका ऑनलाइन डेटा कैसे सुरक्षित रहता है? निजी कुंजी की खोज करें, SSL और TLS जैसे प्रोटोकॉल में आवश्यक डेटा एन्क्रिप्शन तत्व। ये जटिल वर्ण तार एन्क्रिप्टेड डेटा को अनलॉक करते हैं, यह सुनिश्चित करते हुए कि केवल इच्छित प्राप्तकर्ता ही आपके संवेदनशील विवरण तक पहुंच सकता है।
लेकिन SSL निजी कुंजी क्या है? यह कैसा दिखता है? और SSL प्रमाणपत्र के लिए एक निजी कुंजी कैसे उत्पन्न करें? यह लेख इन सभी सवालों के जवाब प्रदान करता है।
विषय-सूची
- SSL में एक निजी कुंजी क्या है?
- निजी कुंजी कैसी दिखती है?
- SSL प्रमाणपत्र के लिए एक निजी कुंजी कैसे उत्पन्न करें?
- प्रमाणपत्र से निजी कुंजी कैसे प्राप्त करें?
SSL में एक निजी कुंजी क्या है?
एक निजी कुंजी, सार्वजनिक कुंजी क्रिप्टोग्राफी में एक आवश्यक तत्व, वेब पर डिजिटल संचार को सुरक्षित करने के लिए एक जटिल अल्फ़ान्यूमेरिक कोड है। यह 256 से 2048 बिट्स तक होता है, SSL प्रमाणपत्रों की सुरक्षा करता है। वेब सर्वर पर एक .key फ़ाइल में संग्रहीत, यह सार्वजनिक कुंजी के साथ काम करता है, सुरक्षित डेटा ट्रांसमिशन की सुविधा प्रदान करता है।
The SSL certificate, issued by a trusted Certificate Authority, acts as a digital ID, validating website authenticity and encrypting data during transmission to prevent cyber threats. SSL/TLS protocols commonly use the RSA (Rivest–Shamir–Adleman) algorithm for encryption.
RSA कुंजी जोड़ी में एक सार्वजनिक कुंजी और एक निजी कुंजी होती है। सार्वजनिक कुंजी ट्रांसमिशन के दौरान डेटा को एन्क्रिप्ट करती है, जबकि संबंधित आरएसए निजी कुंजी, सर्वर पर सुरक्षित रूप से संग्रहीत, इसे डिक्रिप्ट करती है।
आरएसए कुंजी जोड़ी द्वारा सुगम यह असममित एन्क्रिप्शन, एक सुरक्षित संचार चैनल सुनिश्चित करता है, जिससे केवल निजी कुंजी वाली इकाई को पारगमन में जानकारी को डिक्रिप्ट करने की अनुमति मिलती है।
निजी कुंजी कैसी दिखती है?
कुंजी की लंबाई उपयोग किए गए क्रिप्टोग्राफ़िक एल्गोरिथ्म पर निर्भर करती है। उदाहरण के लिए, व्यापक रूप से उपयोग किए जाने वाले आरएसए एल्गोरिथ्म के लिए निजी कुंजी आमतौर पर 2048 या 4096 बिट्स लंबी होती हैं। अन्य एल्गोरिदम, जैसे ECC(एलिप्टिक कर्व क्रिप्टोग्राफी), में समकक्ष सुरक्षा के लिए कम कुंजी लंबाई हो सकती है।
यहां एक उदाहरण दिया गया है कि निजी कुंजी कैसी दिख सकती है:
—–आरएसए निजी कुंजी शुरू करें—–
MIIEpAIBAAKCAQEAx5lcFmSLp6GEC7lV9h… … czPnGrH1N4HRMCY5OZEsAgMBAAECgYEA lMajvH8bdLNydo/IvBXni+zr+3pC0l7P… … yObyahQtrpfb2VzLN6+10jU4+8bAQ==
—– आरएसए निजी कुंजी समाप्त करें—–
कृपया ध्यान दें, कि यह सिर्फ एक प्रतिनिधित्व है, और वास्तविक निजी कुंजी BEGIN और END मार्करों के बीच वर्णों का लंबा अनुक्रम है।
SSL प्रमाणपत्र के लिए एक निजी कुंजी कैसे उत्पन्न करें?
जब आप किसी CA से SSL प्रमाणपत्र का अनुरोध करते हैं, तो आपको पहले एक प्रमाणपत्र हस्ताक्षर अनुरोध (CSR) कोड जनरेट करना होगा और उसे सत्यापन के लिए प्रमाणपत्र प्राधिकरण को भेजना होगा. CSR आपके संगठन के बारे में सार्वजनिक कुंजी और संपर्क डेटा के साथ एन्कोडेड पाठ का एक छोटा ब्लॉक है.
During CSR code generation, the system, whether server-specific, OpenSSL, or a CSR generator tool, creates the private key associated with your SSL cert and keeps it on your web server or the local computer where you generated the CSR code.
कुछ सर्वरों को SSL इंस्टॉलेशन को पूरा करने के लिए आपको अपने SSL प्रमाणपत्रों और निजी कुंजियों को एक फ़ाइल में मर्ज या संयोजित करने की आवश्यकता हो सकती है। हालाँकि, अन्य सिस्टम स्वचालित रूप से निजी कुंजी को आपके हिस्से के किसी भी हस्तक्षेप के बिना सही निर्देशिका में रख देंगे।
प्रमाणपत्र से निजी कुंजी कैसे प्राप्त करें?
प्रमाणपत्र से एक निजी कुंजी निकालना विभिन्न कारणों से आवश्यक हो सकता है, खासकर SSL स्थापना के दौरान। चाहे आप लिनक्स, विंडोज, मैक ओएस एक्स, टॉमकैट या cPanel का उपयोग कर रहे हों, अनुसरण करने के लिए विशिष्ट चरण हैं।
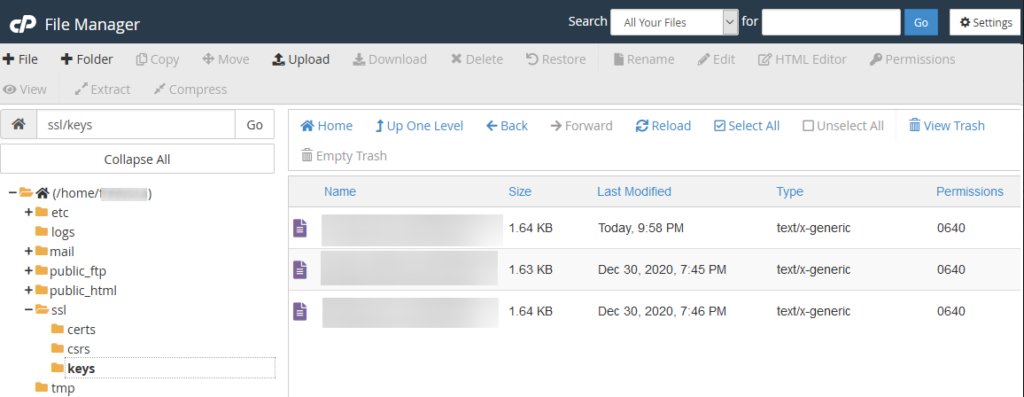
For instance, your main Apache configuration file, whether it’s named httpd.conf or apache2.conf, will typically include directives related to SSL/TLS configuration. The SSLCertificateKeyFile directive within this file specifies the path to the SSL private key file, not the directory. It points to the specific file where your private key is stored.
Servers often hold more than one .key file, especially after a renewal or a reissue. Once you have a candidate, check that your certificate and private key match before you install anything. The comparison runs in your browser, so the key stays on your machine.
यहां विभिन्न ऑपरेटिंग सिस्टम और नियंत्रण पैनलों पर प्रमाणपत्र की निजी कुंजी खोजने का तरीका बताया गया है:
लिनक्स ऑपरेटिंग सिस्टम (Apache, Nginx, Lighttpd, Heroku)
Apache, Nginx, Lighttpd, या Heroku जैसे लिनक्स-आधारित ऑपरेटिंग सिस्टम पर प्रमाणपत्र से अपनी निजी कुंजी प्राप्त करने के लिए आपको टर्मिनल के माध्यम से सर्वर तक पहुंचने की आवश्यकता होती है।
नीचे दिए गए चरणों का पालन करें:
- टर्मिनल के माध्यम से SSH (सिक्योर शेल) का उपयोग करके अपने सर्वर तक पहुंचें।
- उस निर्देशिका पर नेविगेट करने के लिए cd कमांड का उपयोग करें जहाँ आपकी SSL/TLS प्रमाणपत्र फ़ाइलें संग्रहीत हैं। आमतौर पर, प्रमाणपत्र /etc/ssl/ या /etc/nginx/ssl/ जैसे स्थान पर रहते हैं।
- प्रमाणपत्र से निजी कुंजी निकालने के लिए openssl कमांड का उपयोग करें। विशिष्ट आदेश आपके प्रमाणपत्र के प्रारूप पर निर्भर करता है। PEM-एन्कोडेड प्रमाणपत्रों के लिए, आप निम्न का उपयोग कर सकते हैं:
openssl rsa -in your_certificate.pem -out private_key.pem - your_certificate.pem को अपने प्रमाणपत्र के वास्तविक फ़ाइल नाम से बदलें.
- एक बार निकाले जाने के बाद, निजी कुंजी को सावधानी से संभालना सुनिश्चित करें। अनधिकृत उपयोगकर्ताओं को इसे प्राप्त करने से रोकने के लिए इस फ़ाइल तक पहुंच को प्रतिबंधित करना महत्वपूर्ण है। उचित फ़ाइल अनुमतियाँ सेट करें:
chmod 600 private_key.pem - परिवर्तन करने के बाद, नया SSL/TLS कॉन्फ़िगरेशन लागू करने के लिए अपने वेब सर्वर (जैसे, Apache, Nginx, Lighttpd) को पुनरारंभ करें:
udo service apache2 restart # for Apache
sudo service nginx restart # for Nginx
sudo सेवा lighttpd Lighttpd के लिए # पुनरारंभ करें
नोट: ये चरण आपके विशिष्ट Linux वितरण और वेब सर्वर कॉन्फ़िगरेशन के आधार पर थोड़े भिन्न हो सकते हैं। सबसे सटीक निर्देशों के लिए हमेशा अपने सेटअप से संबंधित दस्तावेज़ देखें।
विंडोज ऑपरेटिंग सिस्टम (आईआईएस, एक्सचेंज, लघु व्यवसाय सर्वर)
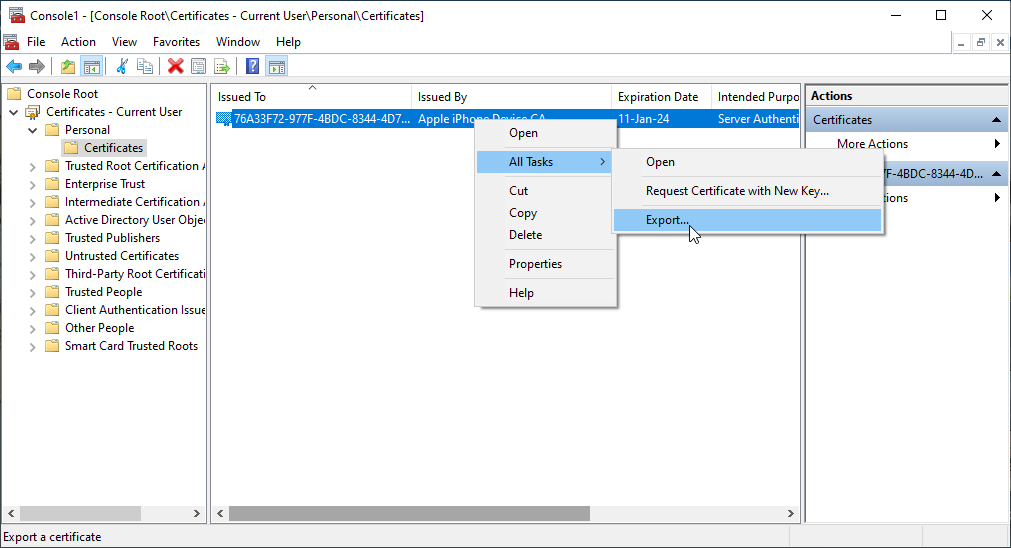
हमारा फ़ोकस Linux से Windows ऑपरेटिंग सिस्टम जैसे IIS, Exchange और Small Business Server पर स्थानांतरित करते हुए, Microsoft प्रबंधन कंसोल (MMC) खोलकर और प्रमाणपत्र स्नैप-इन जोड़कर प्रारंभ करें. चरणों का पालन करें:
- Microsoft प्रबंधन कंसोल (MMC) खोलें।
- प्रमाणपत्र स्नैप-इन जोड़ें।
- व्यक्तिगत और फिर प्रमाणपत्र पर नेविगेट करें।
- लक्ष्य प्रमाण पत्र पर राइट-क्लिक करें।
- “सभी टास्क” चुनें, फिर एक्सपोर्ट करें चुनें।
- निर्यात विज़ार्ड में, हाँ, निजी कुंजी निर्यात करें चुनें.
- सुनिश्चित करें कि यदि संभव हो तो प्रमाणन पथ में सभी प्रमाणपत्र शामिल करें चेक किया गया है।
- पासवर्ड सेट करने के लिए संकेतों का पालन करें।
- कोई निर्यात स्थान चुनें.
- निजी कुंजी निकालने के लिए विज़ार्ड को पूरा करें।
अब, आपने इन विंडोज ऑपरेटिंग सिस्टम के भीतर अपनी निजी कुंजी को सफलतापूर्वक निकाल लिया है।
मैक ओएस एक्स
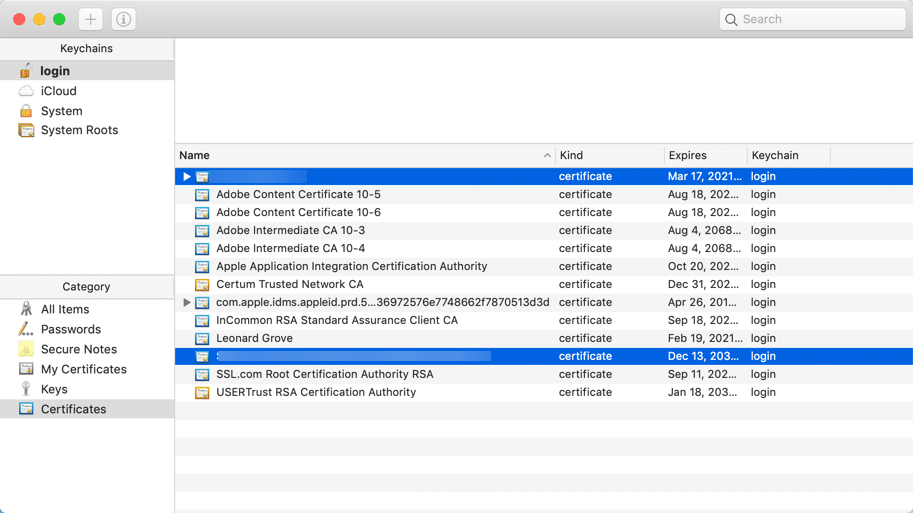
आप अपनी डिजिटल पहचान प्रबंधित करने के लिए अंतर्निहित कीचेन एक्सेस उपयोगिता के माध्यम से प्रमाणपत्र से निजी कुंजी प्राप्त कर सकते हैं।
- अपने सिस्टम पर Keychain Access उपयोगिता खोलें।
- बाएं स्तंभ में प्रमाणपत्र श्रेणी पर नेविगेट करें.
- उस प्रमाणपत्र का पता लगाएँ जिसमें आपको आवश्यक निजी कुंजी है।
- प्रमाणपत्र को उसके नाम के बगल में स्थित त्रिभुज पर क्लिक करके विस्तृत करें.
- आपको प्रमाणपत्र के अंतर्गत सूचीबद्ध संबद्ध निजी कुंजी दिखाई देगी.
- निजी कुंजी पर राइट-क्लिक करें और निर्यात आइटम चुनें।
- फ़ाइल स्वरूप चुनें; सबसे अधिक इस्तेमाल किया जाता है . P12 प्रारूप।
- निर्यात की गई फ़ाइल को सहेजने के लिए एक स्थान चुनें।
- संकेत मिलने पर पासवर्ड डालें. निजी कुंजी आयात करते समय इस पासवर्ड की आवश्यकता होगी।
- निर्यात प्रक्रिया को पूरा करने के लिए ठीक क्लिक करें।
बिलार
एसएसएल प्रमाणपत्र निजी कुंजी निकालने के लिए, आपको टॉमकैट सर्वर के प्रमाणपत्र भंडारण तक पहुंचने की आवश्यकता होगी, जो आमतौर पर कॉन्फिडेंस निर्देशिका में स्थित होता है।
कीटूल कमांड-लाइन उपयोगिता का उपयोग करें, जो जावा के साथ बंडल में आता है, निजी कुंजी को एक अलग फ़ाइल में निर्यात करने के लिए। निम्न आदेश चलाएँ:
keytool -importkeystore -srckeystore your_keystore -destkeystore your_p12_file -deststoretype PKCS12
यह आदेश पूरे कीस्टोर को PKCS12 प्रारूप में बदल देगा, जिसमें निजी कुंजी और संबंधित प्रमाणपत्र शामिल हैं।
यदि आप PEM प्रारूप में केवल निजी कुंजी और प्रमाणपत्र निकालना चाहते हैं (आमतौर पर Apache या Nginx जैसे वेब सर्वर के साथ उपयोग किया जाता है), तो आप keytool के संयोजन में openssl कमांड का उपयोग कर सकते हैं:
keytool -importkeystore -srckeystore your_keystore -destkeystore temp.p12 -deststoretype PKCS12 openssl pkcs12 -in temp.p12 -out your_key_and_cert.pem -nodes
यह एक PEM फ़ाइल (your_key_and_cert.pem) बनाएगा जिसमें निजी कुंजी और प्रमाणपत्र होगा।
सीपैनल
यहां बताया गया है कि cPanel पर अपनी निजी कुंजी कैसे प्राप्त करें:
- सबसे पहले, अपने cPanel खाते में लॉग इन करें। फिर, सुरक्षा अनुभाग पर नेविगेट करें और एसएसएल / टीएलएस पर क्लिक करें।
- इसके भीतर, आपको निजी कुंजी (कुंजी) विकल्प मिलेगा। इस पर क्लिक करें। यह निजी कुंजी फ़ाइल का स्थान है।
- इसके बाद, आपको कुंजियों की एक सूची दिखाई देगी। अपने प्रमाणपत्र से संबंधित प्रमाणपत्र ढूंढें और देखें और डाउनलोड करें पर क्लिक करें.
- आपकी निजी कुंजी के साथ एक नई विंडो खुलेगी। इस कुंजी को किसी सुरक्षित स्थान पर सहेजें, क्योंकि यह आपकी सार्वजनिक कुंजी से एन्क्रिप्ट की गई जानकारी को डिक्रिप्ट करने का आपका टिकट है.
डब्ल्यूएचएम
आपके द्वारा उपयोग किए जा रहे WHM के संस्करण के आधार पर सटीक चरण और इंटरफ़ेस थोड़ा भिन्न हो सकते हैं। WHM में प्रमाणपत्र से निजी कुंजी को पुनः प्राप्त करने का विस्तृत विवरण यहां दिया गया है:
- अपना वेब ब्राउज़र खोलें और WHM लॉगिन पृष्ठ पर नेविगेट करें। लॉग इन करने के लिए अपनी साख दर्ज करें।
- एक बार लॉग इन करने के बाद, एसएसएल/टीएलएस विकल्प ढूंढें और उस पर क्लिक करें। यह आपके WHM संस्करण के आधार पर सुरक्षा केंद्र या इसी तरह के अनुभाग के अंतर्गत हो सकता है।
- SSL संग्रहण प्रबंधक या SSL/TLS अनुभाग के भीतर एक समान विकल्प देखें।
- SSL संग्रहण प्रबंधक में, आपको इंस्टॉल किए गए SSL प्रमाणपत्रों की एक सूची दिखाई देगी। जिसके लिए आप निजी कुंजी पुनर्प्राप्त करना चाहते हैं प्रमाण पत्र की स्थिति जानें।
- अधिक जानकारी तक पहुंचने के लिए प्रमाण पत्र के नाम या विवरण पर क्लिक करें।
- निजी कुंजी (कुंजी) या कुछ इसी तरह लेबल वाले अनुभाग की तलाश करें। यह वह जगह है जहां प्रमाणपत्र से जुड़ी निजी कुंजी संग्रहीत की जाती है।
- निजी कुंजी को इस खंड में प्रदर्शित किया जाना चाहिए। निजी कुंजी की किसी सुरक्षित स्थान पर प्रतिलिपि बनाएँ.
प्लेस्क
आइए अब प्लेस्क का उपयोग करके प्रमाणपत्र से अपनी निजी कुंजी को पुनः प्राप्त करने की प्रक्रिया से निपटें।
- सबसे पहले, अपने प्लेस्क कंट्रोल पैनल में लॉग इन करें।
- वेबसाइट और डोमेन टैब पर जाएं और वह डोमेन ढूंढें जिसमें आप रुचि रखते हैं।
- एसएसएल/टीएलएस सर्टिफिकेट पर क्लिक करें। यहां, आपको अपने एसएसएल प्रमाणपत्रों की एक सूची दिखाई देगी।
- उस प्रमाणपत्र का चयन करें जिसके लिए आपको निजी कुंजी की आवश्यकता है।
- Plesk आपको प्रमाणपत्र की जानकारी का विवरण देने वाले एक नए पृष्ठ पर ले जाएगा।
- प्रमाणपत्र अनुभाग के तहत, निजी कुंजी नामक एक फ़ील्ड है।
- बस क्लिक करें शो इसे प्रकट करने के लिए बटन।
Synology NAS DSM
Synology NAS DSM का उपयोग करके प्रमाणपत्र से अपनी निजी कुंजी निकालना, जबकि थोड़ा तकनीकी, अत्यधिक जटिल नहीं है।
- प्रथम, तुम्हाला Synology NAS DSM इंटरफेसमध्ये प्रवेश करणे आवश्यक आहे. फिर, नियंत्रण कक्ष के अंतर्गत प्रमाणपत्र अनुभाग की स्थिति जानें।
- वह प्रमाणपत्र ढूंढें जिससे आप निजी कुंजी निकालना चाहते हैं। क्लिक करें,कॉन्फ़िगर करेंपर राइट-क्लिक करें, और उसके बादप्रमाण पत्र निर्यात करें.
सिस्टम एक .pem फ़ाइल डाउनलोड करेगा जिसमें आपका प्रमाणपत्र और निजी कुंजी होगी। किसी पाठ संपादक का उपयोग कर इस फ़ाइल को खोलें, और ‘—–BEGIN निजी कुंजी—–‘ के साथ शुरू होता है जो अनुभाग की स्थिति जानें।
यह आपकी निजी कुंजी फ़ाइल है। याद रखें, इसे सुरक्षित रखें – आपकी निजी कुंजी वाला कोई भी व्यक्ति आपके सुरक्षित डेटा को डिक्रिप्ट कर सकता है।
वेबमिन
हमेशा की तरह, वेबमिन के संस्करण और विशिष्ट मॉड्यूल कॉन्फ़िगरेशन के आधार पर सटीक चरण थोड़े भिन्न हो सकते हैं। लेकिन, आम तौर पर, यहां यह कैसे करना है:
- अपने वेबमिन डैशबोर्ड में लॉग इन करें।
- वेबमिन > सर्वर > अपाचे वेबसर्वर पर नेविगेट करें।
- Apache Webserver के अंतर्गत, वैश्विक कॉन्फ़िगरेशन पर क्लिक करें.
- वैश्विक कॉन्फ़िगरेशन पृष्ठ के भीतर, SSL या SSL विकल्प से संबंधित विकल्प देखें। आपके वेबमिन संस्करण के आधार पर सटीक शब्द भिन्न हो सकते हैं।
- SSL प्रमाणपत्र प्रबंधित करें या SSL प्रमाणपत्र कॉन्फ़िगर करें जैसे विकल्प देखें।
- आपको वर्तमान प्रमाणपत्र के लिए एक अनुभाग देखना चाहिए. विवरण देखने के लिए उस पर क्लिक करें।
- निजी कुंजी निकालने के लिए, कुंजी पाठ या दृश्य कुंजी जैसे विकल्प हो सकते हैं। टेक्स्ट फॉर्म में निजी कुंजी प्रदर्शित करने के लिए उस पर क्लिक करें।
अब, आपने वेबमिन का उपयोग करके निजी कुंजी निकालने का एक और तरीका सीखा है।
वेस्टासीपी
वेस्टा कंट्रोल पैनल (VestaCP) में एक प्रमाण पत्र से एक निजी कुंजी प्राप्त करने के निर्देश यहां दिए गए हैं:
- अपने वेस्टा कंट्रोल पैनल (VestaCP) खाते में लॉग इन करें।
- नियंत्रण कक्ष में वेब अनुभाग पर नेविगेट करें.
- उस विशिष्ट डोमेन का चयन करें जिसके लिए आपको निजी कुंजी पुनर्प्राप्त करने की आवश्यकता है।
- एसएसएल समर्थन या एसएसएल सेटिंग्स जैसे विकल्प की तलाश करें। चयनित डोमेन के लिए एसएसएल कॉन्फ़िगरेशन तक पहुंचने के लिए उस पर क्लिक करें।
- SSL कॉन्फ़िगरेशन सेटिंग्स में तब तक नीचे स्क्रॉल करें जब तक आपको SSL निजी कुंजी अनुभाग न मिल जाए।
- SSL निजी कुंजी अनुभाग में, आपको चयनित डोमेन से संबद्ध निजी कुंजी दिखाई देनी चाहिए.
यदि अपडेट या विशिष्ट कॉन्फ़िगरेशन के कारण इंटरफ़ेस में भिन्नताएं हैं, तो सबसे सटीक और अद्यतित जानकारी के लिए आधिकारिक VestaCP प्रलेखन देखें।
डायरेक्टएडमिन
DirectAdmin में एक निजी कुंजी को पुनर्प्राप्त करने का तरीका यहां बताया गया है:
- अपने DirectAdmin खाते में लॉग इन करें।
- उन्नत सुविधाएँ मेनू के अंतर्गत SSL प्रमाणपत्र अनुभाग पर नेविगेट करें।
- उस डोमेन के लिए विशिष्ट प्रमाणपत्र देखें जिसमें आप रुचि रखते हैं। प्रमाण पत्र और इसकी संबंधित निजी कुंजी आमतौर पर एक साथ सूचीबद्ध होती है।
- निजी कुंजी आमतौर पर प्रमाणपत्र जानकारी के नीचे या उसके पास एक पाठ बॉक्स में प्रदर्शित होती है।
यदि आप कमांड लाइन इंटरफ़ेस का उपयोग करना पसंद करते हैं, तो यहां अधिक विस्तृत मार्गदर्शिका दी गई है:
- SSH का उपयोग करके अपने सर्वर से कनेक्ट करें।
- उस निर्देशिका पर नेविगेट करें जहां कुंजियाँ संग्रहीत हैं। पथ अक्सर ‘/ usr/local/directadmin/data/users/your_user_name/domains/’ के समान होता है।
- उस विशिष्ट डोमेन फ़ोल्डर की तलाश करें जिसके लिए आप निजी कुंजी पुनर्प्राप्त करना चाहते हैं।
- डोमेन फ़ोल्डर के अंदर, आपको निजी कुंजी सहित एसएसएल से संबंधित फाइलें मिलनी चाहिए। निजी कुंजी फ़ाइल में अक्सर ‘.key’ एक्सटेंशन होता है।
वेबज़ो
In Webuzo नियंत्रण कक्ष, प्रमाणपत्र से निजी कुंजी को पुनः प्राप्त करने के लिए कुछ आसान चरणों की आवश्यकता होती है।
- अपने वेबज़ो पैनल में लॉग इन करें।
- सुरक्षा अनुभाग पर नेविगेट करें और एसएसएल प्रमाणपत्र पर क्लिक करें। वहां, आपको अपने प्रमाणपत्रों की एक सूची दिखाई देगी।
- वह ढूंढें जिसमें से आपको निजी कुंजी कोड निकालने की आवश्यकता है। इसके आगे व्यू बटन पर क्लिक करें।
- अब, आप प्रमाणपत्र विवरण देखेंगे। निजी कुंजी अनुभाग देखें। यही वह जगह है जहां आपका निजी कुंजी कोड निहित है। इस कोड को कॉपी करें और इसे सुरक्षित रूप से सहेजें।
CSR एक ऑनलाइन टूल के माध्यम से उत्पन्न होता है
आप एक ऑनलाइन टूल के माध्यम से उत्पन्न सर्टिफिकेट साइनिंग रिक्वेस्ट (CSR) से निजी कुंजी भी प्राप्त कर सकते हैं।
You’ll first need to create your CSR code. Using an online CSR generator, input your company and domain details, then generate the CSR. Most online tools also create a private key during this process. Keep this private key safe, as the online tool doesn’t store it.
एक बार जब आप अपना सीएसआर प्रमाणपत्र प्राधिकरण को जमा कर देते हैं और अपना प्रमाणपत्र प्राप्त कर लेते हैं, तो आपकी निजी कुंजी इस प्रमाणपत्र से मेल खाएगी।
सार
आपकी एसएसएल निजी कुंजी आपके ऑनलाइन डेटा को सुरक्षित करने में एक महत्वपूर्ण घटक है, जो प्रमाणपत्र नामांकन अनुरोधों के दौरान सीएसआर कोड के साथ उत्पन्न होती है। यदि आप इसे खो देते हैं या खो देते हैं, तो आपको एक नई निजी कुंजी बनाने की आवश्यकता होगी।
और, चूंकि आप किसी प्रमाणपत्र से निजी कुंजी नहीं बना सकते हैं, यदि आप अपनी एसएसएल निजी कुंजी खो देते हैं, तो आप आमतौर पर इसे प्रमाणपत्र विवरण से फिर से नहीं बना सकते हैं। कार्रवाई का सामान्य कोर्स एक नई कुंजी जोड़ी उत्पन्न करना और एक नया एसएसएल प्रमाणपत्र प्राप्त करना है। नया प्रमाणपत्र नई निजी कुंजी से संबद्ध किया जाएगा.
आज ऑर्डर करते समय एसएसएल प्रमाणपत्रों पर 10% की बचत करें!
तेजी से जारी करना, मजबूत एन्क्रिप्शन, 99.99% ब्राउज़र ट्रस्ट, समर्पित समर्थन और 25 दिन की मनी-बैक गारंटी। कूपन कोड: SAVE10