



यह ट्यूटोरियल बताता है कि YubiKey 5 FIPS श्रृंखला (मौजूदा HSM विधि पर स्थापित) के साथ अपने कोड हस्ताक्षर आदेश को पूरा करने के लिए कैसे. शुरू करने से पहले, आपको YubiKey 5 FIPS HSM डिवाइस का मालिक होना चाहिए और इसके सॉफ्टवेयर से परिचित होना चाहिए।
ध्यान: यह गाइड विंडोज यूजर्स के लिए है। अन्य ऑपरेटिंग सिस्टम के लिए, विशिष्ट निर्देशों के लिए Yubico से परामर्श करें।
YubiKey HSM सत्यापन पैकेज
YubiKey 5 FIPS सीरीज USB टोकन अपने कोड हस्ताक्षर आदेश के लिए आवश्यक सत्यापन प्रमाण पत्र उत्पन्न कर सकते हैं. एक सत्यापन प्रमाण पत्र, मध्यवर्ती प्रमाण पत्र (HSM से डाउनलोड करने योग्य) द्वारा हस्ताक्षरित, अपने सीएसआर से मेल खाता है (प्रमाणपत्र हस्ताक्षर अनुरोध) और आगे YubiKey निजी रूट प्रमाण पत्र द्वारा हस्ताक्षर किए हैं.
YubiKey 5 FIPS सीरीज और उसके PIV के बारे में अधिक विस्तृत तकनीकी जानकारी के लिए: FIPS 140-2 क्षमताओं, कृपया Yubico वेबसाइट पर YubiKey 5 FIPS सीरीज तकनीकी मैनुअल प्रलेखन परामर्श (yubico.com).
यह सेवा एक Base64-एन्कोडेड PEM प्रमाणपत्र श्रृंखला की अपेक्षा करती है जिसमें दो प्रमाणपत्र हैं:
- सत्यापन प्रमाणपत्र जो दिए गए सीएसआर से मेल खाता है।
- इंटरमीडिएट प्रमाण पत्र।
CSR उत्पन्न करें
यहाँ अपने सीएसआर और सत्यापन प्रमाण पत्र उत्पन्न करने के लिए कदम दर कदम प्रक्रिया है, साथ ही अपने YubiKey 5 FIPS HSM से मध्यवर्ती सत्यापन प्रमाण पत्र प्राप्त:
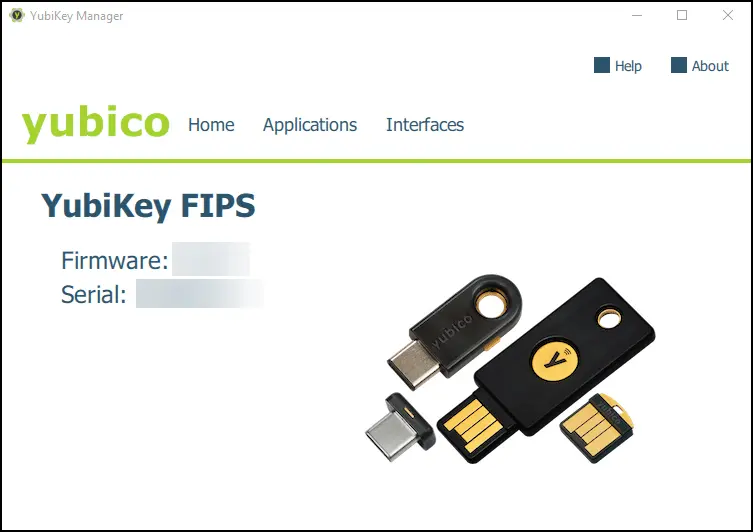
1. अपने YubiKey 5 FIPS HSM डालें और YubiKey प्रबंधक का शुभारंभ. आप अपने YubiKey 5 FIPS डिवाइस प्रबंधक विंडो में प्रदर्शित देखना चाहिए.
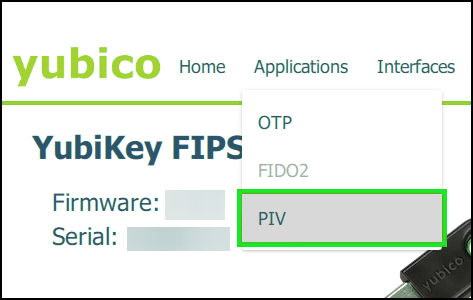
2. एप्लिकेशन > PIV पर जाएं
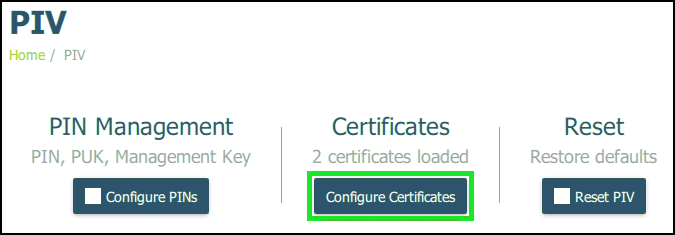
3. प्रमाणपत्र का चयन करें।
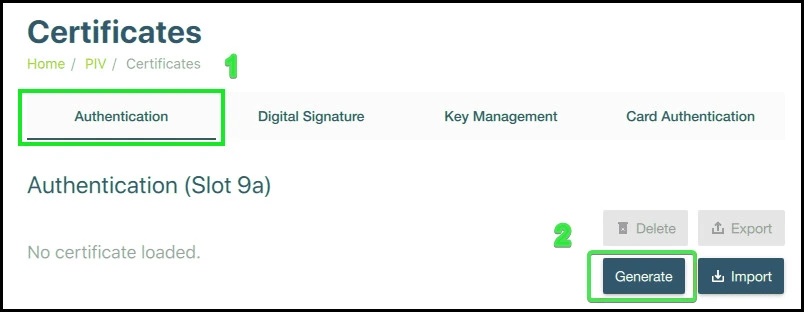
3. EV कोड साइनिंग सर्टिफिकेट के लिए ऑथेंटिकेशन (स्लॉट 9a) चुनें और जनरेट पर क्लिक करें।
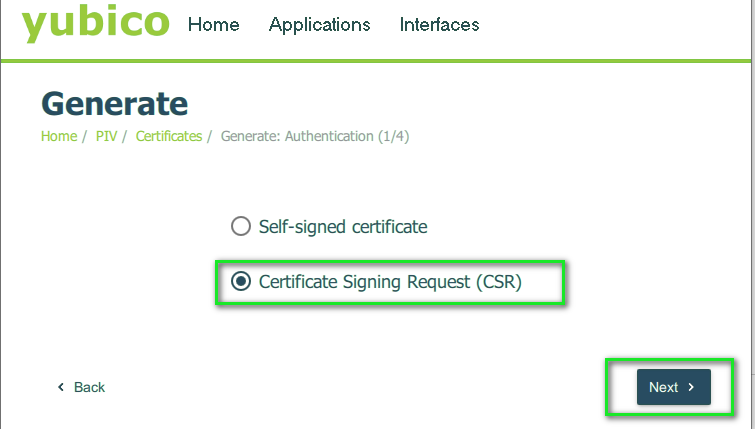
4. सर्टिफिकेट साइनिंग रिक्वेस्ट (CSR) चुनें और अगले चरण पर आगे बढ़ें।
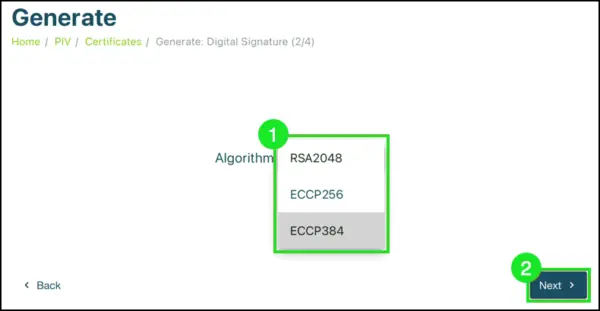
5. ड्रॉप-डाउन मेनू से एक एल्गोरिथ्म चुनें और जारी रखें।
नोट: कृपया EV Code Signing Certificates के लिए ECCP256 या ECCP384 चुनें, क्योंकि YubiKey EV Code Signing के लिए केवल ECC एल्गोरिदम का समर्थन करता है।
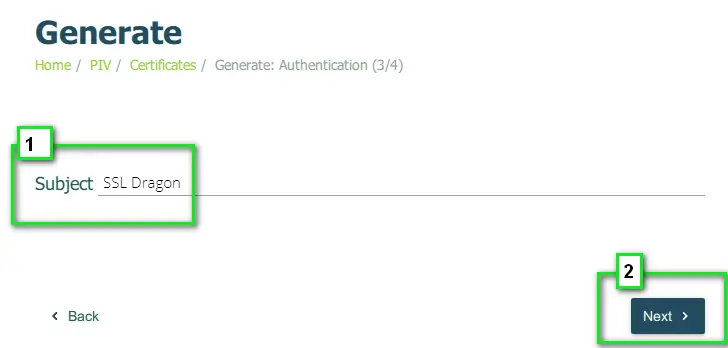
6. प्रमाणपत्र के लिए विषय का नाम दर्ज करें (आपके आधिकारिक संगठन का नाम) और अगला क्लिक करें। प्रदर्शन उद्देश्यों के लिए, हमने नीचे स्क्रीनशॉट में कंपनी के नाम के रूप में “एसएसएल ड्रैगन” दर्ज किया है।
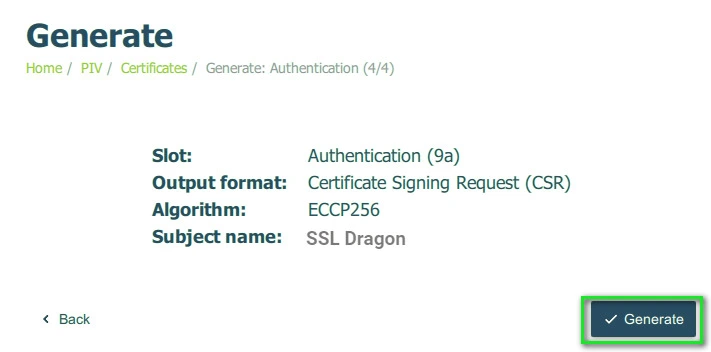
7. दिखाए गए विवरण की पुष्टि करें और जनरेट पर क्लिक करें।
8. एक निर्देशिका चुनें और बाद में उपयोग के लिए सीएसआर को बचाने के लिए एक पहचानने योग्य फ़ाइल नाम प्रदान करें।
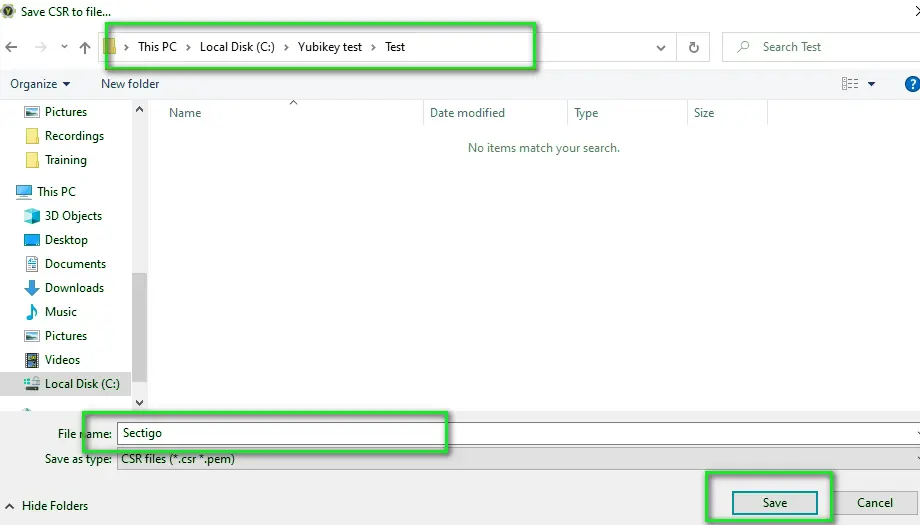
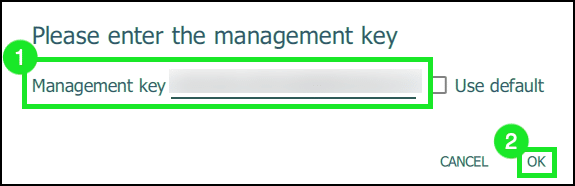
9. संकेत दिया जब अपने YubiKey के प्रबंधन कुंजी दर्ज करें और ठीक क्लिक करें.
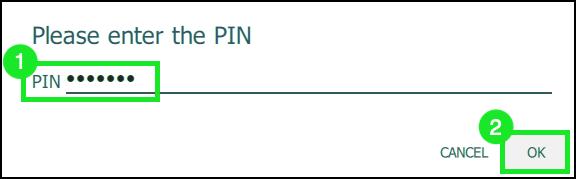
10. संकेत मिलने पर अपना YubiKey पिन दर्ज करें और ठीक क्लिक करें।
सत्यापन प्रमाणपत्र जनरेट करें:
1. व्यवस्थापक के रूप में एक PowerShell विंडो खोलें।
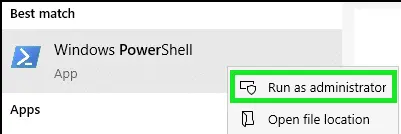
2. निर्देशिका को YubiKey निर्देशिका में बदलें:
cd 'C:\Program FilesYubico\YubiKey Manager'
3. सत्यापन प्रमाणपत्र बनाने के लिए निम्न आदेश निष्पादित करें (उस पथ को समायोजित करें जहां आप प्रमाणपत्र को सहेजना चाहते हैं):
.\ykman.exe piv कुंजियाँ प्रमाणित करती हैं -F PEM 9a .crt
4. मध्यवर्ती प्रमाणपत्र प्राप्त करने के लिए निम्न आदेश निष्पादित करें:
.\ykman.exe piv प्रमाणपत्र निर्यात -F PEM f9 intermediateCA.crt
5. कुंजी attestation.crt और IntermediateCA.crt को कमांड के साथ एक फ़ाइल attestation.pem में मिलाएं:
प्रकार: attestation.crt intermediateCA.crt > attestation.pem
एक बार जब आप इन चरणों को पूरा कर लेते हैं और सुनिश्चित कर लेते हैं कि फ़ाइल सही ढंग से एन्कोड की गई है, तो आप अपने कोड साइनिंग ऑर्डर फॉर्म के हिस्से के रूप में attestation.pem फ़ाइल अपलोड कर सकते हैं। यह प्रक्रिया सुनिश्चित करती है कि आपके कोड हस्ताक्षर प्रमाणपत्र सुरक्षित रूप से उत्पन्न होते हैं और आपके YubiKey 5 FIPS HSM के साथ उपयोग के लिए तैयार होते हैं।
आज ऑर्डर करते समय एसएसएल प्रमाणपत्रों पर 10% की बचत करें!
तेजी से जारी करना, मजबूत एन्क्रिप्शन, 99.99% ब्राउज़र ट्रस्ट, समर्पित समर्थन और 25 दिन की मनी-बैक गारंटी। कूपन कोड: SAVE10


