


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Tüm DigiCert SSL Sertifikaları müşterilerin Business Validation veya Extended Validation sürecini geçmesini gerektirir. DigiCert SSL Sertifikalarında bu iki doğrulama süreci aynıdır. Business Validation veya Extended Validation sürecinin bir parçası olarak, şirketiniz ve şirketinizin telefon numarası hakkında bilgi vermeniz gerekir.
DUNS numarası
DUNS numaranızı DigiCert’e sağlamanız ve DUNS profilinizin telefon numaranızı göstermesi gerekir. Şirketinizin DUNS numarasını/profilini şu web sitesinden kontrol edebilirsiniz: https://www.dandb.com/. DUNS listenizin bir telefon numarası içermediğini görürseniz,
DNB’den (Dun & Bradstreet) telefon numaranızı DUNS listenize eklemesini istedikten sonra, bu güncellemeyi yapmalarının birkaç gün süreceğini lütfen unutmayın. DNB’den adresine DUNS profilinizin başarıyla güncellendiğini belirten bir e-posta mesajı almayı beklemelisiniz. Telefon numaranız ancak DNB’den bu onay mesajını aldıktan sonra https://www.dandb.com/ web sitesindeki DUNS profilinizde görünmeye başlayacaktır.
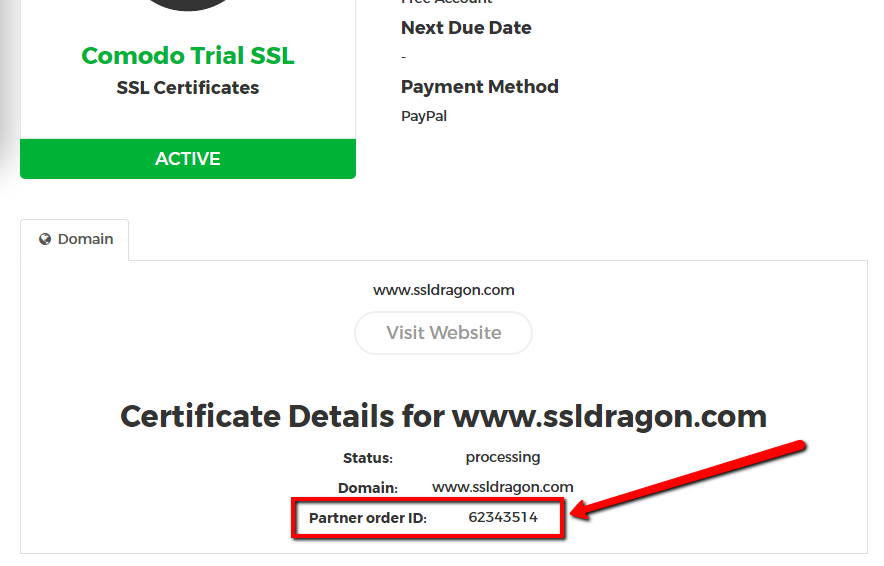 Bu noktada, +1 (877) 438-8776 numaralı telefondan DigiCert ile iletişime geçmeli ve onlara DigiCert Sipariş Kimliğinizi ve DUNS numaranızı vermelisiniz. DigiCert Sipariş Kimliğinizi SSL Dragon hesabınızdaki SSL Sertifikanızın ayrıntılar sayfasında bulabilirsiniz. Sağdaki ekran görüntüsüne bakın.
DigiCert, telefon numaranızı doğrulamak için geri arama doğrulama işlemine devam edecektir. Bu tamamlandığında, DigiCert SSL Sertifikanız size verilecektir.
Yasal mektup
Telefon numaranızı DUNS listenize eklemek çok uzun sürerse, DigiCert’ten İşletme Doğrulama veya Genişletilmiş Doğrulamayı geçmek için hangi alternatiflere sahip olduğunuzu söylemesini isteyebilirsiniz. DigiCert size yazabileceğiniz yasal bir mektup hakkında bilgi içeren bir e-posta mesajı gönderebilir, ardından imzalaması için bir notere götürebilir ve ardından tarayıp e-posta ile DigiCert’e geri gönderebilir. Mektupta şirketinizin adı, adresi ve telefon numarası bulunacaktır. DigiCert bunu aldığında, yasal mektupta verdiğiniz numaradan geri arama yapacak ve bundan kısa bir süre sonra DigiCert SSL Sertifikanızı düzenleyecektir. Diğer sertifika yetkilileri de bu uygulamaya sahiptir, bu nedenle yasal bir mektup sağlamak, İşletme Doğrulaması ve Genişletilmiş Doğrulamayı geçmek için yaygın bir yöntemdir.
Bağlantıyı Kopyala
Her bir doğrulama türünün (Alan Doğrulama (DV), İşletme Doğrulama (BV) ve Genişletilmiş Doğrulama (EV)) temel faydalarının neler olduğunu ve neden birini diğerine karşı seçmeniz gerektiğini hala merak ediyorsanız, bu sizin için doğru SSS’dir. Bu SSL Sertifika türlerinin her biri, belirli bir müşteri güven düzeyi göz önünde bulundurularak oluşturulmuştur:
Artık Domain Validation (DV), Business Validation (BV) ve Extended Validation (EV) SSL Sertifikaları arasındaki temel farkları bildiğinize göre, size en uygun olanı seçmeniz çok daha kolay olacaktır.
Bağlantıyı Kopyala
SSL yenilemesi, alan adınız ve şirketiniz için yepyeni bir sertifika satın alınmasını gerektirir. Sıkı endüstri standartlarını karşılamak için Sertifika Yetkilileri son kullanma tarihini sertifikaya kodlamak zorundadır. Bu nedenle bir SSL sertifikasının süresi dolduğunda artık geçerli değildir ve değiştirilmesi gerekir. Bir SSL sertifikasının ömrünü CA/Browser Forum tarafından belirlenen zaman diliminin ötesine uzatmak mümkün değildir.
Yenileme döngüsü hızlanıyor. Sertifikalar şu anda 200 günle sınırlandırılmıştır (15 Mart 2026 itibariyle) ve bu sınır 2027’de 100 güne ve ardından Mart 2029’da 47 güne düşecektir. Bunları manuel olarak yönetmek, özellikle birden fazla etki alanında ölçeklendirilemez.
Çözüm ACME tabanlı otomasyondur. Tüm sertifika yaşam döngüsünü sizin elinizden alır. Son kullanma tarihlerini takip etmek, CSR’ler oluşturmak ve birkaç ayda bir sertifikaları yeniden yüklemek yerine, her şey arka planda otomatik olarak çalışır.
Bağlantıyı Kopyala
Sertifikanızı Internet Explorer’dan dışa aktarmak için aşağıdaki adımları izleyin:
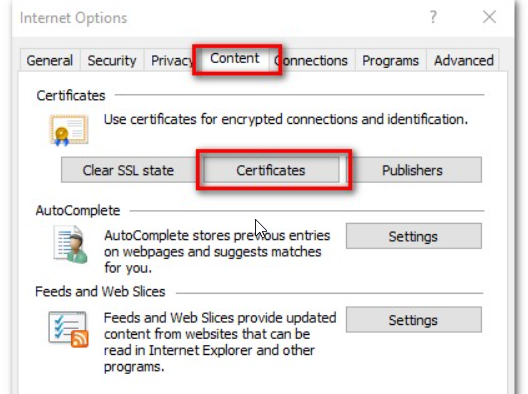
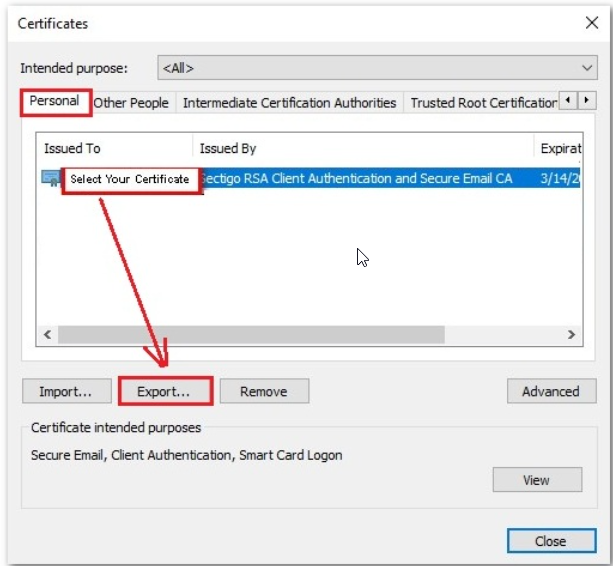
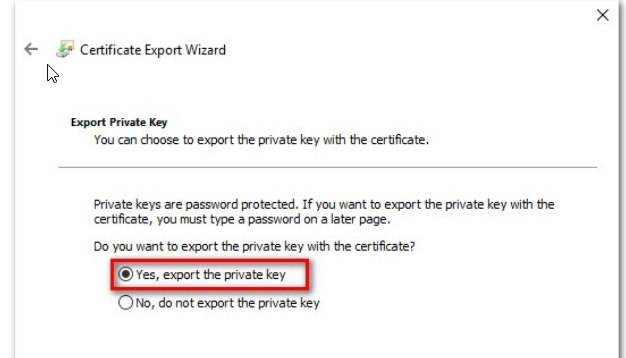
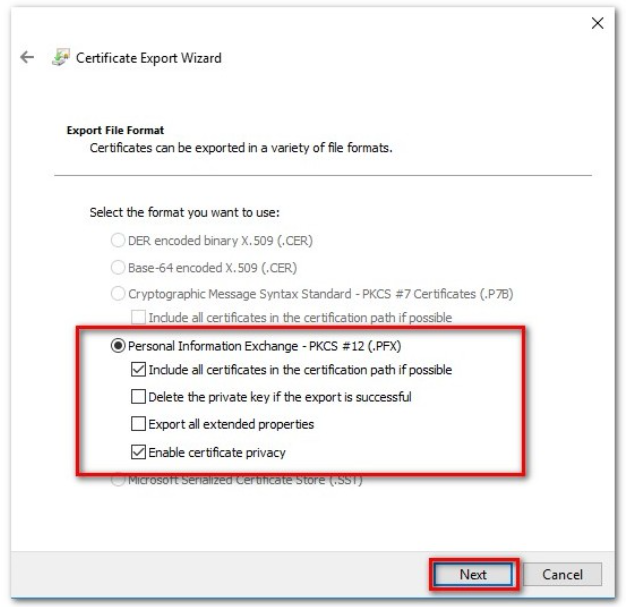
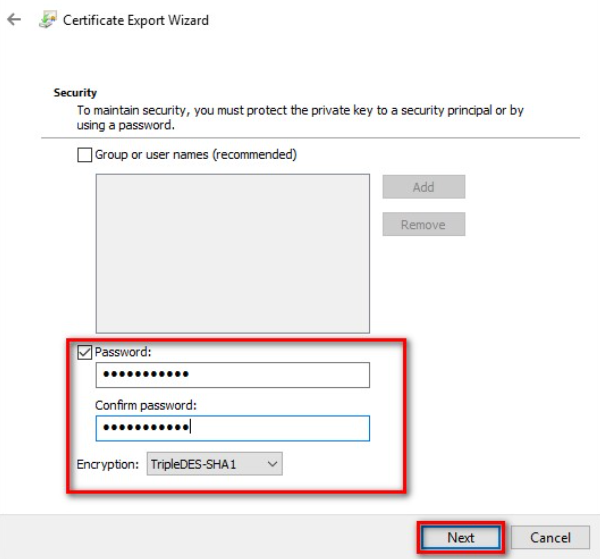
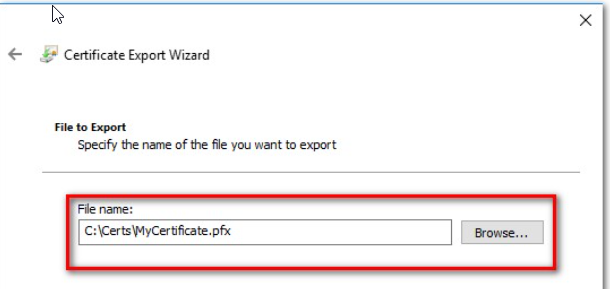
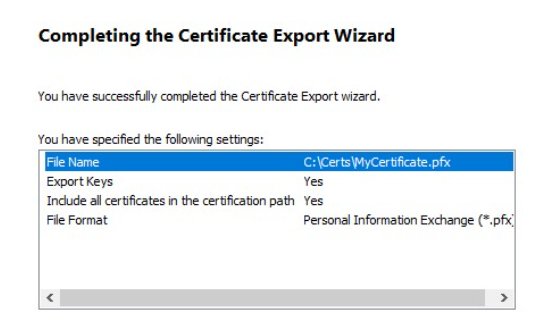
Kaynak: Sectigo’nun Bilgi Bankası
Bağlantıyı Kopyala
Sectigo Kişisel Kimlik Doğrulama Sertifikaları, e-posta ve belge şifreleme ve kullanıcı iki faktörlü kimlik doğrulama gibi en iyi web güvenlik uygulamalarını uygulamak isteyen bireyler ve işletmeler için tasarlanmıştır. Bununla birlikte, her CPAC SSL Sertifikası belirli bir ihtiyaca uyacak şekilde tasarlanmıştır. Tıpkı DV, BV ve EV SSL Sertifikaları gibi, CPAC SSL Sertifikaları da belirli sertifika alanlarını etkinleştiren farklı doğrulama gereksinimleri ile birlikte gelir:
Gerçek ihtiyaçlarınıza göre, artık hangi Sectigo Kişisel Kimlik Doğrulama Sertifikasının sizin için en iyi seçenek olduğuna karar verebilir ve ticari faaliyetlerinizde gelişmiş bir web güvenliği sağlayabilirsiniz.
Her sertifika türünün doğrulama gereklilikleri hakkında daha fazla bilgi için bu SSS bölümüne göz atın.
Bağlantıyı Kopyala
Herhangi bir geçerli e-posta adresi için bir Sectigo Kişisel Kimlik Doğrulama Sertifikası (SPAC) sipariş edebilirsiniz. Aşağıda her bir Kişisel Kimlik Doğrulama Sertifikası türü için doğrulama gereksinimleri verilmiştir:
Doğrulama, verdiğiniz e-posta adresine gönderilen bir meydan okuma yanıtı gerektirir. Sorgulama e-postasındaki talimatları izlediğinizde sertifika verilir.
Bir SPAC Pro sertifikası almak için aşağıdaki adımları tamamlamanız gerekir:
Sorgulama e-postasındaki talimatları tamamladıktan sonra sertifika düzenlenir.
Bir Kurum için doğrulama aşağıdakileri gerektirir:
Yukarıdaki adımlar tamamlandıktan sonra sertifika düzenlenir.
QIIS Nitelikli Bağımsız Bilgi Kaynağı anlamına gelir – kendisine danışılan güvenilir ve doğru bilgileri sağlayan güncel bir kamu veritabanı. QIIS örnekleri yerel telefon rehberleri veya aşağıdaki gibi üçüncü taraf ticari kredi hizmetleridir Dun ve Brandsheet.
QTIS (Nitelikli Vergi Bilgi Kaynağı) Özel Kuruluşlar, Ticari Tüzel Kişiler veya Bireylerle ilgili vergi bilgilerini içeren bir devlet veri tabanıdır. İşveren Kimlik Numarası (EIN) bir QTIS olarak kabul edilir.
QGIS Nitelikli Devlet Bilgi Kaynağı anlamına gelir – yasal iş kaydı, kurumsal dosyalama, ticari markalar ve patentleri içeren bir Devlet Kuruluşu tarafından tutulan bir veritabanı.
Kaynak: Sectigo’nun Bilgi Bankası
Bağlantıyı Kopyala
Bir SSL Sertifikasının nasıl kurulacağı konusunda çok az destek sağlıyoruz ya da hiç destek sağlamıyoruz. “Barındırma sağlayıcıları X barındırma panelleri X işletim sistemleri X web sunucuları türleri X teknolojileri X sürüm versiyonları “nın sayısız kombinasyonu var ve bunların hepsi için destek sağlayabilmemiz mümkün değil.
Ayrıca, kurulumun doğru ve güvenli olması için bir SSL Sertifikası yüklerken dikkate alınması gereken çok fazla faktör vardır. Bu nedenle, telefon, e-posta veya bilet sistemi üzerinden herhangi bir SSL kurulum talimatı vermeyi kibarca reddetmeyi tercih ediyoruz.
SSL Sertifikanızı Outlook / Office 365 ile nasıl kullanacağınıza ilişkin araştırmaya başlayabileceğiniz üç bağlantı aşağıda verilmiştir:
– SSL Sertifikası Kurulumu
– CPAC Sertifikası Kurulumu
– SSL kurulumu SSS
Sunucu kurulumunuz hakkında internette pek çok bilgi bulunmaktadır, bu nedenle bunu da araştırmak isteyebilirsiniz. Alternatif olarak, daha önce birçok kez SSL Sertifikası yüklemiş bir web geliştiricisi veya sistem mühendisi tutmanızı öneririz.
Bağlantıyı Kopyala
Çoklu alan adı sertifikası başlangıçta birincil alan adı için etkinleştirilebilir.
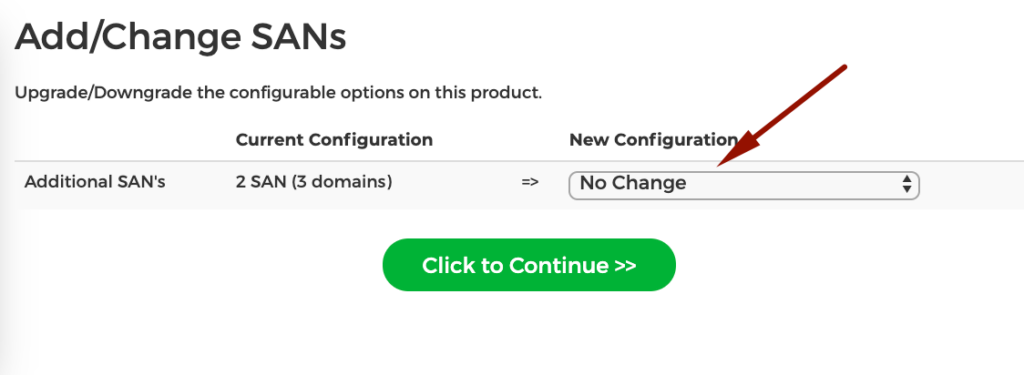
Daha sonra daha fazla alan adı eklemek isterseniz, sertifikayı SSLDragon.com hesabınızda yeniden yayınlamanız ve yeniden yayınlarken SAN alanına SAN (ek alan adı) listesini eklemeniz gerekir.
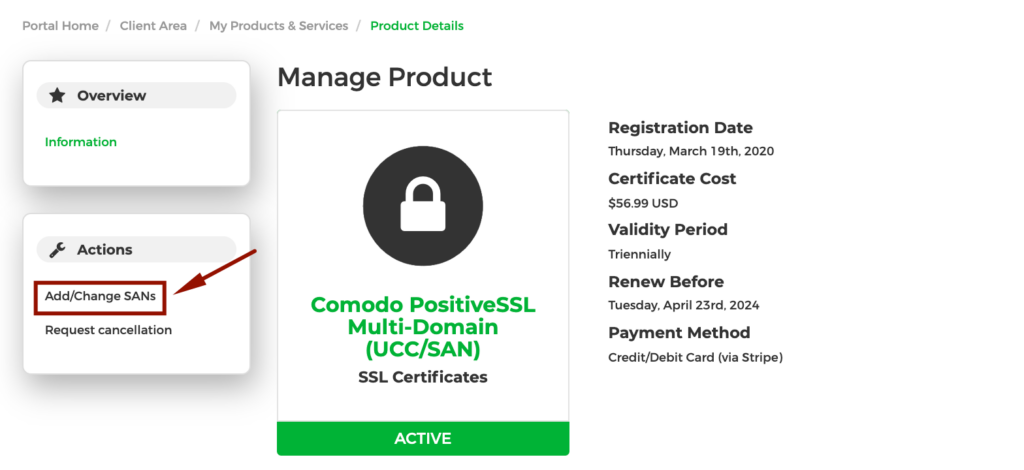
Varsayılan olarak dahil edilenden daha fazla alan adı eklemeniz gerekiyorsa, lütfen ek SAN’lar için ödeme yapmak ve etkinleştirmek için Daha Fazla SAN Ekle seçeneğini seçin.
Bağlantıyı Kopyala
Bir veri sunucusu, veri depolama, veri işleme, veri analizi ve arşivleme gibi çok çeşitli veritabanı hizmetleri sağlar. Web siteniz Hizmet Olarak Veritabanı (DBaaS) çözümleri sunuyorsa, müşterilerinizin hassas bilgilerini şifrelemek için bir SSL sertifikasına ihtiyacınız olacaktır. Ayrıca, Chrome ve Firefox SSL şifrelemesi olmayan web sitelerini güvenli değil olarak işaretlediğinden, geçerli bir SSL sertifikası sitenizin herhangi bir tarayıcıdan 7/24 erişilebilir olmasını sağlayacaktır.
Bağlantıyı Kopyala
Tüm 5 neden ve diğerleri, bu araçları kullanarak SSL’inizin ne kadar iyi kurulduğunu kontrol ederek ortaya çıkarılabilir: SSL Sunucu Testi ve Neden Asma Kilit Yok?
Size SSL Sertifikası kurulumunuz hakkında ücretsiz bir rapor ve herhangi bir güvenlik açığını nasıl düzelteceğiniz hakkında ayrıntılı bilgi sunacaklardır.
Ayrıca, adlı makalemizi de okumanızı tavsiye ederiz: Web sitenizi HTTP’den HTTPS’ye kolayca ve acı çekmeden nasıl taşıyabilirsiniz? Makale daha da ileri gidiyor ve web sitenizin HTTPS bağlantısından doğru bir şekilde açılması için neleri kontrol etmeniz ve yapmanız gerektiğine dair daha birçok öneri sunuyor.
Bağlantıyı Kopyala