


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

conf. 文件可能位于不同的位置,具体取决于操作系统和配置。 检查以下目录中的httpd.conf、apahce2.conf 或ssl .conf:etc/httpd/、/etc /apache2 / 或 /etc/httpd/conf.d/ssl.conf
复制链接
对于 Debian 和 Ubuntu 发行版,请使用以下命令
#grep -ir SSLProtocol /etc/apache2/*
/etc/apache2/mods-available/ssl.conf:SSLProtocol +TLSv1.2 +TLSv1.3
复制链接
SSL(安全套接字层),即现在的 TLS(传输层安全),是一种加密协议,用于加密两个网络端点之间的通信,例如 Apache 等网络服务器与用户浏览器之间的通信。
复制链接
在配置、重新签发或续费 SSL 证书时,如果无法选择域名验证方法,或遇到错误信息,则表示存在 CSR 错误。 以下是最常见的 CSR 错误和修复方法:
要修复 CSR 代码,您需要生成一个新代码。 然后,尝试使用新的 CSR 代码配置或重新签发 SSL 证书。 如果问题仍然存在,请与我们联系并发送您的 CSR 代码。 我们将解码 CSR 并告诉您问题出在哪里,以便您解决问题。
复制链接
CSR 必须包含以下强制性加密信息:国家、州、城市/镇、公司名称、公司部门以及希望签发 SSL 证书的域名或 IP 地址。
它还可能包含以下可选信息:CSR 代码和私钥生成后将发送到的电子邮件地址。
为避免出现任何错误,请确保
复制链接
这是我们最常遇到的问题之一。 遗憾的是,我们不能将私人密钥发送给您,因为它是私有的,我们不会将其存储在我们系统或数据库的任何地方。 私人密钥始终是保密的,只有您才能拥有它。 如果我们拥有或存储了您的私人密钥,这将损害您 SSL 证书的 “安全性”。
如果您使用我们网站上的CSR 生成器生成CSR 代码,那么在 CSR 生成过程中,CSR 和私钥都会显示给您。 如果您在 CSR 生成器中包含了您的电子邮件地址,它们也会发送到您的电子邮件地址。 发送到您电子邮件地址的信息来自[email protected],主题如下:”您的 CSR 代码和私人密钥”。
如果您在服务器上生成了 CSR,那么您的 CSR 代码和私钥都是由服务器提供给您的。 您必须复制并将其存放在安全的地方。 在某些情况下,某些服务器可能会显示 CSR 代码和私钥,并同时在服务器上为您存储这两段代码。 在其他情况下,服务器只向您提供 CSR 代码,并将私钥隐藏在服务器上。
 因此,请在电子邮件地址或服务器中查找私钥。 如果找不到,则必须在服务器上或我们网站上的 CSR生成器 上生成新的 CSR 代码。 CSR 代码将附带私钥。
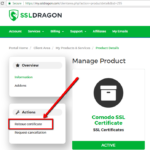
生成新的 CSR 代码(和私钥)后,你必须进入 SSL Dragon 账户内的 SSL 证书详情页面,点击页面左侧栏中的 “重新颁发证书 “按钮。 您必须再次通过域名验证,一旦通过验证,SSL 证书将根据您输入的新 CSR 代码重新签发给您。 此外,重新签发的 SSL 证书将与新 CSR 代码附带的私钥配对。
如果找不到 在你的 SSL Dragon 账户内的 SSL 证书详情页面上点击 “重新颁发证书 “按钮,然后请将以下信息发送给我们 通过您的 SSL Dragon 账户内的支持票单,或直接访问以下网址获取新的 CSR 代码 [email protected] 我们将使用新的 CSR 代码为您重新生成 SSL 证书。 请不要将您的私人密钥发送给我们,因为这是保密的。 将其保存在电子邮件或电脑的安全位置,以便安装 SSL 证书时使用。
复制链接
为了防止丢失 CSR 代码和私钥,我们会自动将它们发送到您在使用上述 SSL CSR 生成器时提供的电子邮件中。 请查看您的电子邮件,查找来自 SSL Dragon ([email protected]) 的信息。
但是,如果你丢失或找不到我们的电子邮件,也没有保存 CSR 代码和私钥的副本,那么你将无法申请 SSL 证书,也无法在你的网站和服务器上安装 SSL 证书。 不过,只要使用上面的 SSL CSR 生成器生成新的 CSR 代码和新的私钥,就能轻松解决这个问题。
复制链接
您必须每年更新 LEI 代码,以保持 LEI 状态为ACTIVE。 否则,您的 LEI 将在全球 Lei 指数中显示为LAPSED 。 过期的 LEI 可能会招致违规罚款并阻止金融交易。
复制链接
我们保证只对未签发的 LEI 代码进行 100% 退款。 如果发放了 LEI 代码,但用户取消了,则不会退款。 请注意,如果在实体验证过程中提供的信息是虚假和错误的,我们不保证退款。
复制链接