


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

申请 SSL 证书时,你必须证明你拥有申请 SSL 证书的域名或子域名的所有权或管理权。
重要! 自 2021 年 6 月 16 日起,Sectigo 不再接受基于 WHOIS 的电子邮件地址进行域控制验证 (DCV)。
步骤 1:领域验证 (DV)
A.电子邮件
如果您拥有由 Sectigo、GoGetSSL、GeoTrust、Thawte、DigiCert 和RapidSSL 签发的 SSL 证书,那么您可以通过回复发送到您电子邮件地址的自动域验证消息来完成域验证。 您将收到一份可供选择的电子邮件列表,自动域名验证信息将发送到您选择的电子邮件地址。
请经常检查您的电子邮件地址(包括垃圾邮件文件夹),这样您就会收到证书颁发机构的电子邮件,其中说明了如何验证(证明您的域名所有权)您的域名。 电子邮件会要求您复制一个唯一的代码,并将其粘贴到同一封电子邮件中提供的特定链接上。
重要:域名验证只允许使用 5 个电子邮件地址:admin@、administrator@、hostmaster@、webmaster@ 和 postmaster@。
在某些情况下,证书颁发机构也可能允许您从 WHOIS 发送管理电子邮件,但前提是禁用了私人注册。
B.HTTP / HTTPS 方法
HTTP 验证包括将 TXT 验证文件上传到网站上的预定义位置。 您必须确保可以通过任何网络浏览器访问该文件和链接。 一旦您使用这种域名验证方法,CA 就会对您的网站进行扫描,并在给定的链接中特别查找该文件。 当 CA 的爬虫系统在你的网站上找到 TXT 文件后,你的 SSL 证书将在几分钟内通过域名验证。
HTTPS 验证方法与上述验证方法相同。 如果网站已安装 SSL 证书,则应选择 HTTPS 选项。
C.DNS 方法
您还可以向域名注册商(注册域名的网站)添加预定义的域名记录。 确保防火墙没有阻止 CA 的验证机器人。
Sectigo 和 GoGetSSL 要求使用 CNAME DNS 类型,它看起来像
_b2013ea8353c9760c0221c49dc3e8ca7.yourwebsite.com CNAME
165b83449f4fdf83021de4e6f6ee795a.4ae75dbefe3r7bb8a1878616d8b5ae4.5r4r46855d28f6903.comodoca.com
而 DigiCert(Thawte、GeoTrust、RapidSSL)需要 TXT DNS 类型,它看起来像
yourwebsite.com TXT “w34f54t4t45t354eer98rn4jf4449nfrf”
或
dnsauth.yourwebsite.com TXT “w34f54t4t45t354eer98rn4jf4449nfrf”
请注意,新添加的 DNS 记录需要 10-48 分钟才能传播。 这意味着,如果使用这种方法,您最多需要等待 48 小时才能通过域名验证。 因此,我们更推荐电子邮件、HTTP 和 HTTPS 方法,因为它们可以让您立即通过域名验证。
第 2 步: CAA 检查
自 2017 年 9 月 8 日起,作为一项安全措施,所有证书颁发机构(CA)都有义务尊重您的 CAA 政策。
CAA 记录应允许 CA 为您的域名签发 SSL,否则,订单将被设置为待定,直到您更新记录。
默认情况下,如果没有找到 CAA 记录,任何 CA 都可以为你的域名签发 SSL。 否则,您应更新 CAA 记录。
具体方法如下:
–https://support.sectigo.com/Com_KnowledgeDetailPage?Id=kA01N000000zFMO
–https://docs.digicert.com/manage-certificates/dns-caa-resource-record-check/
下面是测试记录的方法:
–https://toolbox.googleapps.com/apps/dig/#CAA/
–https://caatest.co.uk/scan.org.ua
可选(罕见) – 品牌验证(手动检查)
在某些情况下,如果您的订单未能通过品牌验证的任何内部规则,CA 可能会要求进行人工验证。
通过这种人工检查大约需要 24-48 个小时,在这种情况下,CA 要么签发命令,要么拒绝签发命令。
以下是您的订单处于品牌验证状态的原因。
如何更改域验证方法?
如果您选择了上述其中一种域名验证方法,但发现自己的域名没有通过验证,那么您可以随时更改域名验证方法。 请访问此链接了解如何操作。
复制链接
购买新的 EV SSL 证书或重新签发/更新 EV SSL 证书时,必须通过扩展验证。
同时,由于证书颁发机构根据贵公司以前的 EV SSL 证书申请,在其系统中掌握了更多关于贵公司的信息,因此接下来几年完成扩展验证的过程会更容易。
请查看续费/重新发放 EV 的说明。
复制链接
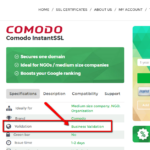
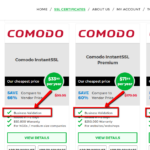 你可以通过查看 SSL 证书的属性来检查你是否拥有组织验证 SSL 证书。 业务验证等同于组织验证。 因此,无论您在哪里看到 “业务验证”,它也意味着 “组织验证”。 请打开右侧的两张截图,查看有关 SSL 证书验证类型的信息。
不同的 SSL 证书品牌有不同的组织验证程序。 请阅读以下适用于您的 SSL 证书品牌的部分。
DigiCert(包括 Thawte 和 GeoTrust)
如果你在 Thawte、GeoTrust、DigiCert 购买了组织验证 SSL 证书,作为组织验证过程的一部分,证书颁发机构将通过本地公共数据库验证你的组织是否合法存在。 这可能需要 1-3 个工作日。 请等待证书颁发机构的代表与您联系,以了解他们可能需要您提供的其他信息。
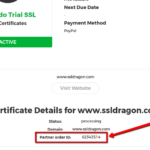 如果在接下来的 5-7 天内没有收到证书颁发机构代表的回复,请致电+1 (877) 438-8776向证书颁发机构查询 SSL 证书的状态。 请注意,Thawte、GeoTrust、DigiCert 都归 DigiCert 所有,它们的电话号码与上面提供的相同。 与他们联系时,你需要提供 “合作伙伴订单 ID”,你可以在 SSL Dragon 账户内的 SSL 证书详情页找到该 ID。 请看右边的截图。
Sectigo/GoGetSSL
请通过 Sectigo 验证中心(https://sectigo.com/support)开票,向 Sectigo 发送下列必要表格。 单击 “提交票据”,选择验证部门,然后提交请求。 请在邮件中注明您的 “合作伙伴订单编号”。
你可以在 SSL Dragon 账户内的 SSL 证书详情页找到你的 “合作伙伴订单 ID”。 请看右边的截图。
I.新订单
第 1 步:组织验证
要通过组织验证,您可能需要提供正式注册文件,如营业执照、公司章程或注册申请。
以下是 BV 选项:
A.无需书面材料。 您公司的合法存在将通过政府公共数据库,使用您公司的名称和唯一的注册/识别号码,或通过经核实的第三方公共数据库(如GLEIF、Duns & Bradstreet、Hoovers、Companies House GOV.UK)进行检查。
B.文书工作。 贵公司将通过以下方式进行验证:
第 2 步:回电流程
最后一步是一个回调过程,称为 “电话验证”。 Sectigo 会打电话给您,要求确认您的姓名和订单,以验证公司的官方电话号码。
以下是 4 种回调选项。 你不必从下面做所有四件事。 只要做到其中一点就足够了。
A.黄页数据库。 Sectigo 通过公共黄页数据库验证您的电话号码。
B.DUNS. 第二种方法是向 Sectigo 提供您的 DUNS 号码。 您可以从以下网站获取贵公司的 DUNS 号码:https://www.dandb.com/。 如果 Sectigo 给您的回复是,您的 DUNS 列表不包含电话号码,那么您需要联系 Dun & Bradstreet(https://www.dandb.com/),要求他们 “将您公司的电话号码添加到他们的企业名录和报告中”。
C.本地电话数据库。 如果您没有 DUNS 号码,那么您可以做的另一件事是提供您公司的注册号,以便 Sectigo 在您国家的政府目录(如:公司司、公司注册处、国务院等)中查询您的公司。 请注意,Sectigo 希望看到贵公司的电话号码也列在这里。 并非所有政府名录都有公司的电话号码。 如果政府名录允许您给他们打电话、发邮件或使用其网站添加您的电话号码,那么请继续这样做。
D.法律意见。 如果上述两个选项(2.1 和 2.2)对您不适用,那么验证电话号码的第三个也是最后一个选项就是请注册会计师(CPA)、拉丁文公证人或律师(Lawyer)撰写、签署并向 Sectigo 发送一封信,在信中确认您的公司名称、地址和电话号码。 您可以在下面找到信函样本:
II. 更新/重新发布命令
对于补发和更新订单,您必须通过https://sectigo.com/support 联系 Sectigo 验证中心,而不是步骤 1 和 2。 单击 “提交票单”,或选择即时聊天,选择验证部门并提交以下请求(请用相应信息替换 [] 字段):
开票原因:验证
订单号:[您的 合作伙伴订单 ID]
主题组织验证
亲爱的 Sectigo
请验证订单 [Partner Order ID] 使用公司名称 [Your Company Name]与 [Registration/ID number] 和 [DUNS number] 。
然后,Sectigo 会就步骤 2 或步骤 1 的任何必要更新与您联系。
复制链接
某些SSL 证书允许您保护 IP 地址的安全,但仅限于公共 IP 地址。 IP 地址的验证过程与域名验证类似,但也有其特殊性。 因此,我们鼓励您遵循以下指导原则。
GoGetSSL
步骤 1. 首先,你必须在 SSL Dragon 账户内填写配置表,配置 SSL 证书。
重要!在配置证书时,系统会要求您生成一个没有通用名称的 CSR。下面介绍如何操作。
步骤 2. 在 SANs 字段中注明您的 IP 地址/IP 地址。
如果只有 1 个 IP 地址,只需在 SANs 字段中插入即可,不要有多余的空格或字符,例如
123.34.34.234
如果您有 2 个或更多 IP 地址(如果您购买了额外的 SAN),请在 SAN 字段中插入 IP 地址列表,每个 IP 地址之间用空格隔开,例如
123.34.34.234
124.34.24.234
重要! 此步骤必须执行。 由于 CSR 的字段中不包含 IP 地址,因此必须在 SAN 字段中提及您的 IP 地址/IP 地址。 否则,如果将 SANs 字段留空,将无法进一步配置 SSL 证书,并会显示错误信息。
注意: 如果您需要保护一个IP 地址和一个域名,GoGetSSL PublicIP SAN 允许您这样做,但需要手动配置。 请与我们联系,向我们发送 CSR(无通用名称)、IP 地址和域名。 我们将手动配置 SSL,并为您提供进一步验证的说明。
步骤 3. 证书配置完成后,您必须证明该 IP 地址的所有权或使用权。为此,您必须通过 SSL 证书的 HTTP/HTTPS 验证。电子邮件或 DNS 验证不适用于 IP 验证。要通过 HTTP/HTTPS 验证,必须创建一个 .TXT 文件,其中包含 SSL 证书页面详情中 “内容 “字段提供的验证码。你必须添加到 .TXT 文件中的 “内容 “与下面的内容相似:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
然后,您必须将 TXT 文件上传到服务器上的某个位置,如下所示:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1 应替换为您要验证的 IP 地址。有关如何创建 .well-known 文件夹的信息,请访问以下链接:https://www.ssldragon.com/faq/create-well-known-folder/。
确保您可以从任何网络浏览器访问该文件和链接。 请告知我们您何时在服务器上上传了所附 TXT 文件,以便我们对您的网站进行扫描,特别是在给定链接中查找该文件。
如果完全按照这些步骤操作,就能成功验证您的 IP 地址。
注意:如果您使用的是路由器而不是服务器,则无法在路由器上上传 TXT 文件。 验证 IP 地址的办法是将 IP 地址重新路由到服务器,将 TXT 文件放在服务器上,通过 IP 验证,然后将 IP 地址重新路由回路由器。
Sectigo
步骤 1. 首先,你必须在 SSL Dragon 账户内填写配置表,配置 SSL 证书。 配置证书时,系统会要求您生成 CSR 或输入现有 CSR。
请确保 在 CSR 中将 您的 IP 地址作为 “通用名称”(您希望保护的域/IP)。
步骤 2. 证书配置完成后,您必须证明该 IP 地址的所有权或使用权。为此,您必须通过 SSL 证书的 HTTP/HTTPS 验证。电子邮件或 DNS 验证不适用于 IP 验证。要通过 HTTP/HTTPS 验证,必须创建一个 .TXT 文件,其中包含 SSL 证书页面详情中 “内容 “字段提供的验证码。你必须添加到 .TXT 文件中的 “内容 “与下面的内容相似:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
然后,您必须将 TXT 文件上传到服务器上的某个位置,如下所示:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1 应替换为您要验证的 IP 地址。有关如何创建 .well-known 文件夹的信息,请访问以下链接:https://www.ssldragon.com/faq/create-well-known-folder/。
确保您可以从任何网络浏览器访问该文件和链接。 请告知我们您何时在服务器上上传了所附 TXT 文件,以便我们对您的网站进行扫描,特别是在给定的链接中查找该文件。
如果完全按照这些步骤操作,就能成功验证您的 IP 地址。
注意:如果您使用的是路由器而不是服务器,则无法在路由器上上传 TXT 文件。 验证 IP 地址的办法是将 IP 地址重新路由到服务器,将 TXT 文件放在服务器上,通过 IP 验证,然后将 IP 地址重新路由回路由器。
步骤 3. 为 IP 地址获取 SSL 证书的最后一步是通过业务验证。 有关如何操作的详细说明,请访问以下链接: https://www.ssldragon.com/faq/how-to-pass-the-business-validation-for-my-ssl-certificate/
复制链接
通过 Sectigo 签发的代码签名证书的组织验证 (OV) 要求如下:
要完成每个步骤,请按照我们的指南了解如何验证 Sectigo OV 代码签名证书。
复制链接
我们允许您出于各种原因重新签发 SSL 证书,包括多年 SSL 订阅。
但同时,如果你需要重新签发 SSL:
域名验证 SSL 证书
你可以通过 SSL Dragon 账户重新签发 SSL 证书,具体步骤如下:
对于域名验证 SSL 证书,在成功通过域名验证后,将重新签发 SSL 证书。
商业验证 SSL 证书
要重新签发商业验证 SSL 证书,必须进行与上文 “域验证 “部分所述相同的重新配置和域验证过程。 之后,您必须再次通过整个业务验证过程,因此证书颁发机构需要重新检查您的域名、公司和公司电话号码是否合法存在。 您可以通过此链接了解如何通过业务验证流程。
您的 BV SSL 证书将在您再次通过业务验证流程后重新签发。
扩展验证 SSL 证书
要重新签发扩展验证 SSL 证书,必须进行与上文 “域验证 “部分所述相同的重新配置和域验证过程。 之后,您必须再次通过整个扩展验证过程,因此证书颁发机构需要重新检查您的域名、公司和公司电话号码是否合法存在。 您可以通过此链接了解如何通过扩展验证流程。
您的 EV SSL 证书将在您再次通过扩展验证流程后重新签发。
复制链接
更新 SSL 证书的过程与下新订单几乎相同。 您可以在到期日前30 天内开始续费。
SSL 证书的有效期也在缩短。现在的最长有效期为200 天(自 2026 年 3 月 15 日起),自 2027 年 3 月 15 日起将降至 100 天,自 2029 年 3 月 15 日起将降至 47 天。
正因为如此,证书续期会更加频繁。使用ACME 证书即服务可以实现流程自动化,帮助您避免错过续期,并在无需人工操作的情况下保持证书的激活状态。
以下是如何更新标准(域名/IP 地址)SSL 证书的步骤:
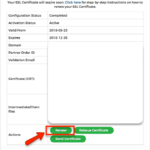
请注意
复制链接
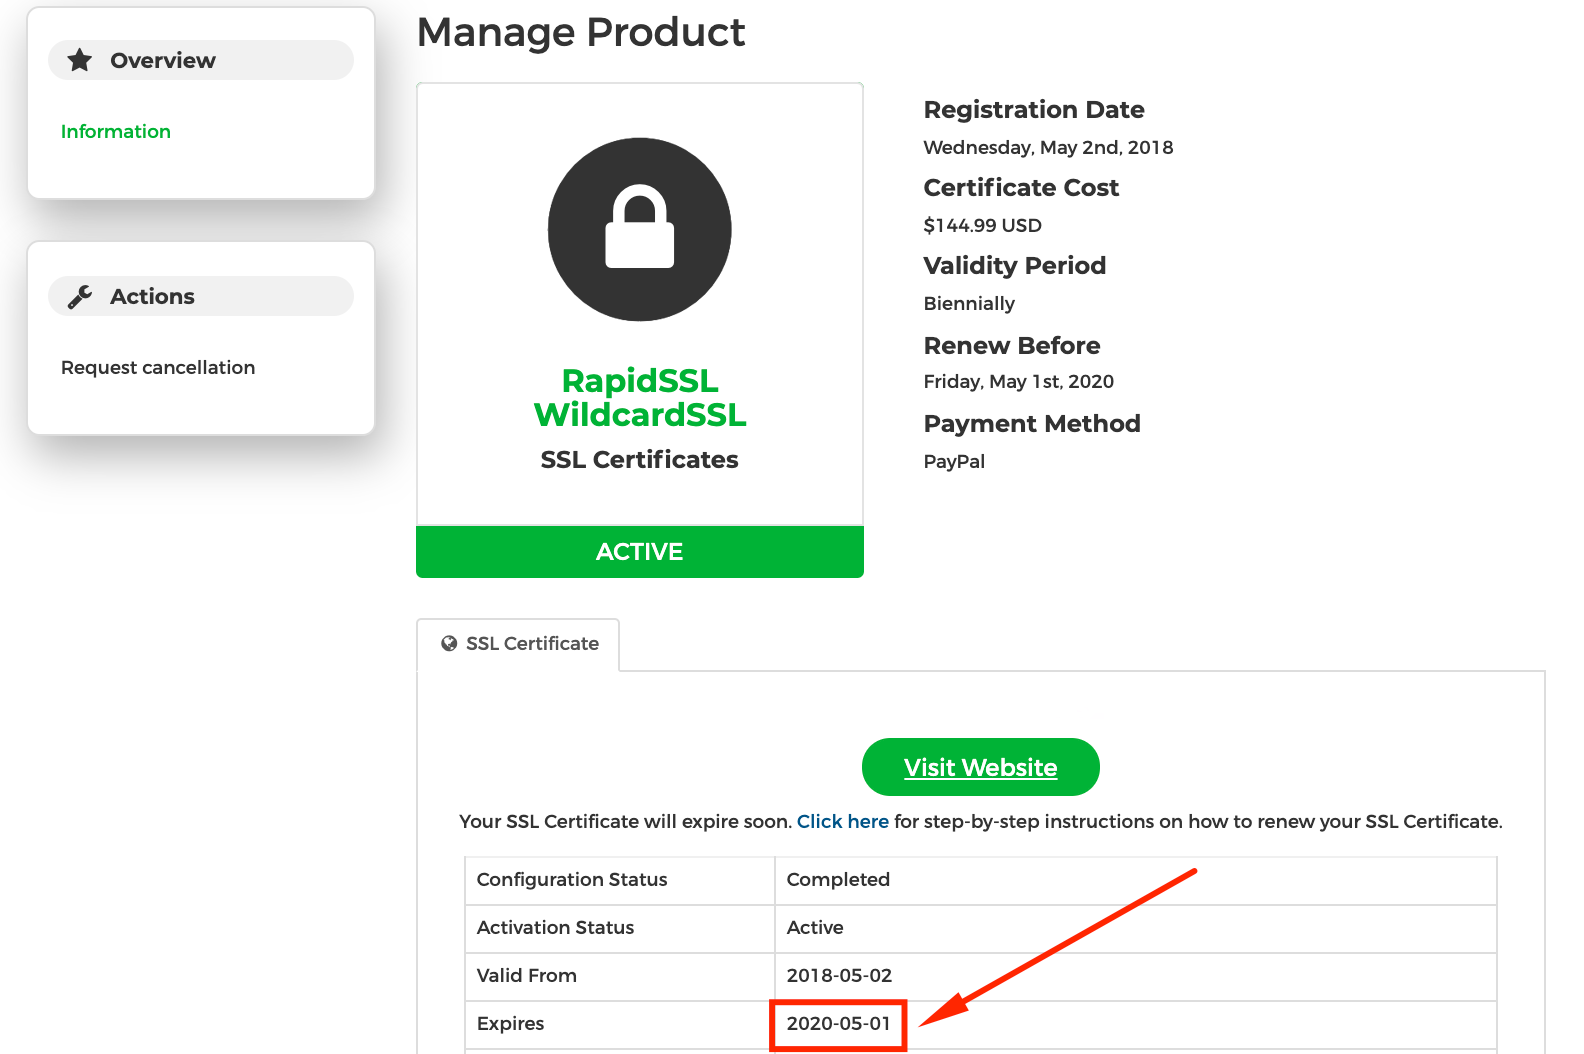 您可以在SSL 证书到期前 30 天内启动证书续期程序。
新的 SSL 证书将与旧的 SSL 证书连接,这意味着旧的 SSL 证书的所有剩余天数都将添加到新的 SSL 证书中。
如果你拥有域名验证 SSL 证书,你可以在 SSL 证书到期日前 1-2 周更新 SSL 证书。
您的 SSL 证书将在 “过期 “日期过期。 此外,你应计划提前足够的时间更新 SSL 证书,以便在当前 SSL 证书过期前将其安装到网站和服务器上。
如果你拥有商业验证 SSL 证书或扩展验证 SSL 证书,我们建议你在到期日前 3-4 周更新 SSL 证书,以便再次通过商业验证或扩展验证。
在更新 SSL 证书时,业务验证或扩展验证过程比首次获得证书时更快。
Keep in mind that certificate lifetimes are getting shorter. The maximum is now 200 days (since March 15, 2026), will drop to 100 days from March 15, 2027, and to 47 days starting March 15, 2029. This means you’ll be renewing certificates much more often than before.
为避免错过截止日期,您可以使用ACME 证书即服务选项。它能自动签发和更新证书,因此无需人工跟踪或在最后一刻进行修复,您的证书就能保持有效,您的网站就能保持安全。
复制链接
证书撤销是指在代码签名证书预定到期日之前使其失效的过程。 吊销任何与安全漏洞相关的代码签名证书是软件行业标准的最佳做法,因为该证书可能包含被泄露的代码。
Sectigo 的证书使用声明
和许可协议要求公司撤销任何据其所知可能被用于非法或不诚实活动的证书。
由于同一证书既可用于正确的目的,也可用于错误的目的,因此Sectigo依靠可信的第三方提供有关用于恶意软件的Sectigo证书的正确信息。
在以下情况下,Sectigo可能会撤销代码签名证书:
作为证书颁发机构,Sectigo 无法依赖代码签名证书所有者对误报的自我报告,因为他们可能不知道自己的证书或数字产品已经泄露。
来源:Sectigo 知识库Sectigo 知识库
复制链接
目前,任何类型的 SSL 证书都不能签发给以下国家的个人或商业实体、网站或以下国家代码顶级域 (TLD)。 以下辖区受美国出口限制法的限制:
来源:Sectigo 知识库Sectigo 知识库
复制链接