



如果你要在OPNsense防火墙上管理SSL/TLS,使用内置的ACME客户端插件是一种安全且自动化的方式,可以从Sectigo等可信CA签发和更新证书。在本指南中,你将学习如何使用官方插件在OPNsense上安装ACME证书、使用EAB凭证配置ACME账户、验证域名所有权以及自动部署证书。
这种方法非常适合将 OPNsense 用作网关、反向代理或保护 NAT 后面的服务。下面让我们逐一介绍。
所需物品
在开始之前,请确保您已
- 管理员访问 OPNsense 网络界面的权限
- 指向 OPNsense 实例的有效域名
- 80 端口开放(用于 HTTP-01 验证)
- 您的证书提供商提供的 ACME 证书:
- ACME 目录 URL(如 https://acme.sectigo.com/v2/DV)
- EAB 密钥标识符 (KID) 和 HMAC 密钥
步骤 1 – 安装并启用 ACME 插件
- 登录 OPNsense 网络界面。
- 导航至系统 > 固件 > 插件。
- 找到名为os-acme-client 的插件。
- 点击旁边的+ 按钮 进行安装。
- 安装完成后,刷新界面(按 F5)。
- 进入服务 > ACME 客户端 > 设置 并选中启用插件。 单击保存。
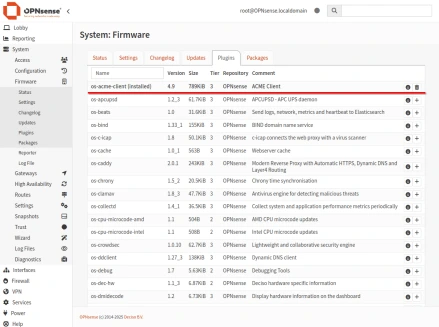
这将启用 ACME 客户端后台并解锁配置选项。
步骤 2 – 添加 ACME 账户
要将 OPNsense 连接到证书颁发机构,您需要创建一个具有外部账户绑定(EAB)功能的 ACME 账户。
- 转到服务 > ACME 客户 > 帐户。单击+ 添加。
- 填写表格:
- 账户名称:选择任何描述性名称。
- 电子邮件地址:过期通知或错误。
- ACME CA:选择自定义 CA URL。
- 自定义 CA URL:粘贴 CA 的 ACME 目录 URL(如 https://acme.sectigo.com/v2/DV)
- 密钥标识符:输入您的 EAB KID。
- HMAC 密钥:输入您的 EAB HMAC 密钥。
- 单击 “保存”,然后单击 “注册 “创建 ACME 账户。
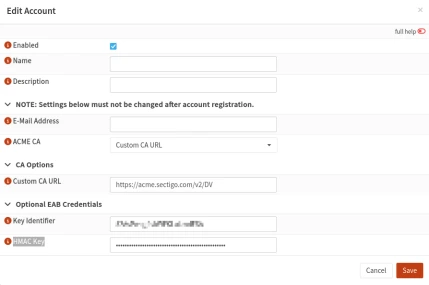
确保准确复制 KID 和 HMAC,不留前导/尾部空格。
第 3 步 – 设置验证方法(挑战类型)
为了证明域名所有权,ACME 使用挑战类型。对于 OPNsense,最常见的是HTTP-01。
- 转到服务 > ACME 客户端 > 挑战类型。单击+ 添加。
- 选择 HTTP-01 作为验证方法。这要求端口 80 可以从公共互联网访问。
- 保存并应用更改。
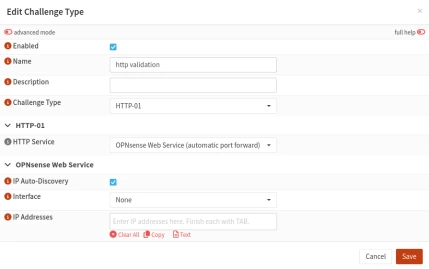
如果防火墙阻止 80 端口或使用基于 DNS 的主机,请考虑使用其他验证方法(并非所有版本都支持本机验证)。
第 4 步 – 创建和颁发证书
现在您的账户和验证方法都已准备就绪:
- 转到服务 > ACME 客户端 > 证书。单击+ 添加。
- 填写证书设置:
- 域名:输入完整域名(如 vpn.example.com)
- ACME 帐户:选择在步骤 2 中创建的账户。
- 验证方法:选择在步骤 3 中设置的HTTP-01挑战。
- 保存并应用。
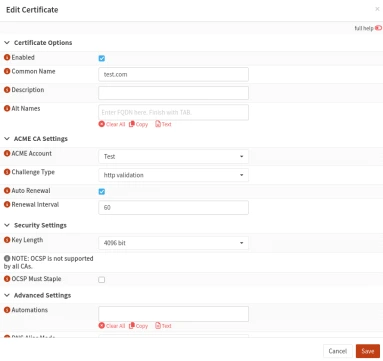
现在,ACME 客户端将尝试验证您的域名并颁发证书。
完成后,证书将被保存并可供系统使用,包括 Web GUI、HAProxy、OpenVPN 和其他插件。
第 5 步 – 自动续订和应用证书
设置完成后,证书会在到期前自动更新。
您可以通过系统 > 设置 > 管理或单个插件设置将已签发的证书分配给 OPNsense 服务。
您也可以在服务 > ACME 客户端 > 证书下手动触发更新,方法是选择您的条目并单击发行/更新。
常见问题
即使设置正常,在 OPNsense 中管理 ACME 证书也会引起一些实际问题,特别是在故障排除、将证书应用到服务或处理更新问题方面。以下是用户在初始配置后经常遇到的实际问题的答案:
如何将证书分配给 OpenVPN 或 Web UI 等服务?
证书签发后,进入系统 > 信任 > 证书,找到签发的证书,点击编辑图标。在底部,你会看到一个 “使用方“部分,你可以将证书分配给 Web GUI、OpenVPN、IPsec 或其他服务。
不要忘记重新启动这些服务以使用新证书。
我的证书已签发,但未显示为激活状态–出了什么问题?
确保它在信任 > 证书 面板中被选中,并主动链接到要保护的服务。仅签发证书不会自动绑定证书,必须手动将其分配给 GUI 或 VPN 等服务。
此外,请检查证书中的域名是否与服务中配置的域名一致(尤其是在访问 Web UI 时)。
为什么 HTTP-01 是唯一受支持的方法?
OPNsense ACME 客户端目前支持开箱即用的 HTTP-01 验证。DNS-01或其他高级选项可能需要第三方脚本或外部自动化,因此不在本机支持范围内。
最后的话
您现在已经学会了如何使用内置插件和来自商业 CA 的 EAB 凭证在 OPNsense 上安装 ACME 证书。通过自动更新和与防火墙服务的简单集成,这种方法只需极少的人工即可确保系统安全。


