


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

عند طلب شهادة SSL يجب أن تثبت أنك تملك أو لديك حقوق إدارة النطاق أو النطاق الفرعي الذي تطلب شهادة SSL له.
هام! اعتبارًا من 16 يونيو 2021، لم تعد Sectigo تقبل عناوين البريد الإلكتروني المستندة إلى WHOIS للتحقق من صحة التحكم في النطاق (DCV).
الخطوة 1: التحقق من صحة المجال (DV)
A. البريد الإلكتروني
إذا كانت لديك شهادة SSL صادرة من Sectigo وGoGetSSL وGeoTrust وThawte وDigiCert وRapidSSL، فيمكنك إكمال التحقق من صحة النطاق من خلال الرد على رسالة التحقق من صحة النطاق التلقائية المرسلة إلى عنوان بريدك الإلكتروني. ستحصل على قائمة من رسائل البريد الإلكتروني للاختيار من بينها، وسيتم إرسال رسالة التحقق التلقائي من صحة النطاق إلى عنوان البريد الإلكتروني الذي تختاره.
تحقق دائمًا من عنوان بريدك الإلكتروني (بما في ذلك مجلد الرسائل غير المرغوب فيها) حتى تتلقى رسالة بريد إلكتروني من الهيئة المصدقة تحتوي على تعليمات حول كيفية التحقق من صحة (إثبات ملكية) اسم النطاق الخاص بك. ستطلب منك رسالة البريد الإلكتروني نسخ رمز فريد من نوعه ولصقه على رابط معين موجود في رسالة البريد الإلكتروني نفسها.
مهم: يُسمح بـ 5 عناوين بريد إلكتروني فقط للتحقق من صحة النطاق: admin@، والمسؤول@، والمضيف@، ومدير الموقع@، ومدير الموقع@، ومدير البريد@.
في بعض الحالات، قد تسمح الهيئة المصدقة ببريدك الإلكتروني الإداري من WHOIS أيضًا، ولكن فقط إذا تم تعطيل التسجيل الخاص.
B. طريقة HTTP / HTTPS
هذه الطريقة غير متوفرة لشهادات SSL ذات أحرف البدل SSL
يتكون التحقق من صحة HTTP من تحميل ملف التحقق من صحة TXT إلى موقع محدد مسبقًا على موقعك الإلكتروني. عليك التأكد من أنه يمكنك الوصول إلى هذا الملف والرابط من أي متصفح ويب. بمجرد متابعة طريقة التحقق من صحة النطاق هذه، سيقوم المرجع المصدق المرجعي المصدق بإجراء فحص لموقعك على الويب وسيبحث بشكل خاص عن هذا الملف على الرابط المحدد. سوف تجتاز شهادة SSL الخاصة بك التحقق من صحة النطاق في غضون دقائق قليلة بعد أن يعثر نظام الزاحف المرجعي المصدق على ملف TXT على موقعك الإلكتروني.
طريقة التحقق من صحة HTTPS هي نفس طريقة التحقق الموضحة أعلاه. يجب عليك اختيار خيار HTTPS إذا كان لديك بالفعل شهادة SSL مثبتة على موقعك الإلكتروني.
C. طريقة DNS
يمكنك أيضًا إضافة سجل نطاق محدد مسبقًا إلى مسجِّل نطاقك (الموقع الإلكتروني الذي سجلت فيه اسم نطاقك). تأكد من أن جدار الحماية الخاص بك لا يحظر روبوت التحقق من صحة CA.
يتطلب Sectigo وGoGetSSL نوع CNAME DNS، والذي يبدو مثل:
_b2013ea8353c9760c0221c49dc3e8ca7.yourwebsite.com CNAME
165b83449f4fdf83021de4e6f6ee795a.4ae75dbefe3r7bb8a1878616d8b5ae4.5r4r46855d28f6903.comodoca.com
بينما تتطلب DigiCert (Thawte و GeoTrust و RapidSSL) نوع TXT DNS، والذي يبدو
yourwebsite.com TXT “w34f54t4t4t45t354eer98rn98rn4jf4449nfrf”
أو
dnsauth.yourwebsite.com TXT “w34f54t4t45t354eer98rn4jf4449nfrf”
يُرجى ملاحظة أن سجلات DNS المضافة حديثًا تستغرق ما بين 10-48 دقيقة للانتشار. هذا يعني أنه سيتعين عليك الانتظار لمدة تصل إلى 48 ساعة لاجتياز التحقق من صحة النطاق إذا اتبعت هذه الطريقة. لهذا السبب نوصي باستخدام طرق البريد الإلكتروني و HTTP و HTTPS بشكل أفضل لأنها ستسمح لك باجتياز التحقق من صحة النطاق على الفور.
الخطوة 2: التحقق من هيئة الرقابة الإدارية والمحاسبية
اعتبارًا من 8 سبتمبر 2017، أصبحت جميع السلطات المصدِّقة (CAs) ملزمة باحترام سياسة CAA، كإجراء أمني.
يجب أن يسمح سجل CAA لـ CA بإصدار SSL لاسم النطاق الخاص بك، وإلا فسيتم تعيين الأمر على أنه معلق حتى تقوم بتحديث السجل.
بشكل افتراضي، إذا لم يتم العثور على سجل CAA، يمكن لأي مرجع مصدق (CA) إصدار SSL لاسم نطاقك. خلاف ذلك، يجب عليك تحديث سجل CAA الخاص بك.
إليك كيفية القيام بذلك:
– https://support.sectigo.com/Com_KnowledgeDetailPage?Id=kA01N000000zFMO
– https://docs.digicert.com/manage-certificates/dns-caa-resource-record-check/
إليك كيفية اختبار السجل:
– https://toolbox.googleapps.com/apps/dig/#CAA/
– https://caatest.co.uk/scan.org.ua
اختياري (نادر) – التحقق من صحة العلامة التجارية (فحص يدوي)
في بعض الحالات، قد تتطلب المراجع المصدقة (CAs) التحقق اليدوي إذا فشل طلبك في أي قواعد داخلية للتحقق من صحة العلامة التجارية.
يستغرق الأمر حوالي 24-48 ساعة لاجتياز هذا الفحص اليدوي، وستقوم هيئة الأوراق المالية إما بإصدار أو رفض الطلب في مثل هذه الحالات.
إليك الأسباب التي تجعل طلبك قيد التحقق من صحة العلامة التجارية.
كيف يمكن تغيير طريقة التحقق من صحة المجال؟
إذا اخترت إحدى طرق التحقق من صحة النطاق الموضحة أعلاه، ورأيت أن نطاقك لا يتم التحقق من صحته، فيمكنك دائمًا تغيير طريقة التحقق من صحة نطاقك. يُرجى الانتقال إلى هذا الرابط لمعرفة كيفية القيام بذلك.
نسخ الرابط
يجب عليك اجتياز التحقق الموسع عند شراء شهادة SSL جديدة أو إعادة إصدار/تجديد شهادة EV SSL.
في الوقت نفسه، تكون عملية إكمال عملية التحقق من الصحة الموسعة أسهل في السنوات التالية، وذلك لأن السلطة المصدقة لديها المزيد من المعلومات عن شركتك في نظامها، بناءً على طلباتك السابقة لشهادات EV SSL.
يرجى مراجعة تعليمات تجديد/إعادة إصدار EV.
نسخ الرابط
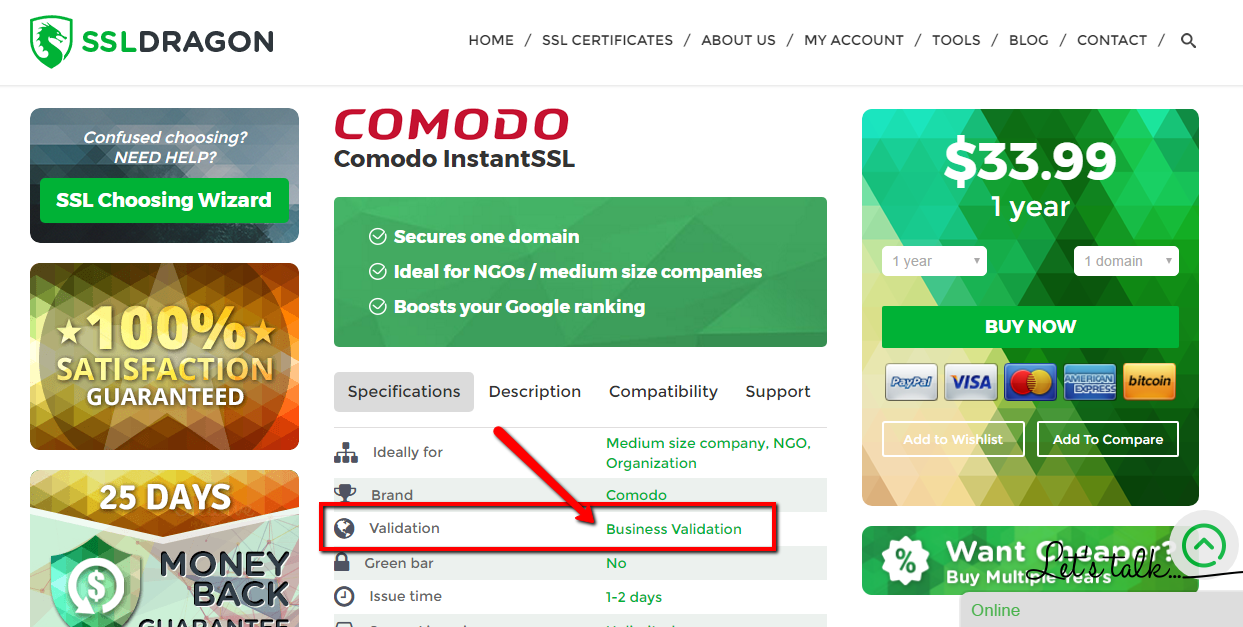
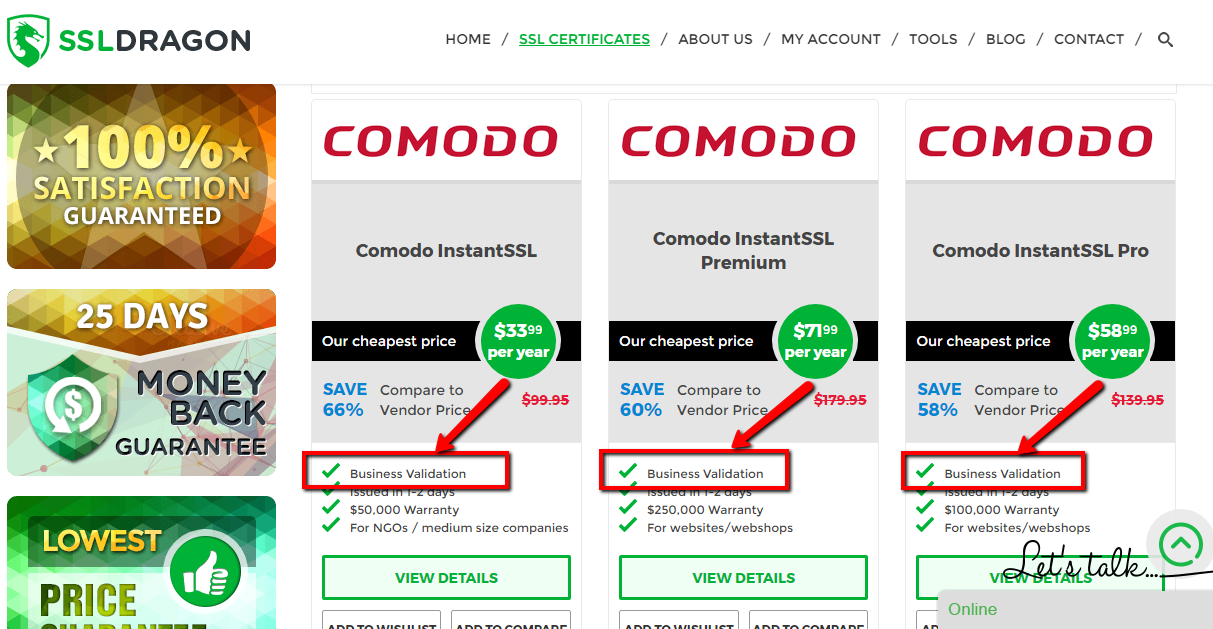 يمكنك التحقق مما إذا كان لديك شهادة SSL للتحقق من صحة المؤسسة من خلال الاطلاع على سمات شهادة SSL الخاصة بك. التحقق من صحة الأعمال يساوي التحقق من صحة المؤسسة. ومع ذلك، أينما ترى “التحقق من صحة الأعمال” فهذا يعني أيضًا “التحقق من صحة المؤسسة”. يرجى فتح لقطتي الشاشة على اليمين لمعرفة أين يمكنك العثور على المعلومات حول نوع التحقق من صحة شهادة SSL الخاصة بك.
لدى العلامات التجارية المختلفة لشهادات SSL إجراءات مختلفة للتحقق من صحة المؤسسة. يرجى قراءة القسم الذي ينطبق على علامتك التجارية لشهادة SSL أدناه.
DigiCert (بما في ذلك Thawte & GeoTrust)
إذا قمت بشراء شهادة SSL للتحقق من صحة المؤسسة مع Thawte أو GeoTrust أو DigiCert، فستعمل الجهة المصدقة على التحقق من الوجود القانوني لمؤسستك عبر قواعد البيانات العامة المحلية، كجزء من عملية التحقق من صحة المؤسسة. قد يستغرق ذلك ما بين 1-3 أيام عمل. يُرجى الانتظار حتى يتصل بك أحد ممثلي سلطة التصديق بشأن أي معلومات إضافية قد يحتاجون منك تزويدهم بها.
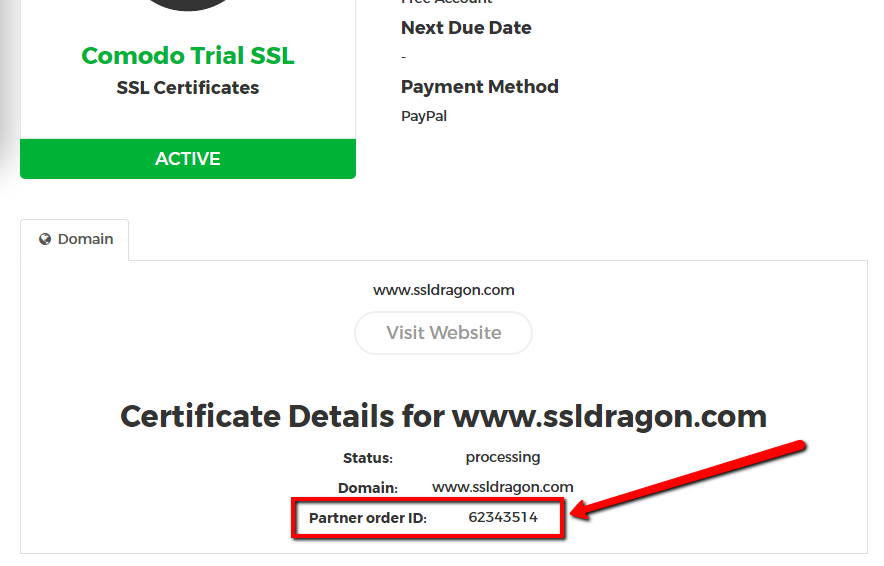 إذا لم يصلك رد من ممثلي الهيئة المصدقة في غضون 5-7 أيام القادمة، فيرجى الاتصال بالرقم 1 (877) 438-8776 +1 للتحقق من حالة شهادة SSL الخاصة بك لدى الهيئة المصدقة. يُرجى ملاحظة أن Thawte و GeoTrust و DigiCert جميعها مملوكة لشركة DigiCert، وجميعها لديها نفس رقم الهاتف المذكور أعلاه. عند التحدث إليهم، ستحتاج إلى تقديم “معرّف طلب الشريك”، والذي يمكنك العثور عليه في صفحة تفاصيل شهادة SSL الخاصة بك داخل حساب SSL Dragon الخاص بك. انظر لقطة الشاشة على اليمين.
Sectigo/GoGetSSL
يُرجى إرسال النماذج اللازمة الموضحة أدناه إلى Sectigo عن طريق فتح تذكرة مع مركز التحقق من صحة Sectigo على https://sectigo.com/support. انقر على “إرسال تذكرة”، واختر قسم التحقق، وأرسل طلبك. يُرجى ذكر “معرّف طلب الشريك” في رسالتك.
يمكنك العثور على “معرّف طلب الشريك” الخاص بك في صفحة تفاصيل شهادة SSL الخاصة بك داخل حساب SSL Dragon الخاص بك. انظر لقطة الشاشة على اليمين.
I. الطلبات الجديدة
الخطوة 1: التحقق من صحة المؤسسة
لاجتياز التحقق من صحة المؤسسة، قد يتعين عليك تقديم مستند تسجيل رسمي، مثل رخصة العمل أو عقد التأسيس أو طلب التسجيل.
فيما يلي خيارات BV:
A. لا توجد أوراق. سيتم التحقق من الوجود القانوني لشركتك من خلال قاعدة البيانات الحكومية العامة باستخدام اسم شركتك ورقم التسجيل/التعريف الفريد الخاص بك أو من خلال قواعد بيانات الطرف الثالث العامة التي تم التحقق منها، مثل GLEIF، و Duns & Bradstreet، و Hoovers، و Companies House GOV.UK.
B. الأعمال الورقية سيتم التحقق من شركتك باستخدام:
الخطوة 2: عملية معاودة الاتصال
الخطوة الأخيرة هي عملية معاودة الاتصال تسمى التحقق من صحة الهاتف. سيتصل بك Sectigo ويطلب منك تأكيد اسمك وطلبك للتحقق من صحة رقم هاتف الشركة الرسمي.
فيما يلي الخيارات الـ 4 لرد الاتصال ليس عليك القيام بالأشياء الأربعة من الأسفل. يكفي القيام بواحدة منها فقط.
A. قواعد بيانات الصفحات الصفراء. يتحقق Sectigo من رقم هاتفك عبر قواعد بيانات الصفحات الصفراء العامة.
B. DUNS. الطريقة الثانية هي تقديم رقم DUNS الخاص بك إلى Sectigo. يمكنك الحصول على رقم DUNS الخاص بشركتك من هذا الموقع الإلكتروني: https://www.dandb.com/. إذا ردت عليك شركة Sectigo وأخبرتك أن قائمة DUNS الخاصة بك لا تحتوي على رقم هاتف، فعليك الاتصال بـ Dun & Bradstreet (على https://www.dandb.com/) واطلب منهم “إضافة رقم هاتف شركتك إلى دليل أعمالهم وعلى التقرير”.
C. قاعدة بيانات الهاتف المحلية. إذا لم يكن لديك رقم DUNS، فإن الشيء الآخر الذي يمكنك القيام به هو تقديم رقم تسجيل شركتك لكي تتحقق Sectigo من شركتك في الأدلة الحكومية في بلدك (على سبيل المثال: قسم الشركات، دار الشركات، وزارة الخارجية، إلخ). يُرجى ملاحظة أن Sectigo سيبحث عن رقم هاتف شركتك المدرج هناك أيضاً. لا تحتوي جميع الدلائل الحكومية على أرقام هواتف الشركات. إذا كان الدليل الحكومي يسمح لك بالاتصال بهم، أو مراسلتهم عبر البريد الإلكتروني، أو استخدام موقعهم الإلكتروني لإضافة رقم هاتفك، فيرجى المضي قدمًا والقيام بذلك.
D. الرأي القانوني. إذا لم يناسبك الخياران السابقان (2.1 و2.2)، فإن الخيار الثالث والأخير للتحقق من صحة رقم هاتفك هو أن تطلب من محاسب قانوني معتمد (محاسب قانوني معتمد)، أو كاتب عدل لاتيني، أو محامٍ (محامٍ) أن يكتب ويوقع ويرسل خطابًا إلى Sectigo يؤكد فيه اسم شركتك وعنوانها ورقم هاتفها. يمكنك العثور على نماذج الخطابات أدناه:
– نموذج خطاب المحاسب
– نموذج خطاب رأي قانوني
ثانياً. أوامر التجديد/إعادة الإصدار
لإعادة الإصدار وطلب التجديد، بدلاً من الخطوتين 1 و 2، يجب عليك الاتصال بمركز التحقق من صحة Sectigo على https://sectigo.com/support. انقر فوق “إرسال تذكرة”، أو اختر الدردشة المباشرة، واختر قسم التحقق من الصحة وأرسل الطلب التالي (يرجى استبدال الحقول [] بالمعلومات المقابلة):
سبب التذكرة التحقق من الصحة
رقم الطلب: [ معرّف طلب شريكك]
الموضوع: التحقق من صحة المؤسسة
عزيزي سيكتجو
يرجى التحقق من صحة الطلب [Partner Order ID] باستخدام اسم الشركة [Your Company Name]، مع [Registration/ID number] و [DUNS number].
ستتواصل معك Sectigo بعد ذلك بشأن الخطوة 2 أو أي تحديثات ضرورية للخطوة 1.
نسخ الرابط
تسمح لك بعض شهادات SSL بتأمين عنوان IP، فقط إذا كان عنوان IP عام. تشبه عملية التحقق من صحة عناوين IP عملية التحقق من صحة اسم النطاق، ولكن لها خصوصياتها. لهذا السبب نشجعك على اتباع الإرشادات أدناه.
GoGetSSL
الخطوة 1. أولاً وقبل كل شيء، عليك تكوين شهادة SSL الخاصة بك عن طريق ملء نموذج التكوين داخل حساب SSL Dragon الخاص بك.
مهم! عند تكوين شهادتك، سيُطلب منك إنشاء CSR بدون اسم شائع. إليك كيفية القيام بذلك.
الخطوة 2. اذكر عنوان IP/عناوين IP الخاصة بك في حقل شبكات SANs.
إذا كان لديك عنوان IP واحد فقط، ما عليك سوى إدراجه في حقل شبكات SANs، بدون مسافات أو أحرف إضافية، على سبيل المثال:
123.34.34.234
إذا كان لديك عنوانين أو أكثر من عناوين IP (إذا اشتريت شبكات SAN إضافية)، أدخل قائمة عناوين IP الخاصة بك في حقل شبكات SAN، مع فصل كل عنوان IP عن الآخر، على سبيل المثال
123.34.34.234
124.34.24.234
مهم! هذه الخطوة إلزامية. نظرًا لأن CSR لا يحتوي على عنوان IP في حقوله، فمن المهم ذكر عنوان IP/عناوين IP في حقل شبكات SANs. بخلاف ذلك، إذا تركت حقل شبكات SAN فارغًا، فلن يتم تكوين شهادة SSL بشكل أكبر وستظهر لك رسالة خطأ.
ملحوظة: إذا كنت بحاجة إلى تأمين عنوان IP واسم نطاق، فإن GoGetSSL PublicIP SAN يتيح لك القيام بذلك، ولكنه يحتاج إلى تكوين يدوي. يُرجى فتح تذكرة معنا، وإرسال المسؤولية الاجتماعية للشركات (بدون اسم شائع)، وعنوان IP، واسم النطاق. سنقوم بتهيئة SSL يدويًا ونقدم لك التعليمات لمزيد من التحقق من الصحة.
الخطوة 3. بمجرد تكوين شهادتك، عليك أن تثبت ملكيتك أو حقك في استخدام عنوان IP هذا. للقيام بذلك، عليك اجتياز التحقق من صحة HTTP/HTTPS لشهادة SSL الخاصة بك. لا يتوفر التحقق من صحة البريد الإلكتروني أو DNS للتحقق من صحة عنوان IP. لاجتياز التحقق من صحة HTTP/HTTPS، يجب عليك إنشاء ملف .TXT يحتوي على رمز التحقق من الصحة المتوفر في حقل “المحتوى” في صفحة التفاصيل في صفحة شهادة SSL الخاصة بك. يبدو “المحتوى” الذي عليك إضافته إلى ملف .TXT مشابهًا لهذا:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
كومودوكا دوت كوم
t0520161001553133275
ثم يجب عليك تحميل ملف TXT في موقع على الخادم الخاص بك يبدو هكذا:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
يجب استبدال 127.0.0.1 بعنوان IP الذي تحاول التحقق من صحته. يمكنك قراءة المعلومات الخاصة بكيفية إنشاء المجلد .المعروف على هذا الرابط: https://www.ssldragon.com/faq/create-well-known-folder/
تأكد من أنه يمكنك الوصول إلى هذا الملف والرابط من أي متصفح ويب. أبلغنا عندما قمت بتحميل ملف TXT المرفق على الخادم الخاص بك حتى نتمكن من إجراء فحص لموقعك على الويب والبحث عن هذا الملف على هذا الرابط المحدد بشكل خاص.
إذا اتبعت هذه الخطوات بحذافيرها، سيتم التحقق من صحة عنوان IP الخاص بك بنجاح.
ملاحظة: إذا كان لديك جهاز توجيه لتأمينه بدلاً من خادم، فلا توجد طريقة لتحميل ملف TXT على جهاز التوجيه الخاص بك. والحل للتحقق من صحة عناوين IP هو إعادة توجيه عنوان IP إلى خادم، ووضع ملف TXT على هذا الخادم، واجتياز التحقق من صحة IP، ثم إعادة توجيه عنوان IP إلى جهاز التوجيه.
سيكتيجو
الخطوة 1. أولاً وقبل كل شيء، عليك تكوين شهادة SSL الخاصة بك عن طريق ملء نموذج التكوين داخل حساب SSL Dragon الخاص بك. عند تكوين شهادتك، سيُطلب منك إنشاء CSR أو إدخال CSR موجود.
يُرجى التأكد من تضمين عنوان IP الخاص بك كـ “اسم شائع” (النطاق/ IP الذي تريد تأمينه) في CSR الخاص بك.
الخطوة 2. بمجرد تكوين شهادتك، عليك أن تثبت ملكيتك أو حقك في استخدام عنوان IP هذا. للقيام بذلك، عليك اجتياز التحقق من صحة HTTP/HTTPS لشهادة SSL الخاصة بك. لا يتوفر التحقق من صحة البريد الإلكتروني أو DNS للتحقق من صحة عنوان IP. لتمرير التحقق من صحة HTTP/HTTPS، يجب عليك إنشاء ملف .TXT يحتوي على رمز التحقق من الصحة المتوفر في حقل “المحتوى” في صفحة التفاصيل في صفحة شهادة SSL الخاصة بك. يبدو “المحتوى” الذي يجب عليك إضافته إلى ملف .TXT مشابهًا لهذا:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
كومودوكا دوت كوم
t0520161001553133275
ثم يجب عليك تحميل ملف TXT في موقع على الخادم الخاص بك يبدو هكذا:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
يجب استبدال 127.0.0.1 بعنوان IP الذي تحاول التحقق من صحته. يمكنك قراءة المعلومات الخاصة بكيفية إنشاء المجلد .المعروف على هذا الرابط: https://www.ssldragon.com/faq/create-well-known-folder/
تأكد من أنه يمكنك الوصول إلى هذا الملف والرابط من أي متصفح ويب. أبلغنا عندما قمت بتحميل ملف TXT المرفق على الخادم الخاص بك حتى نتمكن من إجراء فحص لموقعك على الويب والبحث عن هذا الملف على هذا الرابط المحدد بشكل خاص.
إذا اتبعت هذه الخطوات بحذافيرها، سيتم التحقق من صحة عنوان IP الخاص بك بنجاح.
ملاحظة: إذا كان لديك جهاز توجيه لتأمينه بدلاً من خادم، فلا توجد طريقة لتحميل ملف TXT على جهاز التوجيه الخاص بك. والحل للتحقق من صحة عناوين IP هو إعادة توجيه عنوان IP إلى خادم، ووضع ملف TXT على هذا الخادم، واجتياز التحقق من صحة IP، ثم إعادة توجيه عنوان IP إلى جهاز التوجيه.
الخطوة 3. الخطوة الأخيرة نحو الحصول على شهادة SSL لعنوان IP الخاص بك هي اجتياز التحقق من صحة الأعمال. يمكنك العثور على تعليمات مفصلة حول كيفية القيام بذلك على هذا الرابط: https://www.ssldragon.com/faq/how-to-pass-the-business-validation-for-my-ssl-certificate/
نسخ الرابط
يتطلب اجتياز التحقق من صحة المنظمة (OV) لشهادة توقيع الرمز الصادرة عن Sectigo ما يلي:
لإكمال كل خطوة، اتبع دليلنا حول كيفية التحقق من صحة شهادة Sectigo OV Code Signing.
نسخ الرابط
كيف يمكن إعادة إصدار شهادة SSL؟ (باستثناء CPAC وتوقيع الرموز)
نحن نسمح لك بإعادة إصدار شهادة SSL الخاصة بك لأسباب مختلفة، بما في ذلك اشتراكات SSL متعددة السنوات.
ولكنك تحتاج أيضًا إلى إعادة إصدار SSL الخاص بك إذا كنت:
شهادات SSL للتحقق من صحة المجال
يمكنك إعادة إصدار شهادة SSL الخاصة بك من حساب SSL Dragon الخاص بك باتباع الخطوات التالية:
بالنسبة لشهادات SSL للتحقق من صحة النطاق، سيتم إعادة إصدار شهادة SSL الخاصة بك بعد اجتياز التحقق من صحة النطاق بنجاح.
شهادات SSL للتحقق من صحة الأعمال
لإعادة إصدار شهادة SSL للتحقق من صحة الأعمال التجارية، يجب أن تمر بنفس عملية إعادة التكوين والتحقق من صحة المجال كما هو موضح في قسم “التحقق من صحة المجال” أعلاه. بعد ذلك، عليك أن تجتاز عملية التحقق من صحة الأعمال بالكامل مرة أخرى، لذلك تحتاج هيئة الشهادات إلى إعادة التحقق من الوجود القانوني لاسم النطاق والشركة ورقم هاتف شركتك. يمكنك قراءة كيفية اجتياز عملية التحقق من صحة الأعمال على هذا الرابط.
سيتم إعادة إصدار شهادة BV SSL الخاصة بك بعد أن تجتاز عملية التحقق من صحة الأعمال مرة أخرى.
شهادات SSL للتحقق من الصحة الموسعة
لإعادة إصدار شهادة SSL ذات صلاحية موسعة للتحقق من صحة شهادة SSL، يجب أن تمر بنفس عملية إعادة التكوين والتحقق من صحة المجال كما هو موضح في قسم “التحقق من صحة المجال” أعلاه. بعد ذلك، عليك أن تجتاز عملية التحقق الموسعة بأكملها مرة أخرى، لذلك تحتاج هيئة الشهادات إلى إعادة التحقق من الوجود القانوني لاسم النطاق والشركة ورقم هاتف شركتك. يمكنك قراءة كيفية اجتياز عملية التحقق الموسعة على هذا الرابط.
سيتم إعادة إصدار شهادة EV SSL الخاصة بك بعد أن تجتاز عملية التحقق الموسع مرة أخرى.
نسخ الرابط
عملية تجديد شهادة SSL الخاصة بك هي تقريباً نفس عملية تقديم طلب جديد. يمكنك البدء في التجديد في غضون 30 يومًا قبل تاريخ انتهاء الصلاحية.
أصبحت أعمار شهادات SSL أقصر أيضًا. يبلغ الحد الأقصى لصلاحيتها الآن 200 يوم (منذ 15 مارس 2026)، وستنخفض إلى 100 يوم اعتبارًا من 15 مارس 2027، وإلى 47 يومًا اعتبارًا من 15 مارس 2029.
ولهذا السبب، ستحدث التجديدات في كثير من الأحيان. يمكن أن يؤدي استخدام شهادة ACME كشهادة كخدمة إلى أتمتة العملية، مما يساعدك على تجنب التجديدات الفائتة والحفاظ على شهادتك نشطة دون عمل يدوي.
فيما يلي خطوات كيفية تجديد شهادة SSL القياسية (عنوان النطاق/عنوان IP) الخاصة بك:
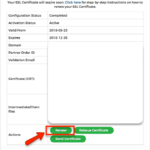
يرجى الملاحظة:
نسخ الرابط
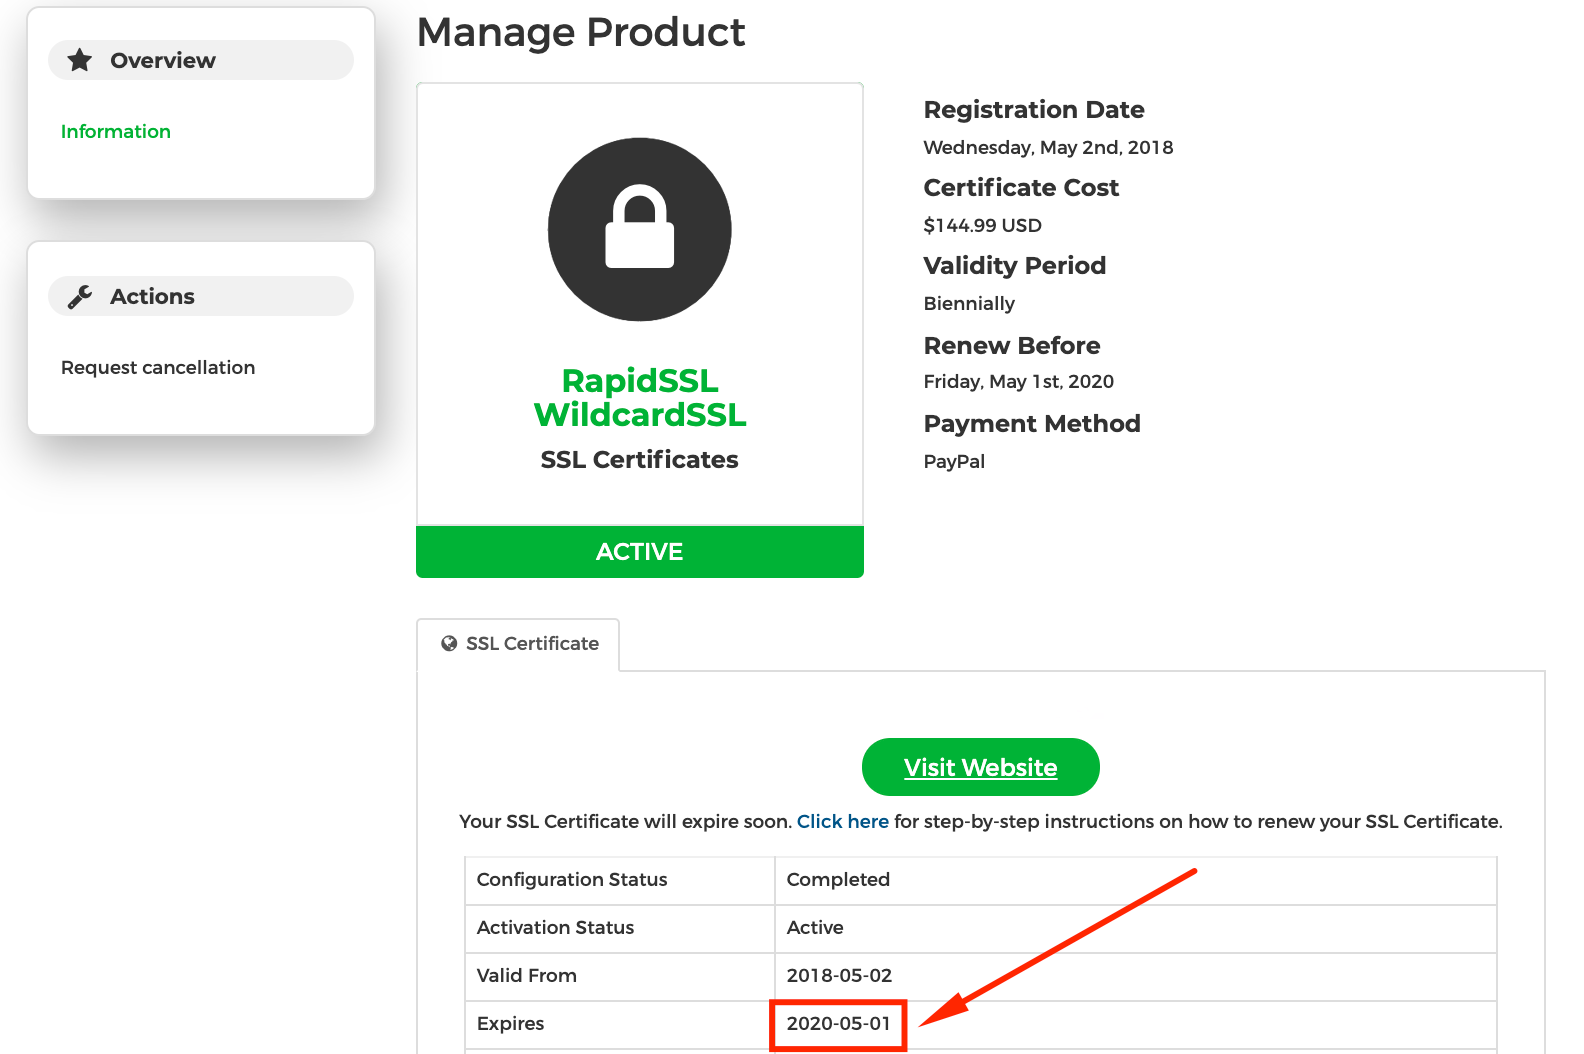 يمكنك بدء عملية تجديد شهادة SSL الخاصة بك في غضون 30 يومًا قبل تاريخ انتهاء صلاحيتها.
سيتم توصيل شهادة SSL الجديدة بشهادة SSL القديمة، مما يعني أن جميع الأيام المتبقية من شهادة SSL السابقة ستتم إضافتها إلى الشهادة الجديدة.
إذا كان لديك شهادة SSL للتحقق من صحة النطاق، فيمكنك تجديد شهادة SSL الخاصة بك قبل أسبوع أو أسبوعين من تاريخ انتهاء صلاحية شهادة SSL الخاصة بك.
تنتهي صلاحية شهادة SSL الخاصة بك في تاريخ “انتهاء صلاحيتها”. كما يجب أن تخطط لتجديد شهادة SSL قبل وقت كافٍ حتى تتمكن من تثبيتها على موقعك الإلكتروني وخادمك قبل انتهاء صلاحية شهادة SSL الحالية.
إذا كان لديك شهادة SSL للتحقق من صحة الأعمال أو شهادة SSL للتحقق من الصحة الموسعة، فإننا نوصي بتجديد شهادة SSL الخاصة بك قبل 3-4 أسابيع من تاريخ انتهاء الصلاحية، بحيث يتعين عليك اجتياز التحقق من صحة الأعمال أو التحقق من الصحة الموسعة مرة أخرى.
تكون عملية التحقق من صحة الأعمال أو التحقق الموسع أسرع عند تجديد شهادة SSL منها عند الحصول عليها للمرة الأولى.
ضع في اعتبارك أن أعمار الشهادات أصبحت أقصر. فالحد الأقصى الآن هو 200 يوم (منذ 15 مارس 2026)، وسينخفض إلى 100 يوم اعتبارًا من 15 مارس 2027، وإلى 47 يومًا اعتبارًا من 15 مارس 2029. هذا يعني أنك ستجدد الشهادات أكثر من ذي قبل.
لتجنب تفويت المواعيد النهائية، يمكنك استخدام خيار شهادة ACME كخدمة. فهو يعمل على أتمتة الإصدار والتجديد، بحيث تظل شهاداتك صالحة ويظل موقعك آمنًا دون تتبع يدوي أو إصلاحات في اللحظة الأخيرة.
نسخ الرابط
إبطال الشهادة هو عملية إبطال شهادة توقيع الرمز قبل تاريخ انتهاء صلاحيتها المقرر. من أفضل الممارسات المتعارف عليها في صناعة البرمجيات إبطال أي شهادة توقيع على التعليمات البرمجية مرتبطة بخرق أمني، حيث من المحتمل أن تحتوي تلك الشهادة على تعليمات برمجية مخترقة.
بيان ممارسات الشهادات الخاص بشركة Sectigo
واتفاقية الترخيص تتطلب من الشركة إلغاء أي شهادة قد تُستخدم على حد علمها في أنشطة غير قانونية أو غير شريفة.
نظرًا لأن الشهادة نفسها يمكن استخدامها لأغراض صحيحة وخاطئة على حد سواء، تعتمد Sectigo على أطراف ثالثة موثوقة لتقديم معلومات صحيحة حول شهادات Sectigo المستخدمة في البرمجيات الخبيثة.
قد تلغي Sectigo شهادة توقيع الكود في الحالات التالية:
وبصفتها سلطة شهادة، لا يمكن لشركة Sectigo الاعتماد على الإبلاغ الذاتي عن الإيجابيات الخاطئة من قبل مالكي شهادات توقيع الرموز لأنهم قد لا يعرفون أن شهاداتهم أو سلعهم الرقمية مخترقة.
المصدر: قاعدة معارف سيكتجو
نسخ الرابط
في الوقت الحالي، لا يمكن إصدار شهادات SSL من أي نوع للأفراد أو الكيانات التجارية في البلدان أو المواقع الإلكترونية أو نطاقات المستوى الأعلى (TLDs) التالية ذات الرموز القطرية (TLDs). الولايات القضائية التالية مقيدة بقوانين تقييد التصدير الأمريكية:
المصدر: قاعدة معارف سيكتجو
نسخ الرابط