আসুন অনলাইন ডেটা সুরক্ষিত করার জন্য আপনার বিশ্বস্ত সহযোগী ওপেনএসএসএল এর বিশ্বে ঝাঁপ দিন! আপনি শিক্ষানবিস হন বা আপনার বেল্টের অধীনে কিছু অভিজ্ঞতা অর্জন করুন না কেন, এই নিবন্ধটি সর্বাধিক সাধারণ ওপেনএসএসএল কমান্ডগুলির জন্য আপনার সোজা গাইড
আমি সিএসআর এবং কী জেনারেশন, সার্টিফিকেট ম্যানেজমেন্ট, কনভার্টিং সার্টিফিকেট ফরম্যাট এবং আরও অনেক কিছু কভার করব। আমাদের সাথে থাকুন, এবং শীঘ্রই, আপনি একটি প্রো মত OpenSSL ব্যবহার করা হবে!
জেনারেল ওপেনএসএসএল কমান্ড
এটি আপনার সিস্টেমে ইনস্টল করা আছে তা নিশ্চিত করে এবং এর সংস্করণটি বোঝার মাধ্যমে আপনার ওপেনএসএসএল যাত্রা শুরু করুন। এই বেসিক কমান্ডগুলি ওপেনএসএসএল আয়ত্ত করার দিকে আপনার প্রথম পদক্ষেপ।
লিনাক্সে ওপেনএসএসএল ইনস্টল করা আছে কিনা তা পরীক্ষা করুন
rpm প্যাকেজ ব্যবহার করে এমন GNU/Linux ডিস্ট্রিবিউশনের জন্য:
আরপিএম-কিউএ | grep -i openssl
ডেব প্যাকেজ ব্যবহার করে এমন জিএনইউ/লিনাক্স ডিস্ট্রিবিউশনের জন্য:
ডিপিকেজি -এল | grep -i openssl
আর্চ লিনাক্স ব্যবহারের জন্য:
pacman -Q openssl
OpenSSL সংস্করণ পরীক্ষা করুন
ওপেনএসএসএল সংস্করণ -এ
সিএসআর পরিচালনা করা
এসএসএল প্রক্রিয়ায় সার্টিফিকেট স্বাক্ষর অনুরোধ (সিএসআর) তৈরি এবং পরিচালনা করা অত্যন্ত গুরুত্বপূর্ণ। কীভাবে সিএসআর তৈরি করতে হয়, তাত্ক্ষণিক-কম সিএসআর জেনারেশন পরিচালনা করতে হয়, তাদের বিশদ যাচাই করা এবং আরও অনেক কিছু শিখুন।
একটি বিদ্যমান ব্যক্তিগত কী জন্য একটি সিএসআর তৈরি করুন
ওপেনএসএসএল আরইকিউ -নতুন-কী yourKey.key -আউট yourCSR.csr
কমান্ডটি কার্যকর করার পরে, প্রশ্নগুলির একটি ক্রম আপনার কাছে উপস্থাপন করা হবে। আপনার দেওয়া প্রতিক্রিয়াগুলি সিএসআর-এ অন্তর্ভুক্ত করা হবে।
সিএসআর তৈরি করার সময় প্রশ্ন প্রম্পটগুলি অক্ষম করুন
নির্দিষ্ট বিবরণ সহ এই কমান্ডটি ব্যবহার করে তথ্যের জন্য অনুরোধ না করে একটি সিএসআর তৈরি করুন।
ওপেনএসএসএল আরইকিউ -নতুন-কী yourKey.key -আউট yourCSR.csr \
-সাবজ "/ সি = মার্কিন / এসটি = ইউটা / এল = লেহি / ও = আপনার সংস্থা, ইনক CN=yourdomain.com।
সিএসআর তথ্য পরীক্ষা করুন
Verify that the CSR contains the correct information with this OpenSSL command before sending it to a Certificate Authority.
openssl req -text -in yourCSR.csr -noout -verify
No OpenSSL to hand, or working from a machine where you would rather not install it? Our CSR decoder returns the same subject, key size, and signature algorithm in the browser.
একটি বিদ্যমান শংসাপত্রের উপর ভিত্তি করে একটি সিএসআর তৈরি করুন
openssl x509 -x509toreq -in yourCertificate.crt -out yourCSR.csr -signkey yourPrivateKey.key
সিএসআর সিএ-তে পাঠান
কোনও শংসাপত্র কর্তৃপক্ষের কাছে জমা দেওয়ার জন্য আপনার সিএসআর প্রদর্শন এবং অনুলিপি করতে এই কমান্ডটি ব্যবহার করুন।
বিড়াল yourCSR.csr
ব্যক্তিগত এবং সর্বজনীন কীগুলি পরিচালনা করা
ওপেনএসএসএল-এ ব্যক্তিগত কীগুলি পরিচালনা করার ইনস এবং আউটগুলি আবিষ্কার করুন। এই বিভাগটি উত্পন্ন থেকে শুরু করে ডিকোডিং এবং পাসফ্রেজগুলি পরিচালনা করা পর্যন্ত সমস্ত কী-সম্পর্কিত প্রয়োজনীয় বিষয়গুলি কভার করে।
OpenSSL দিয়ে প্রাইভেট কী জেনারেট করুন
Create a new private key using the RSA algorithm and specify the key size with this command.
Openssl Genrsa -out yourPrivateKey.key 2048
To generate your private key, specify the key algorithm, the key size, and an optional passphrase. The standard key algorithm is RSA, but you can also select ECDSA for specific situations.
আরএসএ কী অ্যালগরিদম ব্যবহার করার সময়, ইসিডিএসএ অ্যালগরিদম ব্যবহার করার সময় আপনার কী আকারের জন্য 2048 বিট এবং 256 বিট চয়ন করা উচিত। 2048 এর চেয়ে কম কোনও কী আকার সুরক্ষিত নয়, যখন উচ্চতর মান পারফরম্যান্সকে ধীর করতে পারে।
অবশেষে, আপনার ব্যক্তিগত কীটির জন্য আপনার কোনও পাসফ্রেজ দরকার কিনা তা আপনার সিদ্ধান্ত নেওয়া উচিত। দয়া করে মনে রাখবেন যে নির্দিষ্ট সার্ভারগুলি পাসফ্রেজ সহ ব্যক্তিগত কী গ্রহণ করবে না।
একবার আপনি আপনার ব্যক্তিগত কী (আরএসএ অ্যালগরিদম সহ) তৈরি করতে প্রস্তুত হয়ে গেলে, নীচের কমান্ডগুলি চালান:
ব্যক্তিগত কী তথ্য দেখুন
বিড়াল yourPrivateKey.key
ব্যক্তিগত কীটি ডিকোড করুন
এই আদেশটি দিয়ে আপনার ব্যক্তিগত কীটি পাঠ্য বিন্যাসে ডিকোড করুন এবং প্রদর্শন করুন।
ওপেনএসএসএল আরএসএ -পাঠ্য -ইন yourPrivateKey.key -নোআউট
ব্যক্তিগত কী থেকে সর্বজনীন কীটি বের করুন
ওপেনএসএসএল আরএসএ -ইন yourPrivateKey.key -পাবআউট yourPublicKey.key
একবারে আপনার ব্যক্তিগত কী এবং সিএসআর তৈরি করুন
ওপেনএসএসএল আরইকিউ -আউট yourCSR.csr -নতুন -নিউকি আরএসএ: 2048 -নোডস -কীআউট yourPrivateKey.key
এই কমান্ডটি একটি পাসফ্রেজ (-কীআউট yourPrivateKey.key) এবং সিএসআর কোড (-আউট yourCSR.csr) ছাড়াই ব্যক্তিগত কী তৈরি করে।
একটি ব্যক্তিগত কী থেকে একটি পাসফ্রেজ অপসারণ করুন
openssl rsa -in yourPrivateKey.pem -out yourNewPrivateKey.pem
একটি ব্যক্তিগত কী পরীক্ষা করুন
এই কমান্ডটি দিয়ে একটি ব্যক্তিগত কীটির অখণ্ডতা এবং সঠিকতা যাচাই করুন।
ওপেনএসএসএল আরএসএ -ইন yourPrivateKey.key -চেক
ওপেনএসএসএল দিয়ে শংসাপত্র, ব্যক্তিগত কী এবং সিএসআরগুলির মধ্যে সামঞ্জস্য যাচাই করা
একটি শংসাপত্র একটি ব্যক্তিগত কী বা সিএসআরের সাথে মেলে কিনা তা যাচাই করা:
ওপেনএসএসএল এক্স 509 -নোআউট -মডুলাস -ইন সার্টিফিকেট.সিআরটি | ওপেনএসএসএল এমডি 5
নিশ্চিত করুন যে একটি ব্যক্তিগত কী একটি নির্দিষ্ট এসএসএল শংসাপত্র বা সিএসআরের সাথে সঠিকভাবে মিলে যায়:
ওপেনএসএসএল আরএসএ -নোআউট -মডুলাস -ইন privateKey.key | ওপেনএসএসএল এমডি 5
নিশ্চিত করুন যে সিএসআর ব্যক্তিগত কীটির সাথে মেলে এবং একটি নির্দিষ্ট শংসাপত্রের জন্য উপযুক্ত:
ওপেনএসএসএল রিক -নোআউট -মডুলাস -ইন CSR.csr | ওপেনএসএসএল এমডি 5
All three commands print an MD5 hash, and the files share a key pair only when the hashes are identical. One difference means a mismatch. Keep in mind that the modulus check is RSA only: run it against an ECDSA key and OpenSSL returns an error instead of a hash. For ECC keys, or when you would rather verify the key pair without OpenSSL, the Certificate Key Matcher compares the public key fingerprint of all three files inside your browser.
সার্টিফিকেট ব্যবস্থাপনা
সুরক্ষিত যোগাযোগ চ্যানেল নিশ্চিত করতে এসএসএল সংযোগগুলি পরীক্ষা করা সহ এসএসএল / টিএলএস শংসাপত্রগুলি পরিদর্শন, উত্পন্ন এবং যাচাই করতে ওপেনএসএসএল কমান্ডগুলি কীভাবে ব্যবহার করবেন তা বুঝুন।
OpenSSL এ একটি শংসাপত্র পরীক্ষা করুন
এই কমান্ডটি ব্যবহার করে একটি এসএসএল শংসাপত্রের বিশদটি পরীক্ষা করুন।
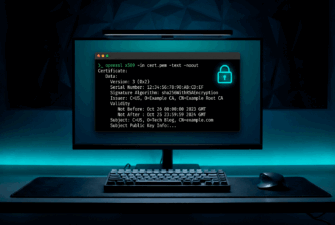
openssl x509 -text -in yourCertificate.crt -noout
একটি স্ব-স্বাক্ষরিত শংসাপত্র তৈরি করুন
Req -x509 -sha256 -nodes -days 365 -newkey RSA:2048 -keyout yourPrivateKey.key -out yourdomain.crt
একটি SSL সংযোগ পরীক্ষা করুন
একটি সার্ভারে SSL সংযোগগুলি পরীক্ষা এবং নির্ণয় করতে এই কমান্ডটি ব্যবহার করুন.
OpenSSL s_client -connect www.yoursite.com:443
Prefer a point-and-click version? Our SSL Checker runs the same diagnosis, plus certificate chain and cipher details, so you can check your SSL certificate online instead.
SSL ফাইল রূপান্তর
এসএসএল ফাইল ফর্ম্যাটগুলি রূপান্তর করতে ওপেনএসএসএল এর নমনীয়তা অন্বেষণ করুন। এই বিভাগটি আপনাকে ডিইআর, পিইএম এবং পিকেসিএস # 12 এর মতো বিভিন্ন ফাইল ধরণের মধ্যে রূপান্তর করার জন্য ওপেনএসএসএল কমান্ডগুলির মাধ্যমে গাইড করে।
For a one-off job on a machine without OpenSSL, the SSL Converter handles the same DER, PEM, PKCS#7 and PKCS#12 conversions in your browser.
ডিইআর থেকে পিইএম
openssl x509 -inform der -in yourCertificate.cer -out yourCertificate.pem
পিইএম থেকে ডিইআর
openssl x509 -outform der -in yourCertificate.pem -out yourCertificate.der
পিকেসিএস # 12 থেকে পিইএম
openssl pkcs12 -in yourKeyStore.pfx -out yourKeyStore.pem -nodes
পিইএম থেকে পিকেসিএস # 12
openssl pkcs12 -export -out yourCertificate.pfx -inkey yourPrivateKey.key -in yourCertificate.crt -certfile yourCACert.crt
মোদ্দা কথা
সর্বাধিক সাধারণ ওপেনএসএসএল কমান্ডগুলিতে দক্ষতা অর্জন করা আপনার ডিজিটাল সুরক্ষা দক্ষতা বাড়ানোর জন্য মৌলিক।
সিএসআর তৈরি করা এবং শংসাপত্রগুলি রূপান্তর করার জন্য কী পরিচালনা করা থেকে, আমরা যে কমান্ডগুলি আচ্ছাদন করেছি তা আপনাকে আত্মবিশ্বাসের সাথে ওপেনএসএসএল এর জটিলতাগুলি নেভিগেট করার জন্য প্রয়োজনীয় জ্ঞান দিয়ে সজ্জিত করবে।
আজ অর্ডার করার সময় SSL শংসাপত্রে 10% সংরক্ষণ করুন!
দ্রুত ইস্যু, শক্তিশালী এনক্রিপশন, 99.99% ব্রাউজার বিশ্বাস, নিবেদিত সমর্থন, এবং 25 দিনের অর্থ ফেরত গ্যারান্টি। কুপন কোড: SAVE10