bg-blog-articles

Autore: Dionisie Gitlan

Scrittore di contenuti con esperienza, specializzato in certificati SSL. Trasforma intricati argomenti di cybersicurezza in contenuti chiari e coinvolgenti. Contribuisci a migliorare la sicurezza digitale attraverso narrazioni d'impatto.

Articles by Dionisie Gitlan

Il futuro delle firme digitali: Il ruolo di SSL nei servizi di E-Government

Il processo di pagamento delle tasse, di registrazione della casa appena acquistata o di acquisizione di un documento d’identità rilasciato dal governo è ora per lo più (o interamente) digitale. I governi di tutto il mondo stanno rapidamente modernizzando e digitalizzando i loro servizi, ma se da un lato i cittadini apprezzano molto la velocità […]
Cos’è l’OCSP (Online Certificate Status Protocol)?

Internet può sembrare vasto e aperto, ma dietro le quinte una rete di protocolli di sicurezza lo mantiene sicuro. Uno degli elementi chiave di questo sistema è il certificato SSL, il file digitale che verifica la legittimità di un sito web. Ma cosa succede quando un certificato non funziona? Qui entra in gioco l ‘OCSP, […]

Cos’è un attacco di phishing e come prevenirlo?

Gli attacchi di phishing sono uno dei tipi di crimine informatico più comuni e pericolosi e diventano ogni giorno più sofisticati. Ma cos’è esattamente un attacco di phishing? Come fanno gli hacker a ingannare anche le persone e le aziende più attente? In questo articolo esamineremo gli attacchi di phishing: cosa sono, come funzionano e […]

Cos’è il bridging SSL e come funziona?

Come puoi ispezionare i dati criptati senza lasciarli esposti? È qui che il bridging SSL fa la differenza. Sebbene molti conoscano la crittografia SSL/TLS, il bridging SSL fa un passo avanti aggiungendo ulteriori livelli di protezione. Che tu sia un professionista dell’IT, uno studente di cybersecurity o un decisore che sta esplorando le opzioni di […]

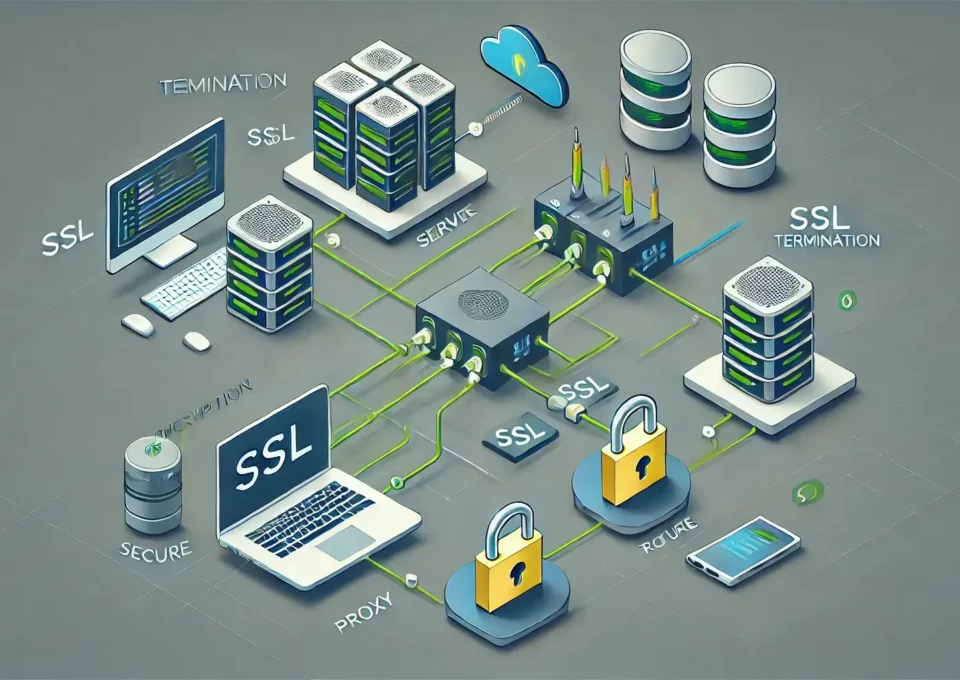
Cos’è la terminazione SSL e come funziona

Quando visiti un sito web, soprattutto se si tratta di informazioni sensibili, i tuoi dati devono viaggiare in modo sicuro dal tuo dispositivo al server web. È qui che entra in gioco la terminazione SSL. Questo articolo spiega come funziona, i suoi vantaggi e svantaggi e come implementarlo in modo efficace. Continua a leggere e […]

Che cos’è un attacco Man-in-the-Middle nella sicurezza informatica?

Che cos’è un attacco man-in-the-middle? – Questa è una domanda comune che ci pongono gli utenti alle prime armi che si preoccupano della sicurezza SSL e della protezione dei dati. Nel mondo interconnesso di oggi, la sicurezza delle nostre comunicazioni digitali è più che mai fondamentale. Ma cosa succede quando un malintenzionato intercetta e manipola […]

Cos’è un certificato autofirmato e come funziona?

Ti sei mai chiesto come puoi stabilire connessioni sicure senza il coinvolgimento di terzi? È qui che entrano in gioco i certificati autofirmati. Ma cos’è un certificato autofirmato e quando dovrebbe essere usato? In questo articolo ci addentreremo nei certificati autofirmati, esplorando come funzionano, i loro vantaggi e svantaggi e quando potrebbero essere la scelta […]

Cos’è un certificato intermedio e come funziona?

Quando si esplora la sicurezza digitale, si incontra il termine certificato intermedio. Ma cos’è un certificato intermedio e perché è così importante? Vediamo di capire come i certificati intermedi si inseriscono nella struttura SSL/TLS e nella più ampia infrastruttura a chiave pubblica (PKI).

Cos’è un certificato radice? La spina dorsale di SSL/TLS

Ti sei mai chiesto perché ti senti sicuro di inserire i dati della tua carta di credito in un negozio online o di accedere al tuo conto corrente? La difesa invisibile ma essenziale che garantisce la sicurezza dei tuoi dati è l’infrastruttura dei certificati SSL/TLS, e in cima a questa catena di sicurezza c’è il […]

La terminazione SSL di HAProxy e i suoi vantaggi: La guida definitiva

Quando imposti una terminazione SSL HAProxy, devi configurarla per gestire in modo efficiente le connessioni sicure. Questo comporta la definizione di una sezione “listen” nel file di configurazione, il binding alla porta 443 e la specificazione del certificato SSL e dei file chiave utilizzando le direttive ssl e crt. Decriptando il traffico SSL/TLS in entrata […]