Quando você solicita um certificado SSL/TLS, a Autoridade Certificadora não simplesmente o entrega. Ela precisa de provas de que você realmente controla o domínio que está protegendo. É aí que entra a Validação de Controle de Domínio (DCV). Trata-se do processo de verificação que confirma a propriedade do domínio antes de qualquer certificado ser emitido.
Isso não é apenas burocracia. A DCV impede que atacantes obtenham certificados válidos para domínios que não possuem, o que comprometeria completamente o modelo de confiança que mantém o HTTPS seguro. O CA/Browser Forum, o órgão do setor que define os requisitos mínimos para a emissão de certificados, exige métodos específicos de DCV que todas as Autoridades Certificadoras devem seguir.
Neste guia, vamos explicar o que é a DCV, explorar os diferentes métodos de validação disponíveis e ajudá-lo a escolher a abordagem certa para a sua infraestrutura.
Índice
- O que é a Validação de Controle de Domínio (DCV)?
- Métodos de Validação de Domínio Baseados em E-mail
- Métodos de DCV Baseados em DNS
- Métodos de Validação Baseados em Arquivo via HTTP/HTTPS
- Cenários Especiais de Validação
- Escolhendo o Método de DCV Certo para Suas Necessidades
- Problemas Comuns de DCV e Soluções Rápidas
Economize 10% em certificados SSL ao fazer seu pedido na SSL Dragon hoje mesmo!
Emissão rápida, criptografia forte, 99,99% de confiança no navegador, suporte dedicado e garantia de reembolso de 25 dias. Código do cupom: SAVE10

O que é a DCV (Validação de Controle de Domínio)?
A Validação de Controle de Domínio (DCV) é o processo que as Autoridades Certificadoras usam para verificar a propriedade do domínio antes de emitir um certificado SSL/TLS. Ela confirma o controle exigindo que o solicitante responda por e-mail, envie um arquivo para o domínio ou configure registros DNS para comprovar autoridade sobre o domínio.
O processo funciona assim: a CA gera um desafio único (geralmente uma sequência alfanumérica aleatória), e você demonstra o controle respondendo por meio da infraestrutura do seu domínio. Isso pode ser feito através de registros DNS, do seu servidor web ou de endereços de e-mail administrativos. Uma vez validado, a CA sabe que está emitindo o certificado para o proprietário legítimo do domínio, e não para alguém tentando se passar pelo seu site.
Padrões e Conformidade do Setor
Os requisitos mínimos do CA/Browser Forum definem exatamente como a DCV deve ser realizada. Não são sugestões: são regras rígidas que as CAs devem seguir, sob risco de perder seu status de confiança nos navegadores.
Os padrões atuais incluem:
- A validação deve usar um dos métodos de DCV aprovados (abordados a seguir)
- A Corroboração de Emissão por Múltiplas Perspectivas (MPIC) exige validação a partir de várias perspectivas de rede para evitar ataques localizados
- A validação é reutilizável por 397 dias para certificados com Validação de Organização (OV) e Validação Estendida (EV)
- Certificados com Validação de Domínio (DV) não podem reutilizar a validação; é preciso validar a cada renovação
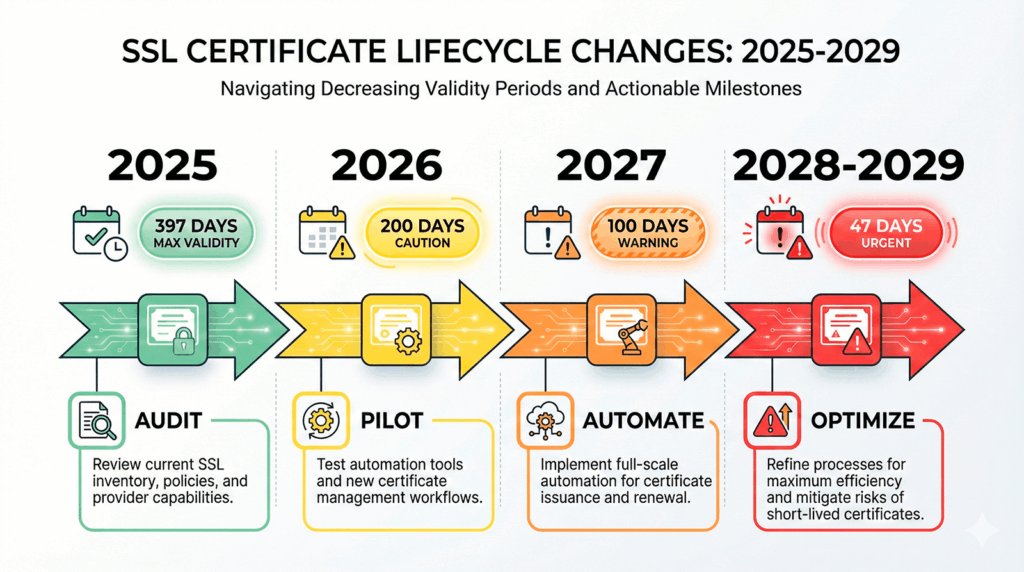
Um detalhe importante: esses requisitos estão se tornando mais rigorosos. O setor está reduzindo o tempo máximo de vida dos certificados e os períodos de validação.
O CA/Browser Forum definiu um cronograma claro para a vida útil dos certificados: eles agora estão limitados a 200 dias a partir de 15 de março de 2026, com novas reduções para 100 dias a partir de 15 de março de 2027 e 47 dias a partir de 15 de março de 2029.
Esse endurecimento também afeta os ciclos de validação, tornando cada vez mais necessária a revalidação frequente e a automação de certificados SSL.
Métodos de Validação de Domínio Baseados em E-mail
1. Verificação por E-mail Construído
A validação por e-mail é o método de DCV mais comum, pois é simples e não requer alterações técnicas na sua infraestrutura. A CA envia um e-mail contendo um link ou código de validação para endereços específicos do seu domínio.
A CA tentará usar estes endereços de e-mail genéricos:
Não é necessário configurar todos eles, basta ter um endereço funcional da lista. A CA verifica os registros MX do seu domínio para confirmar que o e-mail pode ser entregue e, então, envia a solicitação de validação.
Quando o e-mail chegar, você deverá clicar em um link de verificação ou copiar um código de volta para a plataforma de solicitação do certificado. O processo geralmente leva apenas alguns minutos se o seu e-mail estiver configurado corretamente.
Este método funciona muito bem se:
- Você tem uma infraestrutura de e-mail estabelecida para o seu domínio
- Você solicita certificados ocasionalmente, não em grande escala
- Você deseja o processo de validação mais simples, sem alterações no DNS ou no servidor web
A desvantagem? Não é possível automatizar facilmente, e se o seu e-mail ficar indisponível ou os endereços não forem monitorados, a validação falhará.
2. E-mail para Contato via Registro TXT no DNS
Essa variação combina e-mail com DNS. Em vez de usar endereços genéricos, você publica um endereço de e-mail específico em um registro TXT do DNS em _validation-contactemail.seudominio.com. A CA lê esse registro e envia a validação para esse endereço.
Por que usar essa abordagem?
- Reutilização: Uma vez configurado, permanece válido durante todo o período de validação
- Controle centralizado: Você decide exatamente qual e-mail recebe as solicitações de validação
- Adequado para equipes: Aponte para uma lista de distribuição, e não para a caixa de entrada pessoal de alguém
Veja a configuração prática:
_validation-contactemail.yourdomain.com. IN TXT "mailto:[email protected]"
Basta criar esse registro TXT do DNS com o e-mail de contato de sua preferência, e a CA o usará automaticamente. Isso é particularmente útil para organizações que gerenciam vários certificados. Você pode padronizar a validação em todos os domínios por meio de uma única caixa de entrada monitorada.
Métodos de DCV Baseados em DNS
1. Validação por Registro TXT no DNS
A validação por registro TXT do DNS é popular por sua flexibilidade e potencial de automação. Ao solicitar um certificado, a CA fornece um nome de host específico e um token de validação, que você adiciona como registro TXT ao DNS do seu domínio.
O processo básico:
- A CA fornece um nome de host (geralmente _dvsauth.seudominio.com) e um token durante a solicitação do certificado
- Você cria o registro TXT com esse token como valor
- A CA consulta o seu DNS para confirmar que o registro existe
- Uma vez verificado, ela emite o certificado
O registro geralmente se parece com isto:
_dvsauth.yourdomain.com. IN TXT "ab1c2d3e4f5g6h7i8j9k0l1m2n3o4p5q"
A validação por TXT no DNS é ideal para:
- Automação – as APIs de DNS tornam isso automatizável por meio de clientes ACME ou ferramentas personalizadas
- Ambientes sem servidores web – você só precisa de acesso ao DNS
- Certificados wildcard – abordaremos esse requisito na seção de Cenários Especiais
Uma coisa a observar: o tempo de propagação do DNS. Se os seus servidores de nomes tiverem valores de TTL altos ou propagação lenta, a validação pode demorar mais. A maioria das CAs tenta novamente por 24 horas, mas é melhor definir valores de TTL mais baixos antes de adicionar os registros de validação.
2. Método de Registro CNAME no DNS
A validação por CNAME usa um tipo de registro diferente, mas alcança o mesmo objetivo. Em vez de armazenar diretamente o token de validação, você cria um CNAME que aponta para um alvo de validação controlado pela CA.
Exemplo de configuração:
_dnsauth.yourdomain.com. IN CNAME random-token.dcv.digicert.com.
A principal diferença: o CNAME aponta para um registro que a CA controla, o que significa que ela pode atualizar o alvo de validação sem que você precise alterar o DNS. Algumas CAs também permitem isso para a pré-validação do domínio: você configura o CNAME uma vez, e elas podem validar sempre que você solicitar certificados.
A validação por CNAME funciona bem quando:
- Seu provedor de DNS torna os CNAMEs mais fáceis de gerenciar do que os registros TXT
- Você deseja capacidade de pré-validação de domínio para certificados OV/EV
- Você trabalha com CAs que suportam fluxos de validação baseados em CNAME
Nem todas as CAs oferecem validação por CNAME, então verifique com seu provedor. Mas, quando disponível, é uma opção sólida para equipes que preferem esse tipo de registro DNS.
Economize 10% em certificados SSL ao fazer seu pedido na SSL Dragon hoje mesmo!
Emissão rápida, criptografia forte, 99,99% de confiança no navegador, suporte dedicado e garantia de reembolso de 25 dias. Código do cupom: SAVE10
Métodos de Validação Baseados em Arquivo via HTTP/HTTPS
1. Demonstração Prática via HTTP
A validação baseada em arquivo exige que você coloque um arquivo específico no seu servidor web em um caminho designado. A CA então acessa esse arquivo via HTTP ou HTTPS para confirmar que você controla o servidor que hospeda o domínio.
O caminho padrão é: http://seudominio.com/.well-known/pki-validation/fileauth.txt
A CA fornece tanto o nome exato do arquivo quanto o conteúdo. Você cria esse arquivo no seu servidor, garante que esteja acessível, e a CA valida buscando-o.
Pontos críticos de implementação:
- O arquivo deve estar acessível na porta 80 (HTTP) ou porta 443 (HTTPS)
- O diretório .well-known é um local padrão definido na RFC 8615
- Isso é obrigatório para validação de endereço IP. Se você estiver obtendo um certificado para um endereço IPv4 ou IPv6, a validação via HTTP costuma ser sua única opção
A validação baseada em arquivo é simples se você tiver acesso direto ao servidor web. É menos ideal se você usa serviços de hospedagem com acesso restrito ao sistema de arquivos ou CDNs que podem armazenar em cache ou interferir nas solicitações de validação.
Dicas de solução de problemas:
- Certifique-se de que os redirecionamentos não interfiram. A CA deve conseguir acessar exatamente a URL de validação
- Verifique se os firewalls permitem acesso via HTTP/HTTPS
- Desative o cache para o diretório de validação
- Verifique se as permissões do arquivo permitem acesso público de leitura
2. Integração com Desafio ACME
O protocolo ACME (Ambiente Automatizado de Gerenciamento de Certificados) usa desafios HTTP-01 e DNS-01 para DCV automatizada. Se você estiver usando o Let’s Encrypt ou outra CA compatível com ACME, seu cliente ACME cuida de todo o processo de validação automaticamente.
Desafio HTTP-01: Coloca um arquivo de validação em /.well-known/acme-challenge/ (semelhante à validação HTTP padrão)
Desafio DNS-01: Cria um registro TXT em _acme-challenge.seudominio.com
Seu cliente (como Certbot, acme.sh, ou ferramentas integradas em plataformas como o cPanel) cuida da validação e da renovação do certificado sem intervenção manual. O ACME se tornou o padrão para o gerenciamento automatizado de certificados, especialmente para organizações que gerenciam grandes inventários de certificados.
Cenários Especiais de Validação
1. Validação de Certificados Multi-Domínio e SAN
Se você estiver solicitando um certificado multi-domínio (também chamado de certificado SAN ou UCC), você deve validar cada domínio separadamente. Uma única verificação de DCV não cobre todos os domínios do certificado.
Exemplo: Um certificado para example.com, www.example.com e shop.example.com exige três validações separadas, mesmo sendo domínios relacionados.
A boa notícia? Você pode combinar métodos de validação. Use validação por e-mail para um domínio e validação por DNS para outro, conforme se ajuste à sua infraestrutura. A plataforma da CA acompanhará o status de validação de cada domínio e só emitirá o certificado quando todos os domínios estiverem verificados.
2. Validação de Domínio Wildcard
Os certificados wildcard (que cobrem *.example.com) exigem métodos de validação baseados em DNS. A maioria das CAs não aceita validação por e-mail ou HTTP para certificados wildcard, devido a considerações de segurança.
Por que a validação por DNS é necessária para wildcards?
Os certificados wildcard protegem subdomínios ilimitados. A validação baseada em arquivo só poderia comprovar o controle de um subdomínio por vez, e a validação por e-mail não demonstra controle sobre todos os possíveis subdomínios. A validação por DNS comprova que você controla toda a infraestrutura de DNS do domínio, o que é adequado para um certificado que protege todos os subdomínios.
Se você precisar de um certificado wildcard, planeje usar a validação por TXT ou CNAME no DNS. Essas costumam ser suas únicas opções.
3. Considerações sobre a Validação de Subdomínios
Você pode validar no nível do subdomínio ou do domínio principal, dependendo do método de validação. Para a validação por HTTP, o arquivo deve estar acessível no subdomínio específico que está sendo validado. Para a validação por DNS, você cria registros no nível de subdomínio apropriado.
Uma distinção importante: Validar o domínio principal (example.com) não valida automaticamente os subdomínios (blog.example.com) na maioria dos métodos de validação. Cada subdomínio precisa da sua própria validação, a menos que você esteja usando um certificado wildcard.
Escolhendo o Método de DCV Certo para Suas Necessidades
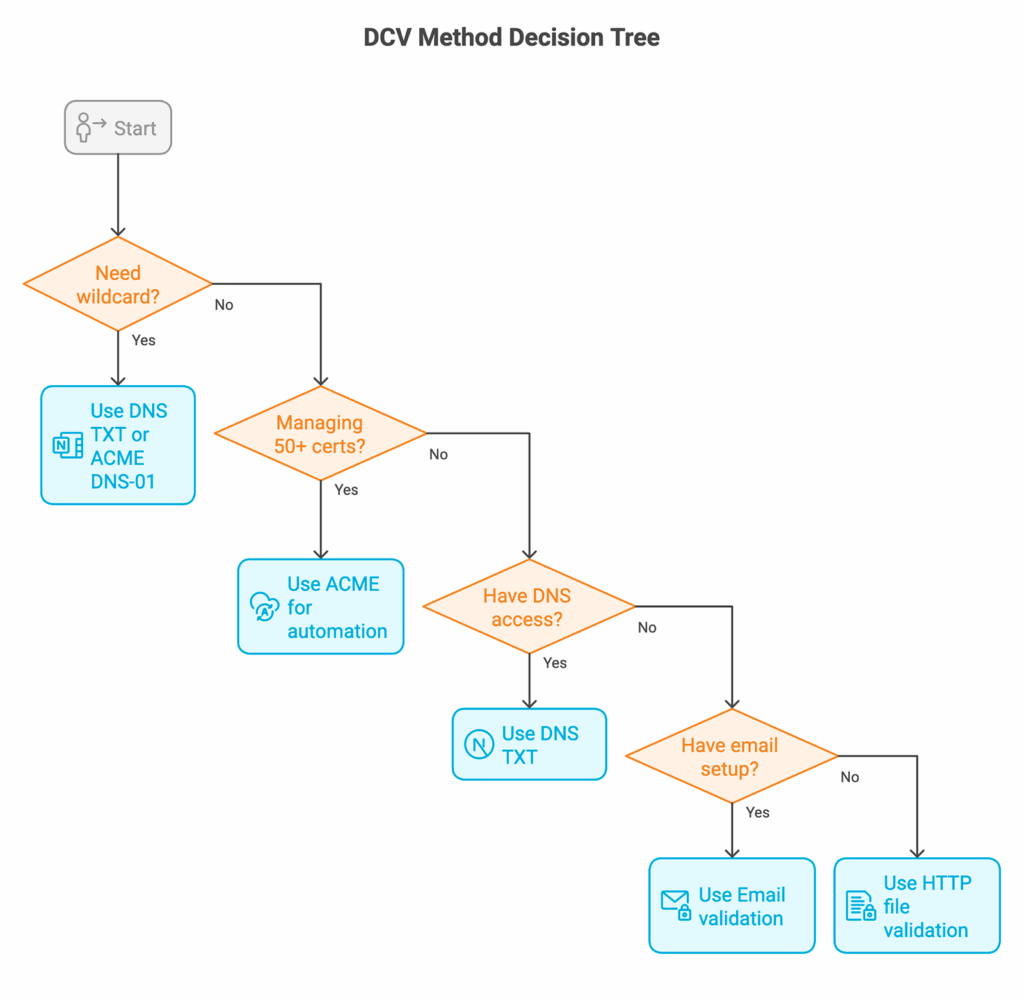
Combine o método com a sua infraestrutura:
Compare Todos os Métodos de DCV em um Só Lugar
| Método de Validação | Tempo para Concluir | Capacidade de Automação | Habilidade Técnica | Suporte a Wildcard | Reutilização (OV/EV) | Melhor Para |
|---|---|---|---|---|---|---|
| E-mail (Genérico) | 5-30 minutos | ❌ Baixa | ⭐ Mínima | ✅ Sim | ❌ Não | Certificados pontuais, implantações pequenas |
| E-mail (TXT no DNS) | 15-60 minutos | ❌ Baixa | ⭐⭐ Baixa-Moderada | ✅ Sim | ✅ Sim (397 dias) | Equipes com vários certificados, e-mail estabelecido |
| Registro TXT no DNS | 10-60 minutos | ✅ Alta | ⭐⭐⭐ Moderada | ✅ Sim | ✅ Sim (397 dias) | Automação, wildcards, implantações em larga escala |
| CNAME no DNS | 15-60 minutos | ✅ Alta | ⭐⭐⭐ Moderada | ✅ Sim | ✅ Sim (397 dias) | Pré-validação de domínio, tokens gerenciados pela CA |
| Arquivo HTTP | 5-20 minutos | ⚠️ Média | ⭐⭐ Baixa-Moderada | ❌ Não | ❌ Não | Acesso direto ao servidor, endereços IP |
| ACME (HTTP-01) | 2-10 minutos | ✅ Muito Alta | ⭐⭐⭐⭐ Moderada-Alta | ❌ Não | N/A (renovação automática) | Automação total, Let’s Encrypt |
| ACME (DNS-01) | 2-10 minutos | ✅ Muito Alta | ⭐⭐⭐⭐ Moderada-Alta | ✅ Sim | N/A (renovação automática) | Automação total com wildcards |
Seleção do Método por Cenário
Use a validação por e-mail se:
- Você tem pedidos de certificados simples e pontuais
- Os endereços genéricos de administração são monitorados
- Você não precisa de automação
Use a validação por TXT/CNAME no DNS se:
- Você precisa de certificados wildcard
- Você gerencia vários certificados
- Você não tem acesso ao servidor web
- Você deseja capacidades de automação
Use a validação por arquivo HTTP se:
- Você tem acesso direto ao servidor web
- Você está validando endereços IP
- Alterações de DNS são difíceis na sua organização
Problemas Comuns de DCV e Soluções Rápidas
Falhas de validação acontecem. Aqui estão os erros mais frequentes que você pode encontrar e como resolvê-los rapidamente.
Validação por Arquivo HTTP: “404 Not Found”
Erro: “The system queried for a temporary file at http://example.com/.well-known/pki-validation/[filename].txt, but the web server responded with the following error: 404 (Not Found).”
Soluções rápidas:
- Crie manualmente a estrutura de diretórios: /public_html/.well-known/pki-validation/
- Defina as permissões: diretórios como 755, arquivos como 644
- Verifique as regras do .htaccess que possam estar bloqueando o caminho /.well-known/
- Se o domínio acabou de ser adicionado, aguarde de 24 a 48 horas para a propagação
- Teste a acessibilidade: curl -v http://yourdomain.com/.well-known/pki-validation/test.txt
Causa comum: O caminho do arquivo de validação não existe ou não está publicamente acessível.
Validação HTTP: “Forbids DCV HTTP Redirections”
Erro: “cPanel (powered by Sectigo) forbids DCV HTTP redirections.”
Soluções rápidas:
- Desative temporariamente os redirecionamentos para HTTPS durante a validação
- Exclua o caminho /.well-known/* das regras de redirecionamento
- Verifique o .htaccess, as regras de página do Cloudflare ou a configuração do servidor para redirecionamentos
- Se estiver usando CDN, desative temporariamente ou adicione uma exceção
Causa comum: Seu site redireciona de HTTP para HTTPS ou redireciona para outro domínio, bloqueando a tentativa de validação da CA.
Validação por DNS: “No TXT Record That Matches”
Erro: “The DNS query to ‘_dvsauth.example.com’ for the DCV challenge returned no ‘TXT’ record that matches the value ‘[expected-value]’.”
Soluções rápidas:
- Aguarde de 1 a 24 horas para a propagação do DNS (depende do TTL)
- Verifique o nome de host e o valor exatos: dig _dvsauth.example.com TXT +short
- Verifique se há erros de copiar e colar no token de validação
- Se estiver usando DNS delegado (registros NS), adicione o registro TXT no provedor correto
- Reduza o TTL para 300 segundos (5 minutos) antes de adicionar os registros de validação
Causa comum: O DNS ainda não se propagou, ou o registro contém erros de digitação.
Validação por DNS: Registros CAA Bloqueando a Emissão
Erro: “Certificate authority encountered a multiple perspective CAA check error.”
Soluções rápidas:
- Verifique os registros CAA existentes: dig example.com CAA
- Adicione sua CA aos emissores permitidos: example.com. CAA 0 issue “digicert.com”
- Verifique se os registros CAA se resolvem globalmente usando a ferramenta ping.pe
- Se não existirem registros CAA, não é necessário adicionar nenhum (a ausência permite todas as CAs)
Causa comum: Registros CAA restringem quais CAs podem emitir certificados para o seu domínio.
Validação por E-mail: E-mail Não Recebido
Soluções rápidas:
- Verifique primeiro as pastas de spam/lixo eletrônico
- Verifique se estes endereços existem e recebem e-mails: admin@, administrator@, webmaster@, hostmaster@, postmaster@
- Verifique os registros MX: dig example.com MX
- Adicione os domínios de envio de e-mail da CA à lista de permissões do seu filtro de spam
- Solicite o reenvio do e-mail no painel de controle da CA
Causa comum: O e-mail de validação foi capturado por filtros de spam, ou os endereços de administração não existem.
Específico da Plataforma: Falhas no AutoSSL do cPanel
Erro: “Local HTTP DCV error: An internal error occurred.”
Soluções rápidas:
- Verifique os logs em WHM > Manage AutoSSL para mais detalhes
- Aguarde 30 minutos e tente novamente (geralmente resolve automaticamente)
- Alterne entre os provedores Sectigo e Let’s Encrypt
- Limpe a fila do AutoSSL: WHM > Manage AutoSSL > Clear pending queue
Comandos Rápidos de Diagnóstico
Antes de entrar em contato com o suporte, execute estas verificações:
# Verify DNS propagation
dig yourdomain.com +short
dig _dvsauth.yourdomain.com TXT +short

# Test HTTP file accessibility
curl -v http://yourdomain.com/.well-known/pki-validation/test.txt

# Check CAA and MX records
dig yourdomain.com CAA
dig yourdomain.com MX
Simplifique o Gerenciamento de Certificados SSL com a SSL Dragon
Acertar na validação de controle de domínio é fundamental para uma implantação tranquila do certificado. A SSL Dragon oferece certificados de Autoridades Certificadoras confiáveis com todos os métodos de validação de que você precisa, seja por e-mail, DNS ou verificação baseada em HTTP.
Nossa equipe ajuda você a lidar com os requisitos de DCV para certificados com Validação de Domínio, Validação de Organização e Validação Estendida. Vamos orientá-lo sobre o método de validação que se ajusta à sua infraestrutura e responder às suas dúvidas quando surgirem problemas de validação.
Chega de lutar com a validação de certificados. Confira nossas opções de certificados SSL!
Economize 10% em certificados SSL ao fazer seu pedido hoje!
Emissão rápida, criptografia forte, 99,99% de confiança no navegador, suporte dedicado e garantia de reembolso de 25 dias. Código do cupom: SAVE10