


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Toate certificatele DigiCert SSL necesită ca clienții să treacă prin procesul de validare Business Validation sau Extended Validation. În cazul certificatelor DigiCert SSL, aceste două procese de validare sunt identice. Ca parte a procesului de validare a afacerii sau de validare extinsă, trebuie să furnizați informații despre compania dumneavoastră și numărul de telefon al acesteia.
Numărul DUNS
Trebuie să furnizați numărul DUNS către DigiCert, iar profilul DUNS trebuie să afișeze numărul dvs. de telefon. Puteți verifica numărul/profilul DUNS al companiei dumneavoastră pe acest site: https://www.dandb.com/. Dacă vedeți că lista DUNS nu conține un număr de telefon, atunci trebuie să contactați
Vă rugăm să rețineți că, după ce ați solicitat DNB (Dun & Bradstreet) să vă adauge numărul de telefon la lista DUNS, le va lua câteva zile pentru a face această actualizare. Ar trebui să vă așteptați să
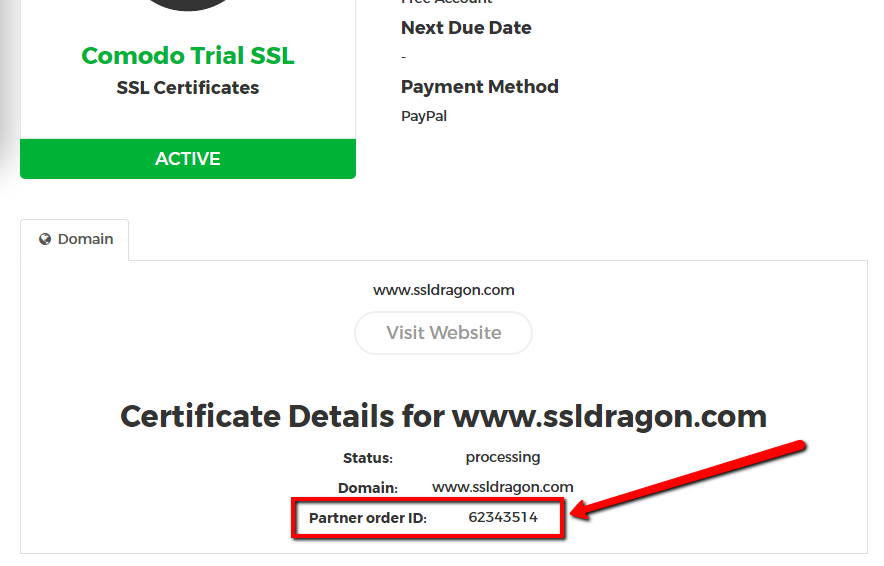 În acest moment, trebuie să contactați DigiCert la +1 (877) 438-8776 și să le furnizați ID-ul de comandă DigiCert și numărul DUNS. Poți găsi ID-ul de comandă DigiCert pe pagina de detalii a certificatului tău SSL din contul tău SSL Dragon. Consultați captura de ecran din dreapta.
DigiCert va continua cu procesul de verificare prin apelare pentru a verifica numărul de telefon. După ce acest lucru este finalizat, vă va fi emis certificatul DigiCert SSL.
Scrisoare juridică
În cazul în care adăugarea numărului de telefon la lista DUNS durează prea mult, puteți cere DigiCert să vă spună ce alternative aveți pentru a trece validarea de afaceri sau validarea extinsă. DigiCert vă poate trimite un mesaj de e-mail cu informații despre o scrisoare legală pe care o puteți scrie, apoi o puteți duce la un notar pentru a o semna, apoi o puteți scana și trimite înapoi la DigiCert prin e-mail. Scrisoarea va conține numele companiei dumneavoastră, adresa și numărul de telefon. Odată ce DigiCert o primește, va efectua o convorbire telefonică la numărul de telefon pe care l-ați furnizat în scrisoarea legală și va emite certificatul SSL DigiCert la scurt timp după aceea. Și alte autorități de certificare au această practică, astfel încât furnizarea unei scrisori legale este o metodă obișnuită pentru a trece validarea comercială și validarea extinsă.
Copiați link-ul
Dacă încă vă întrebați care sunt principalele beneficii ale fiecărui tip de validare (Domain Validation (DV), Business Validation (BV) și Extended Validation (EV)) și de ce ar trebui să alegeți unul față de altul, atunci aceasta este întrebarea corectă pentru dumneavoastră. Fiecare dintre aceste tipuri de certificate SSL a fost creat având în vedere un anumit nivel de încredere al clienților:
Acum că știți care sunt principalele diferențe între certificatele SSL cu validare de domeniu (DV), validare comercială (BV) și validare extinsă (EV), ar trebui să vă fie mult mai ușor să îl alegeți pe cel care vi se potrivește cel mai bine.
Copiați link-ul
Reînnoirea SSL necesită achiziționarea unui certificat nou pentru domeniul și compania dumneavoastră. Pentru a respecta standardele riguroase din industrie, autoritățile de certificare trebuie să codifice data expirării în certificat. De aceea, atunci când un certificat SSL expiră, acesta nu mai este valabil și trebuie înlocuit. Este imposibil să prelungiți durata de viață a unui certificat SSL dincolo de termenul stabilit de CA/Browser Forum.
Ciclul de reînnoire se accelerează. Certificatele sunt limitate la 200 de zile acum (începând cu 15 martie 2026), iar această limită va scădea la 100 de zile în 2027 și apoi la 47 de zile până în martie 2029. Gestionarea manuală a certificatelor nu este posibilă, mai ales în cazul mai multor domenii.
Soluția este automatizarea bazată pe ACME. Aceasta vă scutește de întregul ciclu de viață al certificatelor. În loc să urmăriți datele de expirare, să generați CSR-uri și să reinstalați certificate la fiecare câteva luni, totul se desfășoară automat în fundal.
Copiați link-ul
Pentru a exporta certificatul din Internet Explorer, urmați pașii de mai jos:
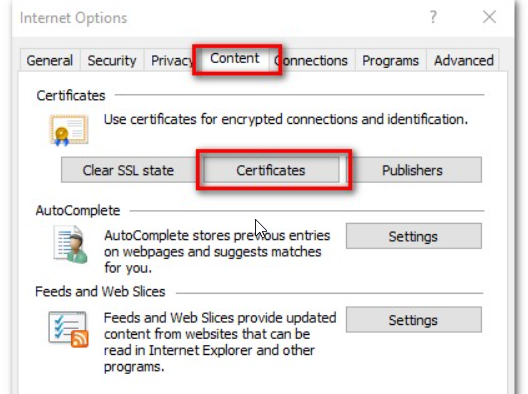
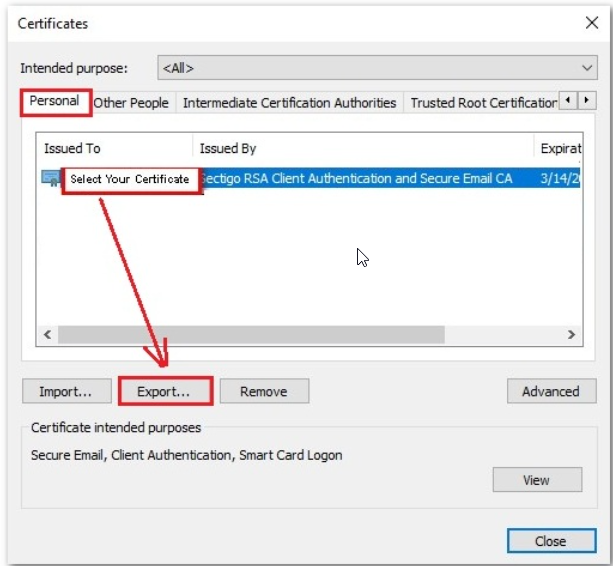
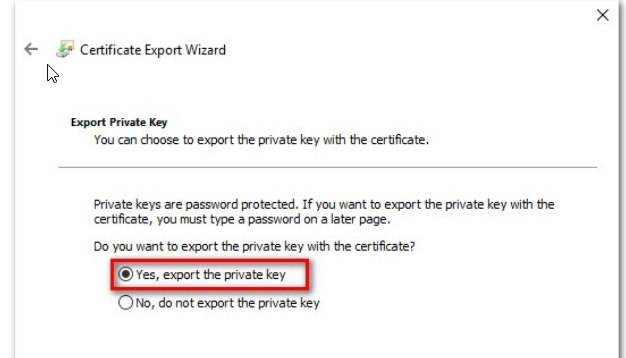
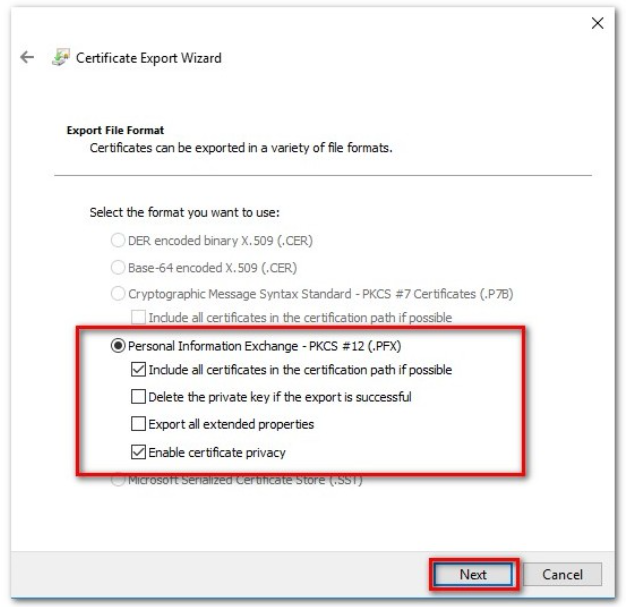
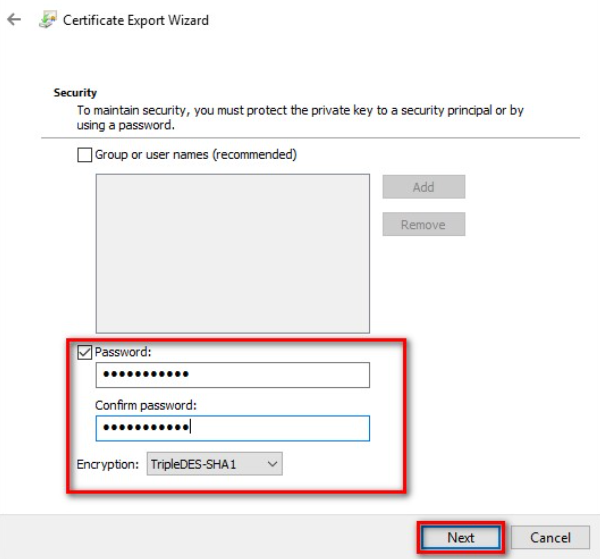
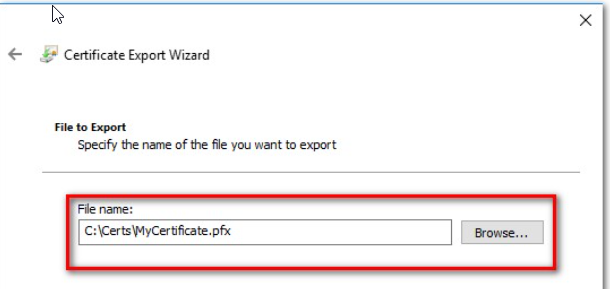
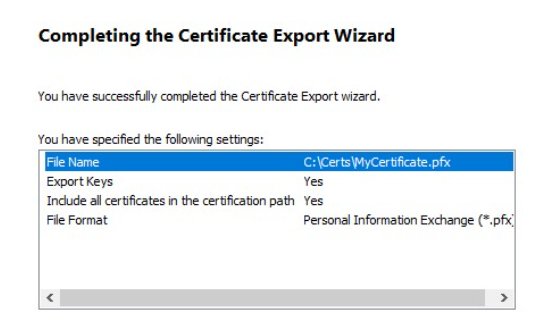
Sursa: Baza de cunoștințe Sectigo
Copiați link-ul
Certificatele de autentificare personală Sectigo au fost concepute pentru persoanele fizice și juridice care doresc să implementeze cele mai bune practici de securitate web, cum ar fi criptarea e-mailurilor și a documentelor și autentificarea cu doi factori a utilizatorilor. Cu toate acestea, fiecare certificat SSL CPAC a fost conceput pentru a răspunde unei anumite nevoi. La fel ca și certificatele SSL DV, BV și EV, certificatele SSL CPAC au cerințe de validare diferite care permit anumite câmpuri de certificat:
În funcție de nevoile dvs. reale, puteți decide acum care certificat de autentificare personală Sectigo este cea mai bună opțiune pentru dvs., oferindu-vă o securitate web sporită pentru activitatea dvs. de afaceri.
Pentru mai multe informații despre cerințele de validare pentru fiecare tip de certificat, consultați această secțiune Întrebări frecvente.
Copiați link-ul
Puteți comanda un certificat de autentificare personală Sectigo (SPAC) pentru orice adresă de e-mail validă. Mai jos sunt prezentate cerințele de validare pentru fiecare tip de certificat de autentificare personală:
Validarea necesită un răspuns de provocare din partea dumneavoastră, care este trimis la adresa de e-mail pe care ați furnizat-o. După ce ați urmat instrucțiunile din e-mailul de provocare, certificatul este emis.
Pentru a obține un certificat SPAC Pro, trebuie să parcurgeți următorii pași:
După ce ați completat instrucțiunile din e-mailul de provocare, certificatul este emis.
Validarea pentru o întreprindere necesită următoarele:
După finalizarea etapelor de mai sus, certificatul este emis.
QIIS este acronimul de la Qualified Independent Information Source (Sursa de informații independente calificate) – o bază de date publică actualizată care furnizează informații fiabile și exacte pentru care este consultată. Exemple de QIIS sunt anuarele telefonice locale sau serviciile de creditare comercială ale terților, cum ar fi
Dun și Brandsheet
.
QTIS (Qualified Tax Information Source – Sursa calificată de informații fiscale) este o bază de date guvernamentală care conține informații fiscale referitoare la organizațiile private, entitățile comerciale sau persoanele fizice. Numărul de identificare a angajatorului (EIN) este considerat un QTIS.
QGIS este acronimul de la Qualified Government Information Source (Sursa de informații guvernamentale calificate) – o bază de date menținută de o entitate guvernamentală care conține înregistrări legale de afaceri, înregistrări corporative, mărci comerciale și brevete.
Sursa: Baza de cunoștințe Sectigo
Copiați link-ul
Oferim puțin sau deloc asistență pentru instalarea unui certificat SSL. Există nenumărate combinații de „furnizori de găzduire X panouri de găzduire X sisteme de operare X tipuri de servere web X tehnologii X versiuni de versiuni” pentru ca noi să putem oferi asistență pentru toate acestea.
De asemenea, există prea mulți factori care trebuie luați în considerare la instalarea unui certificat SSL pentru ca instalarea să fie corectă și sigură. Acestea fiind spuse, preferăm să refuzăm politicos să oferim instrucțiuni de instalare SSL prin telefon, e-mail sau prin sistemul de ticketing.
Iată trei link-uri de unde puteți începe cercetarea privind modul de utilizare a certificatului SSL cu Outlook / Office 365:
– Instalarea certificatului SSL
– Instalarea certificatului CPAC
– Întrebări frecvente privind instalarea SSL
Există o mulțime de informații online despre configurația specifică a serverului dumneavoastră, așa că poate doriți să vă interesați și de acest aspect. Alternativ, vă recomandăm să angajați un dezvoltator web sau un inginer de sistem care a instalat certificate SSL de mai multe ori înainte.
Copiați link-ul
Certificatul multidomeniu poate fi activat inițial pentru numele de domeniu primar.
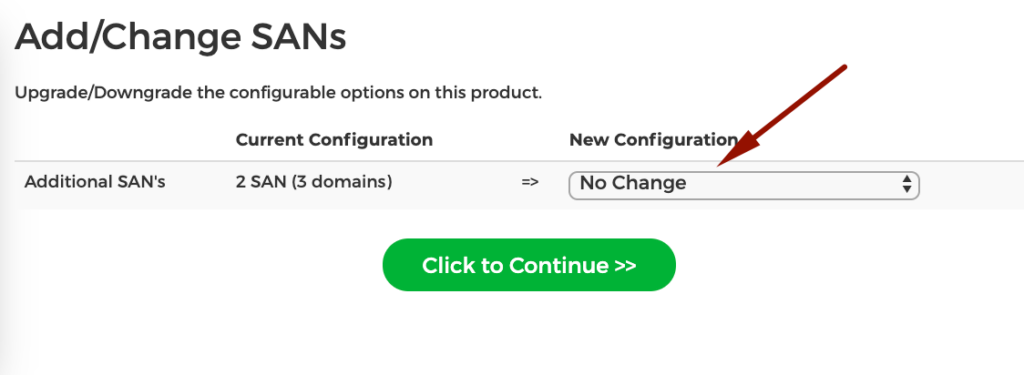
Dacă doriți să adăugați mai multe domenii mai târziu, trebuie să emiteți din nou certificatul în contul dvs. SSLDragon.com și să adăugați lista SAN (domeniu suplimentar) în câmpul SAN, atunci când îl emiteți din nou.
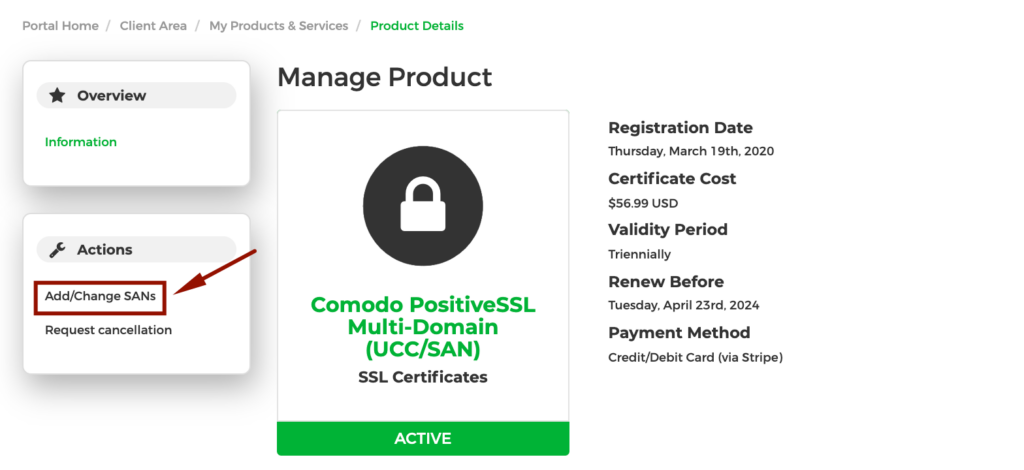
Dacă aveți nevoie să adăugați mai multe domenii decât cele incluse în mod implicit, atunci alegeți opțiunea Adăugați mai multe SAN-uri pentru a plăti și activa SAN-urile suplimentare.
Copiați link-ul
Un server de date oferă o gamă largă de servicii de baze de date, cum ar fi stocarea, manipularea, analiza și arhivarea datelor. Dacă site-ul dvs. web oferă soluții DBaaS (Database-as-a-Service), veți avea nevoie de un certificat SSL pentru a cripta informațiile sensibile ale clienților dvs. În plus, deoarece Chrome și Firefox semnalează site-urile web fără criptare SSL ca fiind nesigure, un certificat SSL valid va asigura că site-ul dvs. este accesibil 24/7 din orice browser.
Copiați link-ul
Toate cele 5 motive și oricare altele pot fi dezvăluite prin verificarea modului în care a fost instalat SSL cu ajutorul acestor instrumente: SSL Server Test și Why No Padlock?
Aceștia vă vor oferi un raport gratuit privind instalarea certificatului SSL, împreună cu informații detaliate despre cum să remediați orice vulnerabilitate.
De asemenea, vă recomandăm să citiți articolul nostru intitulat: Cum să vă mutați site-ul web de la HTTP la HTTPS cu ușurință și fără durere. Articolul merge chiar mai departe și vine cu multe alte recomandări despre ce trebuie să verificați și să faceți pentru ca site-ul dvs. să se deschidă corect de la un link HTTPS.
Copiați link-ul