Это руководство объясняет, как создается запрос на подпись сертификата (CSR) для сертификата подписи кода, когда вы работаете с OpenSSL, а также, что не менее важно, когда этот подход больше не применяется. С 1 июня 2023 года правила для ключей подписи кода изменились, поэтому старый рабочий процесс, основанный только на программном OpenSSL, больше не принимается Удостоверяющими […]
Оснастка «Сертификаты» в консоли управления Microsoft Management Console (MMC) позволяет создать запрос на сертификат PKCS #10 на компьютере с Windows без установки дополнительного программного обеспечения. Это руководство разбирает данный мастер по экранам для сертификата подписи кода, и начинается оно с того, что часто пропускают в старых инструкциях: правила для приватных ключей подписи кода изменились 1 […]
Важное обновление! Начиная с 1 июня 2023 года, вводится новая мера безопасности для сертификатов подписи кода. Все сертификаты подписи кода теперь должны храниться на оборудовании, соответствующем определенным стандартам безопасности, таким как FIPS 140 Level 2, Common Criteria EAL 4+ или их эквивалентам. В результате процесс получения и установки сертификатов изменился. Центры сертификации больше не поддерживают […]
Связка ключей (Keychain Access) по-прежнему присутствует на каждом Mac, и её Certificate Assistant всё так же создаёт запросы на подпись сертификата. Но будет ли этот запрос пригоден для подписи кода, полностью зависит от того, какой сертификат вы заказываете. Для сертификата Apple Developer ID, который позволяет распространять ПО для Mac вне Mac App Store, Keychain Access […]
Утилита keytool, входящая в комплект Java Development Kit (JDK), создаёт пару ключей внутри хранилища ключей Java и преобразует её в CSR (Certificate Signing Request) — закодированный блок, который удостоверяющий центр (CA) считывает, чтобы идентифицировать вас перед выпуском сертификата. Для подписи кода правила легитимного использования keytool изменились 1 июня 2023 года. В этом руководстве сначала излагается […]
Сертификат подписи кода подтверждает, кто опубликовал программное обеспечение, и показывает, что код не изменялся с момента подписания. Чтобы заказать такой сертификат, необходимо создать CSR (запрос на подпись сертификата) — блок закодированного текста, который удостоверяющий центр (CA) использует для вашей идентификации и выдачи сертификата. CSR для подписи кода подчиняются иным правилам, чем CSR, создаваемые для веб-сайта, […]
Перевод магазина PrestaShop на HTTPS занимает три шага: установка SSL-сертификата на сервере, включение двух настроек в разделе Shop Parameters и перенаправление старого HTTP-трафика. Именно средний шаг чаще всего сбивает пользователей с толку, так как в PrestaShop есть две настройки SSL, а не одна, и вторая остаётся заблокированной, пока не сохранена первая.
Перевод сайта Joomla на HTTPS состоит из трёх шагов: установить SSL-сертификат на сервере, включить Force HTTPS в разделе Global Configuration Joomla и добавить 301-редирект, чтобы старые HTTP-ссылки работали корректно. Третий шаг содержит особенность, специфичную для Joomla, из-за которой ошибаются почти все, и она разбирается ниже, перед кодом. Короткий ответ: установите сертификат через панель хостинга, затем […]
Установка SSL-сертификата на сайт WordPress состоит из трёх шагов: установить сертификат на сервере, направить WordPress на HTTPS-версии ваших URL-адресов и перенаправить старый HTTP-трафик. Большинство хостингов теперь выполняют первый шаг за вас, а начиная с версии 5.7 WordPress самостоятельно берёт на себя значительную часть второго. В этом руководстве рассматриваются все три шага, для бесплатных и платных […]
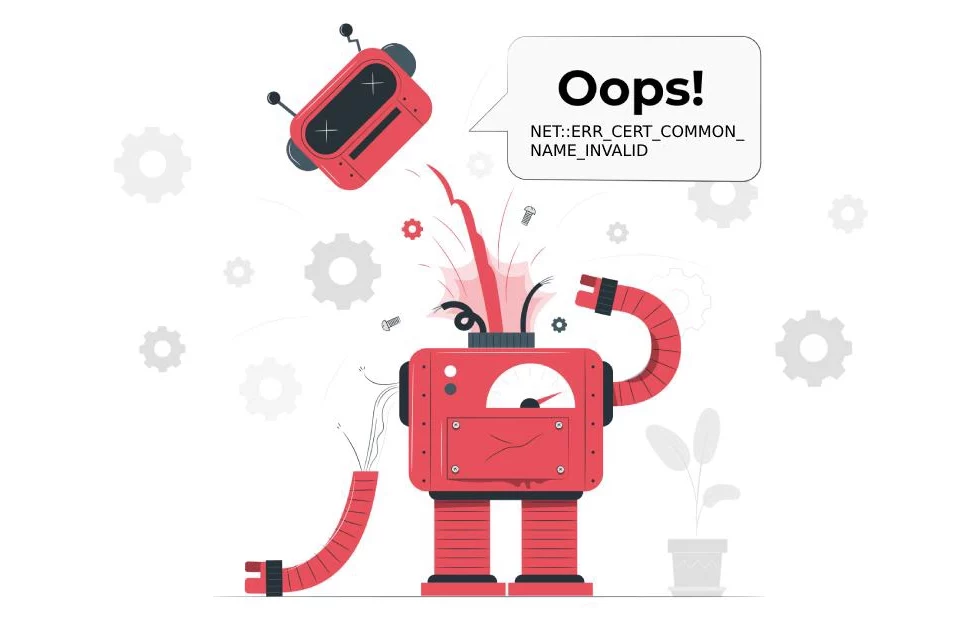
Будучи самым популярным браузером в Сети, Google Chrome очень серьезно относится к безопасности Интернета. Вот почему любое незначительное отклонение от строгих протоколов SSL может привести к ошибке соединения. Если Ваш сертификат настроен неправильно, браузер выведет предупреждающее сообщение для всех Ваших посетителей. Для владельцев сайтов это кошмарный сценарий, поскольку весь их трафик и репутация могут исчезнуть […]














