


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Все SSL-сертификаты DigiCert требуют от клиентов прохождения процесса Business Validation или Extended Validation. Для SSL-сертификатов DigiCert эти два процесса проверки идентичны. В рамках процесса Business Validation или Extended Validation Вам необходимо предоставить информацию о Вашей компании и ее телефонный номер.
Номер DUNS
Вы должны предоставить DigiCert свой номер DUNS, а в Вашем профиле DUNS должен быть указан Ваш номер телефона. Вы можете проверить номер/профиль DUNS Вашей компании на этом сайте: https://www.dandb.com/. Если Вы видите, что в Вашем списке DUNS не указан номер телефона, то Вам необходимо связаться с
Обратите внимание, что после того, как Вы попросите DNB (Dun & Bradstreet) добавить Ваш номер телефона в Ваш список DUNS, им потребуется несколько дней, чтобы сделать это обновление. Вам следует ожидать, что на адрес
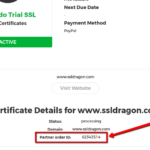 В этот момент Вам следует связаться с DigiCert по телефону +1 (877) 438-8776 и предоставить им Ваш идентификатор заказа DigiCert и номер DUNS. Идентификатор заказа DigiCert можно найти на странице с информацией о SSL-сертификате в Вашем аккаунте SSL Dragon. См. скриншот справа.
DigiCert продолжит процесс проверки обратного звонка, чтобы проверить Ваш номер телефона. После этого Ваш SSL-сертификат DigiCert будет выдан Вам.
Юридическое письмо
Если добавление Вашего телефонного номера в список DUNS занимает слишком много времени, Вы можете попросить DigiCert рассказать Вам о том, какие у Вас есть альтернативы для прохождения Business Validation или Extended Validation. DigiCert может отправить Вам по электронной почте сообщение с информацией о юридическом письме, которое Вы можете написать, затем отнести его нотариусу, чтобы он его подписал, а затем отсканировать и отправить обратно в DigiCert по электронной почте. В письме должны быть указаны название Вашей компании, адрес и номер телефона. Как только DigiCert получит его, они сделают обратный звонок по номеру, который Вы указали в юридическом письме, и вскоре после этого выпустят Ваш SSL-сертификат DigiCert. Другие центры сертификации тоже придерживаются этой практики, поэтому предоставление юридического письма является распространенным методом прохождения проверки на соответствие требованиям Business Validation и Extended Validation.
Копировать ссылку
Если Вам все еще интересно, каковы основные преимущества каждого типа проверки (проверки домена (DV), проверки компании (BV) и расширенной проверки (EV)) и почему Вам следует выбрать один из них, а не другой, то этот FAQ как раз для Вас. Каждый из этих типов SSL-сертификатов был создан с учетом определенного уровня доверия клиентов:
Теперь, когда Вы знаете основные различия между SSL-сертификатами с проверкой домена (DV), проверкой компании (BV) и расширенной проверкой (EV), Вам будет гораздо проще выбрать тот, который подходит Вам больше всего.
Копировать ссылку
Продление SSL требует покупки совершенно нового сертификата для Вашего домена и компании. Чтобы соответствовать строгим отраслевым стандартам, центры сертификации должны вписать дату истечения срока действия в сертификат. Поэтому, когда срок действия SSL-сертификата истекает, он становится недействительным и требует замены. Невозможно продлить срок действия SSL-сертификата сверх срока, установленного Центром сертификации/форумом браузеров.
Цикл обновления ускоряется. Сейчас срок действия сертификатов ограничен 200 днями (по состоянию на 15 марта 2026 г.), в 2027 г. он сократится до 100 дней, а к марту 2029 г. — до 47 дней. Управлять ими вручную не очень удобно, особенно для нескольких доменов.
Решение заключается в автоматизации на базе ACME. Она снимает с Вас ответственность за весь жизненный цикл сертификата. Вместо того, чтобы отслеживать сроки действия, генерировать CSR и переустанавливать сертификаты каждые несколько месяцев, все происходит автоматически в фоновом режиме.
Копировать ссылку
Чтобы экспортировать свой сертификат из Internet Explorer, выполните следующие действия:
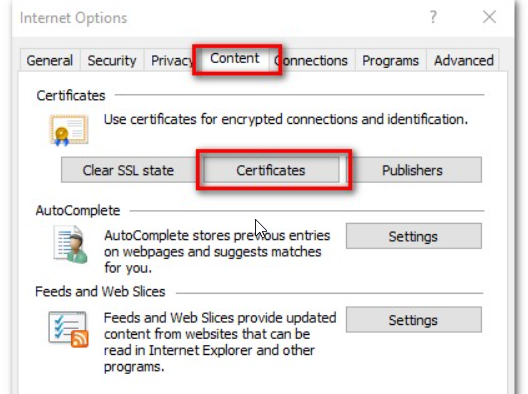
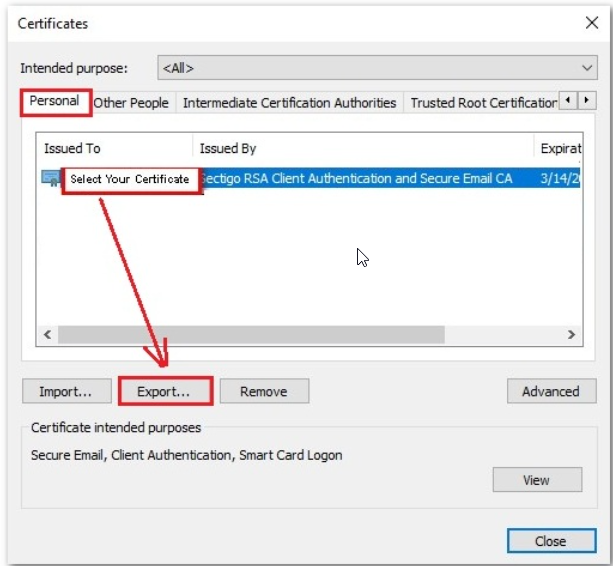
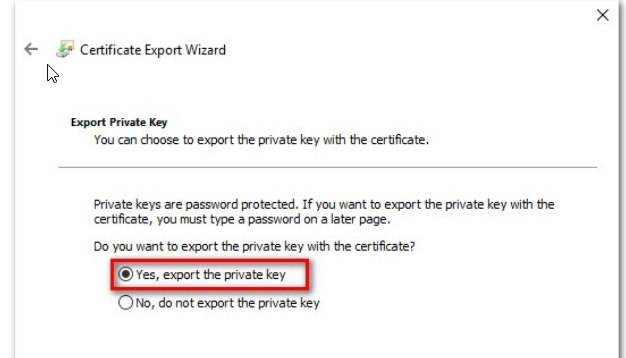
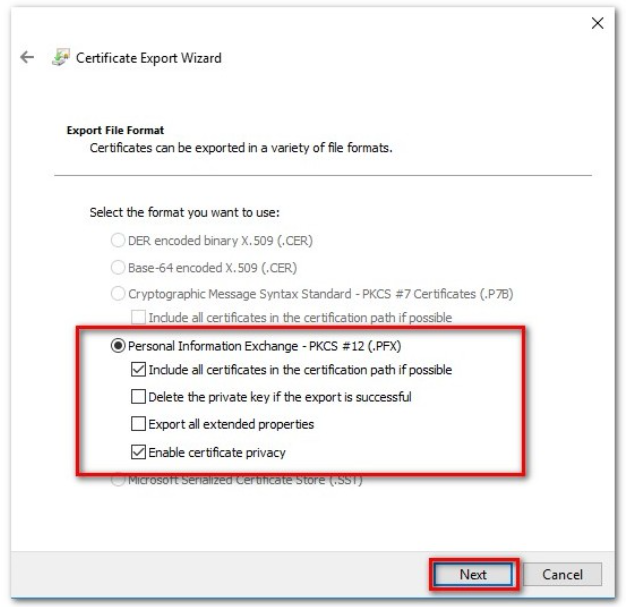
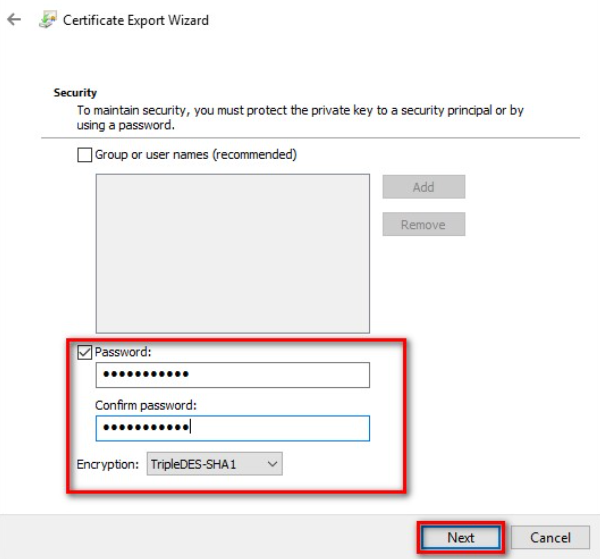
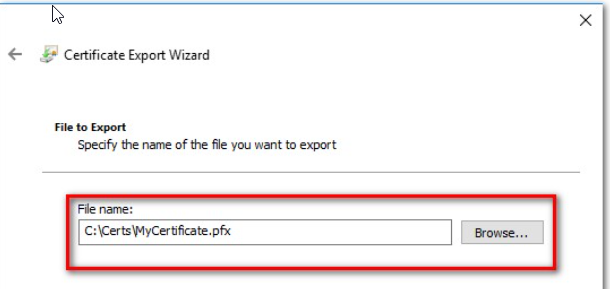
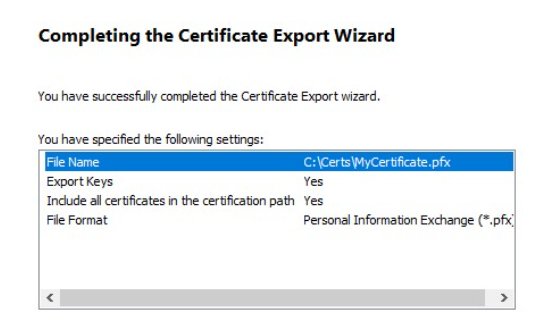
Источник: База знаний Sectigo
Копировать ссылку
Персональные сертификаты аутентификации Sectigo были разработаны для частных лиц и предприятий, которые стремятся внедрить лучшие практики веб-безопасности, такие как шифрование электронной почты и документов и двухфакторная аутентификация пользователей. Однако каждый SSL-сертификат CPAC был разработан для удовлетворения конкретных потребностей. Как и сертификаты DV, BV и EV SSL, сертификаты CPAC SSL имеют различные требования к проверке, которые позволяют использовать определенные поля сертификата:
Исходя из Ваших реальных потребностей, Вы можете решить, какой персональный сертификат аутентификации Sectigo является для Вас лучшим вариантом, обеспечивающим повышенную веб-безопасность Вашей деятельности.
Более подробную информацию о требованиях к проверке каждого типа сертификата Вы можете найти в этом разделе FAQ.
Копировать ссылку
Вы можете заказать персональный сертификат аутентификации Sectigo (SPAC) для любого действующего адреса электронной почты. Ниже приведены требования к проверке для каждого типа персонального сертификата аутентификации:
Для проверки требуется Ваш ответ на вызов, который отправляется на указанный Вами адрес электронной почты. После того, как Вы выполнили инструкции в письме с вызовом, сертификат будет выдан.
Чтобы получить сертификат SPAC Pro, Вам необходимо выполнить следующие шаги:
После того, как Вы выполните инструкции в письме с вызовом, сертификат будет выпущен.
Для проверки предприятия требуется следующее:
После выполнения всех вышеперечисленных действий сертификат будет выпущен.
QIIS Расшифровывается как Квалифицированный независимый источник информации (Qualified Independent Information Source) — актуальная общедоступная база данных, предоставляющая надежную и точную информацию, для получения которой она используется. Примерами QIIS являются местные телефонные справочники или коммерческие кредитные службы третьих лиц, такие как
Dun и Brandsheet
.
QTIS (Qualified Tax Information Source) — это правительственная база данных, содержащая налоговую информацию, относящуюся к частным организациям, коммерческим предприятиям или физическим лицам. Идентификационный номер работодателя (EIN) считается QTIS.
QGIS Расшифровывается как Qualified Government Information Source (квалифицированный правительственный источник информации) — база данных, которую ведет государственная организация и которая содержит данные о регистрации бизнеса, корпоративных документах, торговых марках и патентах.
Источник: База знаний Sectigo
Копировать ссылку
Мы не предоставляем практически никакой поддержки по установке SSL-сертификата. Существует бесчисленное множество комбинаций «хостинг-провайдеров X хостинг-панелей X операционных систем X типов веб-серверов X технологий X версий релизов», чтобы мы могли обеспечить поддержку всех из них.
Кроме того, при установке SSL-сертификата необходимо учесть слишком много факторов, чтобы установка была правильной и безопасной. Учитывая все вышесказанное, мы вежливо предпочитаем отказаться от предоставления каких-либо инструкций по установке SSL по телефону, электронной почте или через тикет-систему.
Вот три ссылки, по которым Вы можете начать поиск информации о том, как использовать SSL-сертификат с Outlook / Office 365:
— Установка SSL-сертификата
— Установка сертификата CPAC
— Часто задаваемые вопросы по установке SSL
В Интернете можно найти много информации о настройках Вашего конкретного сервера, поэтому Вы, возможно, захотите изучить и этот вопрос. В качестве альтернативы мы рекомендуем нанять веб-разработчика или системного инженера, который уже не раз устанавливал SSL-сертификаты.
Копировать ссылку
Мультидоменный сертификат может быть первоначально активирован для основного доменного имени.
Если Вы захотите добавить дополнительные домены позже, Вам необходимо повторно выпустить сертификат в Вашей учетной записи SSLDragon.com, и при повторном выпуске добавить список SAN (дополнительный домен) в поле SAN.
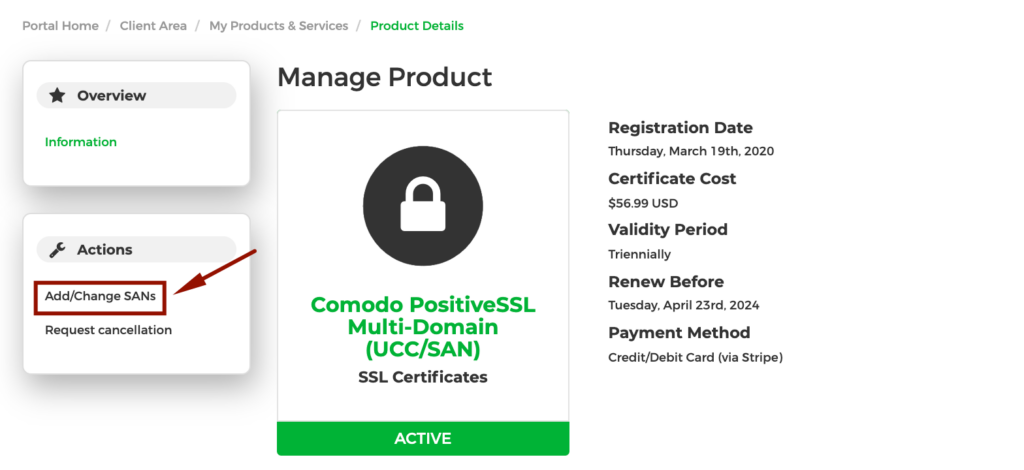
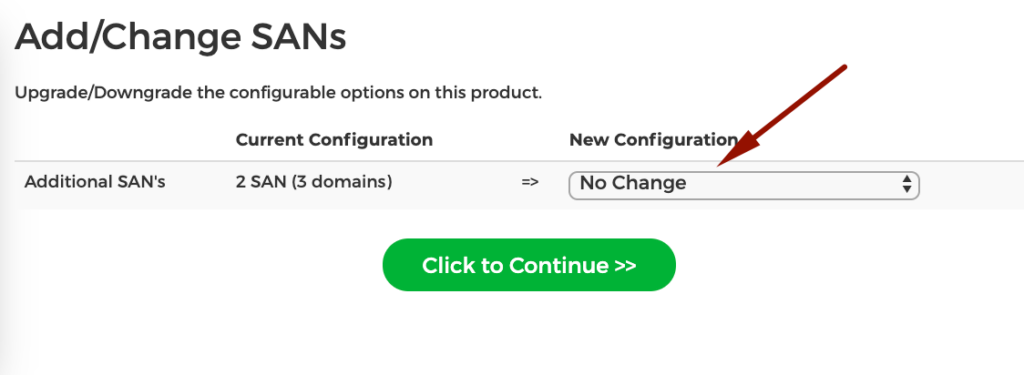
Если Вам необходимо добавить больше доменов, чем включено по умолчанию, выберите опцию Add More SANs, чтобы оплатить и активировать дополнительные SAN.
Копировать ссылку
Сервер данных предоставляет широкий спектр услуг базы данных, таких как хранение данных, манипулирование данными, анализ данных и архивирование. Если Ваш сайт предлагает решения типа «база данных как услуга» (DBaaS), Вам понадобится SSL-сертификат для шифрования конфиденциальной информации Ваших клиентов. Более того, поскольку Chrome и Firefox отмечают сайты без SSL-шифрования как небезопасные, наличие действующего SSL-сертификата гарантирует, что Ваш сайт будет доступен 24 часа в сутки 7 дней в неделю из любого браузера.
Копировать ссылку
Все 5 причин и любые другие можно выявить, проверив, насколько хорошо у Вас установлен SSL, с помощью этих инструментов: SSL Server Test и Why No Padlock?
Они предложат Вам бесплатный отчет об установке SSL-сертификата, а также подробную информацию о том, как устранить любые уязвимости.
Также мы рекомендуем Вам прочитать нашу статью под названием: Как легко и безболезненно перевести свой сайт с HTTP на HTTPS. Статья идет еще дальше и содержит множество рекомендаций о том, что нужно проверить и сделать, чтобы Ваш сайт открывался по HTTPS-ссылке правильно.
Копировать ссылку