



В этой статье мы покажем Вам, как исправить ошибку NET::ERR_SSL_PINNED_KEY_NOT_IN_CERT_CHAIN в Google Chrome — довольно редкую проблему, вызванную неправильным подбором ключей. Из-за своей сложности эту проблему могут решить только владельцы сайтов. Более того, Вы должны хорошо разбираться в специфике прикрепления ключей. Мы настоятельно рекомендуем Вам прекратить прикалывать клавиши, если Вы не являетесь экспертом.
Как исправить ошибку NET::ERR_SSL_PINNED_KEY_NOT_IN_CERT_CHAIN владельцу сайта
Для владельцев сайтов лучшим решением этой проблемы является профилактика. Не прикалывайте ключи, если Вы не знаете на 100%, что делаете.
Теоретически, HTTP public key pinning (HPKP) была многообещающей функцией безопасности, но на практике она оказалась неудачной и была быстро удалена из многих современных браузеров. Идея заключалась в том, чтобы связать определенный криптографический открытый ключ с определенным сервером, чтобы снизить риск атак типа «человек посередине».
Однако привязка нужного ключа к сертификату не так проста, поскольку Вам нужно привязать свои ключи и ключи остальных членов цепочки сертификатов, кроме корневого, чьи ключи уже включены в корневые хранилища.
Когда пользователи посещают Ваш сайт, их браузеры используют открытые ключи для проверки подписи основного сертификата и отслеживают ее до промежуточного и корневого сертификата, чтобы завершить рукопожатие SSL. Если пропущен только один ключ, браузеры отобразят ошибку NET::ERR_SSL_PINNED_KEY_NOT_IN_CERT_CHAIN для Chrome, и ее варианты в других браузерах.
Если только Вы не работаете в технологически продвинутой организации, которая вводит булавки в ключи для внутренних протоколов безопасности, лучший совет, который мы можем Вам дать, — не вводить булавки в ключи. Эксперты по безопасности советуют воздержаться от привязки ключей, но даже если Вы попытались привязать ключ и в результате получили ошибку на своем сайте, исправить это просто. Переустановите свой SSL-сертификат надлежащим образом и наслаждайтесь пуленепробиваемым шифрованием.
SSL-сертификаты уже часто меняются. Начиная с марта 2026 года, срок действия публичных сертификатов ограничен 200 днями, максимальный срок действия снизится до 100 дней в марте 2027 года и до 47 дней в марте 2029 года.
Поскольку сертификаты приходится заменять гораздо чаще, большинство организаций теперь полагаются на автоматизированное управление сертификатами с помощью протокола ACME, который обрабатывает выпуск и продление автоматически. В такой среде привязка ключей усложняет процесс, не обеспечивая значимых преимуществ в плане безопасности.
Как исправить ошибку NET::ERR_SSL_PINNED_KEY_NOT_IN_CERT_CHAIN в качестве посетителя сайта
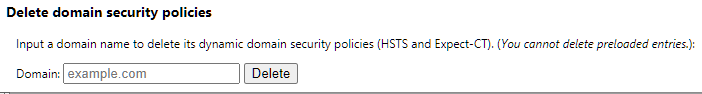
К сожалению, если Вы столкнулись с ошибкой NET::ERR_SSL_PINNED_KEY_NOT_IN_CERT_CHAIN в качестве пользователя, Вы не сможете ничего с этим поделать. Лучший вариант — связаться с владельцем сайта и сообщить ему о проблеме. Но поскольку мы не хотим оставлять Вас без решения проблемы, мы представим Вам решение, которое потребует от Вас отправить доменное имя, вызывающее ошибку, на удаление политик безопасности домена в Chrome.
- Откройте браузер Chrome и введите chrome://net-internals/#hsts в поле URL.
- Далее прокрутите страницу вниз, пока не увидите пункт Удалить политики безопасности домена.
- В поле Домен укажите домен, к которому Вы не можете получить доступ, и нажмите кнопку Удалить.
- Перезапустите сайт и посмотрите, работает ли он.
Заключительные мысли
Ошибка NET::ERR_SSL_PINNED_KEY_NOT_IN_CERT_CHAIN — прекрасный пример неправильного управления сертификатом SSL. Все SSL-сертификаты, выданные надежными центрами сертификации, будут работать безупречно, если Вы будете следовать лучшим практикам установки. Однако если Вы начнете изменять критические элементы в своем сертификате, Вы будете играть с огнем и напрашиваться на неприятности. Закрепление ключей — это сложный процесс, который не стоит Вашего времени и хлопот. Лучшее решение — избегать привязки клавиш.
Если Вы обнаружили какие-либо неточности или у Вас есть что добавить к этому учебнику по SSL, пожалуйста, не стесняйтесь присылать нам свои отзывы по адресу [email protected]. Ваш вклад будет очень признателен! Спасибо.
Вектор сайта, созданный историями — www.freepik.com
Сэкономьте 10% на SSL-сертификатах при заказе сегодня!
Быстрая выдача, надежное шифрование, 99,99% доверия к браузеру, специализированная поддержка и 25-дневная гарантия возврата денег. Код купона: SAVE10


