


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

在 CSR 生成过程中,无论您是不小心还是故意输入错误信息,CSR 和私钥都会立即签发给您。 但是,一旦你使用 CSR 代码申请 SSL 证书,你可能会也可能不会获得 SSL 证书。 如果你输入的有关你和你公司的信息有误,证书颁发机构将全权决定批准或拒绝颁发你的 SSL 证书。
如果您发现 CSR 有误,并且已经配置了 SSL,请与我们联系并提供正确的 CSR。
如果在生成 CSR 时发现输入的信息有误,只需将现有的 CSR 和私钥放在一边、忽略或删除即可。 之后,您应使用有关您本人和贵公司的正确信息生成一个新的 CSR 代码(它也会自动生成一个新的私钥)。 申请 SSL 证书时使用较新的 CSR,然后在网站和服务器上安装 SSL 证书时使用较新的私钥。
复制链接
在某些情况下,如果您的订单未能通过品牌验证的任何内部规则,CA 可能会要求进行人工验证。 ,通过这种人工检查大约需要 24-48 小时,在这种情况下,CA 会签发或拒绝订单。
以下是证书颁发机构决定对某些订单进行品牌验证的最常见原因:
请通过即时聊天直接联系Sectigo和Thawte、RapidSSL、GeoTrust、DigiCert ,并与 CA 代表讨论情况。
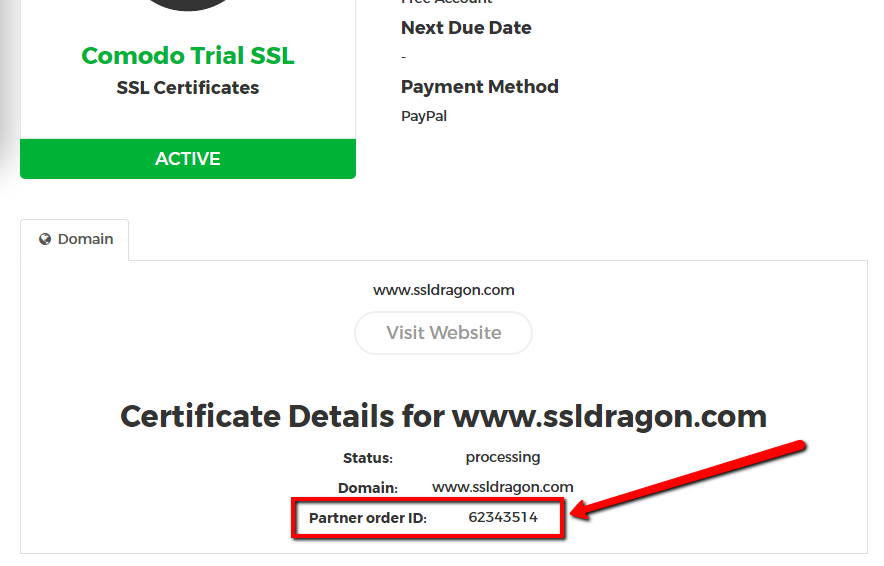
请在邮件中注明您的 “合作伙伴订单编号”。 你可以在 SSL Dragon 账户内的 SSL 证书详情页找到你的 “合作伙伴订单 ID”。 请看右边的截图。
复制链接
复制链接
与 Sectigo 签发的证书相比,GeoTrust、Thawte 和 DigiCert 签发的 BV SSL 证书的业务验证过程更快、更简单。
对于 GeoTrust、Thawte 和 DigiCert,证书颁发机构会自行完成大部分公司验证过程,在极少数情况下,会要求客户提供其他信息以及由公证人、注册会计师或律师签署的法律信函。
另一方面,Sectigo 在很大程度上依赖于客户提供其公司的所有信息,以及更新公司的 DUNS 列表(在Dun & Bradstreet 网站上),并提供由公证人、注册会计师或律师签署的法律信函。
您可以通过此链接了解这些不同品牌的业务验证流程。
复制链接
是的,您可以更改 SSL 证书签发的域名。 该程序涉及 SSL 证书的重新配置和重新签发,如果你拥有商业验证或扩展验证证书,还需要一些额外的步骤。
域名验证 SSL 证书
你可以通过 SSL Dragon 账户重新签发 SSL 证书,具体步骤如下:
1) 登录SSL Dragon 账户;
2) 进入“SSL 证书” -> “我的 SS L证书“;
3) 你会看到你从 SSL Dragon 购买的产品列表。 单击要重新签发的 SSL 证书;
4) 点击左侧的 “重新颁发证书 “按钮(见右侧截图);
5)重新配置 SSL 证书。 作为重新配置的一部分,请创建一个新的 CSR 代码,并在其中输入新域名。
6) 对于多域 SSL,不要忘记在 SAN 字段中包含 SAN 列表;
7) 重新配置 SSL 证书后,必须再次通过域名验证。
对于域名验证 SSL 证书,在成功通过域名验证后,将为新域名重新签发 SSL 证书。
商业验证 SSL 证书
要更改商业验证 SSL 证书中的域名,必须进行与上文 “域名验证 “部分所述相同的重新配置和域名验证过程。 之后,您必须再次通过整个业务验证过程,因为证书颁发机构需要验证您的域名、公司和公司电话号码是否合法存在。 您可以通过此链接了解如何通过业务验证流程。
再次通过业务验证流程后,您的 BV SSL 证书将为新域名重新签发。
扩展验证 SSL 证书
要更改扩展验证 SSL 证书中的域名,必须进行与上文 “域名验证 “部分所述相同的重新配置和域名验证过程。 之后,您必须再次通过整个扩展验证过程,因为证书颁发机构需要验证您的域名、公司和公司电话号码是否合法存在。 您可以通过此链接了解如何通过扩展验证流程。
再次通过扩展验证流程后,将为新域名重新签发 EV SSL 证书。
复制链接
有两个很好的工具可以检查 SSL 证书在 上的安装情况:
1) SSL 服务器测试
2) 为什么没有挂锁?
您只需在 上粘贴您的 https URL,即可获得一份免费报告,并对您的 SSL 证书安装情况进行从 A++ 到 F 的评分。 这些工具会告诉你 SSL 证书安装存在哪些漏洞,并提供如何修复这些漏洞的详细信息。
我们还建议您阅读我们的 文章: 如何轻松无痛地将网站从 HTTP 转为 HTTPS。
复制链接
如果您对 SSL 证书有任何疑问,可直接联系证书颁发机构。 您可以随时通过电话或电子邮件与他们联系,或者使用即时聊天功能与他们联系。
请不要忘记提及您的合作伙伴订单 ID,您可以在 SSLDragon 账户内的SSL证书详细信息页面找到该ID(见右侧截图)。
以下是与我们合作的所有证书颁发机构的联系信息:
Sectigo/GoGetSSL
实时状态检查器: https://secure.trust-provider.com/products/ORDERSTATUSCHECKER
即时聊天和票务系统: https://sectigo.com/support
电话(美国):+1 (888) 266-6361
电话(国际):+1 (914) sectigo (732-8446)
Thawte
在线聊天: https://www.thawte.com/chat/chat_sales.html
电话(美国):+1 (888) 484 2983
电话(英国):+44 203 450 5486
电话(澳大利亚和亚太地区):+61 3 9914 5641+61 3 9914 5641
更多联系信息,请访问 Thawte 官方网站
GeoTrust
在线聊天: https://www.geotrust.com/support/chat/
电话(美国):+1 (866) 511-4141
电话(英国):+44 203 0240907
电话(澳大利亚):+61 3 9914 5661+61 3 9914 5661
更多联系信息,请访问 GeoTrust 官方网站
RapidSSL
在线聊天: https://www.rapidssl.com/chat/intro.html
电话(美国): +1 (866) 795-4669+1 (866) 795-4669
电话(欧洲、英国、澳大利亚): +44 203 024 0906+44 203 024 0906
数字证书
电话(美国): +1 (801) 701-9600+1 (801) 701-9600
更多联系信息请访问 DigiCert 官方网站
复制链接
您可以直接从 SSL Dragon 账户内的 SSL 证书页面下载 SSL 证书。
只需使用 “下载中级/链“和“下载证书“按钮即可。
您也可以使用 “发送证书“按钮。
我们提供的 SSL 证书格式与我们从证书颁发机构获得证书的格式完全相同。
此外,您还可以使用记事本等任何文本编辑工具创建所需的实际文件:
进入你的SSL Dragon 账户,然后进入 SSL 证书详情页面,你会发现 SSL 证书由 3 大段代码组成:
你无法在 SSL Dragon 账户中找到你的私人密钥,因为我们没有它,也不会存储它。 私人密钥是私有的,只有你自己才能拥有。 如果您找不到私人密钥,我们建议您阅读这篇文章,它可以帮助您找到私人密钥或生成新的私人密钥。
复制链接
如果你进入SSL Dragon 账户,然后进入 SSL 证书详细信息页面,你会发现 SSL 证书由 3 大段代码组成:
1)CSR代码是与私钥一起生成的代码,用于配置 SSL 证书
2)CRT代码,即实际 SSL 证书代码
3) CA捆绑代码中包含根证书和中间证书
此外,您还可以在下面找到所有 Sectigo 根 CA 和中间 CA 证书,以及在各种服务器和电子邮件客户端上完成 SSL 证书安装所需的捆绑文件。
标准
EV 代码签名
适用于 2021 年 6 月 1 日或之后签发的代码签名证书
标准
EV 代码签名
备注:少数不再接收供应商更新的旧系统可能不信任 Sectigo SHA-2 证书。 为使它们能够信任 SHA-2 证书,Sectigo 建议将交叉签名证书纳入服务器证书链。 这将使这些传统系统能够信任 SHA-2 证书。
复制链接
通过以下步骤,你可以从 SSL Dragon 账户中获取 SSL 证书:
1) 登录SSL Dragon 账户;
2) 转到 SSL 证书;
3) 然后转到我的 SSL 证书;
4) 您将看到从我们这里购买的产品列表。 点击已购买的 SSL 证书;
5) 进入 SSL 证书页面后,向下滚动,就会看到 SSL 证书的代码。
您将看到的 3 大段代码是
1)CSR代码是与私钥一起生成的代码,用于配置 SSL 证书。 如果需要文件形式的代码,可将其复制并粘贴到记事本中,然后保存为.csr格式文件。
2)CRT代码,即实际 SSL 证书代码。 将此文件保存为.crt格式文件。
3)CA捆绑代码中包含根证书和中间证书。 将此文件保存为.ca-bundle格式文件。
你无法在 SSL Dragon 账户中找到你的私人密钥,因为我们没有它,也不会存储它。 私人密钥是私人的,只有你自己才能拥有。 如果您找不到私人密钥,我们建议您阅读这篇文章,它可以帮助您找到私人密钥或生成新的私人密钥。
复制链接