


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

在网站上安装 SSL 证书后,还可以在网站的显著位置添加网站印章,让访客和客户知道网站是安全的。 您可以选择将网站印章放在网站的页脚,或放在客户必须输入信用卡信息的结账页面,或同时放在这两个地方。
网站封印分为两种类型:静态和动态。 所有域名验证 SSL 证书都带有静态网站封印,基本上就是一张图片。 所有商业验证和扩展验证 SSL 证书都带有动态网站印章,可以悬停或点击该印章,它们将显示贵公司的名称,确认贵网站已获得合法 SSL 证书,并证明贵网站属于贵公司。
RapidSSL SSL 证书的网站封印
如果您购买了 RapidSSL 签发的 SSL,您可以通过以下链接获取您的网站封印:
https://knowledge.rapidssl.com/support/ssl-certificate-support/index?page=content&id=SO14424
GeoTrust SSL 证书的网站封印
如果你购买了由 GeoTrust 签发的 SSL,你可以通过以下链接获取你的网站封印:
https://www.geotrust.com/support/seal/agreement/installation-instructions/
Thawte SSL 证书的网站封印
如果您购买了 Thawte 签发的 SSL,您可以通过以下链接获取网站封印:
https://www.thawte.com/ssl/secured-seal/installation-agreement/
DigiCert SSL 证书的网站封印
如果你购买了由 DigiCert 签发的 SSL,你可以通过以下链接获取你的网站封印:
https://www.digicert.com/site-seal-conversion-rate-benefits.htm
Sectigo 现场密封
如果您购买了 Sectigo SSL,可以通过以下链接下载动态网站封印:https://sectigo.com/trust-seal
GoGetSSL 站点密封
如果您购买了 GoGetSSL SSL,可通过以下链接下载动态网站封印https://www.gogetssl.com/wiki/installation/gogetssl-site-seal-installation/
复制链接
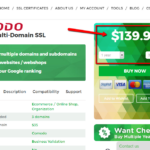 使用多域 (SAN) SSL 证书,您可以低成本、高效率地保护多个域和/或子域的安全。 根据 SSL 证书品牌和证书产品的不同,SAN 证书将包括不同数量的附加域,价格在 SSL 证书详细信息页面(见右侧截图)。
多域 (SAN) SSL 证书的完整列表
链接
.
复制链接
安装 SSL 证书的方法有很多种,它们都取决于 SSL 证书的品牌、网络服务器类型、服务器上的操作系统以及服务器上的虚拟主机面板。
尽管如此,请查看我们的安装文章 ,获取如何在大约 44 种不同的服务器类型、托管面板和操作系统上安装 SSL 证书的详细说明。
此外,这里还有文档链接,说明如何根据所拥有的 SSL 证书品牌在服务器上安装 SSL 证书:
–Sectigo
–Thawte/RapidSSL/GeoTrust/DigiCert
–GoGetSSL
我们建议您在安装 SSL 证书时寻求专业帮助。 如果你有网站开发人员或系统工程师,那么他们将是帮助你安装 SSL 证书的合适人选。
复制链接
遗憾的是,自 2015 年 11 月 1 日起,不支持以 .local 结尾的域名。如果您为扩展名为 .local 的域名或子域名申请 SSL 证书,您的 SSL 证书将被证书颁发机构拒绝。
如果要保护本地主机上的域或子域,可以创建自签名 SSL 证书。 网上有大量文件介绍如何做到这一点。
复制链接
是的,您可以使用 SSL 证书保护 IP 地址。 不过,只有某些特定的 SSL 证书才允许这样做。 下面是这些 SSL 证书:
– Sectigo InstantSSL Premium
– GoGetSSL 公共 IP SAN
请注意, Sectigo InstantSSL Premium 是 商业验证 SSL 证书,这意味着您需要有一家注册公司才能获得 此 SSL 证书。
GeGetSSL Public IP SAN 是域名验证 SSL 证书,默认保护 2 个 IP 地址。
复制链接
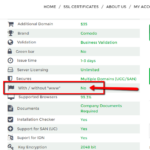 在购买或配置多域(SAN)SSL 证书时,请注意大多数多域证书不保护带 “www “和不带 “www “的域。 换句话说,如果您想在一个多域证书下同时保护 example.com 和 www.example.com,这将被视为两个不同的域名。 右边的截图显示了在哪里可以找到属性,该属性可以告诉你多域证书是否在一个域 (SAN) 下同时保护 “www “和 “non-www”。
总之,这不是问题,因为您不能同时以 www.example.com 和 example.com 的名义打开同一个网站。 所有网站所有者只选择其中一个选项,并让另一个选项自动转到另一个选项。 例如,您可以选择您的网站始终在 www.example.com 打开,任何在 example.com 上输入的人都会自动重定向到 www.example.com。 这样,您只需确保一个域的安全,那就是:www.example.com。
复制链接
仅对 Sectigo 和 GoGetSSL 证书有效:
请按以下步骤更改 SSL 证书的域名验证类型:
复制链接
复制链接
Some servers and hosting companies may require you to submit your SSL Certificate in a different format than the original format in which your SSL Certificate was provided to you. Here are some links with instructions on how to convert an SSL Certificate to different file formats:
Convert .CRT to.CER file
It is easy to switch from .CRT format to .CER format. They are basically interchangeable. You can change the SSL Certificate extension/format by going with the steps written below:
复制链接
Sectigo 个人认证证书可让您轻松签署任何重要的个人或公司文件,从而确保符合数字签名文件的行业要求。 通过对文件进行数字签名,你可以确定自己是真实的文件签署人,并证明文件的完整性,证明文件自签署以来未被更改。 通过这种方式,CPAC SSL 证书可帮助您将合同、签章、申请表和其他重要的公司文件从墨水和纸张迁移到数字工作流中,与 Microsoft® 产品(如 Microsoft Office Suite、Open Office Suite、VBA Macros 等)中的可见签名功能协同工作或取代可见签名功能。
复制链接