




在浏览网页时遇到 SSL 错误可能会令人沮丧,尤其是当你在处理类似 Firefox 中SEC_ERROR_REUSED_ISSUER_AND_SERIAL这样的神秘信息时。这种错误会阻止你访问网站,而且通常不会明确解释出错的原因。如果你正在管理本地开发服务器、处理内部网络或处理网站的 SSL 配置,这个问题可能会扰乱你的工作流程。
在本指南中,我们将分析导致该错误的原因、火狐阻止这些连接的原因,以及最重要的修复方法。无论你是开发人员、系统管理员,还是只是想访问某个网站,都可以按照以下步骤解决问题,恢复安全浏览。
什么是 Firefox 中的 SEC_ERROR_REUSED_ISSUER_AND_SERIAL 错误?
当 Firefox 检测到网站的 SSL 证书有由同一证书颁发机构 (CA) 签发的重复序列号时,就会发生 SEC_ERROR_REUSED_ISSUER_AND_SERIAL 错误。
每个 SSL 证书都必须有一个唯一的序列号。如果来自同一发行方的两张证书共享相同的序列号,Firefox 会将其视为潜在的安全风险并阻止连接。在使用自签名证书、内部证书颁发机构或错误配置 SSL 设置的环境中,这种错误很常见。
什么原因导致 SEC_ERROR_REUSED_ISSUER_AND_SERIAL 错误?
在修复之前,让我们来深入探讨一下引发这一错误的原因。
- 重复的证书序列号:如果证书颁发机构 (CA)颁发了两个序列号相同的不同证书,Firefox 将拒绝其中一个。这个问题经常发生在使用自签名证书或企业签发证书的内部网络中。
- 证书更新或更换不当:如果网站更换了 SSL 证书,但保留了与旧证书相同的序列号,Firefox 会将其标记为错误。这种情况通常发生在手动生成或更新证书时。使用 ACME 证书自动处理证书的签发、部署和更新,减少配置错误。
- Firefox 中的缓存 SSL 证书:有时,Firefox 可能会存储过期的 SSL 证书,导致在签发新证书时发生冲突。这种情况发生在网站更新证书时没有正确撤销旧证书。
- 本地环境中的自签名证书:开发人员经常使用自签名证书进行本地测试。如果签发了新的自签名证书,但重复使用了现有的序列号,Firefox 就会阻止它。
- 企业或自定义证书颁发机构 (CA):管理自己内部 CA 的机构在重新签发证书而不更新序列号时可能会遇到这个问题。
如何修复 SEC_ERROR_REUSED_ISSUER_AND_SERIAL 错误?
修复这个错误取决于你是网站管理员、开发人员还是普通用户。请根据自己的情况按照以下步骤操作。
1.从火狐浏览器中删除有问题的证书
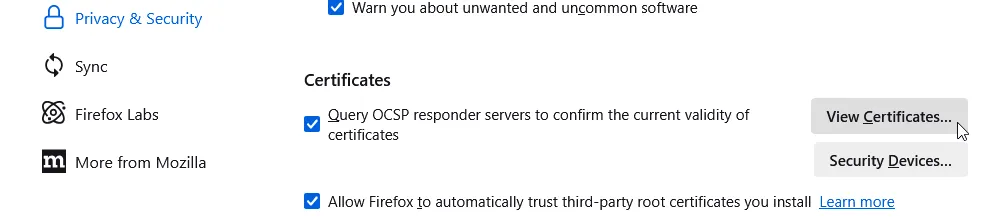
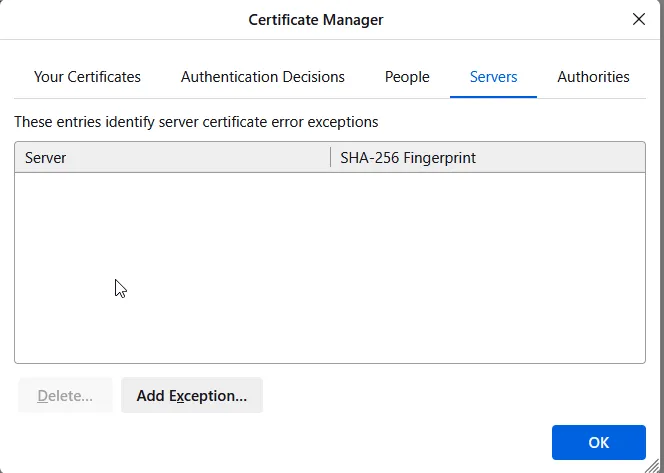
如果网站的证书已经更新,但火狐浏览器仍能识别具有相同序列号的旧版本,那么从火狐浏览器的证书存储中清除该证书就能解决这个错误。以下是删除证书的步骤:
- 打开火狐浏览器,在地址栏中输入about:preferences#privacy。
- 向下滚动到 “证书 “部分,然后单击 “查看证书“。

- 在 “授权或服务器“选项卡下,找到与问题网站相关的证书。

- 选择它并单击 “删除“或 “不信任“。
- 重新启动火狐浏览器并尝试再次访问该网站。
2.从系统中删除旧证书
如果使用的是企业或自签名证书,也可能存储在系统级别。删除并重新安装正确的证书可以解决问题。
适用于 Windows 用户:
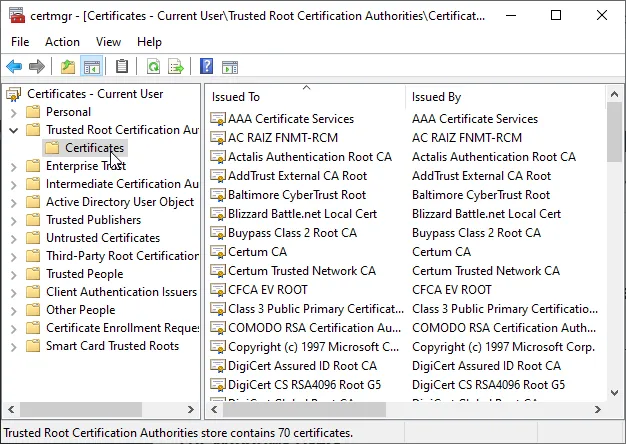
- 按Win+R 键,输入certmgr.msc,然后按Enter。
- 在证书管理器中,转到受信任的根证书颁发机构 > 证书。

- 查找与问题网站相关的证书,右击该证书并选择删除。
- 重新启动火狐浏览器并再试一次。
适用于 Mac 用户:
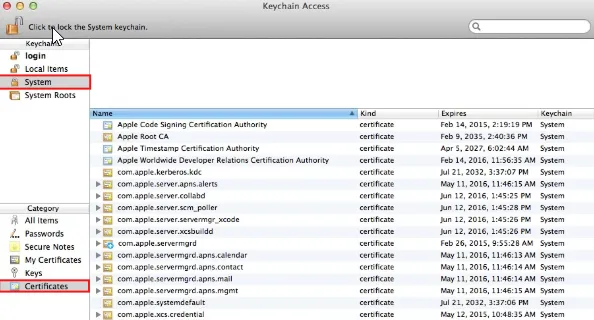
- 打开钥匙串访问(在 Spotlight 中搜索)。
- 导航至系统 > 证书。

- 找到有问题的证书,右键单击并选择删除。
- 重新启动 Firefox 并重新尝试访问网站。
3.重新生成 SSL 证书(适用于开发人员和网站管理员)
如果你管理自己的 SSL 证书,重新生成一个具有唯一序列号的新证书就能解决问题。针对 OpenSSL 用户:
- 生成新的私人密钥
openssl genrsa -out newkey.pem 2048 - 创建新的证书签名请求(CSR):
openssl req -new -key newkey.pem -out newcsr.csr - 生成带有唯一序列号的新自签名证书:
openssl x509 -req -days 365 -in newcsr.csr -signkey newkey.pem -set_serial 01 -out newcert.pem
用新生成的证书替换旧证书,然后重启网络服务器。查看我们讨论OpenSSL 及其命令的文章,以实现高效的证书管理。
4.在杀毒软件中禁用 HTTPS 扫描
某些杀毒软件(如Avast或Kaspersky)会拦截 SSL 连接。因此,Firefox 会检测到重复的序列号。在杀毒软件设置中暂时禁用HTTPS扫描可能会解决问题。要禁用 HTTPS 扫描(例如在Avast 上),请按照以下步骤操作:
- 打开Avast并转到设置。
- 导航至保护 > 核心屏蔽。
- 向下滚动到Web Shield,然后取消选中启用 HTTPS 扫描。
- 重新启动火狐浏览器,检查错误是否仍然存在。
其他杀毒软件应该也有类似的禁用 HTTPS 的设置和解决方案。
安全无误地设置 SSL
SEC_ERROR_REUSED_ISSUER_AND_SERIAL错误是 SSL 证书管理不善的直接结果。无论是处理重复序列号、自签名证书还是内部 CA 冲突,拥有正确签发的 SSL 证书都能消除这些问题。
与其为 SSL 错误排忧解难,不如投资于可信供应商提供的可靠 SSL 证书。SSL Dragon提供多种证书,确保安全并与包括 Firefox 在内的所有浏览器无缝兼容。立即浏览我们的精选证书,正确保护您的网站,避免技术错误带来的麻烦。


