




ব্রাউজিং করার সময় এসএসএল ত্রুটিতে দৌড়ানো হতাশাজনক হতে পারে, বিশেষত যখন আপনি ফায়ারফক্সে SEC_ERROR_REUSED_ISSUER_AND_SERIAL এর মতো ক্রিপ্টিক বার্তাগুলি নিয়ে কাজ করছেন। এই ত্রুটিটি আপনাকে কোনও ওয়েবসাইট অ্যাক্সেস করা থেকে বিরত রাখে, প্রায়শই কী ভুল হয়েছে তার স্পষ্ট ব্যাখ্যা ছাড়াই। আপনি যদি কোনও স্থানীয় বিকাশ সার্ভার পরিচালনা করছেন, অভ্যন্তরীণ নেটওয়ার্কগুলির সাথে কাজ করছেন বা কোনও ওয়েবসাইটের এসএসএল কনফিগারেশন নিয়ে কাজ করছেন তবে এই সমস্যাটি আপনার কর্মপ্রবাহকে ব্যাহত করতে পারে।
এই গাইডে, আমরা ত্রুটির কারণ কী, ফায়ারফক্স কেন এই সংযোগগুলি অবরোধ করে এবং সবচেয়ে গুরুত্বপূর্ণ, কীভাবে এটি ঠিক করতে হয় তা ভেঙে ফেলব। আপনি কোনও বিকাশকারী, সিস্টেম প্রশাসক বা কেবল কোনও সাইট অ্যাক্সেস করার চেষ্টা করছেন না কেন, সমস্যাটি সমাধান করতে এবং সুরক্ষিত ব্রাউজিং পুনরুদ্ধার করতে এই পদক্ষেপগুলি অনুসরণ করুন।
ফায়ারফক্সের SEC_ERROR_REUSED_ISSUER_AND_SERIAL ত্রুটি কি?
SEC_ERROR_REUSED_ISSUER_AND_SERIAL ত্রুটিটি ঘটে যখন ফায়ারফক্স সনাক্ত করে যে কোনও ওয়েবসাইটের এসএসএল শংসাপত্রে একই শংসাপত্র কর্তৃপক্ষ (সিএ) দ্বারা জারি করা একটি সদৃশ ক্রমিক নম্বর রয়েছে।
প্রতিটি এসএসএল শংসাপত্রের অবশ্যই একটি অনন্য সিরিয়াল নম্বর থাকতে হবে। যদি একই প্রদানকারীর দুটি সার্টিফিকেট একই সিরিয়াল নম্বর শেয়ার করে, ফায়ারফক্স সেটিকে সম্ভাব্য নিরাপত্তা ঝুঁকি হিসেবে দেখে এবং সংযোগটি ব্লক করে দেয়। এই ত্রুটিটি এমন পরিবেশে সাধারণ যেখানে স্ব-স্বাক্ষরিত শংসাপত্র, অভ্যন্তরীণ শংসাপত্র কর্তৃপক্ষ বা ভুল কনফিগার করা SSL সেটআপ ব্যবহৃত হয়।
SEC_ERROR_REUSED_ISSUER_AND_SERIAL ভুলের কারণ কী?
আসুন এটি ঠিক করার আগে এই ত্রুটিটি কী ট্রিগার করে তা আরও গভীরভাবে অন্বেষণ করা যাক।
- ডুপ্লিকেট সার্টিফিকেট সিরিয়াল নম্বর: যদি কোন সার্টিফিকেট কর্তৃপক্ষ (সিএ) একই সিরিয়াল নম্বর দিয়ে দুটি ভিন্ন সার্টিফিকেট ইস্যু করে, ফায়ারফক্স তাদের মধ্যে একটি প্রত্যাখ্যান করবে। এই সমস্যাটি প্রায়শই স্ব-স্বাক্ষরিত বা এন্টারপ্রাইজ-জারি করা শংসাপত্রগুলি ব্যবহার করে অভ্যন্তরীণ নেটওয়ার্কগুলিতে ঘটে।
- অনুপযুক্ত সার্টিফিকেট পুনর্নবীকরণ বা প্রতিস্থাপন: যদি কোনও ওয়েবসাইট তার এসএসএল সার্টিফিকেট প্রতিস্থাপন করে তবে পুরানোটির মতো একই সিরিয়াল নম্বর ধরে রাখে, তবে ফায়ারফক্স এটিকে একটি ত্রুটি হিসাবে চিহ্নিত করবে। এটি প্রায়শই ঘটে যখন শংসাপত্রগুলি ম্যানুয়ালি উত্পন্ন বা পুনর্নবীকরণ করা হয়। আপনি ACME শংসাপত্রগুলি ব্যবহার করে এই সমস্যাগুলি এড়াতে পারেন, যা শংসাপত্র প্রদান, স্থাপনা এবং পুনর্নবীকরণ স্বয়ংক্রিয়ভাবে পরিচালনা করে এবং কনফিগারেশন ভুলগুলি হ্রাস করে।
- ফায়ারফক্সে ক্যাশেড এসএসএল সার্টিফিকেট: কখনও কখনও, ফায়ারফক্স পুরানো এসএসএল সার্টিফিকেট সংরক্ষণ করতে পারে, যখন একটি নতুন ইস্যু করা হয় তখন দ্বন্দ্ব সৃষ্টি করে। এটি ঘটে যখন ওয়েবসাইটগুলি পুরানোগুলি সঠিকভাবে প্রত্যাহার না করে তাদের শংসাপত্রগুলি আপডেট করে।
- স্থানীয় পরিবেশে স্ব-স্বাক্ষরিত সার্টিফিকেট: ডেভেলপাররা প্রায়ই স্থানীয় পরীক্ষার জন্য স্ব-স্বাক্ষরিত সার্টিফিকেট ব্যবহার করে। যদি একটি নতুন স্ব-স্বাক্ষরিত প্রত্যয়ন পত্র জারি করা হয় কিন্তু বিদ্যমান ক্রমিক নম্বর পুনঃব্যবহার করা হয়, ফায়ারফক্স এটি ব্লক করবে।
- এন্টারপ্রাইজ বা কাস্টম সার্টিফিকেট কর্তৃপক্ষ (সিএ): সিরিয়াল নম্বরগুলি আপডেট না করে শংসাপত্রগুলি পুনরায় জারি করার সময় তাদের নিজস্ব অভ্যন্তরীণ সিএ পরিচালনাকারী সংস্থাগুলি এই সমস্যার মুখোমুখি হতে পারে।
SEC_ERROR_REUSED_ISSUER_AND_SERIAL ত্রুটি কিভাবে ঠিক করবেন?
এই ত্রুটিটি ঠিক করা নির্ভর করে আপনি কোনও ওয়েবসাইট প্রশাসক, বিকাশকারী বা নিয়মিত ব্যবহারকারী কিনা তার উপর। আপনার পরিস্থিতির উপর ভিত্তি করে নীচের পদক্ষেপগুলি অনুসরণ করুন।
1. ফায়ারফক্স থেকে সমস্যাযুক্ত সার্টিফিকেট মুছে ফেলুন
যদি কোন ওয়েবসাইটের সার্টিফিকেট আপডেট করা হয়ে থাকে কিন্তু ফায়ারফক্স একই সিরিয়াল নম্বর দিয়ে পুরাতন সংস্করণ চিনতে পারে, তাহলে ফায়ারফক্সের সার্টিফিকেট স্টোরেজ থেকে সেটিকে সাফ করা ত্রুটিটি সমাধান করতে পারে। সার্টিফিকেট মুছে ফেলার পদক্ষেপগুলি এখানে রয়েছে:
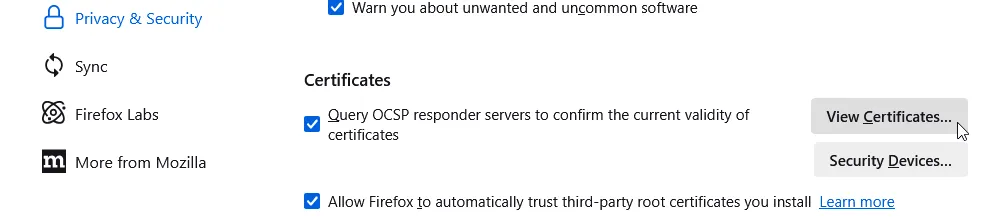
- Firefox খুলুন এবং ঠিকানা বারে about:preferences#privacy টাইপ করুন।
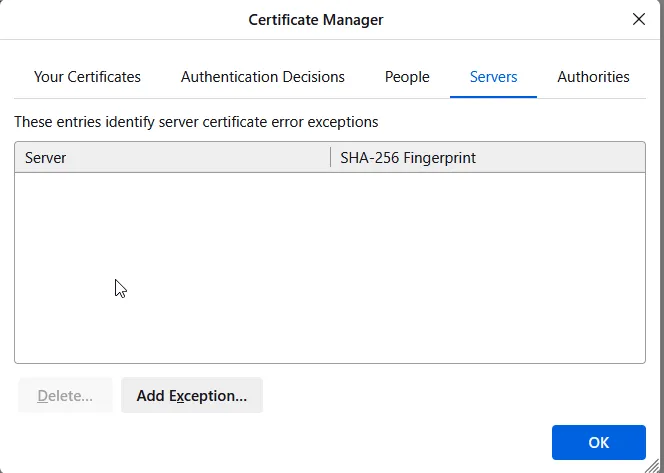
- শংসাপত্র বিভাগে নীচে স্ক্রোল করুন এবং শংসাপত্রগুলি দেখুন ক্লিক করুন।

- কর্তৃপক্ষ বা সার্ভার ট্যাবের অধীনে, সমস্যাযুক্ত সাইট সম্পর্কিত শংসাপত্রটি সন্ধান করুন।

- এটি নির্বাচন করুন এবং মুছুন বা অবিশ্বাস ক্লিক করুন।
- ফায়ারফক্স পুনরায় চালু করুন এবং আবার সাইটে প্রবেশ করার চেষ্টা করুন।
2. আপনার সিস্টেম থেকে পুরানো সার্টিফিকেট সরান
আপনি যদি কোনও এন্টারপ্রাইজ বা স্ব-স্বাক্ষরিত শংসাপত্র ব্যবহার করেন তবে এটি সিস্টেম স্তরেও সংরক্ষণ করা যেতে পারে। সঠিক শংসাপত্রটি অপসারণ এবং পুনরায় ইনস্টল করা সমস্যার সমাধান করতে পারে।
উইন্ডোজ ব্যবহারকারীদের জন্য:
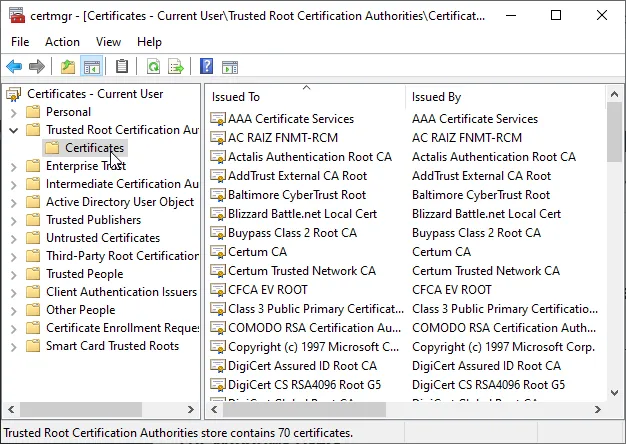
- উইন + আর টিপুন, certmgr.msc টাইপ করুন এবং এন্টার টিপুন।
- সার্টিফিকেট ম্যানেজারে, ট্রাস্টেড রুট সার্টিফিকেশন কর্তৃপক্ষের > শংসাপত্রগুলিতে যান।

- সমস্যাযুক্ত ওয়েবসাইট সম্পর্কিত শংসাপত্রটি সন্ধান করুন, এটিতে ডান ক্লিক করুন এবং মুছুন নির্বাচন করুন ।
- Firefox পুনরায় চালু করুন এবং আবার চেষ্টা করুন।
ম্যাক ব্যবহারকারীদের জন্য:
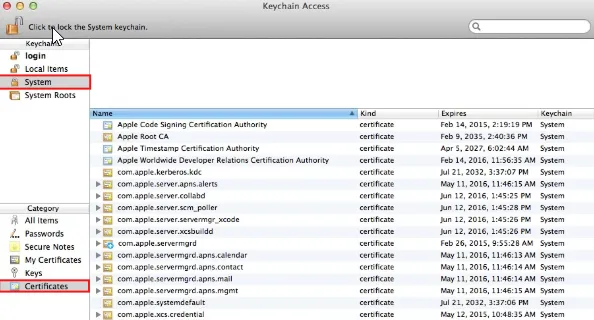
- কীচেইন অ্যাক্সেস খুলুন (স্পটলাইটে এটি অনুসন্ধান করুন)।
- সিস্টেম > শংসাপত্রগুলিতে নেভিগেট করুন।

- সমস্যাযুক্ত শংসাপত্রটি সন্ধান করুন, এটিতে ডান ক্লিক করুন এবং মুছুন নির্বাচন করুন ।
- ফায়ারফক্স পুনরায় চালু করুন এবং সাইটটি পুনরায় চেষ্টা করুন।
3. এসএসএল সার্টিফিকেট পুনরায় তৈরি করুন (বিকাশকারী এবং সাইট অ্যাডমিনদের জন্য)
আপনি যদি নিজের এসএসএল শংসাপত্রগুলি পরিচালনা করে থাকেন তবে একটি অনন্য সিরিয়াল নম্বর সহ একটি নতুন পুনরায় তৈরি করা সমস্যার সমাধান করতে পারে। OpenSSL ব্যবহারকারীদের জন্য:
- একটি নতুন ব্যক্তিগত কী তৈরি করুন:
openssl genrsa -out newkey.pem 2048 - একটি নতুন সার্টিফিকেট স্বাক্ষর অনুরোধ (সিএসআর) তৈরি করুন:
openssl req -new -key newkey.pem -out newcsr.csr - একটি অনন্য সিরিয়াল নম্বর সহ একটি নতুন স্ব-স্বাক্ষরিত শংসাপত্র তৈরি করুন:
openssl x509 -req -days 365 -in newcsr.csr -signkey newkey.pem -set_serial 01 -out newcert.pem
পুরানো শংসাপত্রটি নতুন উত্পন্ন শংসাপত্রের সাথে প্রতিস্থাপন করুন এবং আপনার ওয়েব সার্ভারটি পুনরায় চালু করুন। দক্ষ শংসাপত্র পরিচালনার জন্য ওপেনএসএসএল এবং এর কমান্ডগুলি নিয়ে আলোচনা করা আমাদের নিবন্ধটি দেখুন।
4. অ্যান্টিভাইরাস সফ্টওয়্যারে এইচটিটিপিএস স্ক্যানিং অক্ষম করুন
কিছু অ্যান্টিভাইরাস প্রোগ্রাম, যেমন অ্যাভাস্ট বা ক্যাসপারস্কি, এসএসএল সংযোগগুলিকে বাধা দেয়। ফলে ফায়ারফক্স ডুপ্লিকেট সিরিয়াল নাম্বার ডিটেক্ট করে। আপনার অ্যান্টিভাইরাস সেটিংসে অস্থায়ীভাবে HTTPS স্ক্যানিং অক্ষম করা সমস্যার সমাধান করতে পারে। এইচটিটিপিএস স্ক্যানিং অক্ষম করতে (উদাহরণস্বরূপ, অ্যাভাস্টে), নীচের পদক্ষেপগুলি অনুসরণ করুন:
- অ্যাভাস্ট খুলুন এবং সেটিংসে যান।
- সুরক্ষা > কোর শিল্ডগুলিতে নেভিগেট করুন।
- ওয়েব শিল্ডে নীচে স্ক্রোল করুন এবং এইচটিটিপিএস স্ক্যানিং সক্ষম করুন আনচেক করুন।
- ফায়ারফক্স পুনরায় চালু করুন এবং ত্রুটিটি অব্যাহত আছে কিনা তা পরীক্ষা করুন।
অন্যান্য অ্যান্টিভাইরাস প্রোগ্রামগুলিতে এইচটিটিপিএস অক্ষম করার জন্য অনুরূপ সেটিংস এবং সমাধান থাকা উচিত।
একটি নিরাপদ, ত্রুটি-মুক্ত SSL সেটআপ পান
SEC_ERROR_REUSED_ISSUER_AND_SERIAL ত্রুটিটি এসএসএল শংসাপত্রের অব্যবস্থাপনার প্রত্যক্ষ ফলাফল। ডুপ্লিকেট সিরিয়াল নম্বর, স্ব-স্বাক্ষরিত শংসাপত্র বা অভ্যন্তরীণ সিএ দ্বন্দ্বের সাথে ডিল করা হোক না কেন, সঠিকভাবে জারি করা এসএসএল শংসাপত্র থাকা এই সমস্যাগুলি দূর করে।
এসএসএল ত্রুটিগুলির সমস্যা সমাধানের পরিবর্তে, বিশ্বস্ত সরবরাহকারীর কাছ থেকে একটি নির্ভরযোগ্য এসএসএল শংসাপত্রে বিনিয়োগ করুন। এসএসএল ড্রাগন বিস্তৃত সার্টিফিকেট সরবরাহ করে যা ফায়ারফক্স সহ সমস্ত ব্রাউজারের সাথে সুরক্ষা এবং বিজোড় সামঞ্জস্য নিশ্চিত করে। আজই আমাদের নির্বাচনটি ব্রাউজ করুন এবং প্রযুক্তিগত ত্রুটিগুলির ঝামেলা ছাড়াই আপনার ওয়েবসাইটটি সঠিকভাবে সুরক্ষিত করুন।
আজ অর্ডার করার সময় SSL শংসাপত্রে 10% সংরক্ষণ করুন!
দ্রুত ইস্যু, শক্তিশালী এনক্রিপশন, 99.99% ব্রাউজার বিশ্বাস, নিবেদিত সমর্থন, এবং 25 দিনের অর্থ ফেরত গ্যারান্টি। কুপন কোড: SAVE10


