

Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.
आपको एसएसएल प्रमाणपत्र खरीदना होगा यदि आपकी वेबसाइट में लॉगिन या वेब फॉर्म हैं जिनके लिए आपके ग्राहकों से व्यक्तिगत या क्रेडिट कार्ड की जानकारी की आवश्यकता होती है। एसएसएल प्रमाणपत्र आपकी वेबसाइट पर साझा किए गए व्यक्तिगत डेटा को सुरक्षित करेगा और आपके ग्राहकों को लेनदेन करते समय सुरक्षित महसूस कराएगा, यह जानकर कि साझा की गई कोई भी जानकारी सुरक्षित वातावरण में है और एक विश्वसनीय प्रमाणपत्र प्राधिकरण द्वारा प्रमाणित है।
यदि आपके पास एक सूचनात्मक वेबसाइट है, तो भी हम आपको एसएसएल प्रमाणपत्र खरीदने की सलाह देते हैं। HTTPS लिंक होने से आपकी वेबसाइट अधिक भरोसेमंद होगी।
लिंक की प्रतिलिपि करें
जब आप खरीदते हैं एक बहु-डोमेन एसएसएल प्रमाणपत्र और आप इसमें कई डोमेन नाम और/या उप-डोमेन शामिल करते हैं, प्रमाणपत्र प्राधिकरणों के लिए आपको प्रत्येक डोमेन के लिए डोमेन सत्यापन पास करने की आवश्यकता होती है नाम और/या उप-डोमेन जिसे आपने अपने बहु-डोमेन एसएसएल प्रमाणपत्र में शामिल किया है, और उसके बाद ही, बहु-डोमेन एसएसएल प्रमाणपत्र आपको जारी किया जाएगा।
संभावित समस्या: कभी-कभी आपके एकाधिक-डोमेन प्रमाणपत्र के लिए आपके द्वारा चुने गए ईमेल पते, या आपके HTTP विकल्प, या DNS रिकॉर्ड्स प्रमाणपत्र प्राधिकारी तक पहुँचने पर ठीक से सेट नहीं होते. आपको पता चल जाएगा कि जब आप देखते हैं कि आपको कई डोमेन सत्यापन संदेश प्राप्त करने के बजाय आपके ईमेल पते पर केवल एक एकल डोमेन सत्यापन संदेश मिला है, या आपके बहु-डोमेन एसएसएल प्रमाणपत्र की स्थिति अभी भी “सत्यापन (पूर्ण) की प्रतीक्षा कर रही है” के रूप में दिखाई देती है, भले ही आपने किसी एक डोमेन के लिए डोमेन सत्यापन पास कर लिया हो।
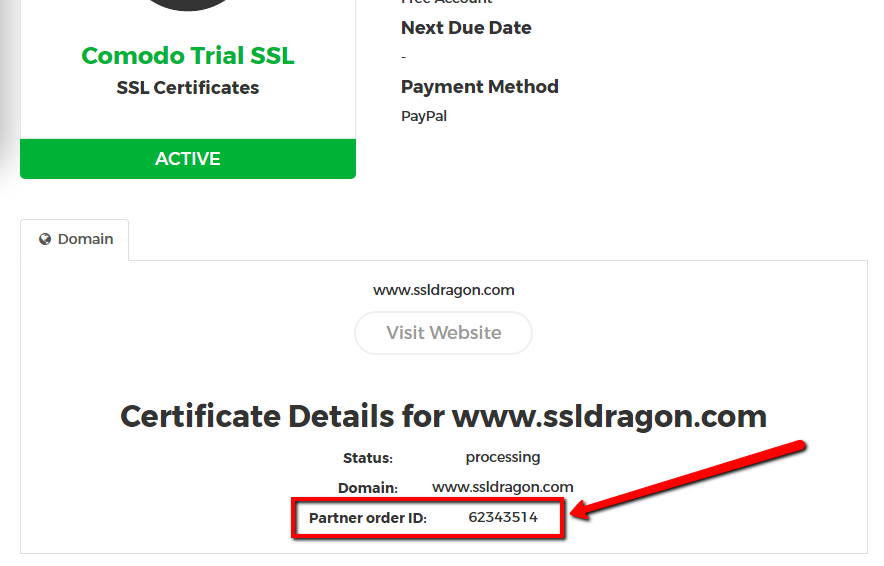 कैसे ठीक करें: इसे ठीक करने का एक आसान तरीका है, और इसके लिए प्रमाणपत्र प्राधिकरण के सत्यापन विभाग से संपर्क करने की आवश्यकता है। जब आप उनसे संपर्क करते हैं, तो कृपया उन्हें अपनी “पार्टनर ऑर्डर आईडी” प्रदान करें (दाईं ओर स्क्रीनशॉट देखें), और फिर उन्हें उस डोमेन सत्यापन विधि के बारे में बताएं जिसे आपने चुना था: HTTP, DNS, या ईमेल। यदि आपने ईमेल द्वारा डोमेन सत्यापन पास करना चुना है, तो सत्यापन विभाग के प्रतिनिधियों के साथ दोबारा जांच करें कि उनके सिस्टम में कौन से ईमेल पते सेट हैं, और उन्हें अपने इच्छित ईमेल पते पर डोमेन सत्यापन संदेश भेजने के लिए कहें।
सेक्टिगो/गोगेटएसएसएल
कृपया Sectigo सत्यापन विभाग पर कॉल करें +1 (888) 266-6361 या उपरोक्त कारणों से https://sectigo.com/support । जब आप उनसे बात करते हैं, तो आपको उन्हें अपनी “पार्टनर ऑर्डर आईडी” प्रदान करनी होगी।
थावटे, जियोट्रस्ट, डिजीसर्ट
उपरोक्त कारणों के लिए कृपया Thawte, GeoTrust, DigiCert Validation Department को +1 (877) 438-8776 पर कॉल करें। कृपया ध्यान दें कि Thawte, GeoTrust, DigiCert सभी DigiCert के स्वामित्व में हैं, और उन सभी के पास ऊपर एक ही फ़ोन नंबर दिया गया है। जब आप उनसे बात करते हैं, तो आपको “पार्टनर ऑर्डर आईडी” प्रदान करना होगा।
लिंक की प्रतिलिपि करें
GeoTrust, Thawte, और DigiCert द्वारा जारी EV SSL प्रमाणपत्रों में Sectigo द्वारा जारी किए गए प्रमाणपत्रों की तुलना में एक तेज और आसान विस्तारित सत्यापन प्रक्रिया है।
GeoTrust, Thawte, और DigiCert के साथ, सर्टिफिकेट अथॉरिटी कंपनी की अधिकांश सत्यापन प्रक्रिया स्वयं करती है, और दुर्लभ मामलों में ग्राहकों को नोटरी, प्रमाणित सार्वजनिक लेखाकार या एक वकील द्वारा हस्ताक्षरित अतिरिक्त जानकारी और कानूनी पत्र प्रदान करने की आवश्यकता होती है।
दूसरी तरफ, Sectigo ग्राहक पर बहुत निर्भर करता है उसकी कंपनी के बारे में सभी जानकारी प्रदान करने के साथ-साथ कंपनी के DUNS लिस्टिंग को अपडेट करने के लिए ( डन & ब्रैडस्ट्रीट वेबसाइट पर) और एक नोटरी द्वारा हस्ताक्षरित कानूनी पत्र प्रदान करना, एक प्रमाणित सार्वजनिक लेखाकार, या एक वकील।
आप पढ़ सकते हैं कि इन विभिन्न ब्रांडों के साथ विस्तारित सत्यापन प्रक्रिया में क्या शामिल है यह लिंक.
लिंक की प्रतिलिपि करें
आपको अपने एसएसएल ड्रैगन खाते में जाना होगा और एसएसएल प्रमाणपत्रों के लिए “समय सीमा समाप्त” फ़ील्ड की जांच करनी होगी जो आपके पास हमारे पास है। आप अगले चरणों का पालन करके ऐसा कर सकते हैं:
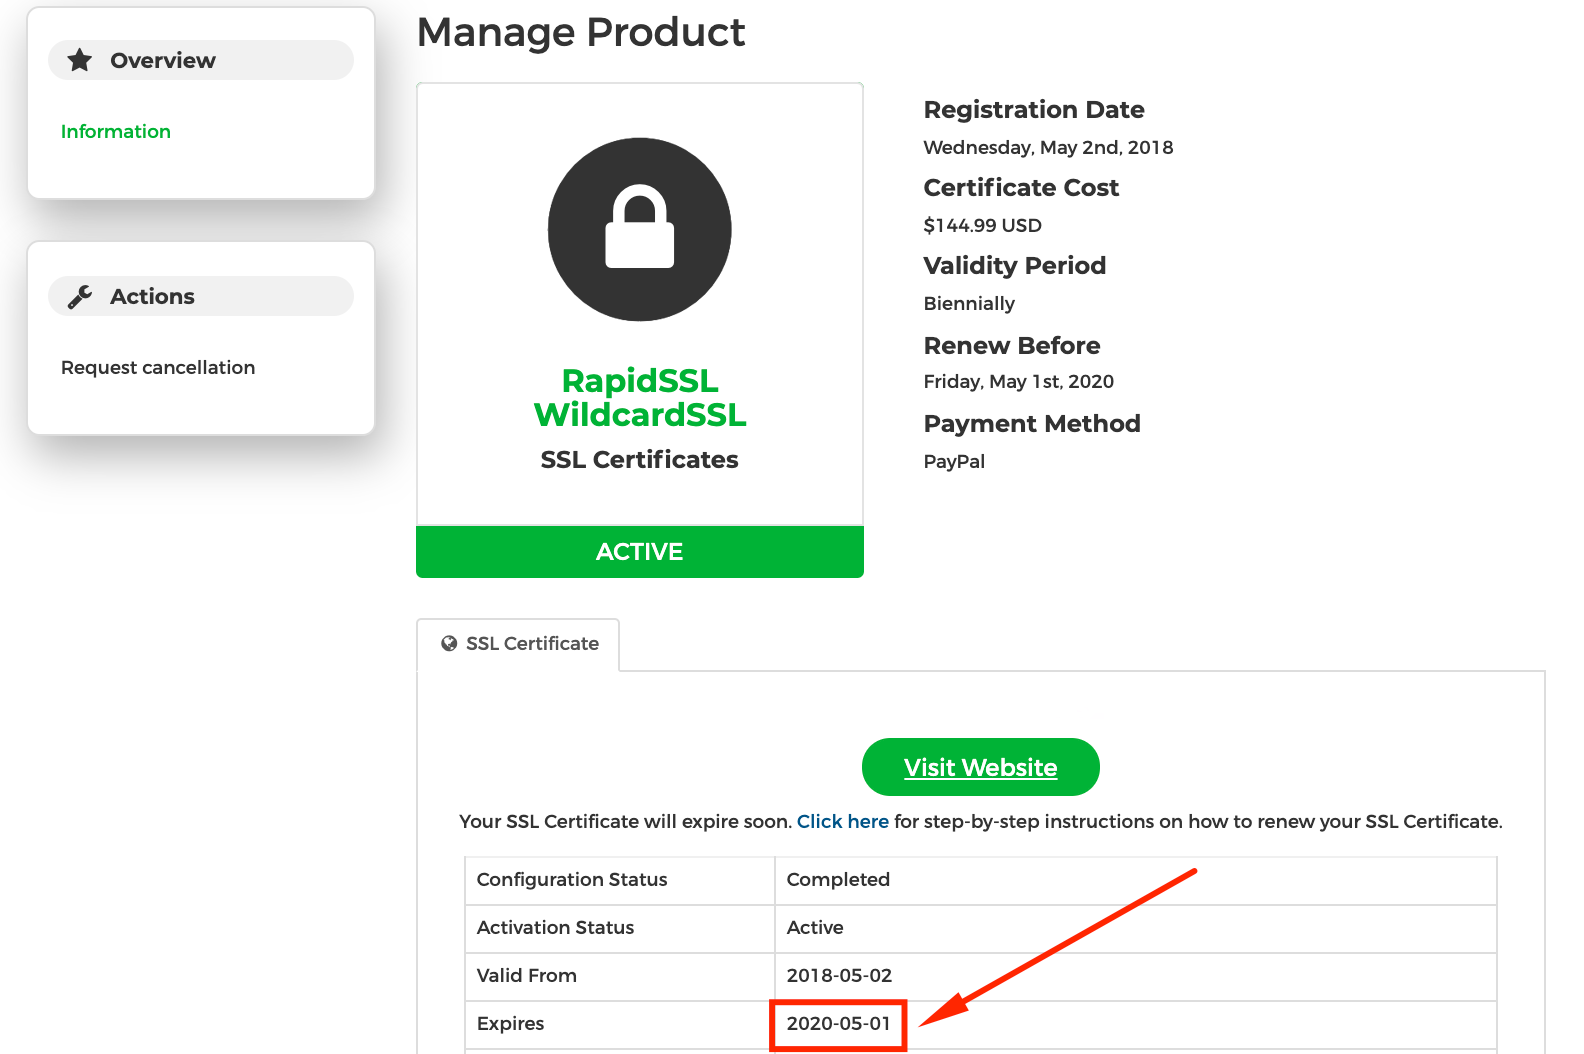 1) अपने एसएसएल ड्रैगन खाते में लॉग इन करें: https://my.ssldragon.com/
2) “एसएसएल प्रमाणपत्र” पर जाएं -> “मेरे एसएसएल प्रमाणपत्र“;
3) आप एसएसएल प्रमाणपत्रों की सूची देखेंगे जो आपने हमसे खरीदे हैं;
4) आवश्यक एसएसएल प्रमाणपत्र पर क्लिक करें;
5) एसएसएल प्रमाणपत्र के विवरण पृष्ठ पर इसका “समय सीमा समाप्त” फ़ील्ड ढूंढें।
आप “नवीनीकरण” बटन पर क्लिक करके “समाप्त” तिथि से 30 दिनों के भीतर नवीनीकरण प्रक्रिया शुरू कर सकते हैं।
आपका नया एसएसएल प्रमाणपत्र पुराने के साथ जुड़ा होगा। पिछले SSL प्रमाणपत्र के शेष सभी दिनों को नए में जोड़ दिया जाएगा।
लिंक की प्रतिलिपि करें
पहले सर्टिफिकेट की मैचर से इसकी पुष्टि करें: यदि फ़िंगरप्रिंट अलग हैं, तो फ़ाइलें वास्तव में अलग-अलग कुंजी जोड़ियों की हैं।
कभी-कभी, एसएसएल प्रमाणपत्र जो आपको जारी किया गया था, उस निजी कुंजी से मेल नहीं खाता है जिसे आप अपने सर्वर पर उस एसएसएल प्रमाणपत्र को स्थापित करते समय उपयोग करने का प्रयास कर रहे हैं। यह एक सामान्य उपयोगकर्ता उत्पन्न त्रुटि है।
यदि सिस्टम कहता है कि कोई बेमेल है, तो आपको सीएसआर और निजी कुंजी को दोबारा जांचने की आवश्यकता है जो आपने उत्पन्न की थी, और जो एक साथ आई थी। आपको यह सुनिश्चित करने की आवश्यकता है कि आपने अपना एसएसएल प्रमाणपत्र कॉन्फ़िगर करते समय उस विशिष्ट सीएसआर का उपयोग किया था। जब एसएसएल प्रमाणपत्र जारी किया जाता है, तो आपको उस विशिष्ट सीएसआर के साथ जोड़े जाने वाली निजी कुंजी का उपयोग करने की आवश्यकता होती है।
हम ग्राहकों को गलती करते हुए देखते हैं जहां वे एक सीएसआर और निजी कुंजी उत्पन्न करते हैं, फिर एसएसएल प्रमाणपत्र को एक अलग सीएसआर के साथ कॉन्फ़िगर करते हैं जो सर्वर उत्पन्न होता है। उस स्थिति में सर्वर ने अपनी निजी कुंजी के साथ सीएसआर जोड़े उत्पन्न किए, जो आपके पास शायद नहीं है।
आपके पास जो निजी कुंजी है वह केवल उस सीएसआर के साथ काम करती है जिसके साथ वह आया था। साथ ही, निजी कुंजी जो आपके पास केवल एसएसएल प्रमाणपत्र के साथ काम करती है जिसे सीएसआर का उपयोग करके कॉन्फ़िगर किया गया था जो उस निजी कुंजी के साथ जोड़ता है।
विलयन
इसे हल करने के लिए, आपको सीएसआर कोड का उपयोग करके अपने एसएसएल प्रमाणपत्र को फिर से कॉन्फ़िगर (पुनः जारी) करने की आवश्यकता है जिसके लिए आपके पास निजी कुंजी है जिसके साथ यह जोड़ा जाता है। आप अपने सर्वर द्वारा प्रदान किए जाने वाले CSR कोड का उपयोग करना चाह सकते हैं, या एक नई CSR और निजी कुंजी जनरेट कर सकते हैं.
लिंक की प्रतिलिपि करें
एक एसएसएल प्रमाणपत्र आपके उपयोगकर्ताओं द्वारा प्रदान की जाने वाली जानकारी लेता है और इसे एन्क्रिप्ट करता है, ताकि केवल एक वेब सर्वर ही इसे डिक्रिप्ट कर सके और इसे समझ सके। इसलिए चूंकि वेब पर जानकारी HTTP भाषा के माध्यम से प्रेषित होती है, इसलिए आपका डेटा सुरक्षित नहीं है, क्योंकि HTTP स्वयं सुरक्षित नहीं है। एसएसएल प्रमाणपत्र आपकी जानकारी लेता है, इसे एन्क्रिप्ट करता है, और इसे सुरक्षित रूप से उस सर्वर पर भेजता है जहां वेबसाइट होस्ट की गई है, या सीधे भुगतान प्रोसेसर को। व्यापारी के सर्वर पर, या भुगतान प्रोसेसर की तरफ, एसएसएल प्रमाणपत्र एन्क्रिप्टेड HTTP जानकारी प्राप्त करता है, इसे डीकोड करता है, और आपके द्वारा अनुरोधित कार्रवाई को सुरक्षित रूप से करता है (आपको लॉग इन करना, भुगतान संसाधित करना, आदि)।
इस तरह, एसएसएल प्रमाणपत्र आपके “एचटीटीपी” कनेक्शन को “एचटीटीपीएस” (सुरक्षित एचटीटीपी) कनेक्शन में बदल देता है और आपके डेटा की सुरक्षा करता है। एसएसएल प्रमाणपत्र के साथ, आपकी जानकारी सुरक्षित और सुरक्षित है।
लिंक की प्रतिलिपि करें
SSL का सत्यापन समय उस प्रमाणपत्र के प्रकार पर निर्भर करता है जिसे आपने खरीदना चुना था।
99% मामलों में डोमेन मान्य प्रमाण पत्र 3-5 मिनट के भीतर जारी किए जाते हैं। केवल जब ट्रेडमार्क या ब्रांड नाम वाले डोमेन नाम के लिए एसएसएल प्रमाणपत्र का अनुरोध किया जाता है, तो वे एसएसएल प्रमाणपत्र ब्रांड सत्यापन पास कर सकते हैं, और जारी होने में एक व्यावसायिक दिन तक लग सकता है।
व्यवसाय मान्य प्रमाणपत्र आमतौर पर 1-3 व्यावसायिक दिनों के भीतर जारी किए जाते हैं।
विस्तारित मान्य प्रमाणपत्र जारी होने में 1-7 कार्यदिवस लग सकते हैं। प्रमाणपत्र प्राधिकरण अपने हिस्से का काम बहुत जल्दी करता है। यदि प्रमाणपत्र प्राधिकरण को सभी जानकारी जल्दी और सही ढंग से प्रदान की जाती है, तो प्रमाणपत्र प्राधिकरण 1 व्यावसायिक दिन के भीतर EV प्रमाणपत्र जारी कर सकता है। हमने ऐसी स्थितियां देखी हैं जब कुछ घंटों के भीतर ईवी प्रमाणपत्र जारी किया गया था। 1-7 दिनों की अवधि इस बात पर निर्भर करती है कि ग्राहक प्रमाणपत्र प्राधिकारी को आवश्यक जानकारी कितनी जल्दी प्रदान करता है, और ग्राहक अतिरिक्त जानकारी के लिए प्रमाणपत्र प्राधिकारी के संभावित अनुरोधों का कितनी जल्दी जवाब देता है।
सत्यापन प्रक्रिया करके, प्रमाणपत्र प्राधिकारी यह पुष्टि करने का प्रयास कर रहा है कि आप डोमेन के स्वामी हैं, और जिस कंपनी के लिए आप व्यवसाय सत्यापन या विस्तारित सत्यापन प्रमाणपत्र का अनुरोध कर रहे हैं वह सक्रिय है। यही कारण है कि यह महत्वपूर्ण है कि आप अपनी कंपनी के रिकॉर्ड (पता और फोन नंबर) को अद्यतित रखें और आप प्रमाणपत्र प्राधिकरण के अनुरोधों का तुरंत जवाब दें।
लिंक की प्रतिलिपि करें
सेक्टिगो/कोमोडो से विस्तारित सत्यापन (ईवी) कोड हस्ताक्षर प्रमाणपत्र प्राप्त करने के लिए यहां आवश्यकताएं दी गई हैं:
प्रत्येक चरण की गहन व्याख्या के लिए, सेक्टिगो/कोमोडो प्रमाणपत्रों के लिए विस्तारित सत्यापन पर हमारे गाइड से परामर्श करें।
लिंक की प्रतिलिपि करें
एक सीएसआर तुरंत उत्पन्न होता है। सीएसआर जेनरेटर फॉर्म भरते ही यह आपके लिए जनरेट हो जाएगा।
लिंक की प्रतिलिपि करें
Yes, you can look what information your CSR includes, by doing a process which is opposite to encrypting it. You can use our CSR Decoder tool in order to see what information is included in your CSR. You can do that our CSR Decoder page.
लिंक की प्रतिलिपि करें