

Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.
एसएसएल प्रमाणपत्र का अनुरोध करते समय आपको यह साबित करना होगा कि आप उस डोमेन या उप-डोमेन पर प्रबंधन अधिकार रखते हैं या आपके पास एसएसएल प्रमाणपत्र का अनुरोध कर रहे हैं।
महत्वपूर्ण! 16 जून, 2021 तक, Sectigo अब डोमेन कंट्रोल वैलिडेशन (DCV) के लिए WHOIS-आधारित ईमेल पते स्वीकार नहीं करता है।
चरण 1: डोमेन सत्यापन (DV)
A. ईमेल
यदि आपके पास Sectigo, GoGetSSL, GeoTrust, Thawte, DigiCert, और RapidSSL द्वारा जारी एसएसएल प्रमाणपत्र है, तो आप अपने ईमेल पते पर भेजे गए स्वचालित डोमेन सत्यापन संदेश का जवाब देकर डोमेन सत्यापन को पूरा कर सकते हैं। आपको चुनने के लिए ईमेल की एक सूची दी जाएगी, और स्वचालित डोमेन सत्यापन संदेश आपके द्वारा चुने गए ईमेल पते पर भेजा जाएगा।
हमेशा अपने ईमेल पते (अपने स्पैम फ़ोल्डर सहित) की जांच करें ताकि आपको अपने डोमेन नाम को मान्य (स्वामित्व साबित करने) के निर्देशों के साथ प्रमाणपत्र प्राधिकरण से एक ईमेल संदेश प्राप्त हो। ईमेल संदेश आपको एक अद्वितीय कोड कॉपी करने और उसी ईमेल संदेश में दिए गए एक विशिष्ट लिंक पर पेस्ट करने के लिए कहेगा।
महत्वपूर्ण: डोमेन मान्यता के लिए केवल 5 ई-मेल पतों की अनुमति है: admin@, administrator@, hostmaster@, webmaster@ और postmaster@.
कुछ मामलों में, प्रमाणपत्र प्राधिकारी WHOIS से भी आपके व्यवस्थापकीय ई-मेल की अनुमति दे सकता है, लेकिन केवल तभी जब निजी पंजीकरण अक्षम हो.
B. HTTP/HTTPS विधि
यह विधि वाइल्डकार्ड SSL प्रमाणपत्र के लिए उपलब्ध नहीं है।
HTTP सत्यापन में आपकी वेबसाइट पर पूर्व-निर्धारित स्थान पर TXT सत्यापन फ़ाइल अपलोड करना शामिल है। आपको यह सुनिश्चित करना होगा कि आप इस फ़ाइल और लिंक को किसी भी वेब ब्राउज़र से एक्सेस कर सकते हैं। एक बार जब आप इस डोमेन सत्यापन पद्धति के साथ आगे बढ़ते हैं, तो सीए आपकी वेबसाइट का स्कैन चलाएगा और विशेष रूप से दिए गए लिंक पर इस फ़ाइल की तलाश करेगा। CA के क्रॉलर सिस्टम द्वारा आपकी वेबसाइट पर TXT फ़ाइल खोजने के बाद आपका SSL प्रमाणपत्र कुछ ही मिनटों में डोमेन सत्यापन पास कर देगा।
HTTPS सत्यापन विधि वही सत्यापन विधि है जो ऊपर वर्णित है। यदि आपकी वेबसाइट पर पहले से ही एसएसएल प्रमाणपत्र स्थापित है, तो आपको HTTPS विकल्प चुनना चाहिए।
C. डीएनएस विधि
आप अपने डोमेन पंजीयक (वह वेबसाइट जहाँ आपने अपना डोमेन नाम पंजीकृत किया था) में कोई पूर्व-निर्धारित डोमेन रिकॉर्ड भी जोड़ सकते हैं. सुनिश्चित करें कि आपका फ़ायरवॉल CA के सत्यापन रोबोट को ब्लॉक नहीं करता है।
Sectigo और GoGetSSL को CNAME DNS प्रकार की आवश्यकता होती है, जो इस तरह दिखता है:
_b2013ea8353c9760c0221c49dc3e8ca7.yourwebsite.com CNAME
165b83449f4fdf83021de4e6f6ee795a.4ae75dbefe3r7bb8a1878616d8b5ae4.5r4r46855d28f6903.comodoca.com
जबकि DigiCert (Thawte, GeoTrust, RapidSSL) को TXT DNS प्रकार की आवश्यकता होती है, जो इस तरह दिखता है:
yourwebsite.com TXT “w34f54t4t45t354eer98rn4jf4449nfrf”
नहीं तो
dnsauth.yourwebsite.com TXT “w34f54t4t45t354eer98rn4jf4449nfrf”
कृपया ध्यान दें कि नए जोड़े गए DNS रिकॉर्ड को प्रचारित होने में 10-48 मिनट लगते हैं। इसका मतलब है कि यदि आप इस पद्धति के साथ जाते हैं तो आपको डोमेन सत्यापन पास करने के लिए 48 घंटे तक इंतजार करना होगा। यही कारण है कि हम ईमेल, HTTP और HTTPS विधियों को बेहतर बनाने की सलाह देते हैं क्योंकि वे आपको डोमेन सत्यापन को तुरंत पास करने की अनुमति देंगे।
चरण 2: सीएए चेक
8 सितंबर 2017 तक, सभी प्रमाणपत्र प्राधिकरण (सीए) सुरक्षा उपाय के रूप में आपकी सीएए नीति का सम्मान करने के लिए बाध्य हैं।
सीएए रिकॉर्ड को सीए को आपके डोमेन नाम के लिए एसएसएल जारी करने की अनुमति देनी चाहिए, अन्यथा, जब तक आप रिकॉर्ड अपडेट नहीं करते तब तक ऑर्डर लंबित के रूप में सेट किया जाएगा।
डिफ़ॉल्ट रूप से, यदि कोई CAA रिकॉर्ड नहीं मिला, तो कोई भी CA आपके डोमेन नाम के लिए SSL जारी कर सकता है। अन्यथा, आपको अपना सीएए रिकॉर्ड अपडेट करना चाहिए।
यह कैसे करना है:
– https://support.sectigo.com/Com_KnowledgeDetailPage?Id=kA01N000000zFMO
– https://docs.digicert.com/manage-certificates/dns-caa-resource-record-check/
यहां रिकॉर्ड का परीक्षण करने का तरीका बताया गया है:
– https://toolbox.googleapps.com/apps/dig/#CAA/
– https://caatest.co.uk/scan.org.ua
वैकल्पिक (दुर्लभ) – ब्रांड सत्यापन (मैनुअल चेक)
कुछ मामलों में, अगर आपका ऑर्डर ब्रांड पुष्टि के किसी भी आंतरिक नियम का उल्लंघन करता है, तो CA को मैन्युअल पुष्टि की ज़रूरत पड़ सकती है.
इस मैनुअल जांच को पास करने में लगभग 24-48 घंटे लगते हैं, और सीए ऐसे मामलों में या तो आदेश जारी करेगा या अस्वीकार कर देगा।
यहां कारण दिए गए हैं कि आपका ऑर्डर ब्रांड सत्यापन के अंतर्गत क्यों है।
डोमेन सत्यापन विधि कैसे बदलें?
यदि आपने ऊपर वर्णित इन डोमेन सत्यापन विधियों में से कोई एक चुना है, और आप देखते हैं कि आपका डोमेन मान्य नहीं होता है, तो आप हमेशा अपनी डोमेन सत्यापन विधि बदल सकते हैं। यह कैसे करना है, यह जानने के लिए कृपया इस लिंक पर जाएं ।
लिंक की प्रतिलिपि करें
जब आप नया EV SSL प्रमाणपत्र खरीदते हैं या पुनः जारी/नवीनीकरण करते हैं तो आपको विस्तारित सत्यापन पास करना होगा।
साथ ही, अगले वर्षों में विस्तारित सत्यापन को पूरा करने की प्रक्रिया आसान हो जाती है, इसलिए प्रमाणपत्र प्राधिकरण के पास आपके पिछले EV SSL प्रमाणपत्र अनुरोधों के आधार पर उनकी प्रणाली में आपकी कंपनी के बारे में अधिक जानकारी होती है।
कृपया EV को नवीनीकृत/पुनः जारी करने के निर्देशों की जाँच करें।
लिंक की प्रतिलिपि करें
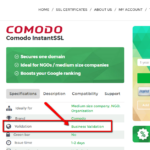
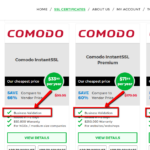 आप अपने SSL प्रमाणपत्र की विशेषताओं को देखकर जांच सकते हैं कि आपके पास संगठन सत्यापन SSL प्रमाणपत्र है या नहीं। व्यावसायिक सत्यापन संगठन सत्यापन के बराबर होता है. यह कहा जा रहा है, जहां भी आप “व्यावसायिक सत्यापन” देखते हैं, इसका अर्थ “संगठन सत्यापन” भी है। कृपया दाईं ओर दो स्क्रीनशॉट खोलें यह देखने के लिए कि आप अपने एसएसएल प्रमाणपत्र के सत्यापन प्रकार के बारे में जानकारी कहां पा सकते हैं।
विभिन्न SSL प्रमाणपत्र ब्रांडों में अलग-अलग संगठन सत्यापन प्रक्रियाएँ होती हैं। कृपया नीचे वह अनुभाग पढ़ें जो आपके SSL प्रमाणपत्र ब्रांड पर लागू होता है।
DigiCert (Thawte & GeoTrust सहित)
यदि आपने Thawte, GeoTrust, DigiCert के साथ एक संगठन सत्यापन SSL प्रमाणपत्र खरीदा है, तो प्रमाणपत्र प्राधिकरण संगठन सत्यापन प्रक्रिया के एक भाग के रूप में, स्थानीय सार्वजनिक डेटाबेस के माध्यम से आपके संगठन के कानूनी अस्तित्व को मान्य करने पर काम करेगा। इसमें 1-3 कार्य दिवस लग सकते हैं। कृपया तब तक प्रतीक्षा करें जब तक कि प्रमाणपत्र प्राधिकरण प्रतिनिधियों में से कोई एक आपसे किसी भी अतिरिक्त जानकारी के बारे में संपर्क न करे जो उन्हें प्रदान करने के लिए आपकी आवश्यकता हो सकती है।
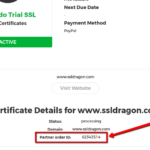 यदि आप अगले 5-7 दिनों में प्रमाणपत्र प्राधिकरण के प्रतिनिधियों से नहीं सुनते हैं, तो कृपया प्रमाणपत्र प्राधिकरण के साथ अपने एसएसएल प्रमाणपत्र की स्थिति की जांच करने के लिए +1 (877) 438-8776 पर कॉल करें। कृपया ध्यान दें कि Thawte, GeoTrust, DigiCert सभी DigiCert के स्वामित्व में हैं, और उन सभी के पास ऊपर एक ही फ़ोन नंबर दिया गया है। जब आप उनसे बात करते हैं, तो आपको “पार्टनर ऑर्डर आईडी” प्रदान करनी होगी, जिसे आप अपने एसएसएल ड्रैगन खाते के अंदर अपने एसएसएल प्रमाणपत्र के विवरण पृष्ठ पर पा सकते हैं। दाईं ओर स्क्रीनशॉट देखें।
सेक्टिगो/गोगेटएसएसएल
कृपया https://sectigo.com/support पर Sectigo सत्यापन केंद्र के साथ एक टिकट खोलकर Sectigo के लिए नीचे वर्णित आवश्यक रूपों भेजें. “टिकट सबमिट करें” पर क्लिक करें, सत्यापन विभाग चुनें और अपना अनुरोध सबमिट करें। कृपया अपने संदेश में अपनी “भागीदार आदेश आईडी” का उल्लेख करें।
आप अपने एसएसएल ड्रैगन खाते के अंदर अपने एसएसएल प्रमाणपत्र के विवरण पृष्ठ पर अपना “पार्टनर ऑर्डर आईडी” पा सकते हैं। दाईं ओर स्क्रीनशॉट देखें।
I. नए आदेश
चरण 1: संगठन सत्यापन
संगठन सत्यापन पास करने के लिए, आपको एक आधिकारिक पंजीकरण दस्तावेज प्रदान करना पड़ सकता है, जैसे व्यवसाय लाइसेंस, निगमन का लेख, और या पंजीकरण आवेदन।
यहाँ बीवी विकल्प हैं:
A. कोई कागजी कार्रवाई नहीं। आपकी कंपनी के कानूनी अस्तित्व की जांच आपकी कंपनी के नाम और आपके अद्वितीय पंजीकरण/पहचान संख्या का उपयोग करके या GLEIF, Duns & Bradstreet, Hoovers, Companies House GOV.UK जैसे सत्यापित सार्वजनिक तृतीय पक्ष डेटाबेस के माध्यम से की जाएगी।
B. कागजी कार्रवाई। आपकी कंपनी का उपयोग करके सत्यापित किया जाएगा:
चरण 2: कॉलबैक प्रक्रिया
अंतिम चरण एक कॉलबैक प्रक्रिया है जिसे फोन सत्यापन कहा जाता है। Sectigo आप फोन करेंगे और आधिकारिक कंपनी के फोन नंबर को मान्य करने के लिए अपने नाम और आदेश की पुष्टि करने के लिए कहता है.
नीचे 4 कॉलबैक विकल्प दिए गए हैं। आपको नीचे से सभी चार चीजें करने की ज़रूरत नहीं है। उनमें से सिर्फ एक करना पर्याप्त होगा।
A. येलो पेज डेटाबेस। Sectigo सार्वजनिक पीले पन्नों डेटाबेस के माध्यम से अपने फोन नंबर की सत्यापित.
B. डन। दूसरा तरीका यह है कि आप सेक्टिगो को अपना DUNS नंबर प्रदान करें। आप इस वेबसाइट से अपनी कंपनी का DUNS नंबर प्राप्त कर सकते हैं: https://www.dandb.com/। यदि सेक्टिगो आपके पास वापस आता है और कहता है कि आपकी DUNS लिस्टिंग में फ़ोन नंबर नहीं है, तो आपको Dun & Bradstreet ( https://www.dandb.com/ पर) से संपर्क करने और उनसे “अपनी कंपनी के फ़ोन नंबर को उनकी व्यावसायिक निर्देशिका में और रिपोर्ट पर जोड़ने” के लिए कहने की आवश्यकता है।
C. स्थानीय फोन डेटाबेस। यदि आपके पास DUNS नंबर नहीं है, तो दूसरी चीज जो आप कर सकते हैं वह है अपने देश की सरकारी निर्देशिकाओं (जैसे: कॉर्पोरेशन डिवीजन, कंपनी हाउस, डिपार्टमेंट ऑफ स्टेट, आदि) के साथ अपनी कंपनी की जांच करने के लिए Sectigo के लिए अपनी कंपनी का पंजीकरण नंबर प्रदान करना। कृपया ध्यान दें कि Sectigo आपकी कंपनी के फोन नंबर के रूप में अच्छी तरह से वहाँ सूचीबद्ध देखने के लिए देख रहे होंगे. सभी सरकारी निर्देशिकाओं में कंपनियों के फोन नंबर नहीं होते हैं। यदि सरकारी निर्देशिका आपको उन्हें कॉल करने, उन्हें ईमेल करने, या अपना फोन नंबर जोड़ने के लिए उनकी वेबसाइट का उपयोग करने की अनुमति देती है, तो कृपया आगे बढ़ें और ऐसा करें।
D. कानूनी राय. यदि उपरोक्त दो विकल्प (2.1 और 2.2) आपके लिए काम नहीं करते हैं, तो आपके फोन नंबर को मान्य करने का तीसरा और अंतिम विकल्प सीपीए (प्रमाणित सार्वजनिक लेखाकार), या लैटिन नोटरी, या एक वकील (वकील) से पूछना है सेक्टिगो को एक पत्र लिखें, हस्ताक्षर करें और भेजें जहां वे आपकी कंपनी के नाम, पते और फोन नंबर की पुष्टि करते हैं। आप नीचे नमूना पत्र पा सकते हैं:
– नमूना लेखाकार पत्र
– नमूना कानूनी राय पत्र
द्वितीय। रिन्यूअल/रीइश्यू ऑर्डर
reissues और नवीकरण आदेश के लिए, बजाय चरण 1 और 2, आप https://sectigo.com/support पर Sectigo सत्यापन केंद्र से संपर्क करना होगा. “टिकट सबमिट करें” पर क्लिक करें, या लाइव चैट चुनें, सत्यापन विभाग का चयन करें और निम्नलिखित अनुरोध सबमिट करें (कृपया [] फ़ील्ड को संबंधित जानकारी से बदलें):
टिकट का कारण: सत्यापन
ऑर्डर संख्या: [आपका पार्टनर ऑर्डर ID]
विषय: संगठन सत्यापन
प्रिय सेक्टिगो!
कृपया आदेश को मान्य करें [Partner Order ID] कंपनी के नाम का उपयोग करना [Your Company Name]के साथ [Registration/ID number] और [DUNS number].
Sectigo तो चरण 2 या चरण 1 के लिए किसी भी आवश्यक अद्यतन के लिए आप से संपर्क करेंगे.
लिंक की प्रतिलिपि करें
कुछ SSL प्रमाणपत्र आपको IP पते को सुरक्षित करने की अनुमति देते हैं, केवल तभी जब वह एक सार्वजनिक IP पता हो। आईपी पते के लिए सत्यापन प्रक्रिया एक डोमेन नाम को मान्य करने के समान है, लेकिन इसकी विशिष्टताएं हैं। इसलिए हम आपको नीचे दिए गए दिशानिर्देशों का पालन करने के लिए प्रोत्साहित करते हैं।
GoGetSSL
चरण 1. सबसे पहले, आपको अपने एसएसएल ड्रैगन खाते के अंदर कॉन्फ़िगरेशन फॉर्म भरकर अपने एसएसएल प्रमाणपत्र को कॉन्फ़िगर करना होगा।
महत्वपूर्ण! अपना प्रमाणपत्र कॉन्फ़िगर करते समय, आपको NO Common Name के साथ CSR जनरेट करने के लिए कहा जाएगा। यहाँ यह कैसे करना है।
चरण 2. SANs फ़ील्ड में अपने IP पते/IP पतों का उल्लेख करें।
यदि आपके पास केवल 1 आईपी पता है, तो बस इसे सैन फ़ील्ड में डालें, जिसमें कोई अतिरिक्त स्थान या वर्ण नहीं हैं, उदाहरण के लिए:
123.34.34.234
यदि आपके पास 2 या अधिक IP पते हैं (यदि आपने अतिरिक्त SANs खरीदे हैं), तो SANs फ़ील्ड में अपनी IP पता सूची डालें, जिसमें प्रत्येक IP पता स्थान-अलग हो, उदाहरण के लिए:
123.34.34.234
124.34.24.234
महत्वपूर्ण! यह कदम अनिवार्य है। चूंकि सीएसआर के अपने क्षेत्रों में कोई आईपी पता शामिल नहीं है, इसलिए एसएएन क्षेत्र में अपने आईपी पते / आईपी पते का उल्लेख करना महत्वपूर्ण है। अन्यथा, यदि आप SANs फ़ील्ड को खाली छोड़ देते हैं, तो SSL प्रमाणपत्र आगे कॉन्फ़िगर नहीं किया जाएगा और आपको एक त्रुटि संदेश दिखाई देगा।
नोट: यदि आपको एक आईपी पता और एक डोमेन नाम सुरक्षित करने की आवश्यकता है, तो GoGetSSL PublicIP SAN आपको ऐसा करने की अनुमति देता है, लेकिन इसे मैन्युअल कॉन्फ़िगरेशन की आवश्यकता है। कृपया हमारे साथ एक टिकट खोलें , हमें सीएसआर (बिना किसी सामान्य नाम के), आईपी पता और डोमेन नाम भेजें। हम SSL को मैन्युअल रूप से कॉन्फ़िगर करेंगे और आपको आगे सत्यापन के लिए निर्देश प्रदान करेंगे।
चरण 3. एक बार आपका प्रमाणपत्र कॉन्फ़िगर हो जाने के बाद, आपको उस IP पते का उपयोग करने के लिए स्वामित्व या अधिकार साबित करना होगा। ऐसा करने के लिए, आपको अपने SSL प्रमाणपत्र के लिए HTTP/HTTPS सत्यापन पास करना होगा। IP सत्यापन के लिए ईमेल या DNS सत्यापन उपलब्ध नहीं हैं। HTTP/HTTPS सत्यापन पास करने के लिए, आपको एक .TXT फ़ाइल बनानी होगी जिसमें आपके SSL प्रमाणपत्र पृष्ठ के विवरण पृष्ठ पर “सामग्री” फ़ील्ड पर प्रदान किया गया सत्यापन कोड हो। “सामग्री” जिसे आपको .TXT फ़ाइल में जोड़ना है, इस तरह दिखता है:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
टी0520161001553133275
फिर आपको अपने सर्वर पर एक स्थान पर TXT फ़ाइल अपलोड करनी होगी जो इस तरह दिखती है:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1 को उस IP पते से बदला जाना चाहिए जिसे आप मान्य करने का प्रयास कर रहे हैं. आप इस लिंक पर .well-known फ़ोल्डर बनाने के तरीके के बारे में जानकारी पढ़ सकते हैं: https://www.ssldragon.com/faq/create-well-known-folder/
सुनिश्चित करें कि आप इस फ़ाइल और लिंक को किसी भी वेब ब्राउज़र से एक्सेस कर सकते हैं। जब आपने अपने सर्वर पर संलग्न TXT फ़ाइल अपलोड की थी तो हमें सूचित करें ताकि हम आपकी वेबसाइट का स्कैन चला सकें और विशेष रूप से इस दिए गए लिंक पर इस फ़ाइल को देख सकें।
यदि आप इन चरणों का बिल्कुल पालन करते हैं, तो आपको अपना आईपी पता सफलतापूर्वक मान्य हो जाएगा।
नोट: यदि आपके पास सर्वर के बजाय सुरक्षित करने के लिए राउटर है, तो आपके राउटर पर TXT फ़ाइल अपलोड करने का कोई तरीका नहीं है। IP पतों को मान्य करने का समाधान IP पते को सर्वर पर पुनः रूट करना, TXT फ़ाइल को उस सर्वर पर रखना, IP सत्यापन पास करना और फिर IP पते को वापस राउटर पर भेजना है।
सेक्टिगो
चरण 1. सबसे पहले, आपको अपने एसएसएल ड्रैगन खाते के अंदर कॉन्फ़िगरेशन फॉर्म भरकर अपने एसएसएल प्रमाणपत्र को कॉन्फ़िगर करना होगा। अपना प्रमाणपत्र कॉन्फ़िगर करते समय, आपको CSR जनरेट करने या मौजूदा CSR दर्ज करने के लिए कहा जाएगा.
कृपया सुनिश्चित करें कि आपने अपने सीएसआर में अपने आईपी पते को “सामान्य नाम” (डोमेन / आईपी जिसे आप सुरक्षित करना चाहते हैं) के रूप में शामिल किया है।
चरण 2. एक बार आपका प्रमाणपत्र कॉन्फ़िगर हो जाने के बाद, आपको उस IP पते का उपयोग करने के लिए स्वामित्व या अधिकार साबित करना होगा। ऐसा करने के लिए, आपको अपने SSL प्रमाणपत्र के लिए HTTP/HTTPS सत्यापन पास करना होगा। IP सत्यापन के लिए ईमेल या DNS सत्यापन उपलब्ध नहीं हैं। HTTP/HTTPS सत्यापन पास करने के लिए, आपको एक .TXT फ़ाइल बनानी होगी जिसमें आपके SSL प्रमाणपत्र पृष्ठ के विवरण पृष्ठ पर “सामग्री” फ़ील्ड पर प्रदान किया गया सत्यापन कोड हो। “सामग्री” जिसे आपको .TXT फ़ाइल में जोड़ना है, इस तरह दिखता है:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
टी0520161001553133275
फिर आपको अपने सर्वर पर एक स्थान पर TXT फ़ाइल अपलोड करनी होगी जो इस तरह दिखती है:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1 को उस IP पते से बदला जाना चाहिए जिसे आप मान्य करने का प्रयास कर रहे हैं. आप इस लिंक पर .well-known फ़ोल्डर बनाने के तरीके के बारे में जानकारी पढ़ सकते हैं: https://www.ssldragon.com/faq/create-well-known-folder/
सुनिश्चित करें कि आप इस फ़ाइल और लिंक को किसी भी वेब ब्राउज़र से एक्सेस कर सकते हैं। जब आपने अपने सर्वर पर संलग्न TXT फ़ाइल अपलोड की थी तो हमें सूचित करें ताकि हम आपकी वेबसाइट का स्कैन चला सकें और विशेष रूप से इस दिए गए लिंक पर इस फ़ाइल को देख सकें।
यदि आप इन चरणों का बिल्कुल पालन करते हैं, तो आपको अपना आईपी पता सफलतापूर्वक मान्य हो जाएगा।
नोट: यदि आपके पास सर्वर के बजाय सुरक्षित करने के लिए राउटर है, तो आपके राउटर पर TXT फ़ाइल अपलोड करने का कोई तरीका नहीं है। IP पतों को मान्य करने का समाधान IP पते को सर्वर पर पुनः रूट करना, TXT फ़ाइल को उस सर्वर पर रखना, IP सत्यापन पास करना और फिर IP पते को वापस राउटर पर भेजना है।
चरण 3. अपने आईपी पते के लिए एसएसएल प्रमाणपत्र प्राप्त करने की दिशा में अंतिम चरण व्यावसायिक सत्यापन पास करना है। आप इस लिंक पर ऐसा करने के तरीके के बारे में विस्तृत निर्देश पा सकते हैं: https://www.ssldragon.com/faq/how-to-pass-the-business-validation-for-my-ssl-certificate/
लिंक की प्रतिलिपि करें
Sectigo द्वारा जारी किए गए एक कोड हस्ताक्षर प्रमाण पत्र के लिए संगठन सत्यापन (OV) पासिंग निम्नलिखित की आवश्यकता है:
प्रत्येक चरण को पूरा करने के लिए, कैसे एक Sectigo OV कोड हस्ताक्षर प्रमाण पत्र मान्य करने के बारे में हमारे गाइड का पालन करें.
लिंक की प्रतिलिपि करें
SSL प्रमाणपत्र को पुनः कैसे जारी करें? ( CPAC और कोड हस्ताक्षर को छोड़कर)
हम आपको बहु-वर्षीय एसएसएल सदस्यता सहित विभिन्न कारणों से अपने एसएसएल प्रमाणपत्र को फिर से जारी करने की अनुमति देते हैं।
लेकिन साथ ही, आपको अपने SSL को फिर से जारी करने की आवश्यकता है यदि आप:
डोमेन सत्यापन SSL प्रमाणपत्र
आप अगले चरणों का पालन करके अपने एसएसएल ड्रैगन खाते से अपने एसएसएल प्रमाणपत्र को फिर से जारी कर सकते हैं:
डोमेन सत्यापन SSL प्रमाणपत्र के लिए, आपके द्वारा डोमेन सत्यापन सफलतापूर्वक पास करने के बाद आपका SSL प्रमाणपत्र फिर से जारी किया जाएगा।
व्यावसायिक सत्यापन SSL प्रमाणपत्र
व्यवसाय सत्यापन SSL प्रमाणपत्र को फिर से जारी करने के लिए, आपको उसी पुनर्विन्यास और डोमेन सत्यापन प्रक्रिया से गुजरना होगा जैसा कि ऊपर “डोमेन सत्यापन” अनुभाग के तहत वर्णित है। उसके बाद, आपको पूरी व्यावसायिक सत्यापन प्रक्रिया को फिर से पास करना होगा, इसलिए प्रमाणपत्र प्राधिकरण को आपके डोमेन नाम, कंपनी और आपकी कंपनी के फोन नंबर के कानूनी अस्तित्व को फिर से जांचना होगा। आप इस लिंक पर व्यवसाय सत्यापन प्रक्रिया को पास करने का तरीका पढ़ सकते हैं।
आपके द्वारा व्यवसाय सत्यापन प्रक्रिया को फिर से पास करने के बाद आपका BV SSL प्रमाणपत्र फिर से जारी किया जाएगा।
विस्तारित सत्यापन SSL प्रमाणपत्र
विस्तारित सत्यापन SSL प्रमाणपत्र को फिर से जारी करने के लिए, आपको उसी पुनर्विन्यास और डोमेन सत्यापन प्रक्रिया से गुजरना होगा जैसा कि ऊपर “डोमेन सत्यापन” अनुभाग के तहत वर्णित है। उसके बाद, आपको पूरी विस्तारित सत्यापन प्रक्रिया को फिर से पास करना होगा, इसलिए प्रमाणपत्र प्राधिकरण को आपके डोमेन नाम, कंपनी और आपकी कंपनी के फोन नंबर के कानूनी अस्तित्व को फिर से जांचना होगा। आप इस लिंक पर विस्तारित सत्यापन प्रक्रिया को पारित करने का तरीका पढ़ सकते हैं।
आपके द्वारा विस्तारित सत्यापन प्रक्रिया को फिर से पास करने के बाद आपका EV SSL प्रमाणपत्र पुनः जारी किया जाएगा।
लिंक की प्रतिलिपि करें
आपके एसएसएल प्रमाणपत्र को नवीनीकृत करने की प्रक्रिया लगभग एक नया ऑर्डर देने के समान है। आप समाप्ति तिथि से 30 दिनों के भीतर नवीनीकरण शुरू कर सकते हैं।
एसएसएल प्रमाणपत्र का जीवनकाल भी कम होता जा रहा है। अधिकतम वैधता अब 200 दिन (15 मार्च, 2026 से) है, 15 मार्च, 2027 से घटकर 100 दिन और 47 मार्च, 15 से 2029 दिन हो जाएगी।
इस वजह से, नवीनीकरण अधिक बार होगा। ACME प्रमाणपत्र-ए-ए-सेवा का उपयोग करने से प्रक्रिया स्वचालित हो सकती है, जिससे आपको छूटे हुए नवीनीकरण से बचने में मदद मिलती है और मैन्युअल कार्य के बिना आपका प्रमाणपत्र सक्रिय रहता है।
यहां आपके मानक (डोमेन/आईपी पता) एसएसएल प्रमाणपत्र को नवीनीकृत करने के चरण दिए गए हैं:
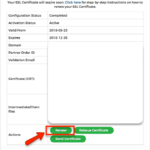
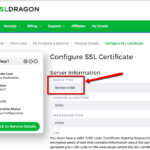
कृपया ध्यान दें:
लिंक की प्रतिलिपि करें
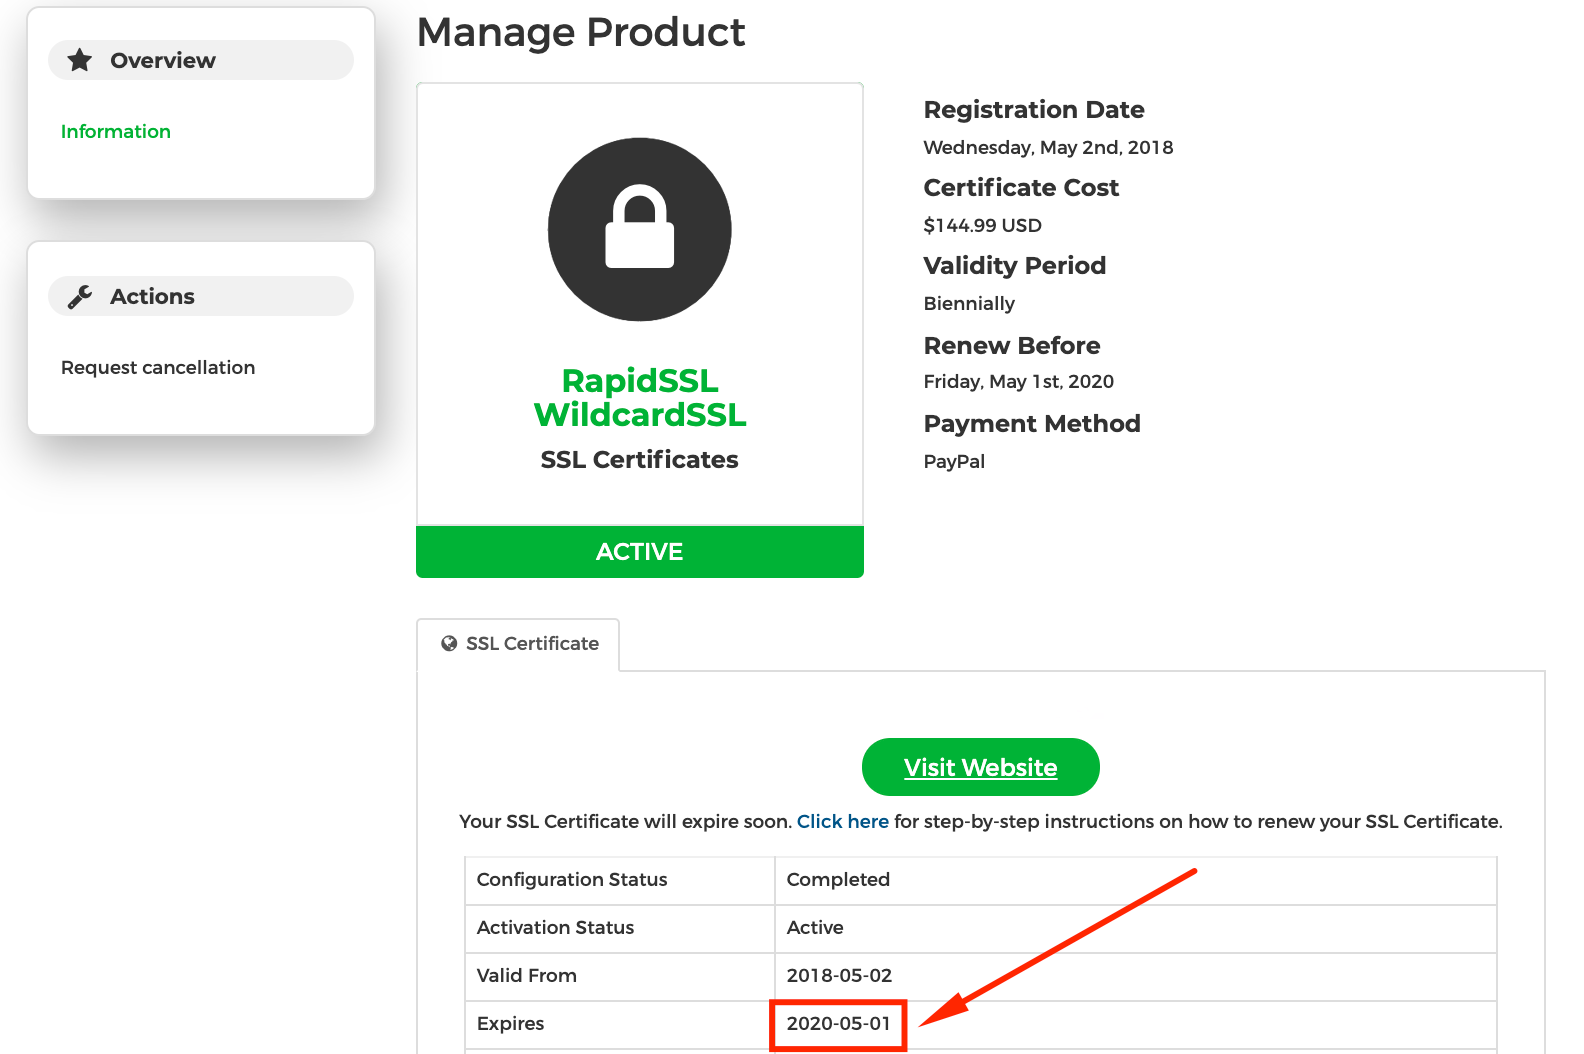 आप अपने SSL प्रमाणपत्र की समाप्ति तिथि से 30 दिन पहले नवीनीकरण प्रक्रिया शुरू कर सकते हैं।
आपका नया एसएसएल प्रमाणपत्र पुराने के साथ जुड़ा होगा, जिसका अर्थ है कि पिछले एसएसएल प्रमाणपत्र से शेष सभी दिनों को नए में जोड़ा जाएगा।
यदि आपके पास डोमेन सत्यापन एसएसएल प्रमाणपत्र है, तो आप अपने एसएसएल प्रमाणपत्र की समाप्ति तिथि से 1-2 सप्ताह पहले अपने एसएसएल प्रमाणपत्र को नवीनीकृत कर सकते हैं।
आपका SSL प्रमाणपत्र अपनी “समाप्ति” तिथि को समाप्त हो रहा है। साथ ही, आपको एसएसएल प्रमाणपत्र को पर्याप्त समय पहले नवीनीकृत करने की योजना बनानी चाहिए ताकि आप अपने वर्तमान एसएसएल प्रमाणपत्र की समय सीमा समाप्त होने से पहले इसे अपनी वेबसाइट और सर्वर पर स्थापित करने का प्रबंधन कर सकें।
यदि आपके पास एक व्यावसायिक सत्यापन एसएसएल प्रमाणपत्र या एक विस्तारित सत्यापन एसएसएल प्रमाणपत्र है, तो हम समाप्ति तिथि से 3-4 सप्ताह पहले अपने एसएसएल प्रमाणपत्र को नवीनीकृत करने की सलाह देते हैं, ताकि आपको फिर से व्यवसाय सत्यापन या विस्तारित सत्यापन पास करना पड़े।
एसएसएल प्रमाणपत्र को नवीनीकृत करते समय व्यावसायिक सत्यापन या विस्तारित सत्यापन प्रक्रिया पहली बार प्राप्त करने की तुलना में तेज होती है।
ध्यान रखें कि प्रमाणपत्र का जीवनकाल कम होता जा रहा है। अधिकतम अब 200 दिन (15 मार्च, 2026 से) है, 15 मार्च, 2027 से घटकर 100 दिन और 47 मार्च, 15 से 2029 दिन हो जाएगा। इसका मतलब है कि आप पहले की तुलना में अधिक बार प्रमाणपत्रों का नवीनीकरण करेंगे।
समय सीमा छूटने से बचने के लिए, आप ACME प्रमाणपत्र-ए-ए-सेवा विकल्प का उपयोग कर सकते हैं। यह जारी करने और नवीनीकरण को स्वचालित करता है, इसलिए आपके प्रमाणपत्र वैध रहते हैं और आपकी साइट मैन्युअल ट्रैकिंग या अंतिम मिनट के सुधार के बिना सुरक्षित रहती है।
लिंक की प्रतिलिपि करें
प्रमाणपत्र निरस्तीकरण एक कोड हस्ताक्षर प्रमाणपत्र को उसकी निर्धारित समाप्ति तिथि से पहले अमान्य करने की प्रक्रिया है। सुरक्षा उल्लंघन से जुड़े किसी भी कोड साइनिंग प्रमाणपत्र को रद्द करना सॉफ़्टवेयर उद्योग-मानक सर्वोत्तम अभ्यास है, क्योंकि उस प्रमाणपत्र में संभावित रूप से समझौता किया गया कोड हो सकता है।
Sectigo के प्रमाणपत्र आचरण बयान
और लाइसेंस समझौते के लिए कंपनी को किसी भी प्रमाण पत्र को रद्द करने की आवश्यकता होती है जो उसके ज्ञान के लिए अवैध या बेईमान गतिविधियों के लिए इस्तेमाल किया जा सकता है।
चूंकि एक ही प्रमाण पत्र दोनों सही और गलत उद्देश्यों के लिए इस्तेमाल किया जा सकता है, Sectigo विश्वसनीय तीसरे पक्ष पर निर्भर करता है मैलवेयर के लिए इस्तेमाल Sectigo प्रमाण पत्र के बारे में सही जानकारी प्रदान करने के लिए.
Sectigo निम्नलिखित उदाहरणों में कोड हस्ताक्षर प्रमाणपत्र रद्द कर सकते हैं:
एक प्रमाणपत्र प्राधिकरण के रूप में, Sectigo कोड हस्ताक्षर प्रमाणपत्र मालिकों द्वारा झूठी सकारात्मक की आत्म रिपोर्टिंग पर भरोसा नहीं कर सकते क्योंकि वे नहीं जानते कि उनके प्रमाण पत्र या डिजिटल सामान से समझौता कर रहे हैं.
स्रोत: सेक्टिगो का ज्ञानकोष
लिंक की प्रतिलिपि करें
वर्तमान में, किसी भी प्रकार के एसएसएल प्रमाणपत्र निम्नलिखित देशों, वेबसाइटों या निम्नलिखित देश-कोड-शीर्ष-स्तरीय डोमेन (टीएलडी) में व्यक्तियों या व्यावसायिक संस्थाओं को जारी नहीं किए जा सकते हैं। निम्नलिखित क्षेत्राधिकार अमेरिकी निर्यात प्रतिबंध कानूनों द्वारा प्रतिबंधित हैं:
स्रोत: सेक्टिगो का ज्ञानकोष
लिंक की प्रतिलिपि करें