Acest ghid explică modul în care este generată o cerere de semnare a certificatului (CSR) pentru un certificat de semnare a codului atunci când lucrați cu OpenSSL și, la fel de important, momentul în care această abordare nu mai este valabilă. Începând cu 1 iunie 2023, regulile pentru cheile de semnare a codului s-au schimbat, […]
Componenta Certificates din Microsoft Management Console (MMC) poate construi o cerere de certificat PKCS #10 pe un calculator Windows fără niciun software suplimentar. Acest ghid parcurge acel asistent ecran cu ecran pentru un certificat de semnare a codului și începe cu partea pe care majoritatea instrucțiunilor mai vechi o omit: regulile pentru cheile private de […]
Actualizare importantă! Începând cu 1 iunie 2023, o nouă măsură de securitate este în vigoare pentru certificatele de semnare a codurilor. Toate certificatele de semnare a codurilor trebuie acum să fie stocate pe echipamente hardware care îndeplinesc standarde de securitate specifice, cum ar fi FIPS 140 Level 2, Common Criteria EAL 4+ sau echivalentul acestora. […]
Keychain Access este încă prezent pe fiecare Mac, iar Certificate Assistant al său continuă să genereze cereri de semnare a certificatelor. Dacă acea cerere este utilă pentru semnarea codului depinde în întregime de certificatul pe care îl comandați. Pentru un certificat Apple Developer ID, cel care vă permite să distribuiți software pentru Mac în afara […]
Utilitarul keytool livrat împreună cu Java Development Kit (JDK) creează o pereche de chei într-un keystore Java și o transformă într-un CSR (Certificate Signing Request), blocul codificat pe care o Autoritate de Certificare (CA) îl citește pentru a vă identifica înainte de a emite un certificat. Pentru semnarea codului, ceea ce keytool poate fi folosit […]
Un certificat de semnare a codului dovedește cine a publicat o aplicație software și arată că codul nu a fost modificat de la semnare. Pentru a comanda unul, creați un CSR (Certificate Signing Request), blocul de text codat pe care Autoritatea de Certificare (CA) îl folosește pentru a vă identifica și a emite certificatul. CSR-urile […]
Trecerea unui magazin PrestaShop pe HTTPS implică trei pași: instalarea unui certificat SSL pe server, activarea a două setări în Shop Parameters, și redirecționarea traficului HTTP vechi. Al doilea pas îi încurcă pe cei mai mulți oameni, pentru că PrestaShop are două setări SSL, nu una singură, iar a doua rămâne blocată până când prima […]
Instalarea unui certificat SSL pe un site WordPress necesită trei pași: instalarea certificatului pe server, direcționarea WordPress către versiunile HTTPS ale URL-urilor și redirecționarea traficului HTTP vechi. Majoritatea găzduirilor gestionează acum primul pas pentru tine, iar de la versiunea 5.7 WordPress gestionează o mare parte din al doilea pas automat. Acest ghid acoperă toți cei […]
Migrarea unui site Joomla la HTTPS necesită trei pași: instalarea unui certificat SSL pe server, activarea opțiunii Force HTTPS din Global Configuration a Joomla și adăugarea unei redirecționări 301 pentru ca vechile link-uri HTTP să fie urmate corect. Al treilea pas are o particularitate specifică Joomla care încurcă majoritatea utilizatorilor, și este explicată mai jos, […]
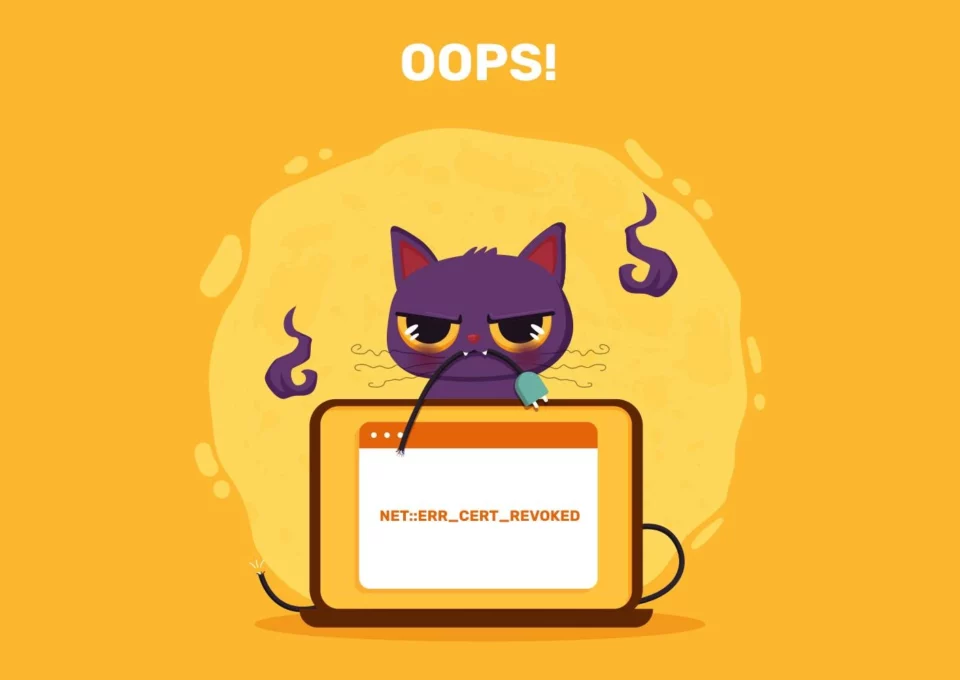
Certificatele SSL au devenit un element esențial al oricărui site web, dar odată cu adoptarea mai largă a HTTPS, numărul de erori de conectare SSL a crescut semnificativ. În tutorialul de astăzi, vom discuta despre cum se înlătură eroarea NET::ERR_CERT_REVOKED pe Chrome. Care sunt cauzele erorii NET::ERR_CERT_REVOKED? Cauza principală a acestei erori este un certificat […]














