


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Egal, ob Sie während der CSR-Erstellung versehentlich oder absichtlich falsche Informationen eingeben, die CSR und der private Schlüssel werden Ihnen trotzdem sofort ausgestellt. Sobald Sie jedoch den CSR-Code verwenden, um ein SSL-Zertifikat zu beantragen, kann es sein, dass Ihnen ein SSL-Zertifikat ausgestellt wird oder auch nicht. Es liegt allein im Ermessen der Zertifizierungsstelle, die Ausstellung Ihres SSL-Zertifikats zu genehmigen oder abzulehnen, wenn Sie falsche Angaben zu Ihrer Person und Ihrem Unternehmen gemacht haben.
Wenn Sie herausgefunden haben, dass die CSR falsch ist und Sie SSL bereits konfiguriert haben, öffnen Sie bitte ein Ticket bei uns und geben Sie die richtige CSR an.
Wenn Sie feststellen, dass Sie bei der Erstellung des CSR falsche Informationen eingegeben haben, müssen Sie den bestehenden CSR und den privaten Schlüssel einfach beiseite legen, ignorieren oder löschen. Danach sollten Sie einen neuen CSR-Code generieren (der automatisch auch einen neuen privaten Schlüssel generiert), indem Sie korrekte Informationen über sich und Ihr Unternehmen angeben. Verwenden Sie die neuere CSR, wenn Sie ein SSL-Zertifikat beantragen, und dann Ihren neueren privaten Schlüssel, wenn Sie Ihr SSL-Zertifikat auf Ihrer Website und Ihrem Server installieren.
Link kopieren
In einigen Fällen können die Zertifizierungsstellen eine manuelle Überprüfung verlangen, wenn Ihre Bestellung die internen Regeln der Markenvalidierung nicht erfüllt. Es dauert etwa 24-48 Stunden, bis diese manuelle Überprüfung bestanden ist, und die Zertifizierungsstelle wird eine Bestellung in solchen Fällen entweder ausstellen oder ablehnen.
Hier sind die häufigsten Gründe, warum Zertifizierungsstellen beschließen, die Markenvalidierung für einige Aufträge durchzuführen:
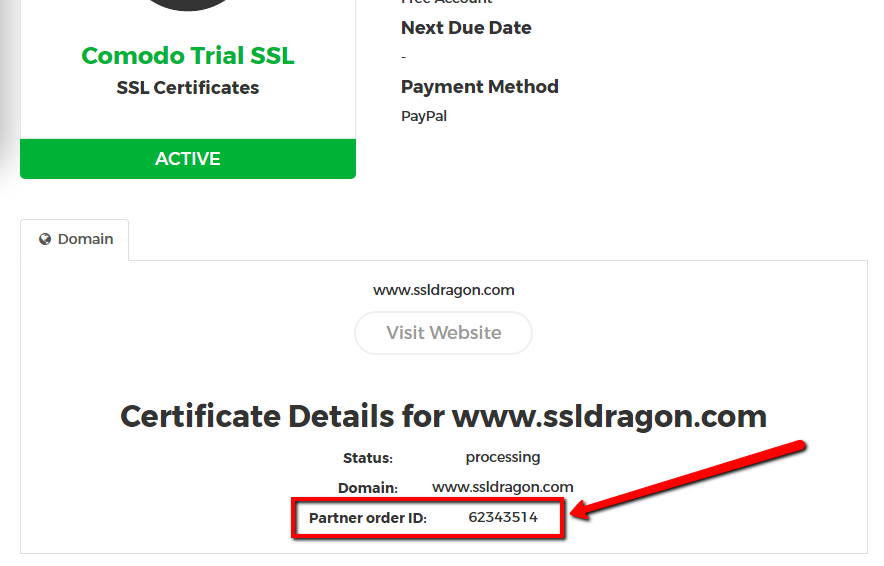
Bitte kontaktieren Sie Sectigo und Thawte, RapidSSL, GeoTrust, DigiCert direkt via Live-Chat und besprechen Sie die Situation mit dem Vertreter der CA.
Bitte geben Sie in Ihrer Nachricht Ihre „Partner Order ID“ an. Sie finden Ihre „Partner Order ID“ auf der Detailseite Ihres SSL-Zertifikats in Ihrem SSL Dragon-Konto. Siehe den Screenshot auf der rechten Seite.
Link kopieren
Link kopieren
BV SSL-Zertifikate, die von GeoTrust, Thawte und DigiCert ausgestellt werden, haben einen schnelleren und einfacheren Business-Validierungsprozess als die von Sectigo ausgestellten Zertifikate.
Bei GeoTrust, Thawte und DigiCert führt die Zertifizierungsstelle den größten Teil des Unternehmensvalidierungsprozesses selbst durch und verlangt in seltenen Fällen von den Kunden zusätzliche Informationen und von einem Notar, Wirtschaftsprüfer oder Rechtsanwalt unterzeichnete Schreiben.
Auf der anderen Seite ist Sectigo darauf angewiesen, dass der Kunde alle Informationen über sein Unternehmen zur Verfügung stellt, den DUNS-Eintrag des Unternehmens (auf der Dun & Bradstreet-Website) aktualisiert und von einem Notar, einem Wirtschaftsprüfer oder einem Rechtsanwalt unterzeichnete Schreiben vorlegt.
Unter diesem Link können Sie nachlesen, wie der Prozess der Unternehmensvalidierung bei diesen verschiedenen Marken abläuft.
Link kopieren
Ja, Sie können den Domainnamen ändern, auf den Ihr SSL-Zertifikat ausgestellt ist. Das Verfahren umfasst die Neukonfiguration und Neuausstellung Ihres SSL-Zertifikats, und es gibt einige zusätzliche Schritte, wenn Sie ein Business Validation- oder Extended Validation-Zertifikat besitzen.
SSL-Zertifikate mit Domainvalidierung
Sie können Ihr SSL-Zertifikat über Ihr SSL Dragon-Konto neu ausstellen, indem Sie die folgenden Schritte ausführen:
1) Melden Sie sich bei Ihrem SSL Dragon-Konto an;
2) Gehen Sie zu „SSL-Zertifikate“ -> „Meine SSL-Zertifikate„;
3) Sie sehen die Liste der Produkte, die Sie bei SSL Dragon gekauft haben. Klicken Sie auf das SSL-Zertifikat, das Sie neu ausstellen möchten;
4) Klicken Sie auf die Schaltfläche „Zertifikat neu ausstellen“ auf der linken Seite (siehe Screenshot rechts);
5) Konfigurieren Sie Ihr SSL-Zertifikat neu. Im Rahmen der Neukonfiguration erstellen Sie bitte einen neuen CSR-Code und geben Sie darin den neuen Domainnamen ein.
6) Für Multi-Domain SSL – Vergessen Sie nicht, die SAN-Liste in das Feld SANs einzutragen;
7) Nachdem Sie Ihr SSL-Zertifikat neu konfiguriert haben, müssen Sie die Domainvalidierung erneut durchlaufen.
Bei SSL-Zertifikaten mit Domainvalidierung wird Ihr SSL-Zertifikat für den neuen Domainnamen neu ausgestellt, nachdem Sie die Domainvalidierung erfolgreich bestanden haben.
Business Validation SSL-Zertifikate
Um den Domainnamen in Ihrem Business Validation SSL-Zertifikat zu ändern, müssen Sie denselben Prozess der Neukonfiguration und Domainvalidierung durchlaufen, wie im Abschnitt „Domainvalidierung“ oben beschrieben. Danach müssen Sie den gesamten Prozess der Unternehmensvalidierung erneut durchlaufen, da die Zertifizierungsstelle die rechtliche Existenz Ihres Domänennamens, Ihres Unternehmens und der Telefonnummer Ihres Unternehmens überprüfen muss. Unter diesem Link können Sie nachlesen, wie Sie den Business Validation-Prozess bestehen.
Ihr BV SSL-Zertifikat wird für den neuen Domainnamen neu ausgestellt, nachdem Sie den Business Validation-Prozess erneut durchlaufen haben.
Extended Validation SSL-Zertifikate
Um den Domainnamen in Ihrem Extended Validation SSL-Zertifikat zu ändern, müssen Sie denselben Prozess der Neukonfiguration und Domainvalidierung durchlaufen, wie im Abschnitt „Domainvalidierung“ oben beschrieben. Danach müssen Sie den gesamten Prozess der erweiterten Validierung erneut durchlaufen, da die Zertifizierungsstelle die rechtliche Existenz Ihres Domänennamens, Ihres Unternehmens und der Telefonnummer Ihres Unternehmens überprüfen muss. Unter diesem Link können Sie nachlesen, wie Sie die Erweiterte Validierung durchlaufen.
Ihr EV SSL-Zertifikat wird für den neuen Domainnamen neu ausgestellt, nachdem Sie den Extended Validation-Prozess erneut durchlaufen haben.
Link kopieren
Zwei großartige Tools, mit denen Sie überprüfen können, wie gut Ihr SSL-Zertifikat installiert ist, sind:
1) SSL-Server-Test
2) Warum kein Vorhängeschloss?
Unter können Sie Ihre https-URL einfügen, um einen kostenlosen Bericht und eine A++- bis F-Bewertung für Ihre SSL-Zertifikatsinstallation zu erhalten. Diese Tools informieren Sie über die Schwachstellen Ihrer SSL-Zertifikatsinstallation und bieten Ihnen detaillierte Informationen zu deren Behebung.
Wir empfehlen Ihnen auch die Lektüre unseres Artikels mit dem Titel: Wie Sie Ihre Website einfach und schmerzlos von HTTP auf HTTPS umstellen können.
Link kopieren
Sie können sich direkt an die Zertifizierungsstellen wenden, wenn Sie Fragen zu Ihren SSL-Zertifikaten haben. Sie können sich jederzeit mit ihnen in Verbindung setzen, entweder per Telefon oder E-Mail, oder noch besser – über die Live-Chat-Funktion.
Bitte vergessen Sie nicht, Ihre Partner-Bestell-ID anzugeben, die Sie auf der Detailseite des SSL-Zertifikats in Ihrem SSL Dragon-Konto finden (siehe Screenshot rechts).
Hier finden Sie die Kontaktinformationen aller Zertifizierungsstellen, mit denen wir zusammenarbeiten:
Sectigo/GoGetSSL
Live Status Checker: https://secure.trust-provider.com/products/ORDERSTATUSCHECKER
Live-Chat und Ticket-System: https://sectigo.com/support
Telefon (USA): +1 (888) 266-6361
Telefon (International): +1 (914) SECTIGO (732-8446)
Weitere Kontaktinformationen auf der offiziellen Website von Sectigo
Tauwetter
Online-Chat: https://www.thawte.com/chat/chat_sales.html
Telefon (USA): +1 (888) 484 2983
Telefon (UK): +44 203 450 5486
Telefon (Australien und Asien-Pazifik): +61 3 9914 5641
Weitere Kontaktinformationen auf der offiziellen Website von Thawte
GeoTrust
Online-Chat: https://www.geotrust.com/support/chat/
Telefon (USA): +1 (866) 511-4141
Telefon (UK): +44 203 0240907
Telefon (Australien): +61 3 9914 5661
Weitere Kontaktinformationen auf der offiziellen Website von GeoTrust
RapidSSL
Online-Chat: https://www.rapidssl.com/chat/intro.html
Telefon (USA): +1 (866) 795-4669
Telefon (Europa, UK, Australien): +44 203 024 0906
DigiCert
Telefon (USA): +1 (801) 701-9600
Weitere Kontaktinformationen auf der offiziellen Website von DigiCert
Link kopieren
Sie können das SSL-Zertifikat direkt von der Seite SSL-Zertifikat in Ihrem SSL Dragon-Konto herunterladen.
Verwenden Sie einfach die Schaltflächen Download Intermediate/Chain und Download Certificate.
Oder Sie können auch die Schaltfläche Zertifikat senden verwenden.
Wir stellen Ihnen das SSL-Zertifikat in genau dem Format zur Verfügung, in dem wir es von der Zertifizierungsstelle erhalten.
Sie können auch ein beliebiges Textverarbeitungsprogramm wie Notepad verwenden und die benötigten Dateien erstellen:
Gehen Sie zu Ihrem SSL Dragon-Konto und dann zur Seite mit den Details Ihres SSL-Zertifikats. Dort finden Sie die 3 großen Codestücke, aus denen Ihr SSL-Zertifikat besteht:
Sie können Ihren privaten Schlüssel nicht in Ihrem SSL Dragon-Konto finden, da wir ihn nicht haben und nicht speichern. Private Schlüssel sind privat, und nur Sie sollten sie besitzen. Wenn Sie Ihren privaten Schlüssel nicht finden können, empfehlen wir Ihnen, diesen Artikel zu lesen, um ihn zu finden oder einen neuen Schlüssel zu generieren.
Link kopieren
Wenn Sie zu Ihrem SSL Dragon-Konto und dann zur Seite mit den Details Ihres SSL-Zertifikats gehen, finden Sie die 3 großen Codestücke, aus denen Ihr SSL-Zertifikat besteht:
1) Der CSR-Code ist derjenige, den Sie zusammen mit Ihrem privaten Schlüssel erzeugt haben und den Sie zur Konfiguration Ihres SSL-Zertifikats verwendet haben.
2) Der CRT-Code, der Ihr tatsächlicher SSL-Zertifikatscode ist.
3) Der Code des CA-Bündels enthält die Stamm- und Zwischenzertifikate.
Im Folgenden finden Sie außerdem alle Sectigo Root- und Zwischenzertifikate sowie die Bündeldateien, die für die Installation von SSL-Zertifikaten auf verschiedenen Servern und E-Mail-Clients erforderlich sind.
Standard
EV Code Signing
Für Code Signing-Zertifikate, die am oder nach dem 1. Juni 2021 ausgestellt werden
Standard
EV Code Signing
Hinweis: Einige wenige Altsysteme, die keine Updates mehr von ihrem Hersteller erhalten, vertrauen möglicherweise nicht den SHA-2-Zertifikaten von Sectigo. Damit sie den SHA-2-Zertifikaten vertrauen können, empfiehlt Sectigo, das cross-signierte Zertifikat in die Server-Zertifikatskette aufzunehmen. Dadurch können diese Altsysteme den SHA-2-Zertifikaten vertrauen.
Quelle: Sectigos Wissensdatenbank
Link kopieren
Sie können das SSL-Zertifikat über Ihr SSL Dragon-Konto abrufen, indem Sie die folgenden Schritte ausführen:
1) Melden Sie sich bei Ihrem SSL Dragon-Konto an;
2) Gehen Sie zu SSL-Zertifikate;
3) Gehen Sie dann zu Meine SSL-Zertifikate;
4) Sie werden die Liste der Produkte sehen, die Sie bei uns gekauft haben. Klicken Sie auf das von Ihnen gekaufte SSL-Zertifikat;
5) Wenn Sie sich auf der Seite für das SSL-Zertifikat befinden, scrollen Sie nach unten, und Sie sehen die Codes, aus denen das SSL-Zertifikat besteht.
Die 3 großen Codestücke, die Sie sehen werden, sind:
1) Der CSR-Code ist derjenige, den Sie zusammen mit Ihrem privaten Schlüssel erzeugt haben und den Sie zur Konfiguration Ihres SSL-Zertifikats verwendet haben. Wenn Sie diesen Code als Datei benötigen, können Sie ihn kopieren und in Notepad einfügen und dann als Datei im .csr-Format speichern.
2) Der CRT-Code, der Ihr tatsächlicher SSL-Zertifikatscode ist. Speichern Sie diese als Datei im .crt-Format.
3) Der Code des CA-Bündels enthält die Stamm- und Zwischenzertifikate. Speichern Sie diese als Datei im .ca-Bundle-Format.
Sie können Ihren privaten Schlüssel nicht in Ihrem SSL Dragon-Konto finden, da wir ihn nicht haben und nicht speichern. Private Schlüssel sind privat, und nur Sie sollten sie besitzen. Wenn Sie Ihren privaten Schlüssel nicht finden können, empfehlen wir Ihnen, diesen Artikel zu lesen, um ihn zu finden oder einen neuen Schlüssel zu generieren.
Link kopieren