


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Atunci când solicitați un certificat SSL, trebuie să dovediți că dețineți sau aveți drepturi de administrare asupra domeniului sau subdomeniului pentru care solicitați un certificat SSL.
Important! Începând cu 16 iunie 2021, Sectigo nu mai acceptă adrese de e-mail bazate pe WHOIS pentru validarea controlului domeniului (DCV).
PASUL 1: Validarea domeniului (DV)
A. EMAIL
Dacă aveți un certificat SSL emis de Sectigo, GoGetSSL, GeoTrust, Thawte, DigiCert și RapidSSL, atunci puteți finaliza validarea domeniului răspunzând la un mesaj automat de validare a domeniului trimis la adresa dvs. de e-mail. Veți primi o listă de e-mailuri din care puteți alege, iar mesajul automat de validare a domeniului va fi trimis la adresa de e-mail pe care ați ales-o.
Verificați întotdeauna adresa dvs. de e-mail (inclusiv folderul Spam) pentru a primi un mesaj de e-mail de la Autoritatea de Certificare cu instrucțiuni despre cum să validați (dovediți proprietatea) numele dvs. de domeniu. Mesajul de e-mail vă va cere să copiați un cod unic și să îl lipiți pe un link specific furnizat în același mesaj de e-mail.
Important: Sunt permise doar 5 adrese de e-mail pentru validarea domeniului: admin@, administrator@, hostmaster@, webmaster@ și postmaster@.
În unele cazuri, autoritatea de certificare poate permite ca e-mailul dvs. administrativ să provină și din WHOIS, dar NUMAI DACĂ înregistrarea privată este dezactivată.
B. Metoda HTTP / HTTPS
Această metodă nu este disponibilă pentru certificatele Wildcard SSL.
Validarea HTTP constă în încărcarea unui fișier de validare TXT într-o locație predefinită de pe site-ul dvs. web. Trebuie să vă asigurați că puteți accesa acest fișier și acest link din orice browser web. Odată ce treceți la această metodă de validare a domeniului, autoritatea de certificare va efectua o scanare a site-ului dvs. web și va căuta în special acest fișier la link-ul indicat. Certificatul dvs. SSL va trece validarea domeniului în câteva minute după ce sistemul CA’s crawler găsește fișierul TXT pe site-ul dvs. web.
Metoda de validare HTTPS este aceeași metodă de validare ca cea descrisă mai sus. Ar trebui să alegeți opțiunea HTTPS dacă aveți deja un certificat SSL instalat pe site-ul dvs. web.
C. Metoda DNS
De asemenea, puteți adăuga o înregistrare de domeniu predefinită la registratorul de domenii (site-ul web unde v-ați înregistrat numele de domeniu). Asigurați-vă că firewall-ul dvs. nu blochează robotul de validare al CA.
Sectigo și GoGetSSL necesită tipul de DNS CNAME, care arată astfel:
_b2013ea8353c9760c0221c49dc3e8ca7.yourwebsite.com CNAME
165b83449f4fdf83021de4e6f6ee795a.4ae75dbefe3r7bb8a1878616d8b5ae4.5r4r46855d28f6903.comodoca.com
în timp ce DigiCert (Thawte, GeoTrust, RapidSSL) au nevoie de tipul TXT DNS, care arată astfel:
yourwebsite.com TXT „w34f54t4t45t354eer98rn4jf4449nfrf”
sau
dnsauth.yourwebsite.com TXT „w34f54t4t45t354eer98rn4jf4449nfrf”
Vă rugăm să rețineți că înregistrările DNS nou adăugate au nevoie de 10-48 de minute pentru a se propaga. Acest lucru înseamnă că va trebui să așteptați până la 48 de ore pentru a trece validarea domeniului dacă alegeți această metodă. De aceea, recomandăm mai bine metodele Email, HTTP și HTTPS, deoarece acestea vă permit să treceți instantaneu de validarea domeniului.
PASUL 2: Verificarea CAA
Începând cu 8 septembrie 2017, toate autoritățile de certificare (CA) sunt obligate să respecte politica dumneavoastră CAA, ca măsură de securitate.
Înregistrarea CAA ar trebui să permită autorității de certificare să emită SSL pentru numele dvs. de domeniu, altfel, comanda va fi setată ca fiind în așteptare până când veți actualiza înregistrarea.
În mod implicit, dacă nu se găsește nicio înregistrare CAA, orice CA poate emite SSL pentru numele de domeniu. În caz contrar, trebuie să vă actualizați dosarul CAA.
Iată cum se procedează:
– https://support.sectigo.com/Com_KnowledgeDetailPage?Id=kA01N000000zFMO
– https://docs.digicert.com/manage-certificates/dns-caa-resource-record-check/
Iată cum să testați înregistrarea:
– https://toolbox.googleapps.com/apps/dig/#CAA/
– https://caatest.co.uk/scan.org.ua
Opțional (rar) – Validarea mărcii (verificare manuală)
În unele cazuri, autoritățile de certificare pot solicita o verificare manuală în cazul în care comanda dvs. nu respectă regulile interne de validare a mărcii.
Este nevoie de aproximativ 24-48 de ore pentru a trece de această verificare manuală, iar în astfel de cazuri, autoritatea competentă va emite sau va respinge un ordin.
Iată care sunt motivele pentru care comanda dvs. se află sub validare de marcă.
Cum se poate schimba metoda de validare a domeniului?
Dacă ați ales una dintre aceste metode de validare a domeniului descrise mai sus și observați că domeniul dvs. nu este validat, atunci puteți schimba oricând metoda de validare a domeniului. Vă rugăm să accesați acest link pentru a afla cum se face acest lucru.
Copiați link-ul
Trebuie să treceți de validarea extinsă atunci când cumpărați un certificat SSL EV nou sau când reeditați/înnoiți un certificat EV.
În același timp, procesul de finalizare a validării extinse este mai ușor în anii următori, deoarece autoritatea de certificare are mai multe informații despre compania dvs. în sistemul său, pe baza cererilor anterioare de certificate SSL EV.
Vă rugăm să verificați instrucțiunile de reînnoire/emitere a EV.
Copiați link-ul
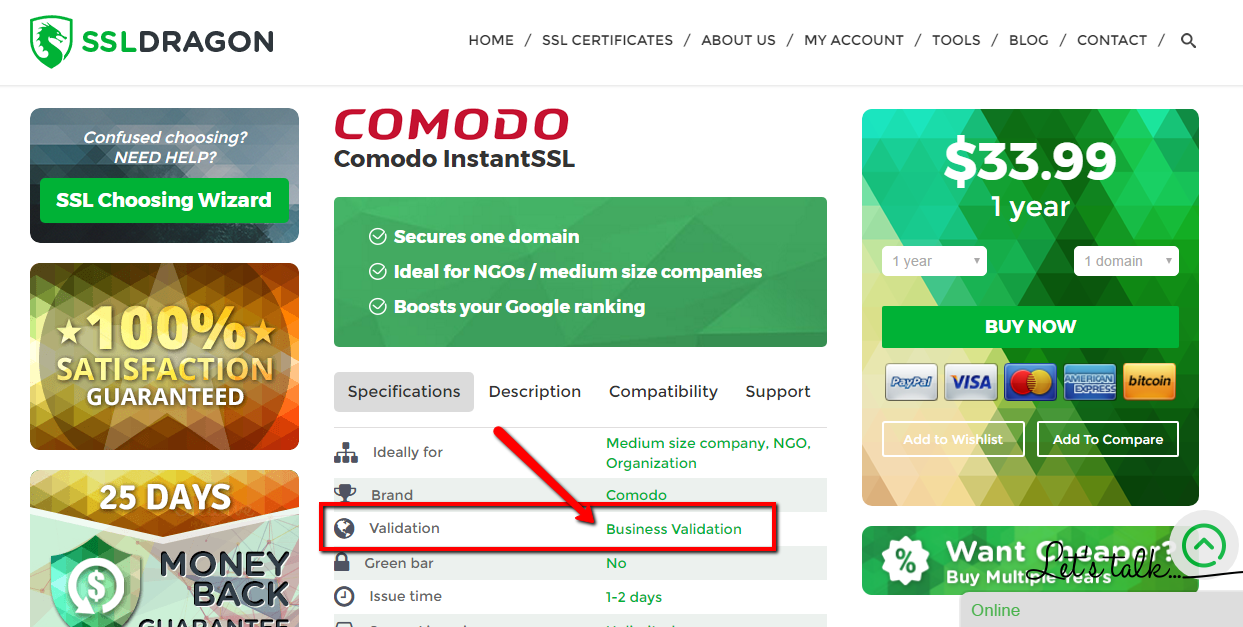
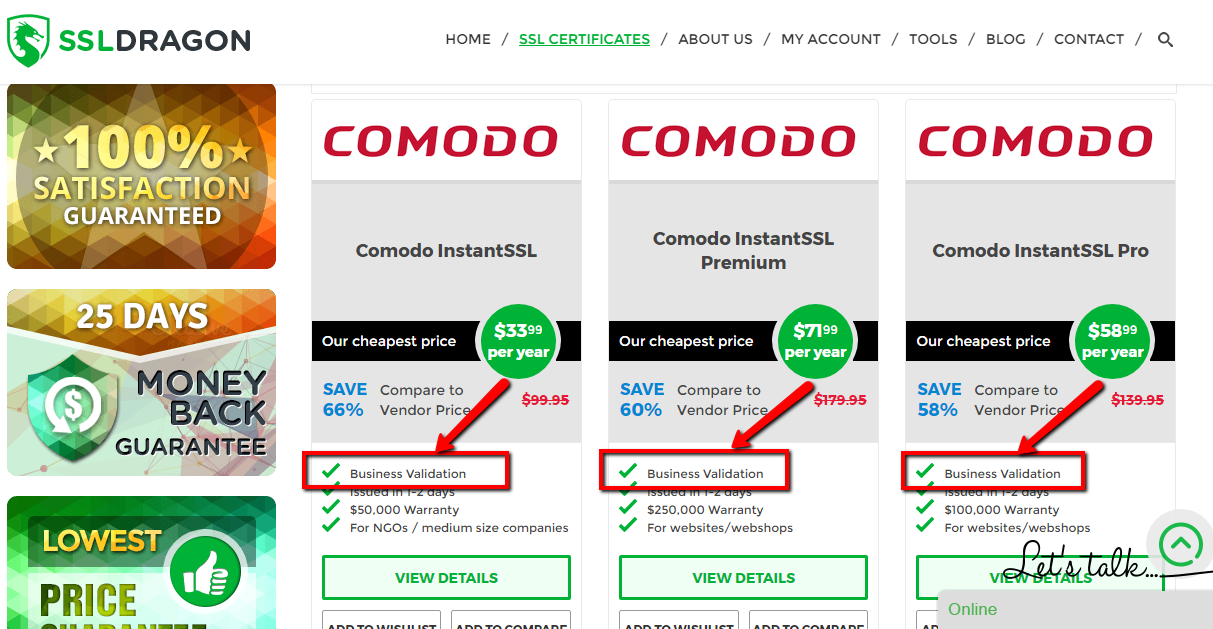 Puteți verifica dacă aveți un certificat SSL de validare a organizației consultând atributele certificatului SSL. Validarea afacerii este egală cu validarea organizației. Acestea fiind spuse, ori de câte ori vedeți „Validarea afacerii” înseamnă, de asemenea, „Validarea organizației”. Vă rugăm să deschideți cele două capturi de ecran din dreapta pentru a vedea unde puteți găsi informații despre tipul de validare a certificatului dumneavoastră SSL.
Diferitele mărci de certificate SSL au proceduri diferite de validare a organizației. Vă rugăm să citiți secțiunea care se aplică mărcii certificatului dumneavoastră SSL de mai jos.
DigiCert (inclusiv Thawte & GeoTrust)
Dacă ați cumpărat un certificat SSL de validare a organizației de la Thawte, GeoTrust, DigiCert, atunci autoritatea de certificare va lucra la validarea existenței legale a organizației dvs. prin intermediul bazelor de date publice locale, ca parte a procesului de validare a organizației. Acest lucru poate dura între 1-3 zile lucrătoare. Vă rugăm să așteptați până când unul dintre reprezentanții autorității de certificare vă contactează în legătură cu orice informații suplimentare pe care ar putea avea nevoie să le furnizați.
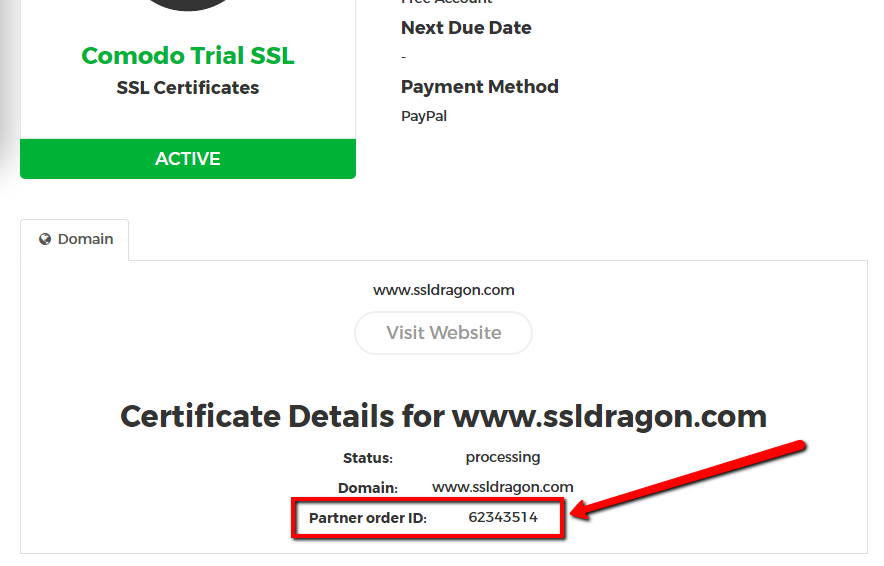 Dacă nu primiți vești de la reprezentanții Autorității de Certificare în următoarele 5-7 zile, vă rugăm să sunați la +1 (877) 438-8776 pentru a verifica starea certificatului dvs. SSL cu Autoritatea de Certificare. Vă rugăm să rețineți că Thawte, GeoTrust, DigiCert sunt toate deținute de DigiCert și toate au același număr de telefon furnizat mai sus. Atunci când vorbiți cu ei, va trebui să furnizați „ID-ul de comandă al partenerului”, pe care îl puteți găsi pe pagina de detalii a certificatului dvs. SSL din contul dvs. SSL Dragon. Consultați captura de ecran din dreapta.
Sectigo/GoGetSSL
Vă rugăm să trimiteți formularele necesare descrise mai jos către Sectigo prin deschiderea unui tichet cu Sectigo Validation Center la adresa https://sectigo.com/support. Faceți clic pe „Submit a ticket” (Trimiteți un bilet), selectați Departamentul de validare și trimiteți cererea. Vă rugăm să menționați „ID-ul de comandă al partenerului” în mesajul dumneavoastră.
Poți găsi „ID-ul de comandă al partenerului” pe pagina de detalii a certificatului tău SSL din contul tău SSL Dragon. Consultați captura de ecran din dreapta.
I. Comenzi noi
PASUL 1: Validarea organizației
Pentru a trece validarea organizației, este posibil să trebuiască să furnizați un document oficial de înregistrare, cum ar fi licența de afaceri, articolul de constituire sau cererea de înregistrare.
Iată opțiunile BV:
A. Fără documente. Existența juridică a societății dumneavoastră va fi verificată prin intermediul bazei de date publice guvernamentale, utilizând numele societății dumneavoastră și numărul unic de înregistrare/identificare SAU prin intermediul bazelor de date publice verificate ale unor terțe părți, cum ar fi GLEIF, Duns & Bradstreet, Hoovers, Companies House GOV.UK.
B. Documente. Compania dvs. va fi verificată folosind:
PASUL 2: Procesul de rechemare
Ultimul pas este un proces de rechemare numit Validare telefon. Sectigo vă va suna și vă va cere să vă confirmați numele și comanda pentru a valida numărul de telefon oficial al companiei.
Mai jos sunt prezentate cele 4 opțiuni de rechemare. Nu trebuie să faceți toate cele patru lucruri de jos. Va fi suficient să faceți doar una dintre ele.
A. Bazele de date ale Paginilor Galbene. Sectigo vă verifică numărul de telefon prin intermediul bazelor de date publice de pagini galbene.
B. DUNS. A doua modalitate este de a furniza numărul DUNS către Sectigo. Puteți obține numărul DUNS al companiei dumneavoastră de pe acest site: https://www.dandb.com/. Dacă Sectigo vă răspunde că lista DUNS nu conține un număr de telefon, atunci trebuie să contactați Dun & Bradstreet (la https://www.dandb.com/) și să le cereți să „adauge numărul de telefon al companiei dvs. în directorul lor de afaceri și în raport”.
C. Baza de date a telefoanelor locale. Dacă nu aveți un număr DUNS, atunci celălalt lucru pe care îl puteți face este să furnizați numărul de înregistrare al companiei dumneavoastră pentru ca Sectigo să verifice compania dumneavoastră în repertoriile guvernamentale din țara dumneavoastră (de exemplu: Corporation Division, Companies House, Department of State etc.). Vă rugăm să rețineți că Sectigo va dori să vadă și numărul de telefon al companiei dvs. listat acolo. Nu toate anuarele guvernamentale au numerele de telefon ale companiilor. Dacă directorul guvernamental vă permite să îi sunați, să le trimiteți un e-mail sau să folosiți site-ul lor web pentru a vă adăuga numărul de telefon, atunci vă rugăm să faceți acest lucru.
D. Aviz juridic. Dacă cele două opțiuni de mai sus (2.1 și 2.2) nu funcționează pentru dumneavoastră, atunci a treia și ultima opțiune pentru a vă valida numărul de telefon este să cereți unui CPA (Certified Public Accountant), unui notar latin sau unui avocat să scrie, să semneze și să trimită o scrisoare către Sectigo în care să confirme numele, adresa și numărul de telefon al companiei dumneavoastră. Puteți găsi mai jos modelele de scrisori:
– Exemplu de scrisoare de contabil
– Exemplu de scrisoare de aviz juridic
II. Ordine de reînnoire/reemitere
Pentru reemisiuni și ordine de reînnoire, în loc de pașii 1 și 2, trebuie să contactați Centrul de validare Sectigo la https://sectigo.com/support. Faceți clic pe „Trimiteți un bilet” sau alegeți Live Chat, selectați Departamentul de validare și trimiteți următoarea cerere (vă rugăm să înlocuiți câmpurile [] cu informațiile corespunzătoare):
Motivul biletului: Validare
Numărul de comandă: [ ID-ul de comandă al partenerului dumneavoastră ]
Subiect: Validarea organizației
Dragă Sectigo!
Vă rugăm să validați comanda [Partner Order ID] utilizarea numelui societății [Your Company Name], cu [Registration/ID number] și [DUNS number].
Sectigo vă va contacta apoi pentru Pasul 2 sau pentru orice actualizare necesară la Pasul 1.
Copiați link-ul
Anumite certificate SSL vă permit să securizați o adresă IP, numai dacă aceasta este o adresă IP publică. Procesul de validare a adreselor IP este similar cu validarea unui nume de domeniu, dar are particularitățile sale. De aceea, vă încurajăm să urmați liniile directoare de mai jos.
GoGetSSL
PASUL 1. Mai întâi de toate, trebuie să vă configurați certificatul SSL prin completarea formularului de configurare din contul dumneavoastră SSL Dragon.
Important! La configurarea certificatului, vi se va cere să generați un CSR fără nume comun. Iată cum să faceți acest lucru.
PASUL 2. Menționați adresa IP / adresele IP în câmpul SANs.
Dacă aveți doar o singură adresă IP, introduceți-o în câmpul SANs, fără spații sau caractere suplimentare, de exemplu:
123.34.34.234
Dacă aveți 2 sau mai multe adrese IP (dacă ați achiziționat SAN-uri suplimentare), introduceți lista de adrese IP în câmpul SAN-uri, cu fiecare adresă IP separată prin spațiu, de exemplu:
123.34.34.234
124.34.24.234
Important! Această etapă este obligatorie. Deoarece CSR nu are inclusă nicio adresă IP în câmpurile sale, este important să menționați adresa IP / adresele IP în câmpul SANs. În caz contrar, dacă lăsați câmpul SANs gol, certificatul SSL nu va fi configurat în continuare și veți vedea un mesaj de eroare.
NOTĂ : dacă aveți nevoie să securizați o adresă IP și un nume de domeniu, GoGetSSL PublicIP SAN vă permite să faceți acest lucru, dar necesită o configurare manuală. Vă rugăm să deschideți un tichet cu noi, să ne trimiteți CSR-ul (fără nume comun), adresa IP și numele de domeniu. Vom configura manual SSL și vă vom furniza instrucțiunile pentru validarea ulterioară.
PASUL 3. Odată ce certificatul este configurat, trebuie să dovediți că sunteți proprietar sau că aveți dreptul de a utiliza adresa IP respectivă. Pentru a face acest lucru, trebuie să treceți validarea HTTP/HTTPS pentru certificatul dvs. SSL. Validarea e-mail sau DNS nu sunt disponibile pentru validarea IP. Pentru a trece de validarea HTTP/HTTPS, trebuie să creați un fișier .TXT care conține codul de validare furnizat în câmpul „Content” (Conținut) de pe pagina de detalii a paginii certificatului dvs. SSL. „Conținutul” pe care trebuie să îl adăugați în fișierul .TXT arată similar cu acesta:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
Apoi trebuie să încărcați fișierul TXT într-o locație de pe serverul dvs. care arată astfel:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.0.1 trebuie înlocuit cu adresa IP pe care încercați să o validați. Puteți citi informații despre cum să creați folderul .well-known la acest link: https://www.ssldragon.com/faq/create-well-known-folder/
Asigurați-vă că puteți accesa acest fișier și acest link din orice browser web. Informați-ne când ați încărcat fișierul TXT atașat pe serverul dvs., astfel încât să putem rula o scanare a site-ului dvs. și să căutăm în special acest fișier la acest link.
Dacă urmați întocmai acești pași, veți reuși să vă validați cu succes adresa IP.
NOTĂ: Dacă aveți un router de securizat în loc de un server, nu există nicio modalitate de a încărca fișierul TXT pe router. Soluția pentru a obține validarea adreselor IP este de a redirecționa adresa IP către un server, de a pune fișierul TXT pe acel server, de a trece validarea IP și apoi de a redirecționa adresa IP înapoi către router.
Sectigo
PASUL 1. Mai întâi de toate, trebuie să vă configurați certificatul SSL prin completarea formularului de configurare din contul dumneavoastră SSL Dragon. La configurarea certificatului, vi se va cere să generați un CSR sau să introduceți un CSR existent.
Vă rugăm să vă asigurați că includeți adresa IP ca „nume comun” (domeniul/IP pe care doriți să îl securizați) în CSR-ul dumneavoastră.
PASUL 2. Odată ce certificatul este configurat, trebuie să dovediți că sunteți proprietar sau că aveți dreptul de a utiliza adresa IP respectivă. Pentru a face acest lucru, trebuie să treceți validarea HTTP/HTTPS pentru certificatul dvs. SSL. Validarea e-mail sau DNS nu sunt disponibile pentru validarea IP. Pentru a trece de validarea HTTP/HTTPS, trebuie să creați un fișier .TXT care conține codul de validare furnizat în câmpul „Content” (Conținut) de pe pagina de detalii a paginii certificatului dvs. SSL. „Conținutul” pe care trebuie să îl adăugați în fișierul .TXT arată similar cu acesta:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
Apoi trebuie să încărcați fișierul TXT într-o locație de pe serverul dvs. care arată astfel:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.0.1 trebuie înlocuit cu adresa IP pe care încercați să o validați. Puteți citi informații despre cum să creați folderul .well-known la acest link: https://www.ssldragon.com/faq/create-well-known-folder/
Asigurați-vă că puteți accesa acest fișier și acest link din orice browser web. Informați-ne când ați încărcat fișierul TXT atașat pe serverul dvs., astfel încât să putem rula o scanare a site-ului dvs. și să căutăm în special acest fișier la acest link.
Dacă urmați întocmai acești pași, veți reuși să vă validați cu succes adresa IP.
NOTĂ: Dacă aveți un router de securizat în loc de un server, nu există nicio modalitate de a încărca fișierul TXT pe router. Soluția pentru a obține validarea adreselor IP este de a redirecționa adresa IP către un server, de a pune fișierul TXT pe acel server, de a trece validarea IP și apoi de a redirecționa adresa IP înapoi către router.
PASUL 3. Ultimul pas pentru a obține certificatul SSL pentru adresa dvs. IP este să treceți de validarea de afaceri. Puteți găsi instrucțiuni detaliate despre cum să faceți acest lucru la acest link: https://www.ssldragon.com/faq/how-to-pass-the-business-validation-for-my-ssl-certificate/
Copiați link-ul
Trecerea validării organizației (OV) pentru un certificat de semnare a codului emis de Sectigo necesită următoarele:
Pentru a finaliza fiecare pas, urmați ghidul nostru despre cum să validați un certificat Sectigo OV Code Signing.
Copiați link-ul
Cum se poate reemite un certificat SSL? (Cu excepția CPAC și a semnării codurilor)
Vă permitem să vă reemiteți certificatul SSL din diverse motive, inclusiv pentru abonamentele SSL multianuale.
Dar, de asemenea, trebuie să reemiteți SSL-ul dacă:
Certificatele SSL de validare a domeniului
Poți să reemiți certificatul SSL din contul tău SSL Dragon urmând pașii următori:
În cazul certificatelor SSL cu validare de domeniu, certificatul SSL va fi emis din nou după ce treceți cu succes validarea domeniului.
Certificatele SSL de validare pentru afaceri
Pentru a reemite un certificat SSL Business Validation, trebuie să treceți prin același proces de reconfigurare și validare a domeniului, așa cum este descris în secțiunea „Validarea domeniului” de mai sus. După aceea, trebuie să treceți din nou prin întregul proces de validare a afacerii, astfel încât autoritatea de certificare trebuie să verifice din nou existența legală a numelui de domeniu, a companiei și a numărului de telefon al acesteia. Puteți citi cum să treceți procesul de validare a afacerii la acest link.
Certificatul BV SSL va fi eliberat din nou după ce treceți din nou de procesul de validare a afacerii.
Certificatele SSL cu validare extinsă
Pentru a reemite un certificat SSL cu validare extinsă, trebuie să treceți prin același proces de reconfigurare și validare a domeniului, așa cum este descris în secțiunea „Validarea domeniului” de mai sus. După aceea, trebuie să treceți din nou prin întregul proces de validare extinsă, astfel încât autoritatea de certificare trebuie să verifice din nou existența legală a numelui de domeniu, a companiei și a numărului de telefon al acesteia. Puteți citi cum să treceți de procesul de validare extinsă la acest link.
Certificatul EV SSL va fi emis din nou după ce treceți din nou de procesul de validare extinsă.
Copiați link-ul
Procesul de reînnoire a certificatului dvs. SSL este aproape la fel ca atunci când plasați o nouă comandă. Puteți începe reînnoirea cu 30 de zile înainte de data de expirare.
Durata de viață a certificatelor SSL devine, de asemenea, mai scurtă. Valabilitatea maximă este acum de 200 de zile (de la 15 martie 2026), va scădea la 100 de zile de la 15 martie 2027 și la 47 de zile începând cu 15 martie 2029.
Din această cauză, reînnoirile vor avea loc mai des. Utilizarea ACME Certificate-as-a-Service poate automatiza procesul, ajutându-vă să evitați reînnoirile ratate și să vă mențineți certificatul activ fără muncă manuală.
Iată pașii de reînnoire a certificatului SSL Standard (domeniu/adresa IP):
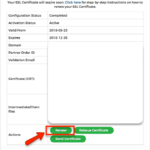
Vă rugăm să rețineți:
Copiați link-ul
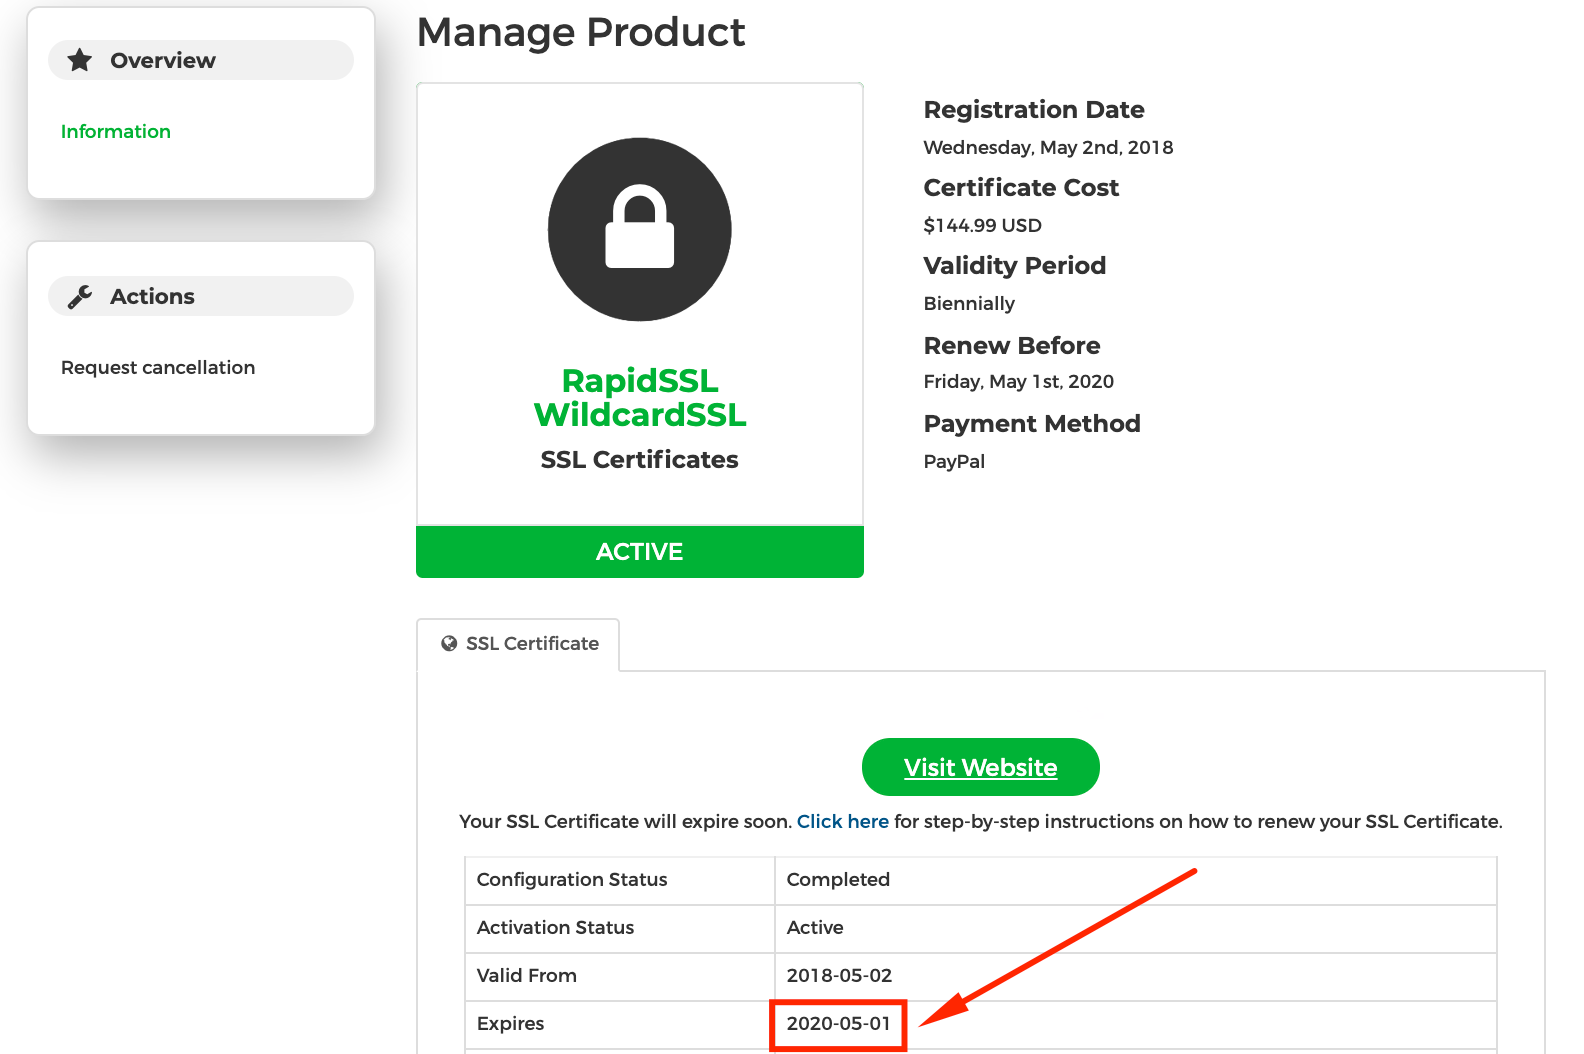 Puteți începe procesul de reînnoire a certificatului dvs. SSL cu 30 de zile înainte de data de expirare a acestuia.
Noul certificat SSL va fi conectat cu cel vechi, ceea ce înseamnă că toate zilele rămase din certificatul SSL anterior vor fi adăugate la cel nou.
Dacă aveți un certificat SSL cu validare de domeniu, vă puteți reînnoi certificatul SSL cu 1-2 săptămâni înainte de data de expirare a certificatului SSL.
Certificatul dvs. SSL expiră la data de expirare a acestuia. De asemenea, ar trebui să planificați reînnoirea certificatului SSL cu suficient timp înainte, astfel încât să reușiți să îl instalați pe site-ul și serverul dvs. înainte ca actualul certificat SSL să expire.
Dacă aveți un certificat SSL cu validare comercială sau un certificat SSL cu validare extinsă, vă recomandăm să vă reînnoiți certificatul SSL cu 3-4 săptămâni înainte de data de expirare, pentru a trece din nou de validarea comercială sau de validarea extinsă.
Procesul de validare comercială sau de validare extinsă este mai rapid atunci când reînnoiți un certificat SSL decât atunci când îl obțineți pentru prima dată.
Rețineți că durata de viață a certificatelor este din ce în ce mai scurtă. Maximul este acum de 200 de zile (începând cu 15 martie 2026), va scădea la 100 de zile începând cu 15 martie 2027 și la 47 de zile începând cu 15 martie 2029. Aceasta înseamnă că veți reînnoi certificatele mult mai des decât înainte.
Pentru a evita ratarea termenelor limită, puteți utiliza opțiunea ACME Certificate-as-a-Service. Aceasta automatizează emiterea și reînnoirea, astfel încât certificatele dvs. rămân valabile și site-ul dvs. rămâne securizat fără urmărire manuală sau remedieri de ultim moment.
Copiați link-ul
Revocarea certificatului este procesul de invalidare a unui certificat de semnare a codului înainte de data de expirare programată. Cea mai bună practică standard din industria software este revocarea oricărui certificat de semnare a codului asociat cu o breșă de securitate, deoarece certificatul respectiv ar putea conține cod compromis.
Declarația privind practicile de certificare a Sectigo
și contractul de licență impun companiei să revoce orice certificat care, după cunoștințele sale, poate fi utilizat pentru activități ilegale sau necinstite.
Deoarece același certificat poate fi utilizat atât în scopuri corecte, cât și în scopuri greșite, Sectigo se bazează pe terțe părți credibile pentru a furniza informații corecte despre certificatele Sectigo utilizate pentru malware.
Sectigo poate revoca certificatul de semnare a codului în următoarele cazuri:
În calitate de autoritate de certificare, Sectigo nu se poate baza pe raportarea de către proprietarii de certificate de semnare a codului a falsurilor pozitive, deoarece este posibil ca aceștia să nu știe că certificatele sau bunurile lor digitale sunt compromise.
Sursa: Baza de cunoștințe Sectigo
Copiați link-ul
În prezent, certificatele SSL de orice tip NU pot fi emise pentru persoanele fizice sau entitățile comerciale din următoarele țări, site-uri web sau următoarele domenii de nivel superior (TLD) cu cod de țară. Următoarele jurisdicții sunt restricționate de legile de restricționare a exporturilor din SUA:
Sursa: Baza de cunoștințe Sectigo
Copiați link-ul