


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Конф. файл может находиться в разных местах в зависимости от Вашей ОС и конфигурации. Проверьте httpd.conf, apahce2.conf или ssl.conf в одной из следующих директорий: etc/httpd/, /etc/apache2/ или /etc/httpd/conf.d/ssl.conf
Копировать ссылку
Для дистрибутивов Debian и Ubuntu используйте следующие команды
#grep -ir SSLProtocol /etc/apache2/*
/etc/apache2/mods-available/ssl.conf:SSLProtocol +TLSv1.2 +TLSv1.3
Копировать ссылку
SSL (Secure Sockets Layer), теперь TLS (Transport Layer Security), — это криптографический протокол, который шифрует связь между двумя конечными точками сети, например, веб-сервером, таким как Apache, и браузерами пользователей.
Копировать ссылку
При настройке, перевыпуске или продлении Вашего SSL-сертификата, если Вы не можете выбрать метод проверки домена или получаете сообщение об ошибке, это означает, что произошла ошибка CSR. Вот наиболее распространенные ошибки CSR и способы их устранения:
Чтобы исправить Ваш код CSR, Вам нужно сгенерировать новый. После этого попробуйте настроить или перевыпустить Ваш SSL-сертификат с новым кодом CSR. Если проблема не исчезла, пожалуйста, откройте тикет и пришлите нам CSR-код. Мы расшифруем CSR и расскажем Вам, в чем проблема, чтобы Вы могли ее устранить.
Копировать ссылку
CSR должен содержать следующую обязательную зашифрованную информацию: Вашу страну, штат, город/деревню, название компании, отдел Вашей компании, а также доменное имя или IP-адрес, для которого Вы хотите выпустить SSL-сертификат.
Он также может содержать эту необязательную информацию: адрес электронной почты, на который будет отправлен Ваш код CSR и Закрытый ключ после того, как они будут сгенерированы.
Чтобы избежать ошибок, пожалуйста, убедитесь, что:
Копировать ссылку
Это один из самых частых вопросов, которые мы получаем. К сожалению, мы не можем выслать Вам Закрытый ключ, поскольку он является закрытым, и мы не храним его ни в одной из наших систем или баз данных. Закрытый ключ всегда остается конфиденциальным, и он должен быть только у Вас. Если бы мы имели или хранили Ваш закрытый ключ, это поставило бы под угрозу «безопасность» Вашего SSL-сертификата.
Если Вы использовали Генератор CSR на нашем сайте для генерации кода CSR, то и CSR, и Закрытый ключ были показаны Вам в процессе генерации CSR. Они также были отправлены на Ваш адрес электронной почты в том случае, если Вы указали свой адрес электронной почты в Генераторе CSR. Сообщение, которое было отправлено на Ваш адрес электронной почты, пришло с сайта [email protected] и имеет следующую тему: «Ваш CSR-код и Закрытый ключ».
Если Вы сгенерировали свой CSR на своем сервере, то и код CSR, и закрытый ключ были предоставлены Вам Вашим сервером. Вы должны были скопировать их и хранить в надежном месте. В некоторых случаях некоторые серверы могут показывать код CSR и закрытый ключ и одновременно хранить оба этих кода для Вас на сервере. В других случаях сервер предоставляет Вам только код CSR, а закрытый ключ прячет на сервере.
 При этом, пожалуйста, ищите Закрытый ключ в адресе Вашей электронной почты или на Вашем сервере. Если Вы не можете найти его, то Вам придется сгенерировать новый CSR-код на Вашем сервере или на Генераторе CSR на нашем сайте. Код CSR будет сопровождаться закрытым ключом.
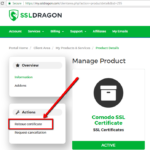
После того, как новый CSR-код (и закрытый ключ) будут сгенерированы, Вам нужно будет перейти на страницу подробностей SSL-сертификата в Вашем аккаунте SSL Dragon и нажать на кнопку «Перевыпустить сертификат» в левой боковой панели страницы. Вам придется снова пройти проверку домена, и как только Вы это сделаете, SSL-сертификат будет выдан Вам заново на основе нового кода CSR, который Вы ввели. Кроме того, перевыпущенный SSL-сертификат будет работать в паре с закрытым ключом, который был получен вместе с новым кодом CSR.
Если Вы не можете найти Кнопка «Перевыпустить сертификат» на странице сведений о SSL-сертификате в Вашем аккаунте SSL Dragon, затем отправьте нам Отправьте новый код CSR через Тикет поддержки в Вашем аккаунте SSL Dragon или непосредственно по адресу [email protected] и мы заново сгенерируем для Вас SSL-сертификат, используя новый код CSR. Пожалуйста, не присылайте нам Ваш закрытый ключ, так как он является конфиденциальным. Храните его в надежном месте в своей электронной почте или на компьютере, так как он понадобится Вам при установке SSL-сертификата.
Копировать ссылку
Чтобы предотвратить ситуацию, когда Вы потеряете свой CSR-код и закрытый ключ, мы автоматически отправляем их на электронную почту, которую Вы указали при использовании генератора SSL CSR, описанного выше. Пожалуйста, проверьте свою электронную почту и найдите сообщение от SSL Dragon ([email protected]).
Однако если Вы потеряли или не можете найти полученное от нас электронное сообщение, а также не сохранили копию кода CSR и закрытого ключа, то Вы не сможете подать заявку на получение SSL-сертификата, а также установить SSL-сертификат на свой сайт и сервер. Но это легко решить, сгенерировав новый код CSR и новый закрытый ключ с помощью генератора SSL CSR, описанного выше.
Копировать ссылку
Регистрация номера LEI состоит из четырех этапов:
Копировать ссылку
Вы должны ежегодно обновлять свой код LEI, чтобы сохранить статус LEI ACTIVE. В противном случае Ваш LEI будет отображаться в Глобальном индексе LEI как LAPSED . Просроченный LEI может повлечь за собой штрафы за несоблюдение требований и блокировку финансовых операций.
Копировать ссылку
Мы гарантируем 100% возврат средств только в случае невыданных кодов LEI. Если код LEI выдан, а пользователь отменил его, возврат денег не производится. Пожалуйста, обратите внимание, что мы не гарантируем возврат денег, если информация, предоставленная при проверке субъекта, окажется фальшивой и неверной.
Копировать ссылку