


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

При работе с SSL-сертификатами Вы столкнетесь с различными расширениями сертификатов. Расширение файла — это обозначение в конце файла. Например, сертификат с именем «yourdomain.crt» имеет расширение сертификата «.crt» «*», который мы поставили впереди, означает, что имя перед точкой может быть любым. Для определения типа расширения имеет значение только то, что находится после точки.
Ниже приведен список расширений сертификатов:
*.CSR — запрос на подписание сертификата — блок закодированного текста с Вашими контактными данными, который Вы должны сгенерировать и отправить в центр сертификации в процессе заказа SSL.
*CER или *CRT — Base64-кодировка X.509 Сертификат — хранит один сертификат. Этот формат не поддерживает хранение закрытых ключей.
*.PFX или *.P12 — формат обмена персональной информацией — хранит закрытые и открытые ключи и все сертификаты в пути. Используется для экспорта сертификата с сохранением полной функциональности закрытого ключа.
*.DER — двоичный сертификат X.509 в DER-кодировке — хранит один сертификат. Этот формат не поддерживает хранение закрытых ключей.
*.P7B или *.P7R или *.SPC — Стандарт синтаксиса криптографических сообщений — хранит все сертификаты в пути и не хранит закрытые ключи.
*PEM — Privacy-Enhanced Mail (почта с расширением конфиденциальности) — Конкатенированные (объединенные) контейнеры сертификатов часто используются при установке сертификатов, когда несколько сертификатов, образующих полную цепочку, импортируются в один файл.
*.CRL — Certificate Revocation List (Список отзыва сертификатов) — обозначает сертификат, который был отозван.
Узнайте больше о
форматах сертификатов и инструментах преобразования
с помощью нашего подробного руководства.
Копировать ссылку
Существуют SSL-сертификаты трех типов валидации:
(1) SSL-сертификаты с проверкой домена — это самые недорогие SSL-сертификаты. Их проще всего получить, и они выдаются в течение 3-5 минут.
(2) SSL-сертификаты с проверкой компании требуют, чтобы у Вас была зарегистрированная компания. Когда пользователи нажмут на значок замка для проверки Вашего сертификата, они увидят название Вашей компании. Кроме того, сертификаты с проверкой компании поставляются с динамической печатью сайта, аналогичной печати сайта Sectigo, которую мы разместили в нижнем колонтитуле нашего сайта. Они выдаются в течение 1-3 рабочих дней.
(3) SSL-сертификаты с расширенной проверкой — как и сертификаты с проверкой компании, SSL-сертификаты с расширенной проверкой требуют, чтобы у Вас была зарегистрированная компания, и когда пользователи нажимают на значок висячего замка для проверки Вашего сертификата, они видят название Вашей компании. Они также поставляются с динамической печатью сайта, подобной той, что находится в нижнем колонтитуле нашего сайта. Они выдаются в течение 1-5 рабочих дней.
Также, в зависимости от того, сколько доменов или поддоменов Вы хотите защитить, Вы можете рассмотреть SSL-сертификаты с одним доменом, которые защитят только одно единственное доменное имя или поддомен, многодоменные (SAN) SSL-сертификаты, которые защищают несколько доменов и/или поддоменов одновременно, и SSL-сертификаты с подстановочным знаком, которые защищают один домен и все его поддомены одним сертификатом. Наконец, не забудьте об SSL-сертификатах подписи кода, которые подпишут, защитят и предохранят Ваше программное обеспечение от заражения вредоносным ПО и последующего распространения в Интернете.
Обратите внимание, что все эти типы SSL-сертификатов имеют одинаковый уровень безопасности и стойкости шифрования.
Копировать ссылку
Вы можете найти подробную документацию о лучших практиках установки SSL-сертификатов на сайте SSL Labs.
Копировать ссылку
Что такое многолетние планы подписки на SSL?
Сейчас сертификаты могут действовать до 200 дней (с 15 марта 2026 г.). С 15 марта 2027 года срок действия SSL изменится до 100 дней, а затем, начиная с 15 марта 2029 года, составит всего 47 дней.
Однако для того, чтобы сделать процесс управления SSL экономичным и не занимающим много времени, центры сертификации и SSL Dragon предлагают Вам 2-летние и 3-летние планы подписки на SSL.
Это означает, что Вы все еще можете приобрести SSL-сертификат на 2 или 3 года и продолжать пользоваться многолетними скидками, оставаясь при этом в соответствии с требованиями CAB Forum к SSL.
Как работает многолетний SSL?
По соображениям безопасности Ваш SSL-сертификат изначально выдается с максимальным сроком действия 200 дней.
За 30 дней до истечения срока действия Вашего сертификата SSL Dragon от имени центра сертификации уведомит Вас и попросит повторно выпустить Ваш SSL, чтобы получить дополнительный (запасной) сертификат на 1 год в соответствии с Вашим планом подписки.
Этот FAQ объясняет Вам, как перевыпустить Ваш SSL-сертификат, шаг за шагом.
Вам нужно будет подтвердить и установить заменяющий SSL:
a. Если у Вас есть SSL-сертификат Domain Validation, для выдачи 1-летнего SSL-заменителя потребуется короткая проверка Вашего доменного имени по электронной почте, HTTP или DNS.
b. Если у Вас есть SSL-сертификат Business или Extended — потребуется дополнительная повторная проверка Business Validation/ExtendedValidation и обратный звонок.
Вы по-прежнему можете перевыпускать свой сертификат в любое время и столько раз, сколько захотите, в течение действия Вашего многолетнего плана подписки на SSL.
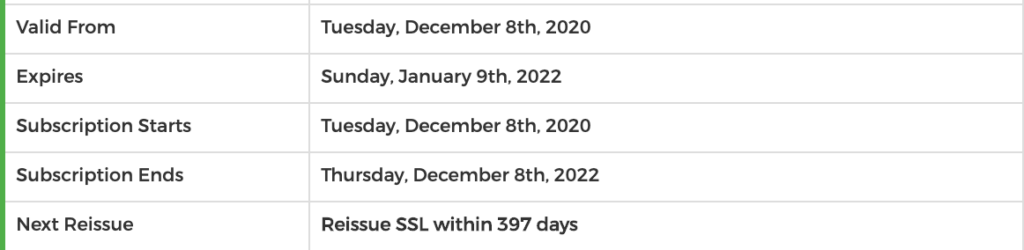
На странице Вашего SSL-сертификата в аккаунте SSL Dragon Вы найдете все детали, касающиеся Вашего плана подписки:
Копировать ссылку
Для того чтобы купить сертификат Domain Validated, Вам не нужно предоставлять никаких документов. Вам придется подтвердить владение доменом с помощью простого электронного письма, DNS-записи или аутентификации на основе файла (за исключением SSL-сертификатов с диким знаком). После завершения одного из этих элементов сертификат DV будет подписан и выдан Вам.
Копировать ссылку
Если Вы сгенерировали свой код CSR в Генераторе CSR на нашем сайте, то и CSR, и Закрытый ключ были показаны Вам при генерации CSR. Они также были отправлены на Ваш адрес электронной почты, который Вы указали в форме CSR, заполненной на нашем сайте. Сообщение, которое было отправлено на Ваш адрес электронной почты, пришло с сайта [email protected] и имело следующую тему: «Ваш CSR-код и Закрытый ключ».
Если Вы сгенерировали свой CSR на своем сервере, то и код CSR, и закрытый ключ были предоставлены Вам Вашим сервером. Вы должны были скопировать оба документа на свой компьютер или по электронной почте и хранить их в надежном месте. В некоторых случаях некоторые серверы могут показывать код CSR и закрытый ключ и одновременно хранить оба этих кода для Вас на сервере. В других случаях сервер предоставляет Вам только код CSR, а закрытый ключ прячет на сервере.
Кроме того, Ваш код CSR будет показан Вам снова, когда будет выпущен Ваш SSL-сертификат. Как только SSL-сертификат будет выпущен и отображен в Вашем аккаунте SSL Dragon, он также покажет Вам код CSR, который Вы использовали при настройке SSL-сертификата.
Копировать ссылку
SSL-сертификат Business Validation (BV), также называемый Organization Validation (OV), рекомендуется, если у Вас есть сайт электронной коммерции, который является зарегистрированным предприятием. Помимо проверки домена по электронной почте, Вам придется предоставить документы компании для получения бизнес-аутентификации. В процессе аутентификации Центр сертификации (ЦС) проверяет, осуществляет ли Ваш бизнес законная, добросовестная компания, работающая в указанном месте. Поскольку проверка проводится вручную и включает в себя бумажную работу, Вы получите свой SSL-сертификат Business Validation в течение 1-3 рабочих дней.
После получения Business Validation в адресной строке Вашего сайта появится значок «https» и висячий замок. Эти признаки заставят клиентов с большей готовностью доверить Вам свою личную и финансовую информацию. Однако если целью Вашего сайта является осуществление крупных продаж, предложение специфических товаров/услуг или проведение финансовых операций, Вам следует подумать о приобретении нашего сертификата Extended Validation (EV).
Копировать ссылку
Сертификат подписи кода — это цифровой файл, который подтверждает подлинность и целостность программного обеспечения путем цифровой подписи, гарантируя, что оно не было подделано и получено из надежного источника. Вот как работает сертификат подписания кода.
Копировать ссылку
CSR означает «Запрос на подписание сертификата«. Код CSR представляет собой зашифрованное текстовое сообщение, которое человек или компания отправляет в центр сертификации в рамках подачи заявки на получение SSL-сертификата. Код CSR содержит информацию о Вас и Вашей компании, которая будет включена в SSL-сертификат, который будет Вам выдан.
Копировать ссылку
SSL-сертификат Domain Validation (DV) — это самый доступный выбор для повышения безопасности Вашего блога, личного сайта или сайта малого бизнеса. Поскольку никаких документов не требуется, процесс приобретения сертификата Domain Validation очень быстр и прост: Вам нужно будет доказать, что Вы являетесь владельцем домена, просто ответив на автоматическое сообщение по электронной почте. Через пару минут Вы получите готовый SSL-сертификат, который можно сразу же установить. Сайты с сертификацией Domain Validation можно узнать по замку, который отображается в большинстве браузеров.
Этот тип SSL-сертификатов рекомендуется использовать, если Вам нужно доказать, что Ваш сайт защищен, имея защищенное соединение. Сертификаты Domain Validation не отображают юридическое лицо, поскольку личность владельца сайта при их выдаче не проверяется. Поэтому, если у Вас есть сайт электронной коммерции или сайт, собирающий личные данные пользователей, Вам стоит подумать о приобретении наших сертификатов Business Validation (BV) или Extended Validation (EV), которые сделают Ваш сайт более надежным.
Копировать ссылку