


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

При запросе SSL-сертификата Вы должны доказать, что Вы являетесь владельцем или обладаете правами управления доменом или поддоменом, для которого Вы запрашиваете SSL-сертификат.
Важно! Начиная с 16 июня 2021 года, компания Sectigo больше не принимает адреса электронной почты, основанные на WHOIS, для проверки контроля домена (DCV).
ШАГ 1: Валидация домена (DV)
A. EMAIL
Если у Вас есть SSL-сертификат, выданный компаниями Sectigo, GoGetSSL, GeoTrust, Thawte, DigiCert и RapidSSL, то Вы можете пройти процедуру проверки домена, ответив на автоматическое сообщение о проверке домена, отправленное на Ваш адрес электронной почты. Вам будет предложен список адресов электронной почты на выбор, и автоматическое сообщение о проверке домена будет отправлено на тот адрес электронной почты, который Вы выберете.
Всегда проверяйте свой адрес электронной почты (включая папку «Спам»), так как Вы должны получить сообщение от Центра сертификации с инструкциями по валидации (подтверждению права собственности) Вашего доменного имени. В электронном сообщении Вам будет предложено скопировать уникальный код и вставить его в специальную ссылку, указанную в том же сообщении.
Важно: Для проверки домена разрешено использовать только 5 адресов электронной почты: admin@, administrator@, hostmaster@, webmaster@ и postmaster@.
В некоторых случаях центр сертификации может разрешить Вам административную электронную почту из WHOIS, но ТОЛЬКО ЕСЛИ частная регистрация отключена.
B. Метод HTTP / HTTPS
Этот метод недоступен для SSL-сертификатов Wildcard.
HTTP-проверка заключается в загрузке TXT-файла проверки в заранее определенное место на Вашем сайте. Вы должны быть уверены, что сможете получить доступ к этому файлу и ссылке из любого веб-браузера. Как только Вы приступите к этому методу проверки домена, центр сертификации проведет сканирование Вашего сайта и, в частности, будет искать этот файл по указанной ссылке. Ваш SSL-сертификат пройдет проверку домена в течение нескольких минут после того, как система краулера CA обнаружит TXT-файл на Вашем сайте.
Метод проверки HTTPS — это тот же метод проверки, что и описанный выше. Вы должны выбрать опцию HTTPS, если у Вас уже установлен SSL-сертификат на Вашем сайте.
C. Метод DNS
Вы также можете добавить предопределенную запись домена к своему регистратору доменов (сайт, на котором Вы зарегистрировали свое доменное имя). Убедитесь, что Ваш брандмауэр не блокирует робота-верификатора CA.
Sectigo и GoGetSSL требуют DNS-типа CNAME, который выглядит следующим образом:
_b2013ea8353c9760c0221c49dc3e8ca7.yourwebsite.com CNAME
165b83449f4fdf83021de4e6f6ee795a.4ae75dbefe3r7bb8a1878616d8b5ae4.5r4r46855d28f6903.comodoca.com
В то время как DigiCert (Thawte, GeoTrust, RapidSSL) требуют тип DNS TXT, который выглядит следующим образом:
yourwebsite.com TXT «w34f54t4t45t354eer98rn4jf4449nfrf»
или
dnsauth.yourwebsite.com TXT «w34f54t4t45t354eer98rn4jf4449nfrf»
Пожалуйста, обратите внимание, что распространение новых добавленных записей DNS занимает от 10 до 48 минут. Это означает, что Вам придется ждать до 48 часов, чтобы пройти проверку домена, если Вы воспользуетесь этим методом. Именно поэтому мы рекомендуем лучше использовать методы Email, HTTP и HTTPS, поскольку они позволят Вам пройти проверку домена мгновенно.
ШАГ 2: Проверка CAA
Начиная с 8 сентября 2017 года, все центры сертификации (ЦС) обязаны соблюдать Вашу политику CAA в качестве меры безопасности.
Запись CAA должна разрешить ЦС выпустить SSL для Вашего доменного имени, в противном случае заказ будет установлен как Pending, пока Вы не обновите запись.
По умолчанию, если запись CAA не найдена, любой ЦС может выпустить SSL для Вашего доменного имени. В противном случае Вам следует обновить свою запись CAA.
Вот как это сделать:
— https://support.sectigo.com/Com_KnowledgeDetailPage?Id=kA01N000000zFMO
— https://docs.digicert.com/manage-certificates/dns-caa-resource-record-check/
Вот как проверить запись:
— https://toolbox.googleapps.com/apps/dig/#CAA/
— https://caatest.co.uk/scan.org.ua
Необязательно (редко) — Проверка бренда (ручная проверка)
В некоторых случаях ЦС могут потребовать ручной проверки, если Ваш заказ не соответствует каким-либо внутренним правилам проверки бренда.
Прохождение этой ручной проверки занимает около 24-48 часов, и в таких случаях CA либо выдает, либо отклоняет ордер.
Вот причины, по которым Ваш заказ находится на стадии Brand Validation.
Как изменить метод проверки домена?
Если Вы выбрали один из описанных выше методов проверки домена и видите, что Ваш домен не проходит проверку, то Вы всегда можете изменить метод проверки домена. Пожалуйста, перейдите по этой ссылке, чтобы узнать, как это сделать.
Копировать ссылку
Вы должны пройти расширенную проверку при покупке нового или перевыпуске/обновлении EV SSL-сертификата.
В то же время, в последующие годы процесс завершения расширенной проверки становится проще, поскольку центр сертификации имеет в своей системе больше информации о Вашей компании, основанной на Ваших предыдущих запросах EV SSL-сертификатов.
Пожалуйста, ознакомьтесь с инструкциями к Renew/Reissue EV.
Копировать ссылку
 Вы можете проверить, есть ли у Вас SSL-сертификат Organization Validation, посмотрев на атрибуты Вашего SSL-сертификата. Валидация бизнеса равна валидации организации. Учитывая это, везде, где Вы видите «Business Validation», это также означает «Organization Validation». Пожалуйста, откройте два скриншота справа, чтобы увидеть, где Вы можете найти информацию о типе проверки Вашего SSL-сертификата.
Разные марки SSL-сертификатов имеют разные процедуры проверки организации. Пожалуйста, прочитайте раздел, который относится к Вашей марке SSL-сертификата, ниже.
DigiCert (включая Thawte & GeoTrust)
Если Вы купили SSL-сертификат Organization Validation в Thawte, GeoTrust, DigiCert, то центр сертификации будет работать над проверкой юридического существования Вашей организации через местные публичные базы данных, как часть процесса Organization Validation. Это может занять от 1 до 3 рабочих дней. Пожалуйста, подождите, пока один из представителей центра сертификации не свяжется с Вами по поводу дополнительной информации, которую Вы можете им предоставить.
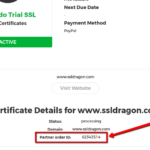 Если в ближайшие 5-7 дней Вы не получите ответа от представителей Центра сертификации, позвоните по телефону +1 (877) 438-8776, чтобы проверить статус Вашего SSL-сертификата в Центре сертификации. Обратите внимание, что Thawte, GeoTrust, DigiCert принадлежат компании DigiCert, и все они имеют один и тот же номер телефона, указанный выше. При разговоре с ними Вам нужно будет указать «Partner Order ID», который Вы можете найти на странице подробностей Вашего SSL-сертификата в Вашем аккаунте SSL Dragon. См. скриншот справа.
Sectigo/GoGetSSL
Отправьте необходимые формы, описанные ниже, в компанию Sectigo, открыв тикет в Центре проверки Sectigo по адресу https://sectigo.com/support. Нажмите на кнопку «Подать билет», выберите Отдел проверки и отправьте свой запрос. Пожалуйста, укажите в сообщении Ваш «Partner Order ID».
Вы можете найти свой «Partner Order ID» на странице подробной информации о Вашем SSL-сертификате в Вашем аккаунте SSL Dragon. См. скриншот справа.
I. Новые заказы
ШАГ 1: Проверка организации
Чтобы пройти проверку организации, Вам, возможно, придется предоставить официальный регистрационный документ, например, лицензию на ведение бизнеса, учредительный договор или заявление о регистрации.
Здесь представлены варианты BV:
A. Никакой бумажной волокиты. Юридическое существование Вашей компании будет проверено по государственной базе данных с использованием названия Вашей компании и Вашего уникального регистрационного/идентификационного номера ИЛИ по проверенным государственным базам данных сторонних организаций, таких как GLEIF, Duns & Bradstreet, Hoovers, Companies House GOV.UK.
B. Бумажная работа. Ваша компания будет проверена с помощью:
ШАГ 2: Процесс обратного звонка
Последний шаг — это процесс обратного вызова, который называется Phone Validation. Sectigo позвонит Вам и попросит подтвердить Ваше имя и заказ, чтобы подтвердить официальный номер телефона компании.
Ниже приведены 4 варианта обратного звонка. Вам не обязательно делать все четыре вещи снизу. Достаточно будет сделать только один из них.
A. Базы данных «Желтые страницы». Sectigo проверяет Ваш номер телефона по публичным базам данных «желтых страниц».
B. DUNS. Второй способ — предоставить свой номер DUNS компании Sectigo. Вы можете получить номер DUNS своей компании на этом сайте: https://www.dandb.com/. Если Sectigo ответит Вам, что в Вашем списке DUNS не указан номер телефона, то Вам нужно связаться с Dun & Bradstreet (по адресу https://www.dandb.com/) и попросить их «добавить номер телефона Вашей компании в их бизнес-каталог и в отчет».
C. Местная телефонная база данных. Если у Вас нет номера DUNS, то Вы можете предоставить регистрационный номер Вашей компании, чтобы Sectigo проверил Вашу компанию по государственным справочникам Вашей страны (например: Отдел корпораций, Companies House, Государственный департамент и т.д.). Обратите внимание, что Sectigo захочет, чтобы там был указан и номер телефона Вашей компании. Не во всех государственных справочниках есть номера телефонов компаний. Если правительственный справочник позволяет Вам позвонить им, написать им по электронной почте или воспользоваться их веб-сайтом, чтобы добавить свой номер телефона, то, пожалуйста, сделайте это.
D. Юридическое заключение. Если два вышеописанных варианта (2.1 и 2.2) Вам не подходят, то третий и последний вариант подтверждения номера телефона — это попросить CPA (сертифицированного бухгалтера), или латинского нотариуса, или адвоката написать, подписать и отправить в Sectigo письмо, в котором они подтвердят название, адрес и номер телефона Вашей компании. Образцы писем Вы можете найти ниже:
— Образец письма бухгалтера
— Образец письма с юридическим заключением
II. Приказы о продлении/перевыпуске
Для перевыпуска и продления заказа вместо Шагов 1 и 2 Вам необходимо обратиться в Центр проверки Sectigo по адресу https://sectigo.com/support. Нажмите «Отправить билет» или выберите Live Chat, выберите Отдел проверки и отправьте следующий запрос (пожалуйста, замените поля [] на соответствующую информацию):
Причина билета: Валидация
Номер заказа: [ Идентификатор заказа Вашего партнера]
Тема: Валидация организации
Дорогой Сектиго!
Пожалуйста, подтвердите заказ [Partner Order ID] использование названия компании [Your Company Name], с [Registration/ID number] и [DUNS number].
Затем компания Sectigo свяжется с Вами для выполнения Шага 2 или внесения необходимых изменений в Шаг 1.
Копировать ссылку
Некоторые SSL-сертификаты позволяют Вам защитить IP-адрес, только если это публичный IP-адрес. Процесс проверки IP-адресов похож на проверку доменного имени, но имеет свои особенности. Именно поэтому мы рекомендуем Вам следовать приведенным ниже рекомендациям.
GoGetSSL
ШАГ 1. Прежде всего, Вам необходимо настроить Ваш SSL-сертификат, заполнив форму конфигурации в Вашем аккаунте SSL Dragon.
Важно! При настройке Вашего сертификата Вам будет предложено сгенерировать CSR с НЕ общим именем. Вот как это сделать.
ШАГ 2. Укажите свой IP-адрес / IP-адреса в поле SANs.
Если у Вас всего 1 IP-адрес, просто вставьте его в поле SANs, без лишних пробелов и символов, например:
123.34.34.234
Если у Вас есть 2 или более IP-адресов (если Вы приобрели дополнительные SAN), вставьте список IP-адресов в поле SANs, разделяя каждый IP-адрес пробелами, например:
123.34.34.234
124.34.24.234
Важно! Этот шаг является обязательным. Поскольку в полях CSR нет IP-адреса, важно указать Ваш IP-адрес/IP-адреса в поле SANs. В противном случае, если Вы оставите поле SANs пустым, SSL-сертификат не будет настроен далее, и Вы увидите сообщение об ошибке.
ПРИМЕЧАНИЕ: если Вам нужно защитить IP-адрес и доменное имя, GoGetSSL PublicIP SAN позволяет это сделать, но требует ручной настройки. Пожалуйста, откройте тикет, пришлите нам CSR (без общего имени), IP-адрес и доменное имя. Мы настроим SSL вручную и предоставим Вам инструкции по дальнейшей проверке.
ШАГ 3. После того, как Ваш сертификат настроен, Вам необходимо подтвердить право собственности или право на использование данного IP-адреса. Для этого Вам необходимо пройти проверку HTTP/HTTPS для Вашего SSL-сертификата. Проверка электронной почты или DNS недоступна для проверки IP-адреса. Чтобы пройти проверку HTTP/HTTPS, Вам необходимо создать файл .TXT, содержащий код проверки, указанный в поле «Содержание» на странице подробностей Вашего SSL-сертификата. «Содержание», которое Вы должны добавить в .TXT-файл, выглядит примерно так:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
Затем Вам нужно загрузить TXT-файл в место на Вашем сервере, которое выглядит следующим образом:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1 следует заменить на IP-адрес, который Вы пытаетесь проверить. Информацию о том, как создать папку .well-known, Вы можете прочитать по этой ссылке: https://www.ssldragon.com/faq/create-well-known-folder/.
Убедитесь, что Вы можете получить доступ к этому файлу и ссылке из любого веб-браузера. Сообщите нам, когда Вы загрузили прикрепленный TXT-файл на свой сервер, чтобы мы могли провести сканирование Вашего сайта и поискать этот файл по указанной ссылке.
Если Вы в точности выполните эти шаги, то успешно пройдете проверку Вашего IP-адреса.
ПРИМЕЧАНИЕ: Если у Вас есть маршрутизатор для защиты, а не сервер, нет возможности загрузить TXT-файл на маршрутизатор. Решение для проверки IP-адресов заключается в перенаправлении IP-адреса на сервер, размещении TXT-файла на этом сервере, прохождении проверки IP-адреса, а затем перенаправлении IP-адреса обратно на маршрутизатор.
Sectigo
ШАГ 1. Прежде всего, Вам необходимо настроить Ваш SSL-сертификат, заполнив форму конфигурации в Вашем аккаунте SSL Dragon. При настройке сертификата Вам будет предложено сгенерировать CSR или ввести существующий CSR.
Пожалуйста, убедитесь, что Вы включили Ваш IP-адрес в качестве «общего имени» (домен/IP, который Вы хотите защитить) в Ваш CSR.
ШАГ 2. После того, как Ваш сертификат настроен, Вам необходимо подтвердить право собственности или право на использование данного IP-адреса. Для этого Вам необходимо пройти проверку HTTP/HTTPS для Вашего SSL-сертификата. Проверка электронной почты или DNS недоступна для проверки IP-адреса. Чтобы пройти проверку HTTP/HTTPS, Вам необходимо создать файл .TXT, содержащий код проверки, указанный в поле «Содержание» на странице подробностей Вашего SSL-сертификата. «Содержание», которое Вы должны добавить в .TXT-файл, выглядит примерно так:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
Затем Вам нужно загрузить TXT-файл в место на Вашем сервере, которое выглядит следующим образом:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1 следует заменить на IP-адрес, который Вы пытаетесь проверить. Информацию о том, как создать папку .well-known, Вы можете прочитать по этой ссылке: https://www.ssldragon.com/faq/create-well-known-folder/.
Убедитесь, что Вы можете получить доступ к этому файлу и ссылке из любого веб-браузера. Сообщите нам, когда Вы загрузили прикрепленный TXT-файл на свой сервер, чтобы мы могли провести сканирование Вашего сайта и поискать этот файл по указанной ссылке.
Если Вы в точности выполните эти шаги, то успешно пройдете проверку Вашего IP-адреса.
ПРИМЕЧАНИЕ: Если у Вас есть маршрутизатор для защиты, а не сервер, нет возможности загрузить TXT-файл на маршрутизатор. Решение для проверки IP-адресов заключается в перенаправлении IP-адреса на сервер, размещении TXT-файла на этом сервере, прохождении проверки IP-адреса, а затем перенаправлении IP-адреса обратно на маршрутизатор.
ШАГ 3. Последним шагом на пути к получению SSL-сертификата для Вашего IP-адреса является прохождение процедуры Business Validation. Вы можете найти подробные инструкции о том, как это сделать, по этой ссылке: https://www.ssldragon.com/faq/how-to-pass-the-business-validation-for-my-ssl-certificate/.
Копировать ссылку
Прохождение проверки организации (Organization Validation, OV) для сертификата подписи кода, выданного компанией Sectigo, требует следующего:
Чтобы выполнить каждый шаг, следуйте нашему руководству по проверке сертификата Sectigo OV Code Signing.
Копировать ссылку
Как повторно выпустить SSL-сертификат? (За исключением CPAC и Подписания Кодекса)
Мы разрешаем Вам повторно выпускать Ваш SSL-сертификат по разным причинам, включая многолетние SSL-подписки.
Но также Вам необходимо перевыпустить свой SSL, если Вы:
SSL-сертификаты с проверкой домена
Вы можете повторно выпустить свой SSL-сертификат из своей учетной записи SSL Dragon, выполнив следующие действия:
Для SSL-сертификатов с проверкой домена Ваш SSL-сертификат будет выпущен заново после того, как Вы успешно пройдете проверку домена.
SSL-сертификаты с бизнес-удостоверением
Чтобы повторно выпустить SSL-сертификат Business Validation, Вам необходимо пройти через тот же процесс изменения конфигурации и проверки домена, который описан в разделе «Проверка домена» выше. После этого Вам придется снова пройти весь процесс проверки бизнеса, так что Центру сертификации придется заново проверить законность существования Вашего доменного имени, компании и номера телефона Вашей компании. О том, как пройти процесс Business Validation, Вы можете прочитать по этой ссылке.
Ваш SSL-сертификат BV будет повторно выпущен после того, как Вы снова пройдете процесс Business Validation.
SSL-сертификаты с расширенной валидацией
Чтобы повторно выпустить SSL-сертификат с расширенной проверкой, Вам необходимо пройти через тот же процесс перенастройки и проверки домена, который описан в разделе «Проверка домена» выше. После этого Вам придется снова пройти весь процесс расширенной проверки, поэтому Центру сертификации необходимо заново проверить законность существования Вашего доменного имени, компании и номера телефона Вашей компании. О том, как пройти процесс расширенной проверки, Вы можете прочитать по этой ссылке.
Ваш EV SSL-сертификат будет перевыпущен после того, как Вы снова пройдете процесс расширенной проверки.
Копировать ссылку
Процесс продления Вашего SSL-сертификата практически не отличается от размещения нового заказа. Вы можете начать продление в течение 30 дней до истечения срока действия.
Срок действия SSL-сертификатов также сокращается. Максимальный срок действия теперь составляет 200 дней (с 15 марта 2026 г.), с 15 марта 2027 г. он снизится до 100 дней, а с 15 марта 2029 г. — до 47 дней.
В связи с этим продление сертификата будет происходить чаще. Использование ACME Certificate-as-a-Service может автоматизировать этот процесс, помогая Вам избежать пропущенных обновлений и поддерживать Ваш сертификат в активном состоянии без ручной работы.
Здесь описаны шаги, как продлить Ваш стандартный (домен/IP-адрес) SSL-сертификат:
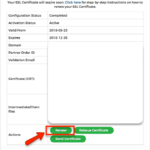
Обратите внимание:
Копировать ссылку
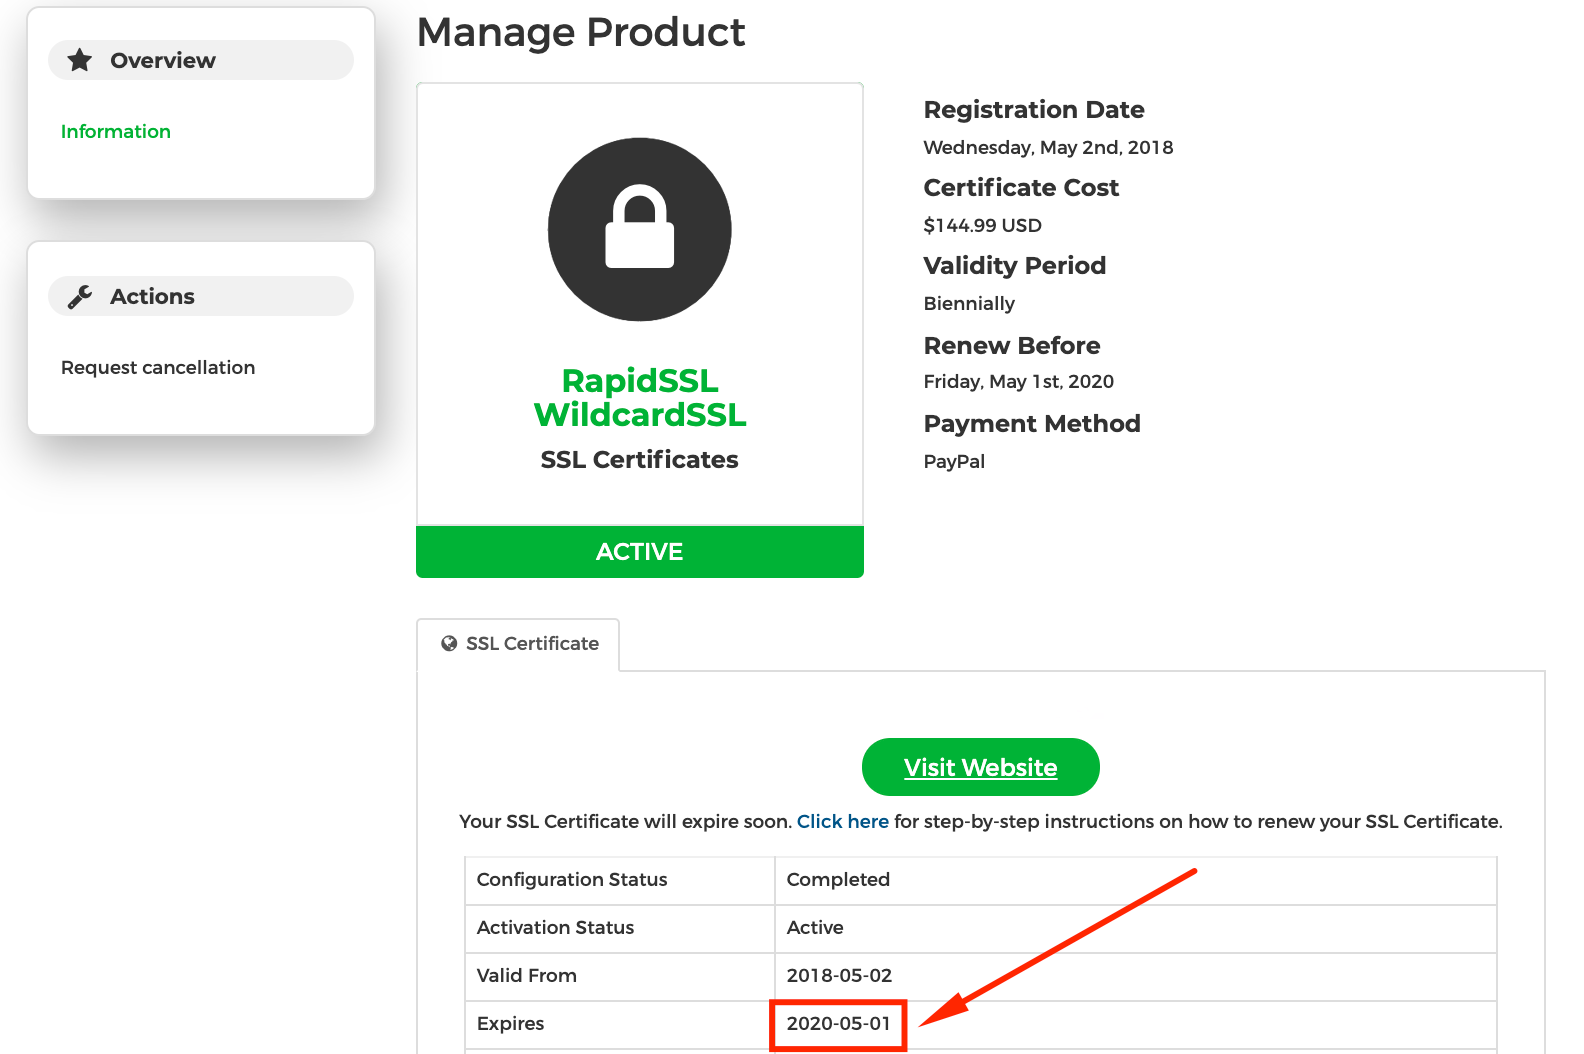 Вы можете начать процесс продления Вашего SSL-сертификата в течение 30 дней до истечения срока его действия.
Ваш новый SSL-сертификат будет соединен со старым, а это значит, что все оставшиеся дни с предыдущего SSL-сертификата будут добавлены к новому.
Если у Вас SSL-сертификат с проверкой домена, Вы можете продлить срок действия SSL-сертификата за 1-2 недели до истечения срока его действия.
Срок действия Вашего SSL-сертификата истекает в дату «Expires». Кроме того, Вам следует планировать обновление SSL-сертификата заблаговременно, чтобы успеть установить его на свой сайт и сервер до истечения срока действия текущего SSL-сертификата.
Если у Вас есть SSL-сертификат Business Validation или Extended Validation, то мы рекомендуем обновить Ваш SSL-сертификат за 3-4 недели до истечения срока действия, так как Вам придется пройти Business Validation или Extended Validation еще раз.
Процесс Business Validation или Extended Validation при продлении SSL-сертификата проходит быстрее, чем при его первом получении.
Имейте в виду, что время жизни сертификата становится все короче. Сейчас максимальный срок составляет 200 дней (с 15 марта 2026 г.), с 15 марта 2027 г. он сократится до 100 дней, а с 15 марта 2029 г. — до 47 дней. Это означает, что Вам придется обновлять сертификаты гораздо чаще, чем раньше.
Чтобы не пропустить сроки, Вы можете воспользоваться опцией ACME Certificate-as-a-Service. Она автоматизирует выдачу и продление сертификатов, поэтому Ваши сертификаты остаются действительными, а Ваш сайт — безопасным, без ручного отслеживания и исправлений в последнюю минуту.
Копировать ссылку
Отзыв сертификата — это процесс признания сертификата подписи кода недействительным до истечения запланированного срока его действия. Лучшей практикой в индустрии программного обеспечения является отзыв любого сертификата подписи кода, связанного с нарушением безопасности, поскольку такой сертификат потенциально может содержать скомпрометированный код.
Положение о практике использования сертификатов компании Sectigo
и лицензионное соглашение требуют, чтобы компания отзывала любой сертификат, который, насколько ей известно, может быть использован для незаконной или нечестной деятельности.
Поскольку один и тот же сертификат может быть использован как в правильных, так и в неправильных целях, компания Sectigo полагается на надежные третьи стороны в предоставлении корректной информации о сертификатах Sectigo, используемых для вредоносного ПО.
Sectigo может отозвать сертификат подписи кода в следующих случаях:
Как центр сертификации, Sectigo не может полагаться на самоотчеты о ложных срабатываниях владельцев сертификатов подписи кода, поскольку они могут не знать, что их сертификаты или цифровые товары скомпрометированы.
Источник: База знаний Sectigo
Копировать ссылку
В настоящее время SSL-сертификаты любого типа НЕ МОГУТ быть выданы физическим или юридическим лицам в следующих странах, веб-сайтам или доменам верхнего уровня (TLD) со следующими кодами стран. Законы США об ограничении экспорта распространяются на следующие юрисдикции:
Источник: База знаний Sectigo
Копировать ссылку