


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Sobald Sie Ihren CSR-Code und Ihren privaten Schlüssel erhalten haben, können Sie Ihren CSR bei der Bestellung eines SSL-Zertifikats eingeben. Hier müssen Sie Ihren CSR-Code eingeben:
Link kopieren
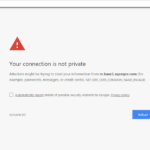 Ihr aktuelles SSL-Zertifikat läuft ab, sobald das „Ablaufdatum“ für Ihr SSL-Zertifikat überschritten ist. Wenn Sie Ihr altes und abgelaufenes SSL-Zertifikat auf Ihrer Website behalten, zeigen alle Web- und Mobilbrowser Ihre Website als unsicher an und weisen die Nutzer darauf hin, dass Ihre Website ein großes Sicherheitsproblem hat, und lassen die Besucher nicht auf Ihre Website, es sei denn, die Besucher akzeptieren ausdrücklich, dass sie Ihre Website auf eigenes Risiko besuchen. Sie können ein Beispiel für diese Sicherheitswarnungen sehen, die Besucher auf Ihrer Website sehen, wenn Sie ein abgelaufenes SSL-Zertifikat haben.
Die Lösung, um dies zu verhindern, besteht darin, Ihr SSL-Zertifikat zu erneuern und das neu erneuerte SSL-Zertifikat auf Ihrer Website zu installieren. In diesem Fall wird Ihre Website weiterhin als sicher angezeigt.
Denken Sie daran, dass die Gültigkeit von Zertifikaten nicht mehr das ist, was sie einmal war. Sie haben es jetzt mit einer 200-Tage-Grenze zu tun , die im Jahr 2027 auf 100 Tage und im Jahr 2029 auf 47 Tage sinkt. Mehr Erneuerungen bedeuten mehr Chancen, eine zu verpassen. ACME-Zertifikate beseitigen dieses Risiko, indem sie die Ausstellung und Erneuerung automatisch abwickeln, so dass Ihre Website ohne Unterbrechung sicher bleibt.
Link kopieren
Bei der Konfiguration Ihres SSL-Zertifikats werden Sie aufgefordert, den Typ Ihres Webservers auszuwählen.
Wenn Sie nicht wissen, welchen Servertyp Sie haben, wählen Sie einfach „Andere“ und Ihr SSL-Zertifikat funktioniert garantiert auf jedem Servertyp. Für Zertifizierungsstellen ist die Frage nach dem Webserver-Typ eher eine Frage der Statistik als ein Attribut, nach dem Ihr SSL-Zertifikat konfiguriert wird. Die Zertifizierungsstellen müssen wissen, welche Servertypen am häufigsten verwendet werden, damit sie ihre Zertifikate so gestalten können, dass sie mit all diesen Servertypen kompatibel sind.
Link kopieren
Ein Wildcard-Zertifikat sichert eine unbegrenzte Anzahl von Subdomains.
Link kopieren
Ein Wildcard-SSL-Zertifikat wurde speziell dafür entwickelt, dass Benutzer einen einzigen Domainnamen und alle seine Subdomains sichern können. Mit anderen Worten: Sie können einen einzigen Domainnamen und eine unbegrenzte Anzahl von Subdomains, die zu diesem Domainnamen gehören, mit einem einzigen Wildcard SSL-Zertifikat sichern.
Sie können Ihrem Server Sub-Domains hinzufügen, die automatisch von Ihrem Wildcard SSL-Zertifikat abgedeckt werden. Sie müssen Ihr Wildcard SSL-Zertifikat nicht jedes Mal neu ausstellen, wenn Sie ihm Subdomains hinzufügen. Die neu hinzugefügten Sub-Domains werden automatisch von Ihrem Wildcard SSL-Zertifikat abgedeckt.
HINWEIS: Die Subdomains, die Sie mit einem Wildcard SSL-Zertifikat sichern können, müssen entweder Subdomains der ersten Ebene (z.B.: *.example.com) oder Subdomains der zweiten Ebene (*.mob.example.com) sein. Sie können Subdomains der 1. und 2. Ebene nicht mit einem regulären Wildcard SSL-Zertifikat sichern. Wenn Sie Subdomains der 1. Ebene und Subdomains der 2. Ebene sichern möchten, müssen Sie ein Multi-Domain Wildcard SSL-Zertifikat oder 2 separate Wildcard SSL-Zertifikate erwerben.
Ein reguläres Wildcard-SSL-Zertifikat ermöglicht Ihnen zum Beispiel die Sicherung:
Um eine Domäne und alle ihre Unterdomänen zu schützen, wie im ersten Beispiel gezeigt, müssen Sie *.example.com als gemeinsamen Namen (Domänenname) bei der Erstellung einer CSR (Certificate Signing Request) angeben. Wenn Sie Subdomains der zweiten Ebene sichern wollen, müssen Sie *.mob.example.com als gemeinsamen Namen (Domänenname) angeben, wenn Sie eine CSR (Certificate Signing Request) erstellen.
Link kopieren
Wenn Ihre Kredit-/Debitkartenzahlung über unseren Standard-Zahlungsprozessor (Stripe) fehlschlägt, können Sie jederzeit mit einer Kredit-/Debitkarte über PayPal bezahlen. Und so geht’s:
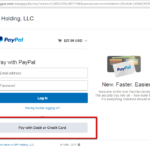 Gehen Sie bitte auf die Seite „Meine Rechnungen“ in Ihrem SSL Dragon-Konto, um die unbezahlte Rechnung für Ihre Bestellung zu sehen: https://my.ssldragon.com/clientarea.php?action=invoices
Link kopieren
Ja, Sie können den Firmennamen, auf den Ihr SSL-Zertifikat ausgestellt ist, ändern. Das Verfahren umfasst die Neukonfiguration und Neuausstellung Ihres SSL-Zertifikats, und es gibt einige zusätzliche Schritte, wenn Sie ein Business Validation- oder Extended Validation-Zertifikat besitzen.
SSL-Zertifikate mit Domainvalidierung
Sie können Ihr SSL-Zertifikat über Ihr SSL Dragon-Konto neu ausstellen, indem Sie die folgenden Schritte ausführen:
1) Melden Sie sich bei Ihrem SSL Dragon-Konto an;
2) Gehen Sie zu „SSL-Zertifikate“ -> „Meine SSL-Zertifikate„;
3) Sie sehen die Liste der Produkte, die Sie bei SSL Dragon gekauft haben. Klicken Sie auf das SSL-Zertifikat, das Sie neu ausstellen möchten;
4) Klicken Sie auf die Schaltfläche „Zertifikat neu ausstellen“ auf der linken Seite (siehe Screenshot rechts);
5) Konfigurieren Sie Ihr SSL-Zertifikat neu. Im Rahmen der Neukonfiguration legen Sie bitte einen neuen CSR-Code an und geben darin den neuen Firmennamen, den Ort (Stadt oder Gemeinde), das Bundesland oder die Provinz und das Land ein.
6) Für Multi-Domain SSL – Vergessen Sie nicht, die SAN-Liste in das Feld SANs einzutragen;
7) Nachdem Sie Ihr SSL-Zertifikat neu konfiguriert haben, müssen Sie die Domainvalidierung erneut durchlaufen.
Bei SSL-Zertifikaten mit Domainvalidierung wird Ihr SSL-Zertifikat für den neuen Domainnamen neu ausgestellt, nachdem Sie die Domainvalidierung erfolgreich bestanden haben.
Business Validation SSL-Zertifikate
Um den Firmennamen in Ihrem Business Validation SSL-Zertifikat zu ändern, müssen Sie dasselbe Neukonfigurations- und Domainvalidierungsverfahren durchlaufen, wie im Abschnitt „Domainvalidierung“ oben beschrieben. Danach müssen Sie den gesamten Prozess der Unternehmensvalidierung erneut durchlaufen, da die Zertifizierungsstelle die rechtliche Existenz Ihres neuen Unternehmens sowie die Telefonnummer Ihres Unternehmens überprüfen muss. Unter diesem Link können Sie nachlesen, wie Sie den Business Validation-Prozess bestehen.
Ihr BV SSL-Zertifikat wird für den neuen Firmennamen neu ausgestellt, nachdem Sie den Business Validation-Prozess erneut durchlaufen haben.
Extended Validation SSL-Zertifikate
Um den Firmennamen in Ihrem Extended Validation SSL-Zertifikat zu ändern, müssen Sie dasselbe Neukonfigurations- und Domainvalidierungsverfahren durchlaufen, wie im Abschnitt „Domainvalidierung“ oben beschrieben. Danach müssen Sie den gesamten Prozess der erweiterten Validierung erneut durchlaufen, da die Zertifizierungsstelle die rechtliche Existenz Ihres neuen Unternehmens und die Telefonnummer Ihres Unternehmens überprüfen muss. Unter diesem Link können Sie nachlesen, wie Sie die Erweiterte Validierung durchlaufen.
Ihr EV SSL-Zertifikat wird für den neuen Firmennamen neu ausgestellt, nachdem Sie den Extended Validation-Prozess erneut durchlaufen haben.
Link kopieren
 Das persönliche Authentifizierungszertifikat von Sectigo hilft Unternehmen, die mit der Verwendung von Standardpasswörtern verbundenen Risiken und Bedrohungen zu verringern, indem es die Zwei-Faktor-Authentifizierung von Benutzern ermöglicht. Wenn Sie eine stärkere Garantie benötigen, dass die Person, die sich in Ihr Unternehmensnetzwerk oder -konto einloggt, Ihr rechtmäßiger Mitarbeiter ist, können Sie mit CPAC SSL-Zertifikaten Ihre sensiblen und privaten Kunden- oder Unternehmensdaten schützen, indem Sie den von Banken auf der ganzen Welt verwendeten Industriestandard – die Zwei-Faktor-Authentifizierung – aktivieren und das Zertifikat nahtlos als zweites Authentifizierungselement integrieren. Auf diese Weise schützen Sie den Zugang zu Ihrem Unternehmen, auch aus der Ferne, vor Hackern, die versuchen, Benutzernamen und Kennwörter zu stehlen.
Link kopieren
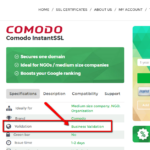
 Sie können anhand der Attribute Ihres SSL-Zertifikats überprüfen, ob Ihr SSL-Zertifikat Domain Validation, Business Validation oder Extended Validation erfordert. Bitte öffnen Sie die beiden Screenshots auf der rechten Seite, um zu sehen, wo Sie die Informationen über den Validierungstyp Ihres SSL-Zertifikats finden können.
Link kopieren
Ja, absolut.
Das
Multi-Domain (UCC/SAN) SSL-Zertifikat
ermöglicht es Ihnen, mehrere Domains oder Subdomains zu sichern, die entweder unter einer IP-Adresse oder unter verschiedenen IP-Adressen gehostet werden. Dieser SSL-Zertifikatstyp wurde speziell für die Absicherung mehrerer Websites mit einem einzigen SSL-Zertifikat als benutzerfreundliche und kostengünstige Lösung entwickelt.
Link kopieren