


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

En matière de certificats SSL, vous rencontrerez différentes extensions de certificats. Une extension de fichier est une désignation à la fin d’un fichier. Par exemple, un certificat nommé « yourdomain.crt » a une extension de certificat de « .crt » Le « * » que nous avons mis devant signifie que le nom avant le point peut être n’importe quoi. Ce n’est que ce qui se trouve après le point qui importe pour l’identification du type d’extension.
Vous trouverez ci-dessous une liste des extensions de certificats :
*CSR – Certificate Signing Request (demande de signature de certificat) – un bloc de texte codé contenant vos coordonnées que vous devez générer et soumettre à l’autorité de certification au cours de la procédure de commande SSL.
*CER ou *CRT – X.509 encodé en base64 Certificat – stocke un seul certificat. Ce format ne permet pas de stocker des clés privées.
*.PFX ou *.P12 – Format d’échange d’informations personnelles – stocke les clés privées et publiques ainsi que tous les certificats dans le chemin d’accès. Utilisé pour exporter un certificat et conserver toutes les fonctionnalités de la clé privée.
*.DER – Certificat X.509 binaire codé en DER – stocke un seul certificat. Ce format ne permet pas de stocker des clés privées.
*.P7B ou *.P7R ou *.SPC – Norme de syntaxe des messages cryptographiques – Les certificats sont stockés dans le chemin d’accès et ne stockent pas les clés privées.
*PEM – Privacy-Enhanced Mail (courrier électronique renforcé par la protection de la vie privée) – Conteneurs de certificats concaténés (combinés) fréquemment utilisés dans les installations de certificats lorsque plusieurs certificats formant une chaîne complète sont importés sous la forme d’un fichier unique.
*.CRL – Liste de révocation de certificats – désigne un certificat qui a été révoqué.
En savoir plus sur
les formats de certificats et les outils de conversion
grâce à notre guide détaillé.
Copier le lien
Il existe trois types de certificats SSL :
(1) Certificats SSL à validation de domaine – ce sont les certificats SSL les moins chers. Ils sont les plus faciles à obtenir et sont délivrés en 3 à 5 minutes.
(2) Les certificats SSL Business Validation exigent que vous ayez une société enregistrée. Lorsque les utilisateurs cliquent sur l’icône du cadenas de votre certificat, ils voient apparaître le nom de votre entreprise. En outre, les certificats de validation d’entreprise sont accompagnés d’un sceau de site dynamique, similaire au sceau de site Sectigo que nous avons dans le pied de page de notre site web. Ils sont délivrés dans un délai de 1 à 3 jours ouvrables.
(3) Certificats SSL à validation étendue – tout comme les certificats à validation commerciale, les certificats SSL à validation étendue exigent que vous ayez une entreprise enregistrée, et lorsque les utilisateurs cliquent sur l’icône du cadenas de votre certificat, ils verront le nom de votre entreprise. Ils sont également accompagnés d’un sceau de site dynamique semblable à celui qui figure dans le pied de page de notre site web. Ils sont délivrés dans un délai de 1 à 5 jours ouvrables.
En fonction du nombre de domaines ou de sous-domaines que vous souhaitez sécuriser, vous pouvez également consulter les rubriques suivantes Certificats SSL pour un seul domaine qui ne sécurisera qu’un seul nom de domaine ou sous-domaine, Certificats SSL multi-domaines (SAN) qui sécurise plusieurs domaines et/ou sous-domaines à la fois, et les Certificats SSL Wildcard qui sécurise un domaine et tous ses sous-domaines sous un seul certificat. Enfin, n’oubliez pas les certificats SSL de signature de code qui signent, sécurisent et protègent vos logiciels contre les infections par des logiciels malveillants et leur diffusion en ligne.
Veuillez noter que tous ces types de certificats SSL ont exactement le même niveau de sécurité et la même puissance de cryptage.
Copier le lien
Vous trouverez une documentation détaillée sur les meilleures pratiques d’installation des certificats SSL sur SSL Labs.
Copier le lien
Qu’est-ce qu’un abonnement SSL pluriannuel ?
À l’heure actuelle, les certificats peuvent être valables jusqu’à 200 jours (depuis le 15 mars 2026). La validité de SSL passera à 100 jours à partir du 15 mars 2027, puis à 47 jours seulement à partir du 15 mars 2029.
Cependant, afin de rendre votre processus de gestion SSL plus rapide et plus rentable, les autorités de certification et SSL Dragon vous proposent des plans d’abonnement SSL de 2 ans et de 3 ans.
Cela signifie que vous pouvez toujours acheter un certificat SSL de 2 ou 3 ans et continuer à bénéficier des réductions pluriannuelles, tout en restant conforme aux exigences SSL du Forum CAB.
Comment fonctionne le SSL pluriannuel ?
Pour des raisons de sécurité, votre certificat SSL est initialement émis avec une validité maximale de 200 jours.
30 jours avant l’expiration de votre certificat, SSL Dragon, au nom de l’autorité de certification, vous informera et vous demandera de réémettre votre certificat SSL, afin d’obtenir le certificat supplémentaire (de remplacement) d’un an, conformément à votre plan d’abonnement.
Cette FAQ vous explique comment réémettre votre certificat SSL, étape par étape.
Vous devrez valider et installer le SSL de remplacement :
a. Si vous disposez d’un certificat SSL de validation de domaine, une brève vérification de votre nom de domaine sera demandée par e-mail, HTTP ou DNS afin d’émettre le certificat SSL de remplacement d’un an.
b. Si vous disposez d’un certificat SSL Business ou Extended, une vérification supplémentaire de Business Validation/ExtendedValidation et une procédure de rappel seront également nécessaires.
Vous pouvez toujours réémettre votre certificat à tout moment et autant de fois que vous le souhaitez pendant votre plan d’abonnement SSL pluriannuel.
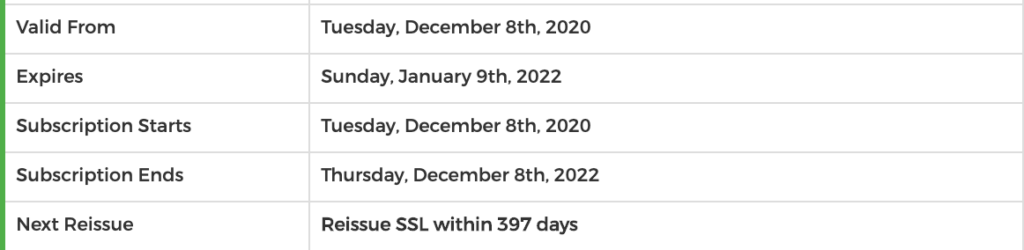
Sur la page de votre certificat SSL dans le compte SSL Dragon, vous trouverez tous les détails concernant votre plan d’abonnement :
Copier le lien
Pour acheter un certificat Domain Validated, vous ne devez fournir aucun document. Vous devrez confirmer la propriété du domaine par un simple courriel, un enregistrement DNS ou une authentification basée sur un fichier (à l’exception des certificats SSL de type « wildcard »). Une fois l’un de ces éléments complété, le certificat DV sera signé et vous sera remis.
Copier le lien
Si vous avez généré votre code CSR à l’aide du générateur de CSR sur notre site web, la CSR et la clé privée vous ont été présentées lorsque vous avez généré votre CSR. Ils ont également été envoyés à l’adresse électronique que vous avez indiquée dans le formulaire CSR que vous avez rempli sur notre site web. Le message envoyé à votre adresse électronique provenait de [email protected] et avait le sujet suivant : « Votre code CSR et votre clé privée ».
Si vous avez généré votre CSR sur votre serveur, votre code CSR et votre clé privée vous ont été fournis par votre serveur. Vous devez les copier sur votre ordinateur ou par courrier électronique et les conserver en lieu sûr. Dans certains cas, certains serveurs peuvent afficher le code CSR et la clé privée, et en même temps stocker ces deux éléments de code pour vous sur le serveur. Dans d’autres cas, le serveur ne vous fournit que le code CSR et garde la clé privée cachée sur le serveur.
De plus, votre code CSR vous sera à nouveau présenté lors de l’émission de votre certificat SSL. Une fois que le certificat SSL est émis et affiché dans votre compte SSL Dragon, le code CSR que vous avez utilisé pour configurer votre certificat SSL sera également affiché.
Copier le lien
Le certificat SSL Business Validation (BV), également appelé Organization Validation (OV), est recommandé si vous avez un site web de commerce électronique qui est une entreprise enregistrée. Outre la validation du domaine effectuée par courrier électronique, vous devrez fournir des documents d’entreprise pour recevoir l’authentification commerciale. Au cours de cette procédure d’authentification, l’autorité de certification (AC) vérifie que votre activité est exercée par une entreprise légitime et de bonne foi qui opère à l’endroit indiqué. La validation étant effectuée manuellement et impliquant des formalités administratives, vous recevrez votre certificat SSL Business Validation dans un délai de 1 à 3 jours ouvrables.
Après avoir reçu la validation commerciale, l’icône « https » et le cadenas s’afficheront dans la barre d’adresse de votre site web. Ces signes inciteront les clients à vous confier leurs informations personnelles et financières. Toutefois, si l’objectif de votre site web est de réaliser des ventes importantes, d’offrir des produits/services spécifiques ou d’effectuer des transactions financières, vous devriez envisager d’acheter notre certificat Extended Validation (EV).
Copier le lien
Un certificat de signature de code est un fichier numérique qui vérifie l’authenticité et l’intégrité d’un logiciel en le signant numériquement, ce qui garantit qu’il n’a pas été modifié et qu’il provient d’une source fiable. Voici comment fonctionne un certificat de signature de code.
Copier le lien
CSR signifie « Certificate Signing Request » (demande de signature de certificat). Le code CSR représente un message texte crypté qu’une personne ou une entreprise envoie à l’autorité de certification dans le cadre de la demande d’un certificat SSL. Le code CSR contient des informations sur vous et votre entreprise, qui seront incluses dans le certificat SSL qui vous sera délivré.
Copier le lien
Le certificat SSL Domain Validation (DV) est le choix le plus abordable pour renforcer la sécurité de votre blog, de votre site web personnel ou de celui d’une petite entreprise. Comme il n’y a pas de documents à remplir, la procédure d’acquisition du certificat de validation de domaine est très simple et rapide : vous devrez prouver que vous êtes le propriétaire du domaine en répondant simplement à un message électronique automatique. Après quelques minutes, vous recevrez le certificat SSL émis qui peut être installé immédiatement. Les sites certifiés par Domain Validation sont reconnaissables au cadenas affiché par la plupart des navigateurs web.
Il est recommandé d’utiliser ce type de certificat SSL si vous devez prouver que votre site est sécurisé, en ayant une connexion sécurisée. Les certificats de validation de domaine n’affichent pas l’entité juridique, car l’identité du propriétaire du site web n’est pas vérifiée lors de leur délivrance. Par conséquent, si vous avez un site de commerce électronique ou un site qui collecte des données personnelles, vous devriez envisager d’acheter nos certificats Business Validation (BV ) ou Extended Validation (EV), qui rendront votre site plus digne de confiance.
Copier le lien