


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Lors de la demande d’un certificat SSL, vous devez prouver que vous possédez ou que vous avez des droits de gestion sur le domaine ou le sous-domaine pour lequel vous demandez un certificat SSL.
Important ! Depuis le 16 juin 2021, Sectigo n’accepte plus les adresses électroniques basées sur le WHOIS pour la validation du contrôle de domaine (DCV).
ÉTAPE 1 : Validation du domaine (DV)
A. COURRIEL
Si vous avez un certificat SSL émis par Sectigo, GoGetSSL, GeoTrust, Thawte, DigiCert et RapidSSL, vous pouvez compléter la validation du domaine en répondant à un message automatisé de validation du domaine envoyé à votre adresse électronique. Une liste d’adresses électroniques vous sera proposée et le message de validation automatique du domaine sera envoyé à l’adresse électronique que vous aurez choisie.
Vérifiez toujours votre adresse électronique (y compris votre dossier Spam) afin de recevoir un message électronique de l’autorité de certification contenant des instructions sur la manière de valider (prouver la propriété) votre nom de domaine. Le message électronique vous demandera de copier un code unique et de le coller sur un lien spécifique fourni dans le même message électronique.
Important: Seules 5 adresses e-mail sont autorisées pour la validation du domaine : admin@, administrator@, hostmaster@, webmaster@, et postmaster@.
Dans certains cas, l’autorité de certification peut également autoriser votre courrier électronique administratif à partir du WHOIS, mais UNIQUEMENT SI l’enregistrement privé est désactivé.
B. Méthode HTTP / HTTPS
Cette méthode n’est pas disponible pour les certificats SSL Wildcard.
La validation HTTP consiste à télécharger un fichier de validation TXT à un emplacement prédéfini sur votre site web. Vous devez vous assurer que vous pouvez accéder à ce fichier et à ce lien à partir de n’importe quel navigateur web. Une fois que vous avez choisi cette méthode de validation de domaine, l’autorité de certification procède à une analyse de votre site web et recherche en particulier ce fichier sur le lien indiqué. Votre certificat SSL passera la validation du domaine en quelques minutes après que le système d’exploration de l’autorité de certification aura trouvé le fichier TXT sur votre site web.
La méthode de validation HTTPS est la même que celle décrite ci-dessus. Vous devez choisir l’option HTTPS si vous avez déjà un certificat SSL installé sur votre site web.
C. Méthode DNS
Vous pouvez également ajouter un enregistrement de domaine prédéfini à votre registraire de domaine (le site web où vous avez enregistré votre nom de domaine). Assurez-vous que votre pare-feu ne bloque pas le robot de validation de l’autorité de certification.
Sectigo et GoGetSSL requièrent le type de DNS CNAME, qui se présente comme suit :
_b2013ea8353c9760c0221c49dc3e8ca7.yourwebsite.com CNAME
165b83449f4fdf83021de4e6f6ee795a.4ae75dbefe3r7bb8a1878616d8b5ae4.5r4r46855d28f6903.comodoca.com
tandis que DigiCert (Thawte, GeoTrust, RapidSSL) exige le type de DNS TXT, qui ressemble à :
yourwebsite.com TXT « w34f54t4t45t354eer98rn4jf4449nfrf »
ou
dnsauth.yourwebsite.com TXT « w34f54t4t45t354eer98rn4jf4449nfrf »
Veuillez noter que les enregistrements DNS nouvellement ajoutés prennent entre 10 et 48 minutes pour se propager. Cela signifie que vous devrez attendre jusqu’à 48 heures pour passer la validation du domaine si vous optez pour cette méthode. C’est pourquoi nous recommandons davantage les méthodes Email, HTTP et HTTPS, car elles vous permettent de passer instantanément la validation du domaine.
ÉTAPE 2 : Vérification du CAA
Depuis le 8 septembre 2017, toutes les autorités de certification (AC) sont tenues de respecter votre politique d’AAC, par mesure de sécurité.
L’enregistrement CAA doit permettre à l’autorité de certification d’émettre le SSL pour votre nom de domaine, sinon la commande sera définie comme étant en attente jusqu’à ce que vous mettiez à jour l’enregistrement.
Par défaut, si aucun enregistrement CAA n’est trouvé, n’importe quelle autorité de certification peut émettre un certificat SSL pour votre nom de domaine. Dans le cas contraire, vous devez mettre à jour votre dossier CAA.
Voici comment procéder :
– https://support.sectigo.com/Com_KnowledgeDetailPage?Id=kA01N000000zFMO
– https://docs.digicert.com/manage-certificates/dns-caa-resource-record-check/
Voici comment tester l’enregistrement :
– https://toolbox.googleapps.com/apps/dig/#CAA/
– https://caatest.co.uk/scan.org.ua
Facultatif (rare) – Validation de la marque (contrôle manuel)
Dans certains cas, les AC peuvent exiger une vérification manuelle si votre commande ne respecte pas les règles internes de validation de la marque.
Il faut environ 24 à 48 heures pour passer ce contrôle manuel, et l’AC émet ou rejette une ordonnance dans ce cas.
Voici les raisons pour lesquelles votre commande fait l’objet d’une validation de marque.
Comment changer la méthode de validation du domaine ?
Si vous avez choisi l’une des méthodes de validation de domaine décrites ci-dessus et que vous constatez que votre domaine n’est pas validé, vous pouvez toujours changer de méthode de validation de domaine. Veuillez consulter ce lien pour savoir comment procéder.
Copier le lien
Vous devez passer l’Extended Validation lorsque vous achetez un nouveau certificat SSL EV ou que vous le réémettez ou le renouvelez.
Dans le même temps, le processus de réalisation de l’Extended Validation est plus facile les années suivantes, car l’autorité de certification dispose de plus d’informations sur votre entreprise dans son système, sur la base de vos précédentes demandes de certificats SSL EV.
Veuillez consulter les instructions relatives au renouvellement et à la réédition de l’AVE.
Copier le lien
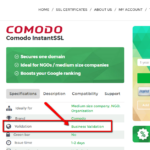
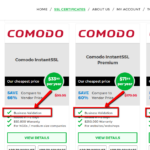 Vous pouvez vérifier si vous disposez d’un certificat SSL à validation d’organisation en consultant les attributs de votre certificat SSL. La validation de l’entreprise équivaut à la validation de l’organisation. Ceci étant dit, chaque fois que l’on parle de « validation d’entreprise », on parle aussi de « validation d’organisation ». Veuillez ouvrir les deux captures d’écran à droite afin de voir où vous pouvez trouver les informations sur le type de validation de votre certificat SSL.
Les différentes marques de certificats SSL ont des procédures de validation d’organisation différentes. Veuillez lire ci-dessous la section qui s’applique à votre marque de certificat SSL.
DigiCert (y compris Thawte et GeoTrust)
Si vous avez acheté un certificat SSL de validation d’organisation auprès de Thawte, GeoTrust, DigiCert, l’autorité de certification s’efforcera de valider l’existence légale de votre organisation via des bases de données publiques locales, dans le cadre du processus de validation d’organisation. Cela peut prendre entre 1 et 3 jours ouvrables. Veuillez attendre que l’un des représentants de l’autorité de certification vous contacte pour vous demander des informations supplémentaires.
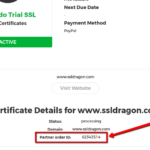 Si vous n’avez pas de nouvelles des représentants de l’autorité de certification dans les 5 à 7 jours qui suivent, veuillez appeler le +1 (877) 438-8776 pour vérifier le statut de votre certificat SSL auprès de l’autorité de certification. Veuillez noter que Thawte, GeoTrust, DigiCert appartiennent tous à DigiCert, et qu’ils ont tous le même numéro de téléphone fourni ci-dessus. Lorsque vous leur parlerez, vous devrez fournir le « Partner Order ID », que vous trouverez sur la page de détails de votre certificat SSL dans votre compte SSL Dragon. Voir la capture d’écran à droite.
Sectigo/GoGetSSL
Veuillez envoyer les formulaires nécessaires décrits ci-dessous à Sectigo en ouvrant un ticket avec Sectigo Validation Center à https://sectigo.com/support. Cliquez sur « Soumettre un ticket », sélectionnez le département de validation et soumettez votre demande. Veuillez mentionner votre « ID de commande partenaire » dans votre message.
Vous pouvez trouver votre « Partner Order ID » sur la page de détails de votre certificat SSL dans votre compte SSL Dragon. Voir la capture d’écran à droite.
I. Nouvelles commandes
ÉTAPE 1 : Validation de l’organisation
Pour valider votre organisation, vous devrez peut-être fournir un document d’enregistrement officiel, tel qu’une licence d’exploitation, un article de constitution en société ou une demande d’enregistrement.
Voici les options BV :
A. Pas de paperasserie. L’existence légale de votre entreprise sera vérifiée dans une base de données gouvernementale publique à l’aide du nom de votre entreprise et de votre numéro d’enregistrement/d’identification unique OU dans des bases de données publiques vérifiées de tiers, telles que GLEIF, Duns & Bradstreet, Hoovers, Companies House GOV.UK.
B. La paperasserie. Votre entreprise sera vérifiée à l’aide de :
ÉTAPE 2 : Procédure de rappel
La dernière étape est un processus de rappel appelé Validation du téléphone. Sectigo vous appellera et vous demandera de confirmer votre nom et votre commande afin de valider le numéro de téléphone officiel de la société.
Vous trouverez ci-dessous les 4 options de rappel. Il n’est pas nécessaire de faire ces quatre choses par le bas. Il suffit d’en faire un seul.
A. Bases de données des Pages Jaunes. Sectigo vérifie votre numéro de téléphone via les bases de données publiques des pages jaunes.
B. DUNS. La deuxième méthode consiste à fournir votre numéro DUNS à Sectigo. Vous pouvez obtenir le numéro DUNS de votre entreprise sur ce site web : https://www.dandb.com/. Si Sectigo vous répond que votre liste DUNS ne contient pas de numéro de téléphone, vous devez alors contacter Dun & Bradstreet (à l’adresse https://www.dandb.com/) et leur demander « d’ajouter le numéro de téléphone de votre entreprise à leur annuaire et au rapport ».
C. Base de données téléphonique locale. Si vous n’avez pas de numéro DUNS, vous pouvez également fournir le numéro d’enregistrement de votre entreprise pour que Sectigo puisse vérifier votre entreprise dans les annuaires gouvernementaux de votre pays (par exemple : Corporation Division, Companies House, Department of State, etc.) Veuillez noter que Sectigo souhaitera que le numéro de téléphone de votre entreprise y figure également. Les numéros de téléphone des entreprises ne figurent pas dans tous les annuaires gouvernementaux. Si l’annuaire gouvernemental vous permet de l’appeler, de lui envoyer un courrier électronique ou d’utiliser son site web pour ajouter votre numéro de téléphone, n’hésitez pas à le faire.
D. Avis juridique. Si les deux options ci-dessus (2.1 et 2.2) ne vous conviennent pas, la troisième et dernière option pour valider votre numéro de téléphone consiste à demander à un expert-comptable, à un notaire latin ou à un avocat d’écrire, de signer et d’envoyer une lettre à Sectigo dans laquelle il confirme le nom, l’adresse et le numéro de téléphone de votre entreprise. Vous trouverez les lettres types ci-dessous :
– Exemple de lettre de comptable
– Modèle de lettre d’avis juridique
II. Ordres de renouvellement/de redélivrance
Pour les rééditions et les renouvellements, au lieu de suivre les étapes 1 et 2, vous devez contacter le Sectigo Validation Center à l’adresse https://sectigo.com/support. Cliquez sur « Submit a ticket », ou choisissez Live Chat, sélectionnez Validation Department et soumettez la demande suivante (veuillez remplacer les champs [] par les informations correspondantes) :
Motif du ticket : Validation
Numéro de commande : [Votre numéro de commande partenaire]
Sujet : Validation de l’organisation
Cher Sectigo !
Veuillez valider la commande [Partner Order ID] l’utilisation du nom de l’entreprise [Your Company Name], avec [Registration/ID number] et [DUNS number].
Sectigo vous contactera ensuite pour l’étape 2 ou pour toute mise à jour nécessaire de l’étape 1.
Copier le lien
Certains certificats SSL vous permettent de sécuriser une adresse IP, uniquement s’il s’agit d’une adresse IP publique. Le processus de validation des adresses IP est similaire à la validation d’un nom de domaine, mais il a ses particularités. C’est pourquoi nous vous encourageons à suivre les lignes directrices ci-dessous.
GoGetSSL
ÉTAPE 1. Tout d’abord, vous devez configurer votre certificat SSL en remplissant le formulaire de configuration dans votre compte SSL Dragon.
Important : lors de la configuration de votre certificat, il vous sera demandé de générer une CSR sans nom commun. Lors de la configuration de votre certificat, il vous sera demandé de générer une CSR sans Nom Commun. Voici comment procéder.
ÉTAPE 2. Mentionnez votre adresse IP / vos adresses IP dans le champ SANs.
Si vous n’avez qu’une seule adresse IP, il suffit de l’insérer dans le champ SANs, sans espace ni caractère supplémentaire, par exemple :
123.34.34.234
Si vous avez 2 adresses IP ou plus (si vous avez acheté des SAN supplémentaires), insérez votre liste d’adresses IP dans le champ SANs, en séparant chaque adresse IP par un espace, par exemple :
123.34.34.234
124.34.24.234
Important ! Cette étape est obligatoire. Étant donné que le CSR ne contient pas d’adresse IP, il est important de mentionner votre adresse IP ou vos adresses IP dans le champ SAN. Sinon, si vous laissez le champ SANs vide, le certificat SSL ne sera pas configuré davantage et un message d’erreur s’affichera.
NOTE : si vous avez besoin de sécuriser une adresse IP et un nom de domaine, GoGetSSL PublicIP SAN vous permet de le faire, mais il nécessite une configuration manuelle. Veuillez ouvrir un ticket avec nous, envoyez-nous le CSR (avec No Common Name), l’adresse IP et le nom de domaine. Nous configurerons le SSL manuellement et vous fournirons les instructions pour la suite de la validation.
ÉTAPE 3. Une fois votre certificat configuré, vous devez prouver la propriété ou le droit d’utiliser cette adresse IP. Pour ce faire, vous devez passer la validation HTTP/HTTPS pour votre certificat SSL. La validation par courriel ou par DNS n’est pas disponible pour la validation IP. Pour réussir la validation HTTP/HTTPS, vous devez créer un fichier .TXT contenant le code de validation indiqué dans le champ « Contenu » de la page de détails de votre certificat SSL. Le « Contenu » que vous devez ajouter au fichier .TXT ressemble à ceci :
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
Vous devez ensuite télécharger le fichier TXT à un endroit de votre serveur qui ressemble à ceci :
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1 doit être remplacé par l’adresse IP que vous essayez de valider. Vous pouvez lire les informations sur la création du dossier .well-known sur ce lien : https://www.ssldragon.com/faq/create-well-known-folder/
Assurez-vous que vous pouvez accéder à ce fichier et à ce lien à partir de n’importe quel navigateur web. Informez-nous de la date à laquelle vous avez téléchargé le fichier TXT ci-joint sur votre serveur afin que nous puissions lancer une analyse de votre site web et rechercher en particulier ce fichier sur le lien indiqué.
Si vous suivez ces étapes à la lettre, votre adresse IP sera validée avec succès.
NOTE : Si vous avez un routeur à sécuriser au lieu d’un serveur, il n’y a aucun moyen de télécharger le fichier TXT sur votre routeur. La solution pour faire valider les adresses IP est de réacheminer l’adresse IP vers un serveur, de placer le fichier TXT sur ce serveur, de passer la validation IP, puis de réacheminer l’adresse IP vers le routeur.
Sectigo
ÉTAPE 1. Tout d’abord, vous devez configurer votre certificat SSL en remplissant le formulaire de configuration dans votre compte SSL Dragon. Lors de la configuration de votre certificat, il vous sera demandé de générer une CSR ou de saisir une CSR existante.
Veillez à inclure votre adresse IP en tant que « nom commun » (domaine/IP que vous souhaitez sécuriser) dans votre CSR.
ÉTAPE 2. Une fois votre certificat configuré, vous devez prouver la propriété ou le droit d’utiliser cette adresse IP. Pour ce faire, vous devez passer la validation HTTP/HTTPS pour votre certificat SSL. La validation par courriel ou par DNS n’est pas disponible pour la validation IP. Pour réussir la validation HTTP/HTTPS, vous devez créer un fichier .TXT contenant le code de validation indiqué dans le champ « Contenu » de la page de détails de votre certificat SSL. Le « Contenu » que vous devez ajouter au fichier .TXT ressemble à ceci :
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
Vous devez ensuite télécharger le fichier TXT à un endroit de votre serveur qui ressemble à ceci :
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1 doit être remplacé par l’adresse IP que vous essayez de valider. Vous pouvez lire les informations sur la création du dossier .well-known sur ce lien : https://www.ssldragon.com/faq/create-well-known-folder/
Assurez-vous que vous pouvez accéder à ce fichier et à ce lien à partir de n’importe quel navigateur web. Informez-nous de la date à laquelle vous avez téléchargé le fichier TXT ci-joint sur votre serveur afin que nous puissions lancer une analyse de votre site web et rechercher en particulier ce fichier sur le lien indiqué.
Si vous suivez ces étapes à la lettre, votre adresse IP sera validée avec succès.
NOTE : Si vous avez un routeur à sécuriser au lieu d’un serveur, il n’y a aucun moyen de télécharger le fichier TXT sur votre routeur. La solution pour faire valider les adresses IP est de réacheminer l’adresse IP vers un serveur, de placer le fichier TXT sur ce serveur, de passer la validation IP, puis de réacheminer l’adresse IP vers le routeur.
ÉTAPE 3. La dernière étape vers l’obtention du certificat SSL pour votre adresse IP consiste à passer la validation commerciale. Vous trouverez des instructions détaillées sur la manière de procéder sur ce lien : https://www.ssldragon.com/faq/how-to-pass-the-business-validation-for-my-ssl-certificate/
Copier le lien
La validation de l’organisation (OV) pour un certificat de signature de code délivré par Sectigo nécessite les éléments suivants :
Pour compléter chaque étape, suivez notre guide sur la validation d’un certificat Sectigo OV Code Signing.
Copier le lien
Comment réémettre un certificat SSL ? (sauf CPAC et Code Signing)
Nous vous permettons de réémettre votre certificat SSL pour diverses raisons, y compris pour les abonnements SSL pluriannuels.
Mais aussi, vous devez réémettre votre SSL si vous :
Certificats SSL de validation de domaine
Vous pouvez réémettre votre certificat SSL à partir de votre compte SSL Dragon en suivant les étapes suivantes :
Pour les certificats SSL à validation de domaine, votre certificat SSL sera réémis une fois que vous aurez passé avec succès la validation de domaine.
Certificats SSL de validation d’entreprise
Pour réémettre un certificat SSL Business Validation, vous devez suivre la même procédure de reconfiguration et de validation du domaine que celle décrite dans la section « Validation du domaine » ci-dessus. L’autorité de certification doit donc revérifier l’existence légale de votre nom de domaine, de votre entreprise et du numéro de téléphone de votre entreprise. Vous pouvez lire comment passer le processus de validation commerciale sur ce lien.
Your BV SSL Certificate will be reissued after you pass the Business Validation process again.
Certificats SSL à validation étendue
To reissue an Extended Validation SSL Certificate, you have to go through the same reconfiguration and domain validation process as described under the « Domain Validation » section above. After that, you have to pass the entire Extended Validation process again, so the Certificate Authority needs to recheck the legal existence of your domain name, company, and your company’s phone number. Vous pouvez lire comment passer la procédure de validation étendue sur ce lien.
Your EV SSL Certificate will be reissued after you pass the Extended Validation process again.
Copier le lien
Le processus de renouvellement de votre certificat SSL est presque identique à celui d’une nouvelle commande. Vous pouvez commencer le renouvellement dans les 30 jours précédant la date d’expiration.
La durée de vie des certificats SSL se réduit également. La validité maximale est désormais de 200 jours (depuis le 15 mars 2026), passera à 100 jours à partir du 15 mars 2027 et à 47 jours à partir du 15 mars 2029.
De ce fait, les renouvellements seront plus fréquents. L’utilisation de ACME Certificate-as-a-Service peut automatiser le processus, vous aidant à éviter les renouvellements manqués et à maintenir votre certificat actif sans travail manuel.
Voici les étapes à suivre pour renouveler votre certificat SSL standard (domaine/adresse IP):
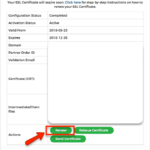
A noter:
Copier le lien
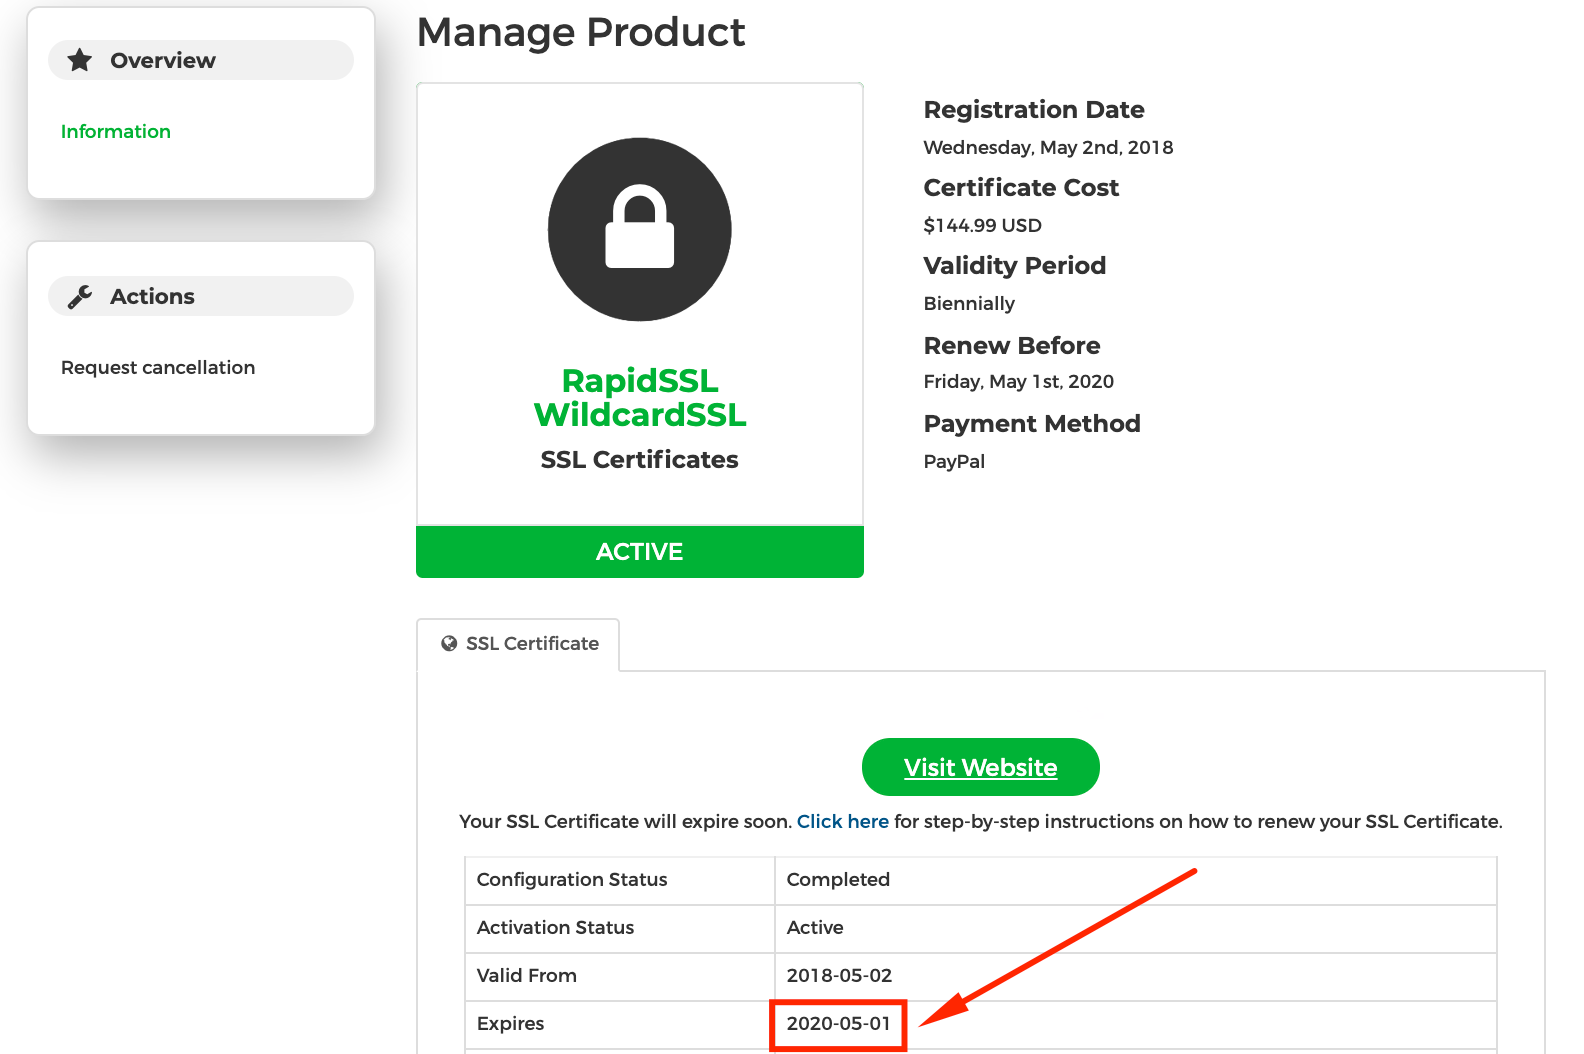 Vous pouvez entamer la procédure de renouvellement de votre certificat SSL dans les 30 jours précédant sa date d’expiration.
Votre nouveau certificat SSL sera connecté à l’ancien, ce qui signifie que tous les jours restants du certificat SSL précédent seront ajoutés au nouveau.
Si vous avez un certificat SSL de validation de domaine, vous pouvez renouveler votre certificat SSL 1 à 2 semaines avant la date d’expiration de votre certificat SSL.
Votre certificat SSL expire à sa date d’expiration. Vous devez également prévoir le renouvellement du certificat SSL suffisamment à l’avance pour pouvoir l’installer sur votre site web et votre serveur avant l’expiration de votre certificat SSL actuel.
Si vous disposez d’un certificat SSL Business Validation ou d’un certificat SSL Extended Validation, nous vous recommandons de renouveler votre certificat SSL 3 à 4 semaines avant la date d’expiration, afin de pouvoir repasser la Business Validation ou l’Extended Validation.
La procédure de validation commerciale ou de validation étendue est plus rapide lors du renouvellement d’un certificat SSL que lors de sa première obtention.
N’oubliez pas que la durée de vie des certificats est de plus en plus courte. La durée maximale est désormais de 200 jours (depuis le 15 mars 2026), elle passera à 100 jours à partir du 15 mars 2027 et à 47 jours à partir du 15 mars 2029. Cela signifie que vous devrez renouveler les certificats beaucoup plus souvent qu’auparavant.
Pour éviter de dépasser les délais, vous pouvez utiliser l’option ACME Certificate-as-a-Service. Elle automatise l’émission et le renouvellement, de sorte que vos certificats restent valides et que votre site reste sécurisé sans suivi manuel ni correctifs de dernière minute.
Copier le lien
La révocation d’un certificat est le processus d’invalidation d’un certificat de signature de code avant sa date d’expiration prévue. La meilleure pratique de l’industrie du logiciel est de révoquer tout certificat de signature de code associé à une faille de sécurité, car ce certificat pourrait potentiellement contenir du code compromis.
La déclaration sur les pratiques de certification de Sectigo
et l’accord de licence exigent que l’entreprise révoque tout certificat qui, à sa connaissance, pourrait être utilisé pour des activités illégales ou malhonnêtes.
Étant donné qu’un même certificat peut être utilisé à la fois à bon et à mauvais escient, Sectigo s’appuie sur des tiers crédibles pour fournir des informations correctes sur les certificats Sectigo utilisés pour des logiciels malveillants.
Sectigo peut révoquer le certificat de signature de code dans les cas suivants :
En tant qu’autorité de certification, Sectigo ne peut pas compter sur l’autodéclaration des faux positifs par les propriétaires de certificats de signature de code, car ils peuvent ne pas savoir que leurs certificats ou leurs biens numériques sont compromis.
Source : Base de connaissances Sectigo
Copier le lien
Actuellement, les certificats SSL, quel que soit leur type, NE PEUVENT PAS être délivrés aux personnes physiques ou morales des pays, sites web ou domaines de premier niveau (TLD) à code de pays suivants. Les juridictions suivantes sont soumises aux lois américaines sur les restrictions à l’exportation :
Source : Base de connaissances Sectigo
Copier le lien