


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Vous devez acheter un certificat SSL si votre site web contient des connexions ou des formulaires web qui requièrent des informations personnelles ou des données de carte de crédit de la part de vos clients. Le certificat SSL sécurisera les données personnelles partagées sur votre site web et permettra à vos clients de se sentir plus en sécurité lorsqu’ils effectuent des transactions, sachant que toute information partagée se trouve dans un environnement sécurisé et est authentifiée par une autorité de certification de confiance.
Si vous avez un site web informatif, nous vous recommandons toujours d’acheter un certificat SSL. En ayant un lien HTTPS, votre site web sera plus digne de confiance.
Copier le lien
Lorsque vous achetez un certificat SSL multi-domaines et que vous incluez plusieurs noms de domaines et/ou sous-domaines, les autorités de certification exigent que vous passiez la validation de domaine pour chaque domaine. nom et/ou sous-domaine que vous avez inclus dans votre certificat SSL multi-domaine, et seulement après cela, le certificat SSL multi-domaine vous sera délivré.
PROBLÈME POSSIBLE : Il arrive que les adresses électroniques, les options HTTP ou les enregistrements DNS que vous choisissez pour votre certificat multidomaine ne soient pas définis correctement lorsqu’ils parviennent à l’autorité de certification. Vous le saurez lorsque vous verrez que vous n’avez reçu qu’un seul message de validation de domaine à votre adresse électronique au lieu de plusieurs messages de validation de domaine, ou que le statut de votre certificat SSL multi-domaines indique toujours « En attente de validation (complète) » alors que vous avez réussi la validation de domaine pour l’un des domaines.
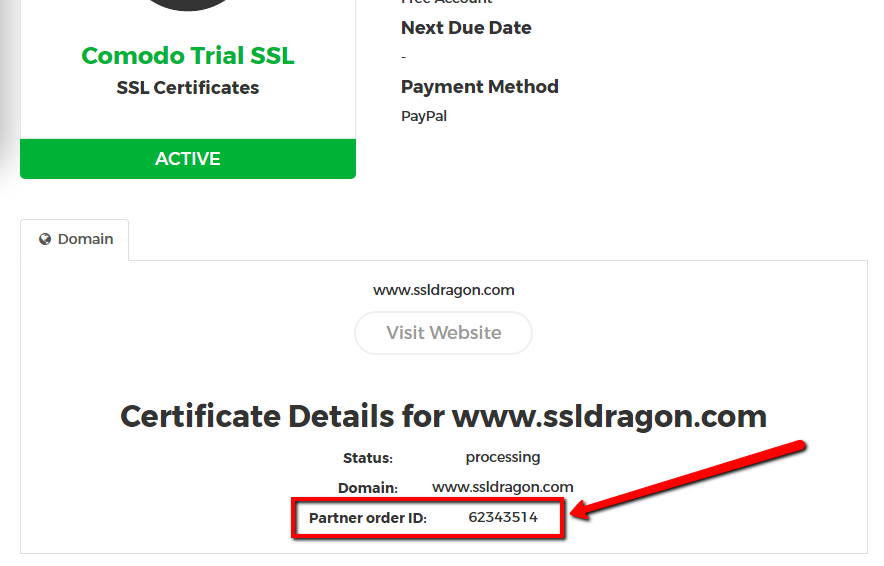 COMMENT CORRIGER : Il existe un moyen simple de corriger ce problème, qui consiste à prendre contact avec le service de validation de l’autorité de certification. Lorsque vous les contactez, veuillez leur fournir votre « Partner Order ID » (voir capture d’écran à droite), puis indiquez-leur la méthode de validation de domaine que vous avez choisie : HTTP, DNS ou Email. Si vous avez choisi de passer la validation des domaines par courrier électronique, vérifiez auprès des représentants du département de validation quelles sont les adresses électroniques définies dans leur système et demandez-leur de vous envoyer les messages de validation du domaine à pour les adresses électroniques souhaitées.
Sectigo/GoGetSSL
Veuillez contacter le service de validation de Sectigo au +1 (888) 266-6361 ou https://sectigo.com/support pour les raisons susmentionnées. Lorsque vous leur parlerez, vous devrez leur fournir votre « Partner Order ID ».
Thawte, GeoTrust, DigiCert
Veuillez appeler le service de validation de Thawte, GeoTrust, DigiCert au +1 (877) 438-8776 pour les raisons susmentionnées. Veuillez noter que Thawte, GeoTrust, DigiCert sont tous détenus par DigiCert, et qu’ils ont tous le même numéro de téléphone fourni ci-dessus. Lorsque vous les contacterez, vous devrez fournir le « Partner Order ID ».
Copier le lien
Les certificats SSL EV émis par GeoTrust, Thawte et DigiCert ont un processus d’Extended Validation plus rapide et plus facile que ceux émis par Sectigo.
Avec GeoTrust, Thawte et DigiCert, l’autorité de certification effectue elle-même la majeure partie du processus de validation de l’entreprise et, dans de rares cas, demande aux clients de fournir des informations supplémentaires et des lettres juridiques signées par un notaire, un expert-comptable ou un avocat.
D’autre part, Sectigo compte beaucoup sur le client pour fournir toutes les informations sur son entreprise, ainsi que pour mettre à jour l’inscription DUNS de l’entreprise (sur le site Web de Dun & Bradstreet) et fournir des lettres légales signées par un notaire, un expert-comptable ou un avocat.
Vous pouvez lire sur ce lien en quoi consiste le processus de validation étendue avec ces différentes marques.
Copier le lien
Vous devez vous rendre sur votre compte SSL Dragon et vérifier le champ« Expires » pour les certificats SSL que vous avez avec nous. Vous pouvez le faire en suivant les étapes suivantes :
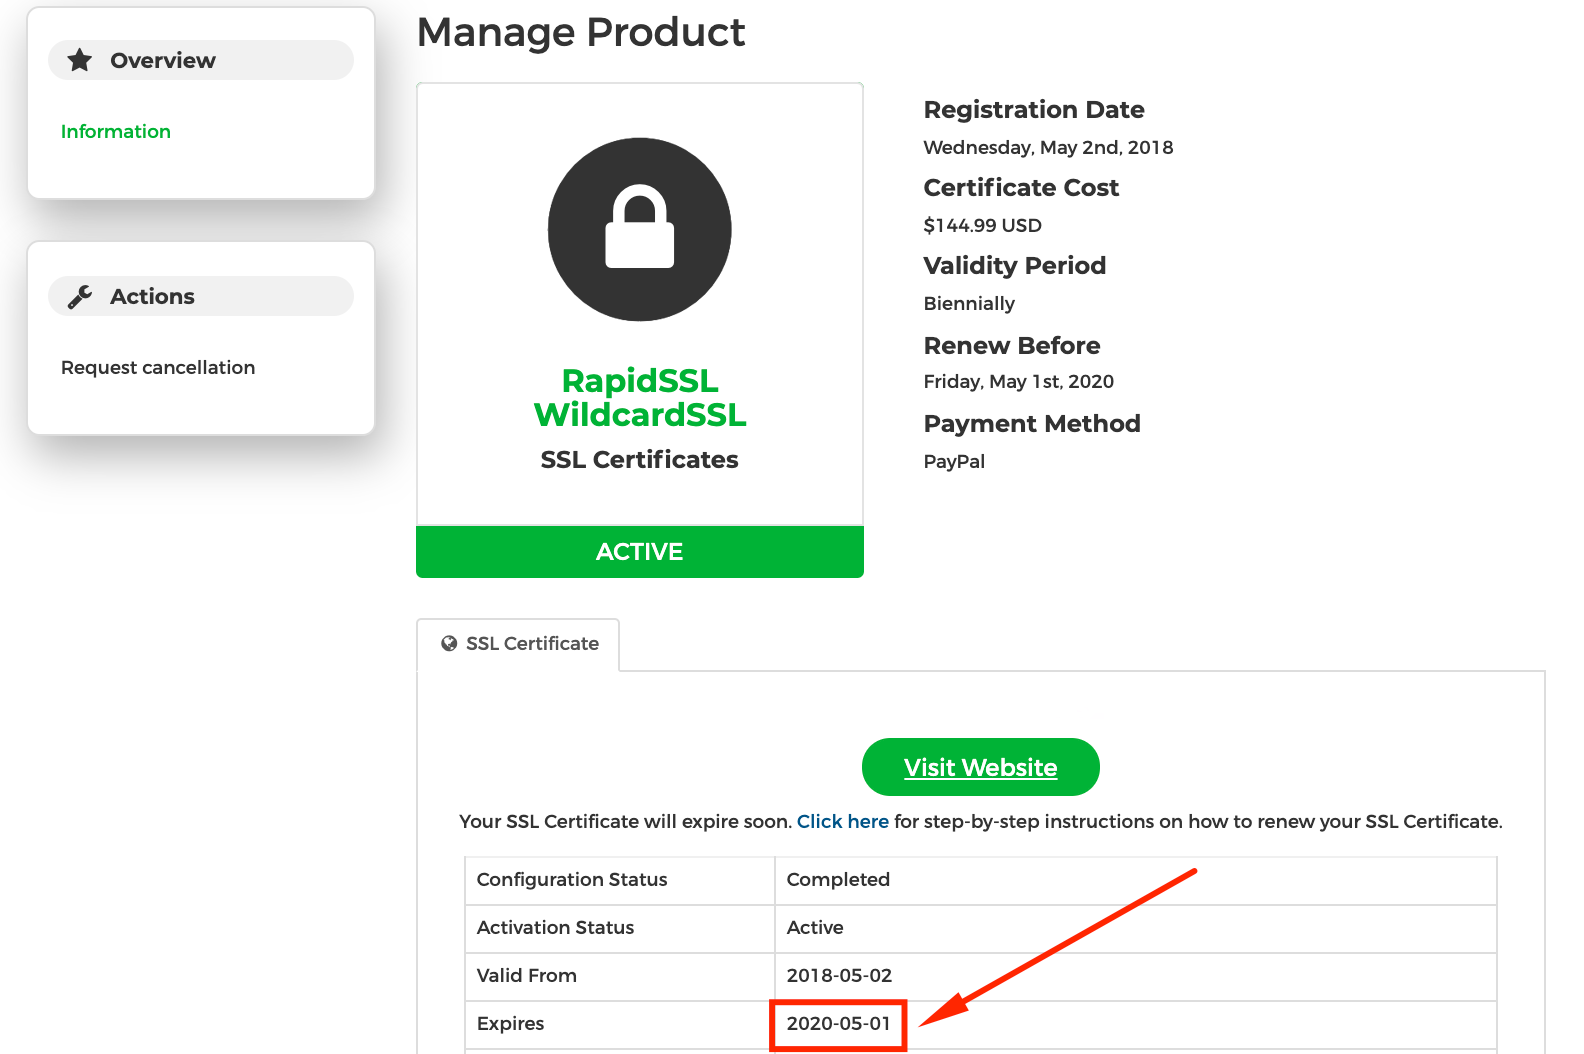 1) Connectez-vous à votre compte SSL Dragon à l’adresse suivante : https://my.ssldragon.com/
2) Allez sur « SSL Certificates » -> « My SSL Certificates » ;
3) Vous verrez la liste des certificats SSL que vous avez achetés chez nous ;
4) Cliquez sur le certificat SSL nécessaire ;
5) Trouvez le champ « Expires » sur la page de détails du certificat SSL.
Vous pouvez lancer la procédure de renouvellement dans les 30 jours précédant la date d’expiration en cliquant sur le bouton« Renouveler« .
Votre nouveau certificat SSL sera connecté à l’ancien. Tous les jours restants du certificat SSL précédent seront ajoutés au nouveau certificat.
Copier le lien
Vérifiez-le d’abord avec le Comparateur de clés de certificat : si les empreintes diffèrent, les fichiers proviennent réellement de paires de clés différentes.
Il arrive que le certificat SSL qui vous a été délivré ne corresponde pas à la clé privée que vous essayez d’utiliser lors de l’installation de ce certificat SSL sur votre serveur. Il s’agit d’une erreur fréquente de l’utilisateur.
Si le système indique qu’il y a incompatibilité, vous devez revérifier la CSR et la clé privée que vous avez générées et qui ont été réunies. Vous devez vous assurer que vous avez utilisé cette CSR spécifique lorsque vous avez configuré votre certificat SSL. Lorsque le certificat SSL est émis, vous devez utiliser la clé privée associée à cette CSR spécifique.
Nous voyons des clients commettre l’erreur de générer une RSC et une clé privée, puis de configurer le certificat SSL avec une RSC différente générée par le serveur. Dans ce cas, le serveur a généré des paires CSR avec sa propre clé privée que vous ne possédez probablement pas.
La clé privée que vous possédez ne fonctionne qu’avec la CSR qui l’accompagne. En outre, la clé privée dont vous disposez ne fonctionne qu’avec le certificat SSL qui a été configuré à l’aide de la RSC associée à cette clé privée.
Solution
Pour résoudre ce problème, vous devez reconfigurer (réémettre) votre certificat SSL à l’aide d’un code CSR pour lequel vous disposez de la clé privée avec laquelle il est associé. Vous pouvez utiliser un code CSR fourni par votre serveur ou générer un nouveau code CSR et une nouvelle clé privée.
Copier le lien
Un certificat SSL prend les informations fournies par vos utilisateurs et les crypte, de sorte que seul un serveur web puisse les décrypter et les comprendre. Ainsi, comme les informations sur le web sont transmises via le langage HTTP, vos données ne sont pas protégées, car le langage HTTP lui-même n’est pas sécurisé. Le certificat SSL prend vos informations, les crypte et les transmet en toute sécurité au serveur où est hébergé le site web, ou directement au processeur de paiement. Sur le serveur du commerçant ou de l’organisme de paiement, le certificat SSL reçoit les informations HTTP cryptées, les décode et exécute en toute sécurité l’action que vous avez demandée (connexion, traitement d’un paiement, etc.).
Le certificat SSL transforme ainsi votre connexion « HTTP » en connexion « HTTPS » (HTTP sécurisé) et protège vos données. Avec un certificat SSL, vos informations sont protégées et sécurisées.
Copier le lien
Le temps de validation d’un SSL dépend du type de certificat que vous avez choisi d’acheter.
Les certificats validés par le domaine sont émis dans un délai de 3 à 5 minutes dans 99 % des cas. Ce n’est que lorsqu’un certificat SSL est demandé pour un nom de domaine qui contient une marque commerciale ou un nom de marque que ces certificats SSL peuvent passer la validation de la marque et que leur délivrance peut prendre jusqu’à un jour ouvrable.
Les certificats validés par les entreprises sont généralement délivrés dans un délai de 1 à 3 jours ouvrables.
La délivrance des certificats à validation étendue peut prendre entre 1 et 7 jours ouvrables. L’autorité de certification effectue sa part du travail très rapidement. Si toutes les informations sont fournies rapidement et correctement à l’autorité de certification, celle-ci peut délivrer le certificat EV dans un délai d’un jour ouvrable. Nous avons vu des situations où le certificat EV a été délivré en l’espace de quelques heures. Le délai de 1 à 7 jours dépend de la rapidité avec laquelle le client fournit les informations requises à l’autorité de certification et de la rapidité avec laquelle le client répond aux éventuelles demandes d’informations supplémentaires de l’autorité de certification.
En procédant à la validation, l’autorité de certification tente de confirmer que vous êtes le propriétaire du domaine et que l’entreprise pour laquelle vous demandez un certificat Business Validation ou Extended Validation est active. C’est pourquoi il est important que vous teniez à jour les données de votre entreprise (adresse et numéro de téléphone) et que vous répondiez rapidement aux demandes de l’autorité de certification.
Copier le lien
Voici les conditions à remplir pour obtenir un certificat de signature de code Extended Validation (EV) auprès de Sectigo/Comodo :
Pour une explication détaillée de chaque étape, consultez notre guide sur la validation étendue pour les certificats Sectigo/Comodo.
Copier le lien
Un RSC est généré immédiatement. Il vous sera envoyé dès que vous aurez rempli le formulaire du générateur de CSR.
Copier le lien
Oui, vous pouvez voir quelles sont les informations contenues dans votre CSR, en procédant à un processus opposé au cryptage. Vous pouvez utiliser notre outil de décodage de la RSE pour voir quelles informations sont incluses dans votre RSE. Vous pouvez le faire sur notre page Décodeur CSR.
Copier le lien