


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Que vous ayez accidentellement ou volontairement saisi des informations incorrectes au cours du processus de génération de la RSC, la RSC et la clé privée vous seront toujours délivrées immédiatement. Toutefois, lorsque vous utilisez le code CSR pour demander un certificat SSL, celui-ci peut vous être délivré ou non. L’autorité de certification est libre d’approuver ou de refuser l’émission de votre certificat SSL si vous avez saisi des informations incorrectes sur vous et votre entreprise.
Si vous avez découvert que le CSR est erroné et que vous avez déjà configuré le SSL, veuillez ouvrir un ticket avec nous et fournir le CSR correct.
Si vous vous rendez compte que vous avez saisi des informations incorrectes dans la RSC lors de sa création, il vous suffit de mettre de côté, d’ignorer ou de supprimer votre RSC et votre clé privée existantes. Ensuite, vous devez générer un nouveau code CSR (qui générera automatiquement une nouvelle clé privée), en utilisant des informations correctes sur vous-même et votre entreprise. Utilisez la CSR la plus récente lorsque vous demandez un certificat SSL, puis votre clé privée la plus récente lorsque vous installez votre certificat SSL sur votre site web et votre serveur.
Copier le lien
Dans certains cas, les autorités de certification peuvent exiger une vérification manuelle si votre commande ne respecte pas les règles internes de validation de la marque. Il faut environ 24 à 48 heures pour passer cette vérification manuelle, et l’autorité de certification émet ou rejette la commande dans ce cas.
Voici les raisons les plus courantes pour lesquelles les autorités de certification décident de procéder à la validation de la marque pour certaines commandes :
Veuillez contacter Sectigo et Thawte, RapidSSL, GeoTrust, DigiCert directement par chat en direct et discuter de la situation avec le représentant de l’autorité de certification.
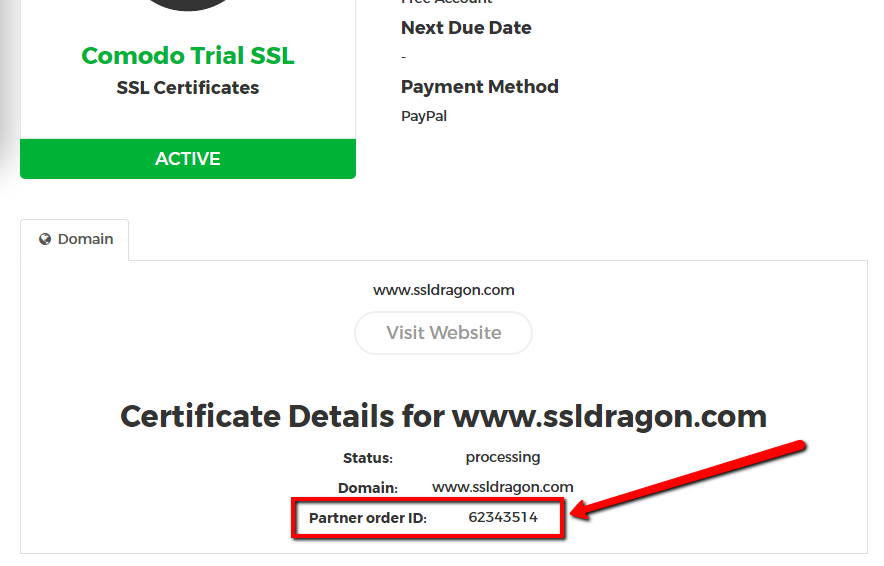
Veuillez mentionner votre « ID de commande partenaire » dans votre message. Vous pouvez trouver votre « Partner Order ID » sur la page de détails de votre certificat SSL dans votre compte SSL Dragon. Voir la capture d’écran à droite.
Copier le lien
Copier le lien
Les certificats SSL BV émis par GeoTrust, Thawte et DigiCert ont un processus de validation commerciale plus rapide et plus facile que ceux émis par Sectigo.
Avec GeoTrust, Thawte et DigiCert, l’autorité de certification effectue elle-même la majeure partie du processus de validation de l’entreprise et, dans de rares cas, demande aux clients de fournir des informations supplémentaires et des lettres juridiques signées par un notaire, un expert-comptable ou un avocat.
D’autre part, Sectigo compte beaucoup sur le client pour fournir toutes les informations sur son entreprise, ainsi que pour mettre à jour l’inscription DUNS de l’entreprise (sur le site Web de Dun & Bradstreet) et fournir des lettres légales signées par un notaire, un expert-comptable ou un avocat.
Vous pouvez lire sur ce lien en quoi consiste le processus de validation commerciale avec ces différentes marques.
Copier le lien
Oui, vous pouvez changer le nom de domaine pour lequel votre certificat SSL est émis. La procédure implique la reconfiguration et la réémission de votre certificat SSL, et il y a quelques étapes supplémentaires si vous avez un certificat Business Validation ou Extended Validation.
Certificats SSL de validation de domaine
Vous pouvez réémettre votre certificat SSL à partir de votre compte SSL Dragon en suivant les étapes suivantes :
1) Connectez-vous à votre compte SSL Dragon;
2) Allez sur « SSL Certificates » -> « My SSL Certificates » ;
3) Vous verrez la liste des produits que vous avez achetés chez SSL Dragon. Cliquez sur le certificat SSL que vous souhaitez réémettre ;
4) Cliquez sur le bouton « Rééditer le certificat » sur le côté gauche (voir la capture d’écran à droite) ;
5) Reconfigurez votre certificat SSL. Dans le cadre de la reconfiguration, veuillez créer un nouveau code CSR et y inscrire le nouveau nom de domaine.
6) Pour le SSL multi-domaines – N’oubliez pas d’inclure la liste des SAN dans le champ SANs ;
7) Après avoir reconfiguré votre certificat SSL, vous devrez à nouveau passer la validation du domaine.
Pour les certificats SSL à validation de domaine, votre certificat SSL sera réémis pour le nouveau nom de domaine une fois que vous aurez passé avec succès la validation de domaine.
Certificats SSL de validation d’entreprise
Pour modifier le nom de domaine de votre certificat SSL Business Validation, vous devez suivre la même procédure de reconfiguration et de validation de domaine que celle décrite dans la section « Validation de domaine » ci-dessus. Ensuite, vous devez repasser l’ensemble de la procédure de validation commerciale, car l’autorité de certification doit vérifier l’existence légale de votre nom de domaine, de votre entreprise et du numéro de téléphone de votre entreprise. Vous pouvez lire comment passer le processus de validation commerciale sur ce lien.
Votre certificat SSL BV sera réédité pour le nouveau nom de domaine après avoir passé à nouveau le processus de validation commerciale.
Certificats SSL à validation étendue
Pour modifier le nom de domaine de votre certificat SSL Extended Validation, vous devez suivre la même procédure de reconfiguration et de validation de domaine que celle décrite dans la section « Validation de domaine » ci-dessus. Ensuite, vous devez repasser toute la procédure de validation étendue, car l’autorité de certification doit vérifier l’existence légale de votre nom de domaine, de votre entreprise et du numéro de téléphone de votre entreprise. Vous pouvez lire comment passer la procédure de validation étendue sur ce lien.
Votre certificat SSL EV sera réémis pour le nouveau nom de domaine une fois que vous aurez à nouveau passé la procédure d’Extended Validation.
Copier le lien
Voici deux excellents outils pour vérifier si votre certificat SSL est bien installé sur :
1) Test du serveur SSL
2) Pourquoi pas de cadenas ?
Vous n’avez que pour coller votre URL https afin d’obtenir un rapport gratuit et une note de A++ à F sur l’installation de votre certificat SSL. Ces outils vous indiqueront quelles sont les vulnérabilités de votre installation de certificat SSL et vous fourniront des informations détaillées sur la manière de les corriger.
Nous vous recommandons également de lire notre article intitulé : Comment faire passer votre site web de HTTP à HTTPS facilement et sans douleur.
Copier le lien
Vous pouvez contacter directement les autorités de certification pour toute question relative à vos certificats SSL. Vous pouvez les contacter à tout moment, soit par téléphone, soit par courrier électronique, ou mieux encore, en utilisant la fonction Live Chat.
N’oubliez pas de mentionner votre numéro de commande partenaire, que vous trouverez sur la page de détails du certificat SSL dans votre compte SSL Dragon (voir la capture d’écran à droite).
Voici les coordonnées de toutes les autorités de certification avec lesquelles nous collaborons :
Sectigo/GoGetSSL
Vérificateur de statut en direct : https://secure.trust-provider.com/products/ORDERSTATUSCHECKER
Chat en direct et système de tickets : https://sectigo.com/support
Téléphone (USA) : +1 (888) 266-6361
Téléphone (international) : +1 (914) SECTIGO (732-8446)
Plus d’informations sur le site officiel de Sectigo
Thawte
Chat en ligne : https://www.thawte.com/chat/chat_sales.html
Téléphone (USA) : +1 (888) 484 2983
Téléphone (Royaume-Uni) : +44 203 450 5486
Téléphone (Australie et Asie-Pacifique) : +61 3 9914 5641
Plus d’informations sur le site officiel de Thawte
GeoTrust
Chat en ligne : https://www.geotrust.com/support/chat/
Téléphone (USA) : +1 (866) 511-4141
Téléphone (Royaume-Uni) : +44 203 0240907
Téléphone (Australie) : +61 3 9914 5661
Plus d’informations sur le site officiel de GeoTrust
RapidSSL
Chat en ligne : https://www.rapidssl.com/chat/intro.html
Téléphone (USA) : +1 (866) 795-4669
Téléphone (Europe, Royaume-Uni, Australie) : +44 203 024 0906
DigiCert
Téléphone (USA) : +1 (801) 701-9600
Plus d’informations sur le site officiel de DigiCert
Copier le lien
Vous pouvez télécharger le certificat SSL directement depuis la page Certificat SSL de votre compte Dragon SSL.
Il suffit d’utiliser les boutons Télécharger la chaîne intermédiaire et Télécharger le certificat.
Vous pouvez également utiliser le bouton Envoyer le certificat.
Nous vous fournissons le certificat SSL dans le même format que celui dans lequel nous l’avons obtenu de l’autorité de certification.
Vous pouvez également utiliser n’importe quel outil d’édition de texte tel que le Bloc-notes et créer les fichiers dont vous avez besoin :
Allez sur votre compte SSL Dragon, puis sur la page des détails de votre certificat SSL, vous trouverez les 3 grands morceaux de codes qui composent votre certificat SSL :
Vous ne pourrez pas trouver votre clé privée dans votre compte SSL Dragon, car nous ne l’avons pas et nous ne la stockons pas. Les clés privées sont privées, et vous êtes le seul à les détenir. Si vous ne retrouvez pas votre clé privée, nous vous conseillons de lire cet article qui vous aidera à la retrouver ou à en générer une nouvelle.
Copier le lien
Si vous allez sur votre compte SSL Dragon, puis sur la page des détails de votre certificat SSL, vous trouverez les 3 grands morceaux de codes qui composent votre certificat SSL :
1) Le code CSR est celui que vous avez généré avec votre clé privée et que vous avez utilisé pour configurer votre certificat SSL.
2) Le code CRT qui est le code de votre certificat SSL.
3) Le code de l’ensemble CA contient les certificats racine et intermédiaire.
De plus, vous trouverez ci-dessous tous les certificats Sectigo Root et Intermediate CA ainsi que les fichiers bundle nécessaires pour compléter l’installation du certificat SSL sur différents serveurs et clients de messagerie.
Standard
Signature du code EV
Pour les certificats de signature de code émis à partir du 1er juin 2021
Standard
Signature du code EV
Note: Quelques systèmes anciens qui ne reçoivent plus de mises à jour de leur fournisseur peuvent ne pas faire confiance aux certificats SHA-2 de Sectigo. Pour leur permettre de faire confiance aux certificats SHA-2, Sectigo recommande d’inclure le Cross Signed Certificate dans la chaîne de certificats du serveur. Cela permettra à ces anciens systèmes de faire confiance aux certificats SHA-2.
Source : Base de connaissances Sectigo
Copier le lien
Vous pouvez obtenir le certificat SSL à partir de votre compte SSL Dragon en suivant les étapes suivantes :
1) Connectez-vous à votre compte SSL Dragon;
2) Allez dans Certificats SSL ;
3) Allez ensuite dans Mes certificats SSL ;
4) Vous verrez la liste des produits que vous avez achetés chez nous. Cliquez sur le certificat SSL que vous avez acheté ;
5) Lorsque vous êtes sur la page du certificat SSL, faites défiler vers le bas et vous verrez les codes qui composent le certificat SSL.
Les trois grands codes que vous verrez sont les suivants :
1) Le code CSR est celui que vous avez généré avec votre clé privée et que vous avez utilisé pour configurer votre certificat SSL. Si vous avez besoin de ce code sous forme de fichier, vous pouvez le copier et le coller dans le Bloc-notes, puis l’enregistrer au format .csr.
2) Le code CRT qui est le code de votre certificat SSL. Enregistrez ce fichier au format .crt.
3) Le code de l’ensemble CA contient les certificats racine et intermédiaire. Enregistrez ce fichier au format .ca-bundle.
Vous ne pourrez pas trouver votre clé privée dans votre compte SSL Dragon, car nous ne l’avons pas et nous ne la stockons pas. Les clés privées sont privées, et vous êtes le seul à les détenir. Si vous ne retrouvez pas votre clé privée, nous vous conseillons de lire cet article qui vous aidera à la retrouver ou à en générer une nouvelle.
Copier le lien