


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Tous les certificats SSL de DigiCert exigent que les clients passent le processus de Business Validation ou d’Extended Validation. Sur les certificats SSL de DigiCert, ces deux processus de validation sont identiques. Dans le cadre de la procédure de validation d’entreprise ou de validation étendue, vous devez fournir des informations sur votre entreprise et son numéro de téléphone.
Numéro DUNS
Vous devez fournir votre numéro DUNS à DigiCert, et votre profil DUNS doit afficher votre numéro de téléphone. Vous pouvez vérifier le numéro/profil DUNS de votre entreprise sur ce site web : https://www.dandb.com/. Si vous constatez que votre liste DUNS ne contient pas de numéro de téléphone, vous devez contacter
Veuillez noter qu’après avoir demandé à DNB (Dun & Bradstreet) d’ajouter votre numéro de téléphone à votre liste DUNS, il leur faudra quelques jours pour effectuer cette mise à jour. Vous devriez vous attendre à
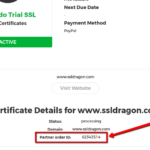 Vous devez alors contacter DigiCert au +1 (877) 438-8776 et lui communiquer votre numéro de commande DigiCert et votre numéro DUNS. Vous pouvez trouver votre numéro de commande DigiCert sur la page de détails de votre certificat SSL dans votre compte SSL Dragon. Voir la capture d’écran à droite.
DigiCert procédera à la vérification par rappel pour vérifier votre numéro de téléphone. Une fois cette étape franchie, votre certificat SSL DigiCert vous sera délivré.
Lettre juridique
Si l’ajout de votre numéro de téléphone à votre liste DUNS prend trop de temps, vous pouvez demander à DigiCert de vous indiquer les alternatives dont vous disposez pour passer la Business Validation ou la Extended Validation. DigiCert peut vous envoyer un message électronique contenant des informations sur une lettre légale que vous pouvez rédiger, présenter à un notaire pour qu’il la signe, puis la scanner et la renvoyer à DigiCert par courrier électronique. La lettre comportera le nom de votre entreprise, son adresse et son numéro de téléphone. Une fois que DigiCert l’aura reçu, il rappellera le numéro que vous aurez indiqué dans la lettre juridique et émettra votre certificat SSL DigiCert peu de temps après. D’autres autorités de certification ont également recours à cette pratique, de sorte que la fourniture d’une lettre juridique est une méthode courante pour passer la validation commerciale et la validation étendue.
Copier le lien
Si vous vous demandez toujours quels sont les principaux avantages de chaque type de validation (Domain Validation (DV), Business Validation (BV) et Extended Validation (EV)) et pourquoi vous devriez choisir l’un ou l’autre, alors cette FAQ est faite pour vous. Chacun de ces types de certificats SSL a été créé en tenant compte d’un certain niveau de confiance des clients :
Maintenant que vous connaissez les principales différences entre les certificats SSL Domain Validation (DV), Business Validation (BV) et Extended Validation (EV), vous devriez pouvoir choisir plus facilement celui qui vous convient le mieux.
Copier le lien
Le renouvellement du SSL nécessite l’achat d’un tout nouveau certificat pour votre domaine et votre entreprise. Pour répondre aux normes rigoureuses du secteur, les autorités de certification doivent coder la date d’expiration dans le certificat. C’est pourquoi, lorsqu’un certificat SSL expire, il n’est plus valide et doit être remplacé. Il est impossible de prolonger la durée de vie d’un certificat SSL au-delà du délai fixé par l’autorité de certification/le forum des navigateurs.
Le cycle de renouvellement s’accélère. Les certificats sont plafonnés à 200 jours aujourd’hui (à compter du 15 mars 2026), et cette limite passera à 100 jours en 2027, puis à 47 jours en mars 2029. La gestion manuelle des certificats n’est pas possible, en particulier pour plusieurs domaines.
La solution est l’automatisation basée sur ACME. Elle vous décharge de l’ensemble du cycle de vie des certificats. Au lieu de suivre les dates d’expiration, de générer des CSR et de réinstaller les certificats tous les quelques mois, tout s’exécute automatiquement en arrière-plan.
Copier le lien
Pour exporter votre certificat à partir d’Internet Explorer, suivez les étapes ci-dessous :
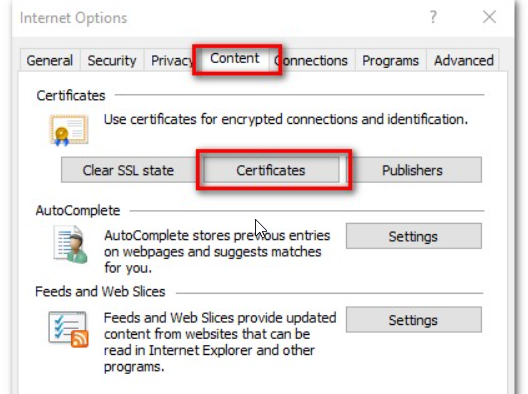
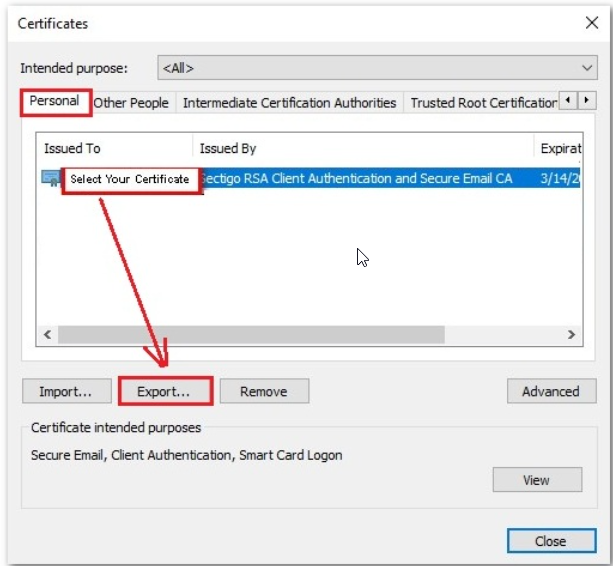
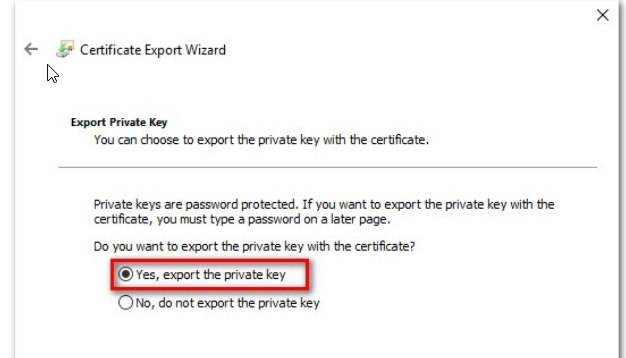
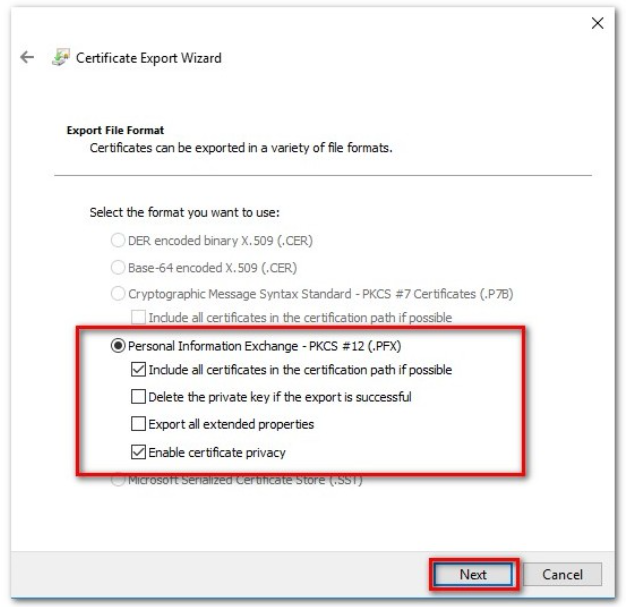
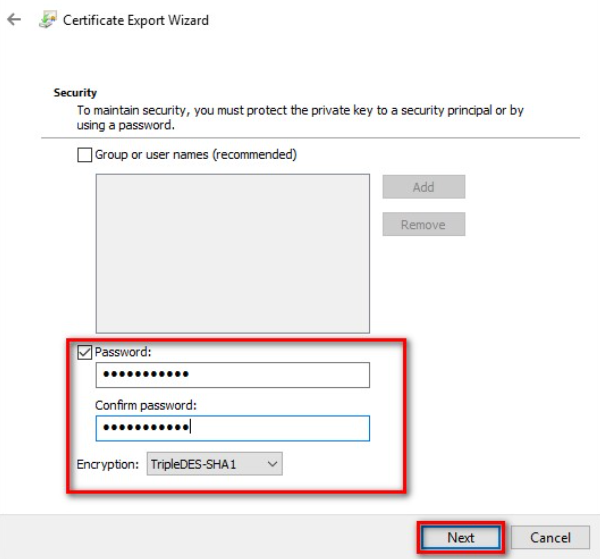
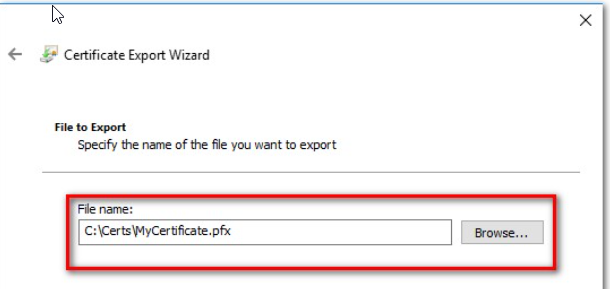
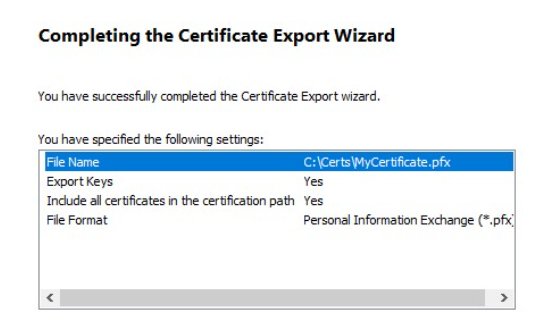
Source : Base de connaissances Sectigo
Copier le lien
Les certificats d’authentification personnelle Sectigo ont été conçus pour les particuliers et les entreprises qui cherchent à mettre en œuvre les meilleures pratiques de sécurité web, telles que le cryptage des e-mails et des documents et l’authentification à deux facteurs des utilisateurs. Cependant, chaque certificat SSL CPAC a été conçu pour répondre à un besoin particulier. Tout comme les certificats SSL DV, BV et EV, les certificats SSL CPAC sont soumis à différentes exigences de validation qui permettent d’activer certains champs du certificat :
En fonction de vos besoins réels, vous pouvez maintenant décider quel Certificat d’Authentification Personnel Sectigo est la meilleure option pour vous, en vous fournissant une sécurité web améliorée de votre activité commerciale.
Pour plus d’informations sur les exigences de validation pour chaque type de certificat, consultez la section FAQ.
Copier le lien
Vous pouvez commander un certificat d’authentification personnel Sectigo (SPAC) pour toute adresse email valide. Vous trouverez ci-dessous les exigences de validation pour chaque type de certificat d’authentification personnelle :
La validation nécessite une réponse de votre part, qui est envoyée à l’adresse électronique que vous avez fournie. Une fois que vous avez suivi les instructions contenues dans l’e-mail de contestation, le certificat est délivré.
Pour obtenir un certificat SPAC Pro, vous devez suivre les étapes suivantes :
Le certificat est délivré une fois que vous avez suivi les instructions figurant dans l’e-mail de contestation.
La validation pour une entreprise nécessite les éléments suivants :
Une fois les étapes ci-dessus terminées, le certificat est délivré.
QIIS signifie Qualified Independent Information Source (source d’information indépendante qualifiée) – une base de données publique actualisée qui fournit des informations fiables et précises pour lesquelles elle est consultée. Les annuaires téléphoniques locaux ou les services de crédit commercial de tiers, tels que
Dun et Brandsheet
.
QTIS (Qualified Tax Information Source) est une base de données gouvernementale qui contient des informations fiscales relatives à des organisations privées, des entités commerciales ou des particuliers. Le numéro d’identification de l’employeur (EIN) est considéré comme une SAIQ.
QGIS signifie Qualified Government Information Source (source d’information gouvernementale qualifiée). Il s’agit d’une base de données gérée par une entité gouvernementale qui contient des informations sur l’enregistrement légal des entreprises, les dépôts de sociétés, les marques déposées et les brevets.
Source : Base de connaissances Sectigo
Copier le lien
Nous ne fournissons que peu ou pas d’assistance sur l’installation d’un certificat SSL. Il existe d’innombrables combinaisons de « fournisseurs d’hébergement X panneaux d’hébergement X systèmes d’exploitation X types de serveurs web X technologies X versions » pour que nous puissions fournir une assistance pour chacune d’entre elles.
En outre, il y a trop de facteurs à prendre en considération lors de l’installation d’un certificat SSL pour que la configuration soit correcte et sûre. Ceci étant dit, nous préférons poliment refuser de proposer des instructions d’installation de SSL par téléphone, e-mail ou système de billetterie.
Voici trois liens où vous pouvez commencer la recherche sur la façon d’utiliser votre certificat SSL avec Outlook / Office 365 :
– Installation du certificat SSL
– Installation du certificat CPAC
– FAQ sur l’installation de SSL
Il existe de nombreuses informations en ligne sur la configuration particulière de votre serveur, vous pouvez donc également y jeter un coup d’œil. Nous vous recommandons également de faire appel à un développeur web ou à un ingénieur système qui a déjà installé des certificats SSL à plusieurs reprises.
Copier le lien
Le certificat multi-domaine peut être initialement activé pour le nom de domaine primaire.
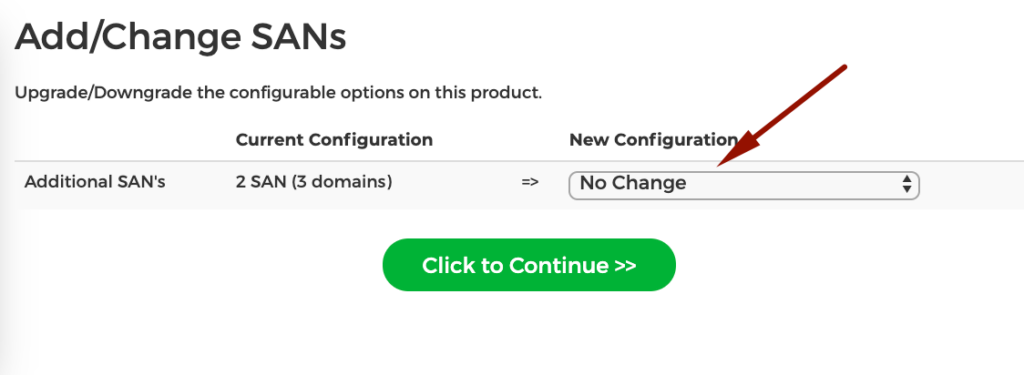
Si vous souhaitez ajouter d’autres domaines ultérieurement, vous devez réémettre le certificat dans votre compte SSLDragon.com, et ajouter la liste SAN (domaine supplémentaire) dans le champ SAN, lors de la réémission.
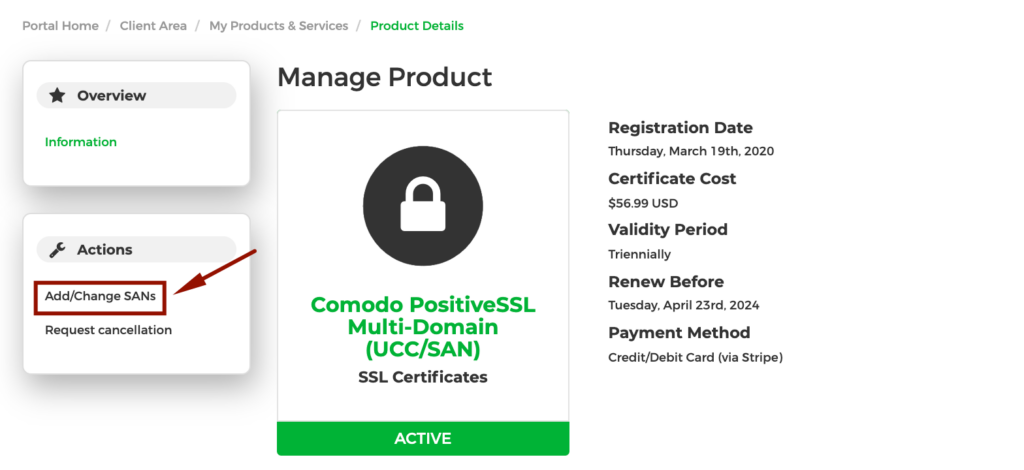
Si vous avez besoin d’ajouter plus de domaines que ceux inclus par défaut, veuillez choisir l’option Ajouter plus de SANs afin de payer et d’activer les SANs supplémentaires.
Copier le lien
Un serveur de données fournit une large gamme de services de base de données tels que le stockage, la manipulation, l’analyse et l’archivage des données. Si votre site web propose des solutions de base de données en tant que service (DBaaS), vous aurez besoin d’un certificat SSL pour crypter les informations sensibles de vos clients. De plus, comme Chrome et Firefox considèrent que les sites web sans cryptage SSL ne sont pas sécurisés, un certificat SSL valide garantit que votre site est accessible 24 heures sur 24 et 7 jours sur 7 depuis n’importe quel navigateur.
Copier le lien
Ces cinq raisons et d’autres encore peuvent être révélées en vérifiant la qualité de l’installation de votre SSL à l’aide de ces outils : Test du serveur SSL et Pourquoi pas de cadenas ?
Ils vous offriront un rapport gratuit sur l’installation de votre certificat SSL ainsi que des informations détaillées sur la manière de corriger les éventuelles vulnérabilités.
Nous vous recommandons également de lire notre article intitulé : Comment faire passer votre site web de HTTP à HTTPS facilement et sans douleur. L’article va encore plus loin et contient de nombreuses autres recommandations sur ce qu’il faut vérifier et faire pour que votre site web s’ouvre correctement à partir d’un lien HTTPS.
Copier le lien