


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Une fois que vous avez obtenu votre code CSR et votre clé privée, vous pouvez saisir votre CSR lors de la commande d’un certificat SSL. C’est ici que vous devez saisir votre code CSR :
Copier le lien
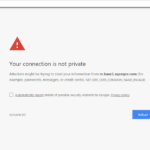 Votre certificat SSL actuel expirera dès que la date d’expiration de votre certificat SSL sera dépassée. Si vous conservez votre ancien certificat SSL expiré sur votre site web, tous les navigateurs web et mobiles indiqueront que votre site web n’est pas sécurisé et inviteront les utilisateurs à constater que votre site web présente un problème de sécurité majeur, et ne laisseront pas les visiteurs entrer sur votre site web à moins qu’ils n’acceptent explicitement d’entrer sur votre site web à leurs risques et périls. Vous pouvez voir un exemple de ces alertes de sécurité que les visiteurs verront sur votre site web si vous conservez un certificat SSL expiré.
La solution pour éviter cela est de renouveler votre certificat SSL et d’installer le nouveau certificat SSL sur votre site web. Dans ce cas, votre site web continuera d’apparaître comme sécurisé.
N’oubliez pas que la validité des certificats n’est plus ce qu’elle était. Vous devez désormais respecter une limite de 200 jours, qui passera à 100 jours en 2027 et à 47 jours en 2029. Plus il y a de renouvellements, plus il y a de risques d’en manquer un. Les certificats ACME éliminent ce risque en gérant automatiquement l’émission et le renouvellement, de sorte que votre site reste sécurisé sans interruption.
Copier le lien
Lors de la configuration de votre certificat SSL, il vous est demandé de choisir votre type de serveur web.
Si vous ne savez pas quel type de serveur vous avez, choisissez simplement « Autre » et votre certificat SSL fonctionnera sur n’importe quel type de serveur. Pour les autorités de certification, la question du type de serveur web est plus une question de statistiques qu’un attribut par lequel votre certificat SSL sera configuré. Les autorités de certification doivent savoir quels sont les types de serveurs les plus utilisés afin de créer des certificats compatibles avec tous ces types de serveurs.
Copier le lien
Un certificat Wildcard permet de sécuriser un nombre illimité de sous-domaines.
Copier le lien
Un certificat SSL Wildcard est spécifiquement créé pour permettre aux utilisateurs de sécuriser un seul nom de domaine et tous ses sous-domaines. En d’autres termes, vous pouvez sécuriser un seul nom de domaine et un nombre illimité de sous-domaines appartenant à ce nom de domaine avec un seul certificat Wildcard SSL.
Vous pouvez ajouter des sous-domaines à votre serveur et ils seront automatiquement couverts par votre certificat Wildcard SSL. Vous n’avez pas besoin de réémettre votre certificat SSL Wildcard à chaque fois que vous y ajoutez des sous-domaines. Les sous-domaines nouvellement ajoutés seront automatiquement couverts par votre certificat Wildcard SSL.
NOTE : Les sous-domaines que vous pouvez sécuriser avec un certificat Wildcard SSL doivent être des sous-domaines de 1er niveau (par exemple : *.example.com) ou des sous-domaines de 2ème niveau (*.mob.example.com). Vous ne pouvez pas sécuriser les sous-domaines de premier et de deuxième niveau avec un seul certificat Wildcard SSL. Si vous souhaitez sécuriser des sous-domaines de premier niveau et des sous-domaines de deuxième niveau, vous devez obtenir un certificat SSL Wildcard multi-domaines ou deux certificats SSL Wildcard distincts.
Par exemple, un certificat SSL Wildcard ordinaire vous permet de sécuriser :
Pour sécuriser un domaine et tous ses sous-domaines, comme indiqué dans le premier exemple, vous devez inclure *.example.com comme nom commun (nom de domaine) lors de la création d’un CSR (Certificate Signing Request). Si vous souhaitez sécuriser des sous-domaines de deuxième niveau, vous devez indiquer *.mob.example.com comme nom commun (nom de domaine) lors de la création d’une CSR (Certificate Signing Request).
Copier le lien
Si votre paiement par carte de crédit/débit via notre processeur de paiement par défaut (Stripe) échoue, vous pouvez toujours payer en utilisant une carte de crédit/débit via PayPal. Voici comment procéder :
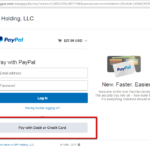 Veuillez vous rendre sur la page « Mes factures » de votre compte SSL Dragon pour voir la facture impayée de votre commande : https://my.ssldragon.com/clientarea.php?action=invoices
Copier le lien
Oui, vous pouvez changer le nom de l’entreprise à laquelle votre certificat SSL est délivré. La procédure implique la reconfiguration et la réémission de votre certificat SSL, et il y a quelques étapes supplémentaires si vous avez un certificat Business Validation ou Extended Validation.
Certificats SSL de validation de domaine
Vous pouvez réémettre votre certificat SSL à partir de votre compte SSL Dragon en suivant les étapes suivantes :
1) Connectez-vous à votre compte SSL Dragon;
2) Allez sur « SSL Certificates » -> « My SSL Certificates » ;
3) Vous verrez la liste des produits que vous avez achetés chez SSL Dragon. Cliquez sur le certificat SSL que vous souhaitez réémettre ;
4) Cliquez sur le bouton « Rééditer le certificat » sur le côté gauche (voir la capture d’écran à droite) ;
5) Reconfigurez votre certificat SSL. Dans le cadre de la reconfiguration, veuillez créer un nouveau code RSE et y inscrire le nouveau nom de l’entreprise, la localité (ville), l’état ou la province et le pays.
6) Pour le SSL multi-domaines – N’oubliez pas d’inclure la liste des SAN dans le champ SANs ;
7) Après avoir reconfiguré votre certificat SSL, vous devrez à nouveau passer la validation du domaine.
Pour les certificats SSL à validation de domaine, votre certificat SSL sera réémis pour le nouveau nom de domaine une fois que vous aurez passé avec succès la validation de domaine.
Certificats SSL de validation d’entreprise
Pour modifier le nom de l’entreprise dans votre certificat SSL Business Validation, vous devez suivre la même procédure de reconfiguration et de validation du domaine que celle décrite dans la section « Validation du domaine » ci-dessus. Ensuite, vous devez repasser l’ensemble de la procédure de validation de l’entreprise, car l’autorité de certification doit vérifier l’existence légale de votre nouvelle entreprise, ainsi que son numéro de téléphone. Vous pouvez lire comment passer le processus de validation commerciale sur ce lien.
Votre certificat SSL BV sera réémis pour le nouveau nom de l’entreprise une fois que vous aurez à nouveau passé le processus de validation de l’entreprise.
Certificats SSL à validation étendue
Pour modifier le nom de l’entreprise dans votre certificat SSL à validation étendue, vous devez suivre la même procédure de reconfiguration et de validation du domaine que celle décrite dans la section « Validation du domaine » ci-dessus. Ensuite, vous devez repasser toute la procédure de validation étendue, car l’autorité de certification doit vérifier l’existence légale de votre nouvelle entreprise et son numéro de téléphone. Vous pouvez lire comment passer la procédure de validation étendue sur ce lien.
Votre certificat SSL EV sera réémis pour le nouveau nom de l’entreprise une fois que vous aurez à nouveau passé la procédure d’Extended Validation.
Copier le lien
 Le certificat d’authentification personnelle Sectigo aide les entreprises à réduire les risques et les menaces associés à l’utilisation de mots de passe standard en permettant l’authentification à deux facteurs des utilisateurs. Si vous avez besoin d’une garantie plus forte que la personne qui se connecte au réseau ou au compte de votre entreprise est votre employé légitime, les certificats SSL de CPAC vous permettront de sécuriser les données sensibles et privées de vos clients ou de votre entreprise en activant la norme industrielle utilisée par les banques dans le monde entier – l’authentification à deux facteurs – en intégrant de manière transparente le certificat comme deuxième élément d’authentification. Vous protégerez ainsi l’accès à votre entreprise, y compris à distance, contre les pirates qui tentent de voler les noms d’utilisateur et les mots de passe.
Copier le lien
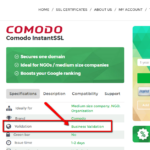
 Vous pouvez vérifier si votre certificat SSL nécessite une validation de domaine, une validation commerciale ou une validation étendue en consultant les attributs de votre certificat SSL. Veuillez ouvrir les deux captures d’écran à droite afin de voir où vous pouvez trouver les informations sur le type de validation de votre certificat SSL.
Copier le lien
Oui, absolument.
Le certificat SSL multi-domaines (UCC/SAN)
Certificat SSL Multi-Domaines (UCC/SAN)
vous permet de sécuriser plusieurs domaines ou sous-domaines hébergés soit sur une adresse IP, soit sur des adresses IP différentes. Ce type de certificat SSL a été spécialement conçu pour sécuriser plusieurs sites web à l’aide d’un seul certificat SSL, une solution facile à utiliser et rentable.
Copier le lien