


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Se você inserir acidentalmente ou propositalmente algumas informações incorretas durante o processo de geração da CSR, a CSR e a chave privada ainda serão emitidas para você imediatamente. No entanto, depois de usar o código CSR para solicitar um certificado SSL, você poderá ou não receber um certificado SSL. Fica a critério exclusivo da Autoridade Certificadora aprovar ou recusar a emissão do seu Certificado SSL se você inserir informações incorretas sobre você e sua empresa.
Se você descobriu que o CSR está errado e já configurou o SSL, abra um tíquete conosco e forneça o CSR correto.
Se você perceber que inseriu informações incorretas no CSR ao gerá-lo, basta colocar de lado, ignorar ou excluir o CSR e a chave privada existentes. Depois disso, você deve gerar um novo código CSR (que também gerará automaticamente uma nova chave privada), usando as informações corretas sobre você e sua empresa. Use o CSR mais recente ao solicitar um certificado SSL e, em seguida, sua chave privada mais recente ao instalar o certificado SSL em seu site e servidor.
Copiar link
Em alguns casos, as ACs podem exigir verificação manual se o seu pedido não passar em alguma regra interna de validação de marca. Leva cerca de 24 a 48 horas para passar nessa verificação manual, e a AC emitirá ou rejeitará um pedido nesses casos.
Aqui estão os motivos mais comuns pelos quais as autoridades de certificação decidem fazer a validação da marca para alguns pedidos:
Entre em contato com a Sectigo e Thawte, RapidSSL, GeoTrust, DigiCert diretamente via chat ao vivo e discuta a situação com o representante da CA.
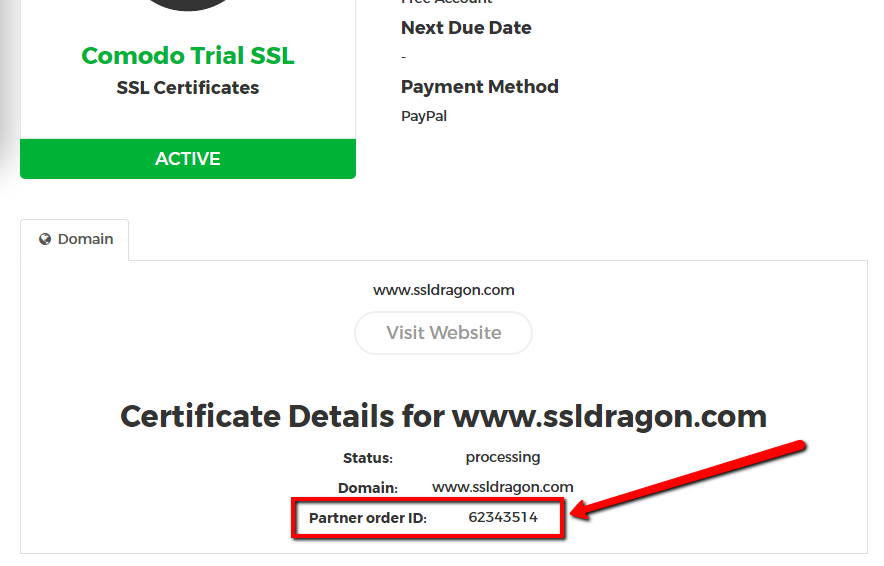
Por favor, mencione seu “ID de pedido de parceiro” em sua mensagem. Você pode encontrar seu “ID de pedido de parceiro” na página de detalhes do seu certificado SSL na sua conta do SSL Dragon. Veja a captura de tela à direita.
Copiar link
Copiar link
Os certificados BV SSL emitidos pela GeoTrust, Thawte e DigiCert têm um processo de validação comercial mais rápido e fácil em comparação com os emitidos pela Sectigo.
Com a GeoTrust, a Thawte e a DigiCert, a autoridade de certificação faz a maior parte do processo de validação da empresa sozinha e, em casos raros, exige que os clientes forneçam informações adicionais e cartas legais assinadas por um notário, contador público certificado ou advogado.
Por outro lado, a Sectigo depende muito do cliente para fornecer todas as informações sobre sua empresa, bem como atualizar a listagem DUNS da empresa (no site da Dun & Bradstreet) e fornecer cartas legais assinadas por um notário, um contador público certificado ou um advogado.
Você pode ler em que consiste o processo de Validação de Negócios com essas diferentes marcas neste link.
Copiar link
Sim, você pode alterar o nome de domínio para o qual seu certificado SSL foi emitido. O procedimento envolve a reconfiguração e a reemissão de seu certificado SSL, e há algumas etapas adicionais se você tiver um certificado de validação comercial ou de validação estendida.
Certificados SSL de validação de domínio
Você pode reemitir seu certificado SSL na sua conta do SSL Dragon seguindo as próximas etapas:
1) Faça login em sua conta do SSL Dragon;
2) Vá para “SSL Certificates” (CertificadosSSL) -> “My SSL Certificates“(Meus certificados SSL);
3) Você verá a lista de produtos que comprou da SSL Dragon. Clique no certificado SSL que você gostaria de reemitir;
4) Clique no botão “Reissue certificate” (Reemitir certificado) no lado esquerdo (veja a captura de tela à direita);
5) Reconfigure seu certificado SSL. Como parte da reconfiguração, crie um novo código CSR e insira o novo nome de domínio nele.
6) Para SSL de vários domínios – Não se esqueça de incluir a lista SAN no campo SANs;
7) Depois de reconfigurar seu certificado SSL, você terá que passar pela validação de domínio novamente.
Para certificados SSL de validação de domínio, seu certificado SSL será reemitido para o novo nome de domínio depois que você for aprovado na validação de domínio.
Certificados SSL de validação comercial
Para alterar o nome do domínio no seu certificado SSL de validação comercial, é necessário passar pelo mesmo processo de reconfiguração e validação de domínio descrito na seção “Validação de domínio” acima. Depois disso, você precisa passar por todo o processo de validação comercial novamente, pois a autoridade de certificação precisa verificar a existência legal do seu nome de domínio, da empresa e do número de telefone da empresa. Você pode ler como passar no processo de Business Validation neste link.
Seu Certificado SSL BV será reemitido para o novo nome de domínio depois que você passar novamente pelo processo de Validação de Negócios.
Certificados SSL de validação estendida
Para alterar o nome do domínio no seu certificado SSL de validação estendida, é necessário passar pelo mesmo processo de reconfiguração e validação de domínio descrito na seção “Validação de domínio” acima. Depois disso, você precisa passar por todo o processo de validação estendida novamente, pois a autoridade de certificação precisa verificar a existência legal do seu nome de domínio, da empresa e do número de telefone da empresa. Você pode ler como passar no processo de Validação Estendida neste link.
Seu certificado EV SSL será reemitido para o novo nome de domínio depois que você passar novamente pelo processo de validação estendida.
Copiar link
Duas ferramentas excelentes para verificar se o seu certificado SSL está bem instalado são :
1) Teste do servidor SSL
2) Por que não há cadeado?
Você só precisa para colar seu URL https e obter um relatório gratuito e uma nota de A++ a F sobre a instalação do seu certificado SSL. Essas ferramentas informarão quais são as vulnerabilidades da instalação do seu certificado SSL e oferecerão informações detalhadas sobre como corrigi-las.
Recomendamos também que você leia nosso artigo chamado: Como migrar seu site de HTTP para HTTPS de forma fácil e indolor.
Copiar link
Você pode entrar em contato diretamente com as Autoridades de Certificação quando tiver alguma dúvida relacionada aos seus Certificados SSL. Você pode entrar em contato com eles a qualquer momento, seja por telefone ou e-mail, ou melhor, usando o recurso Live Chat.
Não se esqueça de mencionar o ID do pedido do parceiro, que pode ser encontrado na página de detalhes do certificado SSL na sua conta do SSL Dragon (veja a captura de tela à direita).
Aqui estão as informações de contato de todas as Autoridades de Certificação com as quais colaboramos:
Sectigo/GoGetSSL
Verificador de status ao vivo: https://secure.trust-provider.com/products/ORDERSTATUSCHECKER
Chat ao vivo e sistema de tíquetes: https://sectigo.com/support
Telefone (EUA): +1 (888) 266-6361
Telefone (internacional): +1 (914) SECTIGO (732-8446)
Mais informações de contato no site oficial da Sectigo
Thawte
Bate-papo on-line: https://www.thawte.com/chat/chat_sales.html
Telefone (EUA): +1 (888) 484 2983
Telefone (Reino Unido): +44 203 450 5486
Telefone (Austrália e Ásia-Pacífico): +61 3 9914 5641
Mais informações de contato no site oficial da Thawte
GeoTrust
Bate-papo on-line: https://www.geotrust.com/support/chat/
Telefone (EUA): +1 (866) 511-4141
Telefone (Reino Unido): +44 203 0240907
Telefone (Austrália): +61 3 9914 5661
Mais informações de contato no site oficial da GeoTrust
RapidSSL
Bate-papo on-line: https://www.rapidssl.com/chat/intro.html
Telefone (EUA): +1 (866) 795-4669
Telefone (Europa, Reino Unido, Austrália): +44 203 024 0906
DigiCert
Telefone (EUA): +1 (801) 701-9600
Mais informações de contato no site oficial da DigiCert
Copiar link
Você pode fazer o download do certificado SSL diretamente da página Certificado SSL na sua conta do SSL Dragon.
Basta usar os botões Download Intermediate/Chain e Download Certificate.
Ou você também pode usar o botão Enviar certificado.
Fornecemos o certificado SSL exatamente no mesmo formato em que o recebemos da autoridade de certificação.
Além disso, você pode usar qualquer ferramenta de edição de texto, como o Bloco de Notas, e criar os arquivos reais de que precisa:
Acesse a sua conta do SSL Dragon e, em seguida, a página de detalhes do seu certificado SSL, onde você encontrará os três grandes códigos que compõem o seu certificado SSL:
Você não conseguirá encontrar sua chave privada na sua conta do SSL Dragon, pois não a temos e não a armazenamos. As chaves privadas são privadas, e somente você deve tê-las. Se não conseguir encontrar sua chave privada, recomendamos a leitura deste artigo, pois ele poderá ajudá-lo a encontrá-la ou a gerar uma nova.
Copiar link
Se você acessar a sua conta do SSL Dragon e, em seguida, a página de detalhes do seu certificado SSL, encontrará os três grandes códigos que compõem o seu certificado SSL:
1) O código CSR é aquele que você gerou junto com sua chave privada e que usou para configurar seu certificado SSL
2) O código CRT, que é o código real do certificado SSL
3) O código do pacote da CA contém os certificados raiz e intermediário
Além disso, na lista abaixo, você encontrará todos os certificados Sectigo Root e Intermediate CA e os arquivos do pacote necessários para concluir a instalação do certificado SSL em vários servidores e clientes de e-mail.
Padrão
Assinatura de código EV
Para certificados de assinatura de código, emitidos em ou após 1º de junho de 2021
Padrão
Assinatura de código EV
Observação: Alguns sistemas legados que não recebem mais atualizações de seus fornecedores podem não confiar nos certificados Sectigo SHA-2. Para permitir que eles confiem nos certificados SHA-2, a Sectigo recomenda incluir o certificado com assinatura cruzada na cadeia de certificados do servidor. Isso permitirá que esses sistemas legados confiem nos certificados SHA-2.
Fonte: Base de Conhecimento da Sectigo
Copiar link
Você pode obter o certificado SSL em sua conta do SSL Dragon seguindo as próximas etapas:
1) Faça login em sua conta do SSL Dragon;
2) Vá para Certificados SSL;
3) Em seguida, vá para My SSL Certificates (Meus certificados SSL);
4) Você verá a lista de produtos que comprou de nós. Clique no certificado SSL que você comprou;
5) Quando estiver na página do certificado SSL, role para baixo e você verá os códigos que compõem o certificado SSL.
As três grandes partes de códigos que você verá são:
1) O código CSR é aquele que você gerou junto com a sua chave privada e que usou para configurar o seu certificado SSL. Se precisar desse código como um arquivo, copie e cole-o no Bloco de Notas e salve-o como um arquivo no formato .csr.
2) O código CRT, que é o código real do certificado SSL. Salve-o como um arquivo de formato .crt.
3) O código do pacote da CA contém os certificados raiz e intermediário. Salve este como um arquivo de formato .ca-bundle.
Você não conseguirá encontrar sua chave privada na sua conta do SSL Dragon, pois não a temos e não a armazenamos. As chaves privadas são privadas, e somente você deve tê-las. Se não conseguir encontrar sua chave privada, recomendamos a leitura deste artigo, pois ele poderá ajudá-lo a encontrá-la ou a gerar uma nova.
Copiar link