


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

În funcție de sistemul de operare și de configurație, puteți găsi fișierul conf în diferite locații. Verificați httpd.conf, apahce2.conf sau ssl.conf în unul dintre următoarele directoare: etc/httpd/, /etc/apache2/ sau /etc/httpd/conf.d/ssl.conf
Copiați link-ul
Pentru distribuțiile Debian și Ubuntu, utilizați următoarele comenzi
#grep -ir SSLProtocol /etc/apache2/*
/etc/apache2/mods-available/ssl.conf:SSLProtocol +TLSv1.2 +TLSv1.3
Copiați link-ul
SSL (Secure Sockets Layer), acum TLS (Transport Layer Security), este un protocol criptografic care criptează comunicațiile între două puncte finale ale rețelei, de exemplu, un server web precum Apache și browserele utilizatorilor.
Copiați link-ul
Atunci când configurați, reemiteți sau reînnoiți certificatul SSL, dacă nu puteți alege metoda de validare a domeniului sau dacă întâmpinați un mesaj de eroare, înseamnă că există o eroare CSR. Iată care sunt cele mai frecvente erori de CSR și modalitățile de a le remedia:
Pentru a repara codul CSR trebuie să generați unul nou. După aceea, încercați să configurați sau să eliberați din nou certificatul SSL cu noul cod CSR. Dacă problema persistă, vă rugăm să deschideți un bilet și să ne trimiteți codul CSR. Vom decoda CSR-ul și vă vom spune care este problema, astfel încât să o puteți rezolva.
Copiați link-ul
CSR-ul trebuie să conțină următoarele informații criptate obligatorii: țara, statul, orașul/orașul, numele companiei, departamentul din cadrul companiei și numele de domeniu sau adresa IP pentru care doriți să fie emis certificatul SSL.
Acesta poate conține, de asemenea, următoarele informații opționale: adresa de e-mail la care vor fi trimise codul CSR și cheia privată după ce ambele sunt generate.
Pentru a evita orice eroare, asigurați-vă că:
Copiați link-ul
Aceasta este una dintre cele mai frecvente întrebări pe care le primim. Din păcate, nu vă putem trimite Cheia privată, deoarece este privată și nu o stocăm nicăieri în sistemul nostru sau în baza noastră de date. Cheia privată este întotdeauna confidențială și numai dumneavoastră trebuie să o dețineți. Dacă am avea sau am stoca cheia dvs. privată, acest lucru ar compromite „securitatea” certificatului dvs. SSL.
Dacă ați folosit Generatorul de CSR de pe site-ul nostru pentru a genera codul CSR, atunci CSR și Cheia privată v-au fost afișate în timpul procesului de generare a CSR. De asemenea, au fost trimise la adresa dvs. de e-mail, în cazul în care ați inclus adresa dvs. de e-mail în generatorul CSR. Mesajul care a fost trimis la adresa dvs. de e-mail provine de la [email protected] și are următorul subiect: „Codul CSR și cheia privată”.
Dacă ați generat CSR-ul pe serverul dvs., atunci codul CSR și cheia privată v-au fost furnizate de serverul dvs. Trebuia să le copiați și să le păstrați într-un loc sigur. În unele cazuri, unele servere pot afișa codul CSR și cheia privată și, în același timp, pot stoca aceste două coduri pentru dumneavoastră pe server. În alte cazuri, serverul vă furnizează doar codul CSR și păstrează cheia privată ascunsă pe server.
 Acestea fiind spuse, vă rugăm să căutați cheia privată în adresa de e-mail sau în serverul dvs. Dacă nu îl găsiți, va trebui să generați un nou cod CSR pe serverul dvs. sau pe CSR Generator de pe site-ul nostru. Codul CSR va fi însoțit de o cheie privată.
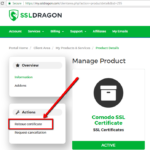
Odată ce un nou cod CSR (și o nouă cheie privată) au fost generate, va trebui să accesați pagina de detalii a certificatului SSL din contul dumneavoastră SSL Dragon și să faceți clic pe butonul „Reemiteți certificatul” din bara din stânga paginii. Va trebui să treceți din nou de validarea domeniului și, odată ce ați făcut acest lucru, certificatul SSL vă va fi eliberat din nou pe baza noului cod CSR pe care l-ați introdus. De asemenea, certificatul SSL reemis va fi asociat cu cheia privată care a fost furnizată împreună cu noul cod CSR.
Dacă nu puteți găsi butonul „Reemiteți certificatul” de pe pagina de detalii a certificatului SSL din contul dumneavoastră SSL Dragon, apoi vă rugăm să ne trimiteți noul cod CSR prin intermediul unui bilet de asistență din contul dumneavoastră SSL Dragon sau direct la [email protected] și vom genera din nou certificatul SSL pentru dvs., utilizând noul cod CSR. Vă rugăm să nu ne trimiteți Cheia privată, deoarece aceasta este confidențială. Păstrați-l într-un loc sigur în e-mail sau în computer, pentru că veți avea nevoie de el la instalarea certificatului SSL.
Copiați link-ul
Pentru a preveni situația în care vă pierdeți codul CSR și cheia privată, le trimitem automat la adresa de e-mail pe care ați furnizat-o atunci când ați utilizat generatorul de CSR SSL de mai sus. Vă rugăm să vă verificați e-mailul și să căutați un mesaj de la SSL Dragon ([email protected]).
Cu toate acestea, dacă ați pierdut sau nu găsiți mesajul de e-mail trimis de noi și nu ați salvat o copie a codului CSR și a cheii private, nu veți putea solicita un certificat SSL și nu veți putea instala certificatul SSL pe site-ul și serverul dumneavoastră. Dar, acest lucru este ușor de rezolvat prin generarea unui nou cod CSR și a unei noi chei private utilizând generatorul de CSR SSL de mai sus.
Copiați link-ul
Înregistrarea numărului LEI este un proces în patru etape:
Copiați link-ul
Trebuie să vă reînnoiți anual codul LEI pentru a vă menține statutul LEI ACTIV. În caz contrar, LEI-ul dvs. va fi afișat ca LAPSED în Indexul Global Lei. Un LEI expirat poate atrage amenzi de neconformitate și poate bloca tranzacțiile financiare.
Copiați link-ul
Garantăm o rambursare de 100% numai pentru codurile LEI neemise. În cazul în care codul LEI este emis și utilizatorul îl anulează, nu se va face nicio rambursare. Vă rugăm să rețineți că nu garantăm o rambursare dacă informațiile furnizate în timpul verificării entității sunt false și greșite.
Copiați link-ul