


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Los Certificados de autenticación personal de Sectigo le proporcionan el máximo nivel de protección al permitir el cifrado de extremo a extremo de sus comunicaciones por correo electrónico. Al firmar y cifrar tus mensajes de correo electrónico salientes, los proteges de ataques Man-in-the-Middle, proxies https o packet-sniffers, por lo que tus mensajes no pueden ser interceptados ni descifrados por terceros malintencionados.
El cifrado de los mensajes de correo electrónico garantiza su privacidad e integridad, mientras que la firma digital de los mensajes le autentica como auténtico remitente. De este modo, se protegerá a sí mismo y a su empresa de exposiciones accidentales o fraudulentas de datos, violaciones de la privacidad y otras posibles amenazas a la seguridad asociadas a la comunicación empresarial.
Copiar enlace
Puede recibir un reembolso SÓLO por los dominios adicionales (SAN) que compró y NO utilizó.
Si ya ha activado el SAN (dominio adicional) para un nombre de dominio concreto, no se le reembolsará el importe correspondiente a ese nombre de dominio específico.
Copiar enlace
Puede añadir subdominios a su servidor y quedarán cubiertos automáticamente por su certificado SSL comodín. No es necesario volver a emitir el certificado SSL comodín cada vez que se añaden subdominios. Los subdominios recién añadidos quedarán cubiertos automáticamente por su certificado SSL comodín.
Copiar enlace
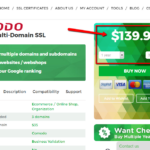 Un certificado SSL multidominio (SAN) se ha creado específicamente para permitir a los usuarios proteger varios dominios y/o subdominios con un único certificado SSL. Dependiendo del producto y de la marca del certificado SSL, el certificado incluirá un número diferente de dominios adicionales (denominados SAN) al precio indicado en la página de detalles del certificado SSL (véase la captura de pantalla de la derecha).
Por ejemplo, un certificado SSL multidominio (SAN) que tiene 4 dominios por defecto le permite proteger:
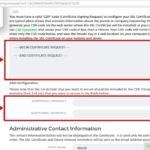 NOTA: A continuación le indicamos cómo debe configurar su certificado SSL multidominio en nuestro sitio web: Cuando genere una CSR (solicitud de firma de certificado), incluya en ella un único nombre de dominio o subdominio, como por ejemplo: www.example.com. El resto de dominios o subdominios, que se denominan SAN (2º, 3º, 4º dominios o subdominios) deben incluirse en los campos para dominios adicionales. Verá los campos para dominios adicionales en el formulario de configuración del certificado SSL, justo debajo del área de texto para la CSR (vea la captura de pantalla de la derecha).
Copiar enlace
Algunas Autoridades de Certificación (especialmente Sectigo y DigiCert) pueden pedirle que actualice o añada su número de teléfono al listado DUNS de su empresa , como parte de su proceso de Validación Extendida o de Negocio.
Después de ponerse en contacto con Dun & Bradstreet y añadir su número de teléfono a la lista DUNS de su empresa , pueden pasar entre 5 y 40 días hasta que Dun & Bradstreet ponga a disposición del público la actualización de su lista DUNS . Cuando hable por teléfono con Dun & Bradstreet, es posible que le digan que han añadido o actualizado su número de teléfono. Sin embargo, sólo iniciaron el proceso. Su número de teléfono aparecerá en el sitio web de Dun & Bradstreet(https://www.dandb.com/) entre 5 y 40 días después.
Usted sabrá que su listado DUNS ha sido realmente actualizado, sólo cuando usted reciba un mensaje de correo electrónico de Dun & Bradstreet diciendo que su perfil DUNS ha sido actualizado con éxito. Su número de teléfono empezará a aparecer en su listado DUNS sólo después de que reciba este correo electrónico de ellos. Además, las Autoridades de Certificación (como Sectigo y DigiCert) pueden verificar su número de teléfono basándose en su listado DUNS de sólo cuando su número de teléfono está disponible públicamente. Por eso, usted o nosotros debemos ponernos en contacto con la Autoridad de Certificación para solicitarle que compruebe su listado DUNS sólo después de recibir esa confirmación por correo electrónico.
En el pasado, pedimos a los representantes del Departamento de Validación de Sectigo y DigiCert que se pusieran en contacto directamente con Dun & Bradstreet, y que comprobaran el número de teléfono de nuestro cliente con Dun & Bradstreet. Lo hicimos después de que nuestros clientes nos dijeran que habían añadido o actualizado su número de teléfono en su listado DUNS de . En todas las ocasiones, los representantes de Dun & Bradstreet informaron a Sectigo y DigiCert de que los datos de nuestros clientes no eran correctos. La actualización de la lista DUNS está «en curso» y «aún no se ha completado», y se les aconsejó que se pusieran en contacto con Dun & Bradstreet cuando los clientes reciben un mensaje de correo electrónico de Dun & Bradstreet que les confirma que su DUNS listado fue actualizado.
Si esperar entre 5 y 40 días es demasiado, le recomendamos que recurra a otros métodos para validar su empresa y sus números de teléfono, como presentar una carta legal redactada por un notario, un abogado o un contable público certificado. Este método le permitirá pasar la validación Business o Extended Validation en 1-2 días.
Copiar enlace
Los subdominios que puede proteger con un certificado SSL comodín tienen que ser subdominios de primer nivel (por ejemplo: *.ejemplo.com) o subdominios de segundo nivel (*.mob.ejemplo.com). No puede proteger subdominios de primer y segundo nivel con un certificado SSL comodín normal.
Si desea proteger subdominios de primer nivel y subdominios de segundo nivel, deberá obtener un certificado SSL Wildcard multidominio o dos certificados SSL Wildcard distintos.
Por ejemplo, un certificado SSL comodín normal le permite proteger:
Para proteger un dominio y todos sus subdominios, como se muestra en el primer ejemplo, debe incluir *.ejemplo.com como nombre común (nombre de dominio) al crear una CSR (solicitud de firma de certificado). Si desea proteger subdominios de segundo nivel, deberá incluir *.mob.example.com como nombre común (nombre de dominio) al crear una CSR (solicitud de firma de certificado).
Copiar enlace
Puede proteger varios subdominios adquiriendo un certificado Wildcard. Este SSL fue diseñado específicamente para garantizar la seguridad de su dominio principal, junto con sus múltiples subdominios. Por ejemplo, si el dominio de su sitio es ssldragon.com, el certificado Wildcard para *.ssldragon.com protegerá un número ilimitado de subdominios de primer nivel, como mail.ssldragon.com, account.ssldragon.com o login.ssldragon.com.
Puede encontrar nuestra lista completa de certificados Wildcard en este enlace.
Copiar enlace
El proceso de validación lo realiza el proveedor SSL, también llamado Autoridad de Certificación (CA). La CA se pondrá en contacto con usted durante el proceso de validación para confirmar que efectivamente es el propietario del dominio.
El certificado que adquiera de SSLDragon será validado por una de las siguientes CA: DigiCert, GeoTrust, Thawte, Sectigo, RapidSSL.
Copiar enlace
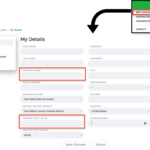
Para añadir el nombre de su empresa y el número de IVA, debe iniciar sesión en su cuenta SSL Dragon y seguir estos pasos:
Después de realizar los pasos anteriores, su cuenta SSL Dragon y todas sus facturas se actualizarán automáticamente con esta información.
Copiar enlace