


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Una vez que haya obtenido el código CSR y la clave privada, puede introducir su CSR al solicitar un certificado SSL. Aquí es donde debe introducir su código CSR:
Copiar enlace
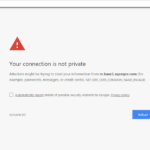 Su certificado SSL actual caducará en cuanto pase la fecha de «caducidad» de su certificado SSL. Si mantiene su certificado SSL antiguo y caducado en su sitio web, entonces todos los navegadores web y móviles mostrarán su sitio web como inseguro e indicarán a los usuarios que su sitio web tiene un problema de seguridad importante, y no permitirán a los visitantes entrar en su sitio web a menos que los visitantes acepten explícitamente entrar en su sitio web bajo su propio riesgo. Puede ver un ejemplo de estas alertas de seguridad que los visitantes verán en su sitio web si mantiene un certificado SSL caducado.
La solución para evitarlo es renovar su certificado SSL e instalar el certificado SSL recién renovado en su sitio web. En ese caso, su sitio web seguirá mostrándose como seguro.
Ten en cuenta que la validez del certificado ya no es lo que era. Ahora tienes un límite de 200 días, que pasará a 100 días en 2027 y a 47 días en 2029. Más renovaciones suponen más posibilidades de que se te pase una. Los certificados ACME eliminan ese riesgo gestionando la emisión y renovación automáticamente, para que tu sitio permanezca seguro sin interrupciones.
Copiar enlace
Cuando configure su certificado SSL, se le pedirá que elija el tipo de servidor web.
Si no sabe qué tipo de servidor tiene, elija simplemente «Otros» y su certificado SSL funcionará con seguridad en cualquier tipo de servidor. Para las autoridades de certificación, la pregunta sobre el tipo de servidor web es más una cuestión estadística que un atributo por el que se configurará su certificado SSL. Las autoridades de certificación necesitan saber cuáles son los tipos de servidores más utilizados para poder crear sus certificados compatibles con todos estos tipos de servidores.
Copiar enlace
Un certificado Wildcard protegerá un número ilimitado de subdominios.
Copiar enlace
Un certificado SSL comodín se crea específicamente para permitir a los usuarios proteger un único nombre de dominio y todos sus subdominios. En otras palabras, puede proteger un único nombre de dominio y un número ilimitado de subdominios pertenecientes a ese nombre de dominio con un único certificado SSL comodín.
Puede añadir subdominios a su servidor y quedarán cubiertos automáticamente por su certificado SSL comodín. No es necesario volver a emitir el certificado SSL comodín cada vez que se añaden subdominios. Los subdominios recién añadidos quedarán cubiertos automáticamente por su certificado SSL comodín.
NOTA: Los subdominios que puede proteger con un certificado SSL comodín tienen que ser subdominios de primer nivel (por ejemplo: *.ejemplo.com) o subdominios de segundo nivel (*.mob.ejemplo.com). No puede proteger subdominios de primer y segundo nivel con un certificado SSL comodín normal. Si desea proteger subdominios de primer nivel y subdominios de segundo nivel, deberá obtener un certificado SSL Wildcard multidominio o dos certificados SSL Wildcard distintos.
Por ejemplo, un certificado SSL comodín normal le permite proteger:
Para proteger un dominio y todos sus subdominios, como se muestra en el primer ejemplo, debe incluir *.ejemplo.com como nombre común (nombre de dominio) al crear una CSR (solicitud de firma de certificado). Si desea proteger subdominios de segundo nivel, deberá incluir *.mob.example.com como nombre común (nombre de dominio) al crear una CSR (solicitud de firma de certificado).
Copiar enlace
Si su pago con tarjeta de crédito/débito a través de nuestro procesador de pagos predeterminado (Stripe) falla, siempre puede pagar utilizando una tarjeta de crédito/débito a través de PayPal. He aquí cómo hacerlo:
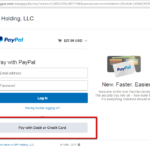 Por favor, vaya a la página «Mis Facturas» dentro de su cuenta SSL Dragon para ver la factura impagada de su pedido: https://my.ssldragon.com/clientarea.php?action=invoices
Copiar enlace
Sí, puede cambiar el nombre de la empresa a la que se emite su certificado SSL. El procedimiento implica la reconfiguración y reemisión de su certificado SSL, y hay algunos pasos adicionales si tiene un certificado con Business Validation o Extended Validation.
Domain Validation SSL Certificates
Puede volver a emitir su certificado SSL desde su cuenta de SSL Dragon siguiendo los siguientes pasos:
1) Acceda a su cuenta SSL Dragon;
2) Vaya a «Certificados SSL» -> «Mis Certificados SSL«;
3) Verá la lista de productos que compró en SSL Dragon. Haga clic en el certificado SSL que desea reemitir;
4) Haga clic en el botón «Reemitir certificado» situado a la izquierda (véase la captura de pantalla de la derecha);
5) Reconfigure su certificado SSL. Como parte de la reconfiguración, cree un nuevo código CSR e introduzca en él el nuevo nombre de la empresa, la localidad (ciudad o pueblo), el estado o provincia y el país.
6) Para SSL multidominio: no olvide incluir la lista SAN en el campo SANs;
7) Después de reconfigurar su Certificado SSL, tendrá que pasar de nuevo la Validación de Dominio.
En el caso de los certificados SSL con validación de dominio, su certificado SSL se volverá a emitir para el nuevo nombre de dominio una vez que haya superado satisfactoriamente la validación de dominio.
Certificados SSL con validación comercial
Para cambiar el nombre de la empresa en su certificado SSL con validación comercial, tiene que pasar por el mismo proceso de reconfiguración y validación del dominio que se describe en la sección «Validación del dominio» anterior. A continuación, deberá pasar de nuevo por todo el proceso de validación de la empresa, ya que la autoridad de certificación necesita verificar la existencia legal de su nueva empresa, así como el número de teléfono de la misma. Puede consultar cómo superar el proceso de validación empresarial en este enlace.
Su certificado SSL de BV se volverá a emitir para el nuevo nombre de empresa una vez que haya superado de nuevo el proceso de Business Validation.
Certificados SSL con Extended Validation
Para cambiar el nombre de la empresa en su certificado SSL con Extended Validation, tiene que pasar por el mismo proceso de reconfiguración y validación del dominio que se describe en la sección «Validación del dominio» anterior. Después, tendrá que pasar de nuevo por todo el proceso de Validación Extendida, ya que la Autoridad de Certificación necesita verificar la existencia legal de su nueva empresa, así como el número de teléfono de la misma. Puede consultar cómo superar el proceso de validación ampliada en este enlace.
Su certificado SSL con EV se volverá a emitir para el nuevo nombre de empresa una vez que haya superado de nuevo el proceso de Extended Validation.
Copiar enlace
 El Certificado de Autenticación Personal Sectigo ayuda a las empresas a reducir los riesgos y amenazas asociados con el uso de contraseñas estándar al permitir la autenticación de dos factores de los usuarios. Si necesita una garantía más sólida de que la persona que inicia sesión en la red o cuenta de su empresa es su empleado legítimo, los certificados SSL de CPAC le permitirán proteger los datos confidenciales y privados de sus clientes o empresas habilitando el estándar del sector utilizado por bancos de todo el mundo, la autenticación de dos factores, integrando perfectamente el certificado como segundo elemento de autenticación. De este modo, protegerá el acceso a su empresa, incluido el remoto, de cualquier pirata informático que intente robar nombres de usuario y contraseñas.
Copiar enlace
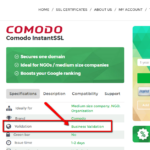
 Puede comprobar si su certificado SSL requiere validación de dominio, validación comercial o validación ampliada consultando los atributos de su certificado SSL. Abra las dos capturas de pantalla de la derecha para ver dónde puede encontrar la información sobre el tipo de validación de su certificado SSL.
Copiar enlace
Sí, por supuesto.
El sitio
Certificado SSL multidominio (UCC/SAN)
le permite proteger varios dominios o subdominios alojados en una misma dirección IP o en direcciones IP diferentes. Este tipo de certificado SSL se diseñó especialmente para proteger varios sitios web con un único certificado SSL como solución rentable y fácil de usar.
Copiar enlace