Lorsque vous commandez un certificat SSL/TLS, l’autorité de certification ne vous le remet pas simplement comme ça. Elle a besoin de la preuve que vous contrôlez réellement le domaine que vous sécurisez. C’est là qu’intervient la validation du contrôle du domaine (Domain Control Validation, DCV). Il s’agit du processus de vérification qui confirme la propriété du domaine avant qu’un certificat ne soit émis.
Ce n’est pas une simple formalité administrative. La DCV empêche les attaquants d’obtenir des certificats valides pour des domaines qu’ils ne possèdent pas, ce qui compromettrait totalement le modèle de confiance qui assure la sécurité de HTTPS. Le CA/Browser Forum, l’organisme du secteur qui fixe les exigences de base pour l’émission des certificats, impose des méthodes de DCV spécifiques que toutes les autorités de certification doivent suivre.
Dans ce guide, nous allons détailler ce qu’est la DCV, explorer les différentes méthodes de validation disponibles, et vous aider à choisir l’approche adaptée à votre infrastructure.
Table des matières
- Qu’est-ce que la validation du contrôle du domaine (DCV) ?
- Méthodes de validation de domaine par e-mail
- Méthodes de DCV basées sur le DNS
- Méthodes de validation basées sur un fichier HTTP/HTTPS
- Scénarios de validation particuliers
- Choisir la bonne méthode de DCV selon vos besoins
- Problèmes courants de DCV et solutions rapides
Economisez 10% sur les certificats SSL en commandant chez SSL Dragon aujourd’hui !
Délivrance rapide, cryptage puissant, confiance de 99,99 % du navigateur, assistance dédiée et garantie de remboursement de 25 jours. Code de coupon : SAVE10

Qu’est-ce que la DCV (validation du contrôle du domaine) ?
La validation du contrôle du domaine (DCV) est le processus utilisé par les autorités de certification pour vérifier la propriété d’un domaine avant d’émettre un certificat SSL/TLS. Elle confirme le contrôle en exigeant du demandeur qu’il réponde par e-mail, qu’il télécharge un fichier sur le domaine, ou qu’il configure des enregistrements DNS pour prouver son autorité sur le domaine.
Le processus fonctionne ainsi : la CA génère un défi unique (généralement une chaîne alphanumérique aléatoire), et vous démontrez votre contrôle en répondant via l’infrastructure de votre domaine. Cela peut se faire via des enregistrements DNS, votre serveur web, ou des adresses e-mail administratives. Une fois la validation effectuée, la CA sait qu’elle émet le certificat pour le propriétaire légitime du domaine, et non pour quelqu’un qui tente d’usurper l’identité de votre site.
Normes du secteur et conformité
Les exigences de base du CA/Browser Forum définissent précisément comment la DCV doit être réalisée. Ce ne sont pas de simples suggestions, mais des règles strictes que les CA doivent suivre sous peine de perdre leur statut de confiance dans les navigateurs.
Les normes actuelles comprennent :
- La validation doit utiliser l’une des méthodes de DCV approuvées (détaillées ci-dessous)
- La corroboration d’émission multi-perspective (Multi-Perspective Issuance Corroboration, MPIC) exige une validation depuis plusieurs perspectives réseau afin de prévenir les attaques localisées
- La validation est réutilisable pendant 397 jours pour les certificats à validation d’organisation (OV) et à validation étendue (EV)
- Les certificats à validation de domaine (DV) ne peuvent pas réutiliser la validation, vous devez valider à chaque renouvellement
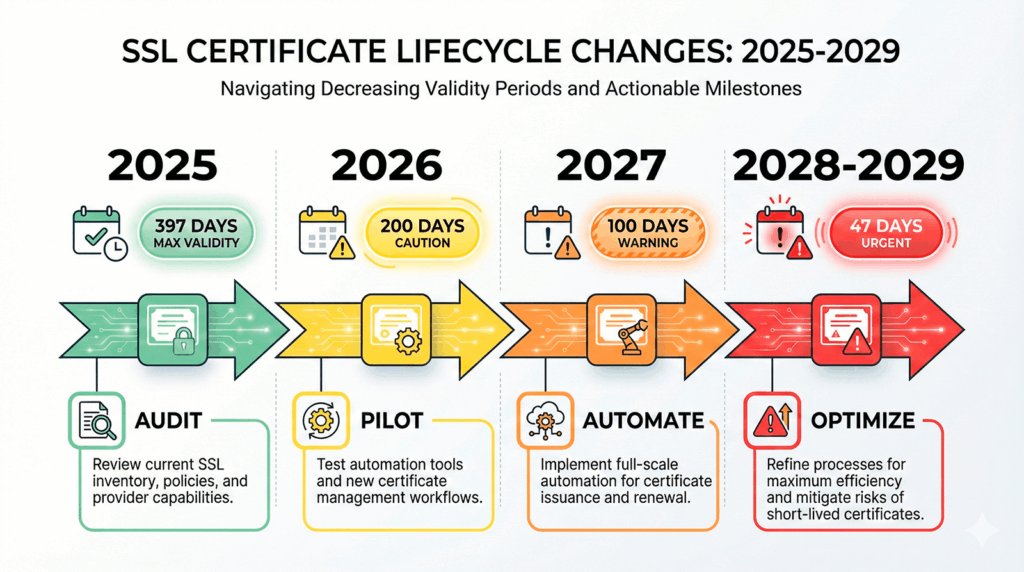
Voici un point important : ces exigences se durcissent. Le secteur réduit les durées de vie maximales des certificats ainsi que les périodes de validation.
Le CA/Browser Forum a défini un calendrier clair pour la durée de vie des certificats : elle est désormais limitée à 200 jours à compter du 15 mars 2026, avec une réduction supplémentaire à 100 jours à partir du 15 mars 2027, puis à 47 jours à partir du 15 mars 2029.
Ce durcissement affecte également les cycles de validation, rendant de plus en plus nécessaires les revalidations fréquentes et l’automatisation des certificats SSL.
Méthodes de validation de domaine par e-mail
1. Vérification par e-mail construit
La validation par e-mail est la méthode de DCV la plus courante car elle est simple et ne nécessite aucune modification technique de votre infrastructure. La CA envoie un e-mail contenant un lien ou un code de validation à des adresses spécifiques de votre domaine.
La CA essaiera ces adresses e-mail génériques :
Vous n’avez pas besoin de toutes les configurer, une seule adresse fonctionnelle parmi la liste suffit. La CA vérifie les enregistrements MX de votre domaine pour confirmer que les e-mails peuvent être délivrés, puis envoie la demande de validation.
Lorsque l’e-mail arrive, vous cliquerez sur un lien de vérification ou copierez un code dans la plateforme de commande de certificat. Le processus ne prend généralement que quelques minutes si votre messagerie est correctement configurée.
Cette méthode fonctionne très bien si :
- Vous disposez d’une infrastructure e-mail établie pour votre domaine
- Vous commandez des certificats occasionnellement, pas à grande échelle
- Vous souhaitez le processus de validation le plus simple, sans modification DNS ou serveur web
L’inconvénient ? Vous ne pouvez pas facilement l’automatiser, et si votre messagerie tombe en panne ou si les adresses ne sont pas surveillées, votre validation échouera.
2. E-mail vers contact DNS TXT
Cette variante combine e-mail et DNS. Au lieu d’utiliser des adresses génériques, vous publiez une adresse e-mail spécifique dans un enregistrement DNS TXT à _validation-contactemail.yourdomain.com. La CA lit cet enregistrement et envoie la validation à cette adresse.
Pourquoi utiliser cette approche ?
- Réutilisabilité : une fois configurée, elle reste valide pendant toute la période de validation
- Contrôle centralisé : vous décidez exactement quelle adresse e-mail reçoit les demandes de validation
- Adapté aux équipes : pointez vers une liste de diffusion plutôt que vers la boîte de réception personnelle de quelqu’un
Voici la configuration pratique :
_validation-contactemail.yourdomain.com. IN TXT "mailto:[email protected]"
Il vous suffit de créer cet enregistrement DNS TXT avec l’adresse de contact de votre choix, et la CA l’utilisera automatiquement. Ceci est particulièrement utile pour les organisations gérant plusieurs certificats. Vous pouvez standardiser la validation sur tous les domaines via une seule boîte de réception surveillée.
Méthodes de DCV basées sur le DNS
1. Validation par enregistrement DNS TXT
La validation par enregistrement DNS TXT est appréciée pour sa flexibilité et son potentiel d’automatisation. Lorsque vous commandez un certificat, la CA fournit un nom d’hôte spécifique et un jeton de validation que vous ajoutez sous forme d’enregistrement TXT au DNS de votre domaine.
Le processus de base :
- La CA fournit un nom d’hôte (généralement _dvsauth.yourdomain.com) et un jeton lors de la commande du certificat
- Vous créez l’enregistrement TXT avec ce jeton comme valeur
- La CA interroge votre DNS pour confirmer que l’enregistrement existe
- Une fois vérifié, elle émet le certificat
L’enregistrement ressemble généralement à ceci :
_dvsauth.yourdomain.com. IN TXT "ab1c2d3e4f5g6h7i8j9k0l1m2n3o4p5q"
La validation DNS TXT est idéale pour :
- L’automatisation – les API DNS rendent cela scriptable via des clients ACME ou des outils personnalisés
- Les environnements sans serveur web – seul l’accès DNS est nécessaire
- Les certificats wildcard – nous aborderons cette exigence dans la section Scénarios particuliers
Un point à surveiller : le temps de propagation DNS. Si vos serveurs de noms ont des valeurs TTL élevées ou une propagation lente, la validation pourrait prendre plus de temps. La plupart des CA réessaient pendant 24 heures, mais il est préférable de définir des valeurs TTL plus basses avant d’ajouter des enregistrements de validation.
2. Méthode par enregistrement DNS CNAME
La validation CNAME utilise un type d’enregistrement différent mais atteint le même objectif. Au lieu de stocker directement le jeton de validation, vous créez un CNAME pointant vers une cible de validation contrôlée par la CA.
Exemple de configuration :
_dnsauth.yourdomain.com. IN CNAME random-token.dcv.digicert.com.
La différence clé : le CNAME pointe vers un enregistrement contrôlé par la CA, ce qui signifie qu’elle peut mettre à jour la cible de validation sans que vous ayez à modifier votre DNS. Certaines CA autorisent également cela pour la prévalidation de domaine : vous configurez le CNAME une seule fois, et elles peuvent valider chaque fois que vous commandez des certificats.
La validation CNAME fonctionne bien lorsque :
- Votre fournisseur DNS rend les CNAME plus faciles à gérer que les enregistrements TXT
- Vous souhaitez une capacité de prévalidation de domaine pour les certificats OV/EV
- Vous travaillez avec des CA prenant en charge les flux de validation basés sur CNAME
Toutes les CA ne proposent pas la validation CNAME, vérifiez donc auprès de votre fournisseur. Mais lorsqu’elle est disponible, c’est une option solide pour les équipes qui préfèrent ce type d’enregistrement DNS.
Economisez 10% sur les certificats SSL en commandant chez SSL Dragon aujourd’hui !
Délivrance rapide, cryptage puissant, confiance de 99,99 % du navigateur, assistance dédiée et garantie de remboursement de 25 jours. Code de coupon : SAVE10
Méthodes de validation basées sur un fichier HTTP/HTTPS
1. Démonstration pratique HTTP
La validation basée sur un fichier exige que vous placiez un fichier spécifique sur votre serveur web à un chemin désigné. La CA accède ensuite à ce fichier via HTTP ou HTTPS pour confirmer que vous contrôlez le serveur hébergeant le domaine.
Le chemin standard est : http://yourdomain.com/.well-known/pki-validation/fileauth.txt
La CA fournit à la fois le nom exact du fichier et son contenu. Vous créez ce fichier sur votre serveur, vous assurez qu’il est accessible, et la CA le valide en le récupérant.
Points d’implémentation critiques :
- Le fichier doit être accessible sur le port 80 (HTTP) ou le port 443 (HTTPS)
- Le répertoire .well-known est un emplacement standard défini dans la RFC 8615
- Ceci est requis pour la validation d’adresse IP. Si vous obtenez un certificat pour une adresse IPv4 ou IPv6, la validation HTTP est généralement votre seule option
La validation par fichier est simple si vous avez un accès direct au serveur web. Elle est moins adaptée si vous utilisez des services d’hébergement avec un accès restreint au système de fichiers ou des CDN qui pourraient mettre en cache ou interférer avec les demandes de validation.
Conseils de dépannage :
- Assurez-vous que les redirections n’interfèrent pas. La CA doit atteindre l’URL de validation exacte
- Vérifiez que les pare-feux autorisent l’accès HTTP/HTTPS
- Désactivez la mise en cache pour le répertoire de validation
- Vérifiez que les permissions du fichier autorisent l’accès public en lecture
2. Intégration du challenge ACME
Le protocole ACME (Automated Certificate Management Environment) utilise les challenges HTTP-01 et DNS-01 pour la DCV automatisée. Si vous utilisez Let’s Encrypt ou une autre CA compatible ACME, votre client ACME gère l’ensemble du processus de validation automatiquement.
Challenge HTTP-01 : place un fichier de validation à /.well-known/acme-challenge/ (similaire à la validation HTTP standard)
Challenge DNS-01 : crée un enregistrement TXT à _acme-challenge.yourdomain.com
Votre client (comme Certbot, acme.sh, ou des outils intégrés à des plateformes comme cPanel) gère la validation et le renouvellement des certificats sans intervention manuelle. ACME est devenu la norme pour la gestion automatisée des certificats, en particulier pour les organisations gérant de grands inventaires de certificats.
Scénarios de validation particuliers
1. Validation multi-domaine et certificats SAN
Si vous commandez un certificat multi-domaine (aussi appelé certificat SAN ou UCC), vous devez valider chaque domaine séparément. Une seule vérification DCV ne couvre pas tous les domaines du certificat.
Exemple : un certificat pour example.com, www.example.com et shop.example.com nécessite trois validations distinctes, même s’il s’agit de domaines apparentés.
La bonne nouvelle ? Vous pouvez combiner les méthodes de validation. Utilisez la validation par e-mail pour un domaine et la validation DNS pour un autre si cela correspond à votre infrastructure. La plateforme de la CA suivra l’état de validation de chaque domaine et n’émettra le certificat qu’une fois tous les domaines vérifiés.
2. Validation de domaine wildcard
Les certificats wildcard (couvrant *.example.com) exigent des méthodes de validation basées sur le DNS. La plupart des CA n’acceptent pas la validation par e-mail ou HTTP pour les wildcards en raison de considérations de sécurité.
Pourquoi la validation DNS pour les wildcards ?
Les certificats wildcard sécurisent un nombre illimité de sous-domaines. La validation par fichier ne pourrait prouver le contrôle que d’un seul sous-domaine à la fois, et la validation par e-mail ne démontre pas le contrôle sur tous les sous-domaines possibles. La validation DNS prouve que vous contrôlez l’ensemble de l’infrastructure DNS du domaine, ce qui est approprié pour un certificat qui protège tous les sous-domaines.
Si vous avez besoin d’un certificat wildcard, prévoyez d’utiliser la validation DNS TXT ou CNAME. Ce sont généralement vos seules options.
3. Considérations sur la validation des sous-domaines
Vous pouvez valider au niveau du sous-domaine ou du domaine parent, selon la méthode de validation. Pour la validation HTTP, le fichier doit être accessible au niveau du sous-domaine spécifique que vous validez. Pour la validation DNS, vous créez les enregistrements au niveau de sous-domaine approprié.
Une distinction importante : valider le domaine parent (example.com) ne valide pas automatiquement les sous-domaines (blog.example.com) pour la plupart des méthodes de validation. Chaque sous-domaine nécessite sa propre validation, sauf si vous utilisez un certificat wildcard.
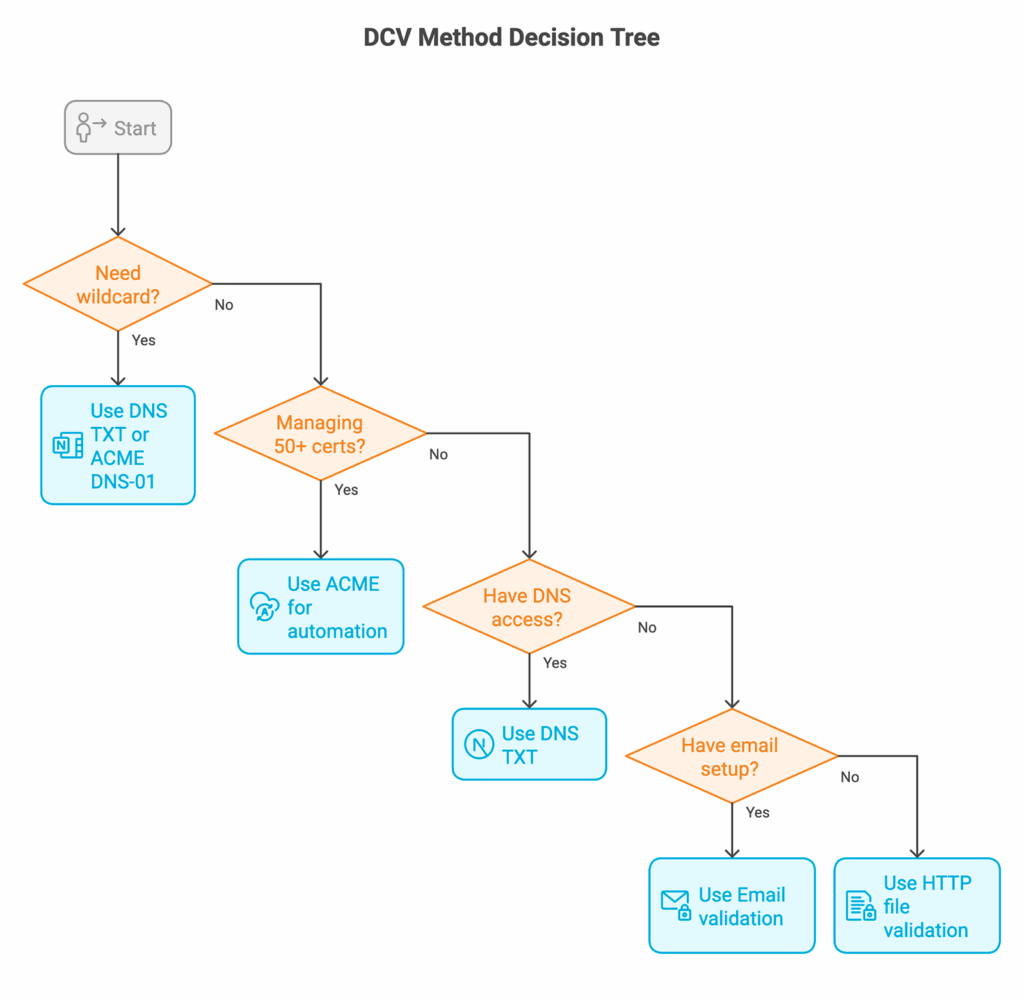
Choisir la bonne méthode de DCV selon vos besoins
Adaptez la méthode à votre infrastructure :
Comparaison de toutes les méthodes de DCV en un coup d’œil
| Méthode de validation | Temps nécessaire | Capacité d’automatisation | Compétence technique | Support wildcard | Réutilisabilité (OV/EV) | Idéal pour |
|---|---|---|---|---|---|---|
| E-mail (générique) | 5-30 minutes | ❌ Faible | ⭐ Minimale | ✅ Oui | ❌ Non | Certificats ponctuels, petits déploiements |
| E-mail (DNS TXT) | 15-60 minutes | ❌ Faible | ⭐⭐ Faible-Modérée | ✅ Oui | ✅ Oui (397 jours) | Équipes avec plusieurs certificats, messagerie établie |
| Enregistrement DNS TXT | 10-60 minutes | ✅ Élevée | ⭐⭐⭐ Modérée | ✅ Oui | ✅ Oui (397 jours) | Automatisation, wildcards, déploiements à grande échelle |
| DNS CNAME | 15-60 minutes | ✅ Élevée | ⭐⭐⭐ Modérée | ✅ Oui | ✅ Oui (397 jours) | Prévalidation de domaine, jetons gérés par la CA |
| Fichier HTTP | 5-20 minutes | ⚠️ Moyenne | ⭐⭐ Faible-Modérée | ❌ Non | ❌ Non | Accès direct au serveur, adresses IP |
| ACME (HTTP-01) | 2-10 minutes | ✅ Très élevée | ⭐⭐⭐⭐ Modérée-Élevée | ❌ Non | N/A (renouvellement auto) | Automatisation complète, Let’s Encrypt |
| ACME (DNS-01) | 2-10 minutes | ✅ Très élevée | ⭐⭐⭐⭐ Modérée-Élevée | ✅ Oui | N/A (renouvellement auto) | Automatisation complète avec wildcards |
Sélection de la méthode selon le scénario
Utilisez la validation par e-mail si :
- Vous avez des commandes de certificats simples et ponctuelles
- Les adresses e-mail administratives génériques sont surveillées
- Vous n’avez pas besoin d’automatisation
Utilisez la validation DNS TXT/CNAME si :
- Vous avez besoin de certificats wildcard
- Vous gérez plusieurs certificats
- Vous n’avez pas d’accès au serveur web
- Vous souhaitez des capacités d’automatisation
Utilisez la validation par fichier HTTP si :
- Vous avez un accès direct au serveur web
- Vous validez des adresses IP
- Les modifications DNS sont difficiles dans votre organisation
Problèmes courants de DCV et solutions rapides
Les échecs de validation arrivent. Voici les erreurs les plus fréquentes que vous rencontrerez et comment les résoudre rapidement.
Validation par fichier HTTP : « 404 Not Found »
Erreur : « The system queried for a temporary file at http://example.com/.well-known/pki-validation/[filename].txt, but the web server responded with the following error: 404 (Not Found). »
Solutions rapides :
- Créez manuellement la structure de répertoires : /public_html/.well-known/pki-validation/
- Définissez les permissions : répertoires à 755, fichiers à 644
- Vérifiez les règles .htaccess qui pourraient bloquer le chemin /.well-known/
- Si le domaine vient d’être ajouté, attendez 24 à 48 heures pour la propagation
- Testez l’accessibilité : curl -v http://yourdomain.com/.well-known/pki-validation/test.txt
Cause fréquente : le chemin du fichier de validation n’existe pas ou n’est pas accessible publiquement.
Validation HTTP : « Forbids DCV HTTP Redirections »
Erreur : « cPanel (powered by Sectigo) forbids DCV HTTP redirections. »
Solutions rapides :
- Désactivez temporairement les redirections vers HTTPS pendant la validation
- Excluez le chemin /.well-known/* des règles de redirection
- Vérifiez le fichier .htaccess, les règles de page Cloudflare, ou la configuration du serveur pour des redirections
- Si vous utilisez un CDN, désactivez-le temporairement ou ajoutez une exception
Cause fréquente : votre site redirige HTTP vers HTTPS ou redirige vers un autre domaine, bloquant la tentative de validation de la CA.
Validation DNS : « No TXT Record That Matches »
Erreur : « The DNS query to ‘_dvsauth.example.com’ for the DCV challenge returned no ‘TXT’ record that matches the value ‘[expected-value]’. »
Solutions rapides :
- Attendez 1 à 24 heures pour la propagation DNS (selon le TTL)
- Vérifiez le nom d’hôte et la valeur exacts : dig _dvsauth.example.com TXT +short
- Vérifiez l’absence d’erreurs de copier-coller dans le jeton de validation
- Si vous utilisez un DNS délégué (enregistrements NS), ajoutez l’enregistrement TXT chez le bon fournisseur
- Réduisez le TTL à 300 secondes (5 minutes) avant d’ajouter les enregistrements de validation
Cause fréquente : le DNS n’a pas encore été propagé, ou l’enregistrement contient des fautes de frappe.
Validation DNS : les enregistrements CAA bloquent l’émission
Erreur : « Certificate authority encountered a multiple perspective CAA check error. »
Solutions rapides :
- Vérifiez les enregistrements CAA existants : dig example.com CAA
- Ajoutez votre CA aux émetteurs autorisés : example.com. CAA 0 issue « digicert.com »
- Vérifiez que les enregistrements CAA se résolvent globalement à l’aide de l’outil ping.pe
- Si aucun enregistrement CAA n’existe, vous n’avez pas besoin d’en ajouter (l’absence autorise toutes les CA)
Cause fréquente : les enregistrements CAA restreignent quelles CA peuvent émettre des certificats pour votre domaine.
Validation par e-mail : e-mail non reçu
Solutions rapides :
- Vérifiez d’abord les dossiers spam/indésirables
- Vérifiez que ces adresses existent et reçoivent des e-mails : admin@, administrator@, webmaster@, hostmaster@, postmaster@
- Vérifiez les enregistrements MX : dig example.com MX
- Placez les domaines d’envoi d’e-mail de la CA en liste blanche dans votre filtre anti-spam
- Demandez le renvoi de l’e-mail depuis le panneau de contrôle de la CA
Cause fréquente : l’e-mail de validation a été intercepté par les filtres anti-spam, ou les adresses administratives n’existent pas.
Spécifique à la plateforme : échecs d’AutoSSL cPanel
Erreur : « Local HTTP DCV error: An internal error occurred. »
Solutions rapides :
- Consultez WHM > Manage AutoSSL logs pour plus de détails
- Attendez 30 minutes et réessayez (se résout souvent automatiquement)
- Basculez entre les fournisseurs Sectigo et Let’s Encrypt
- Videz la file d’attente AutoSSL : WHM > Manage AutoSSL > Clear pending queue
Commandes de diagnostic rapides
Avant de contacter le support, effectuez ces vérifications :
# Verify DNS propagation
dig yourdomain.com +short
dig _dvsauth.yourdomain.com TXT +short

# Test HTTP file accessibility
curl -v http://yourdomain.com/.well-known/pki-validation/test.txt

# Check CAA and MX records
dig yourdomain.com CAA
dig yourdomain.com MX
Simplifiez la gestion de vos certificats SSL avec SSL Dragon
Bien réaliser la validation du contrôle du domaine est essentiel pour un déploiement fluide des certificats. SSL Dragon propose des certificats issus d’autorités de certification de confiance, avec toutes les méthodes de validation dont vous avez besoin, que vous préfériez la vérification par e-mail, par DNS ou basée sur HTTP.
Notre équipe vous aide à naviguer dans les exigences de DCV pour les certificats à validation de domaine, à validation d’organisation et à validation étendue. Nous vous accompagnerons dans le choix de la méthode de validation adaptée à votre infrastructure et répondrons à vos questions en cas de problème de validation.
Ne luttez plus avec la validation des certificats. Parcourez nos options de certificats SSL !
Economisez 10% sur les certificats SSL en commandant aujourd’hui!
Émission rapide, cryptage puissant, confiance de 99,99 % du navigateur, assistance dédiée et garantie de remboursement de 25 jours. Code de coupon: SAVE10