Cuando solicitas un certificado SSL/TLS, la Autoridad de Certificación no te lo entrega sin más. Necesita pruebas de que realmente controlas el dominio que estás asegurando. Ahí es donde entra la Validación de Control de Dominio (DCV). Es el proceso de verificación que confirma la propiedad del dominio antes de emitir cualquier certificado.
Esto no es solo burocracia. La DCV impide que los atacantes obtengan certificados válidos para dominios que no poseen, lo que socavaría por completo el modelo de confianza que mantiene segura la conexión HTTPS. El CA/Browser Forum, el organismo del sector que establece los requisitos básicos para la emisión de certificados, exige métodos de DCV específicos que todas las Autoridades de Certificación deben seguir.
En esta guía, explicaremos qué es la DCV, exploraremos los diferentes métodos de validación disponibles y te ayudaremos a elegir el enfoque adecuado para tu infraestructura.
Índice
- ¿Qué es la Validación de Control de Dominio (DCV)?
- Métodos de validación de dominio basados en correo electrónico
- Métodos de DCV basados en DNS
- Métodos de validación basados en archivos HTTP/HTTPS
- Escenarios especiales de validación
- Cómo elegir el método de DCV adecuado para tus necesidades
- Problemas comunes de DCV y soluciones rápidas
¡Ahorra un 10% en Certificados SSL al hacer tu pedido en SSL Dragon hoy mismo!
Emisión rápida, encriptación fuerte, 99,99% de confianza del navegador, soporte dedicado y garantía de devolución del dinero en 25 días. Código del cupón: AHORRA10

¿Qué es la DCV (Validación de Control de Dominio)?
La Validación de Control de Dominio (DCV) es el proceso que utilizan las Autoridades de Certificación para verificar la propiedad de un dominio antes de emitir un certificado SSL/TLS. Confirma el control exigiendo al solicitante que responda por correo electrónico, cargue un archivo en el dominio o configure registros DNS para demostrar su autoridad sobre el dominio.
El proceso funciona así: la CA genera un desafío único (normalmente una cadena alfanumérica aleatoria) y tú demuestras el control respondiendo a través de la infraestructura de tu dominio. Esto puede hacerse mediante registros DNS, tu servidor web o direcciones de correo electrónico administrativas. Una vez validado, la CA sabe que está emitiendo el certificado al propietario legítimo del dominio, y no a alguien que intenta suplantar tu sitio.
Estándares del sector y cumplimiento
Los requisitos básicos del CA/Browser Forum definen exactamente cómo debe realizarse la DCV. No son sugerencias, sino reglas estrictas que las CA deben cumplir, o corren el riesgo de perder su estatus de confianza en los navegadores.
Los estándares actuales incluyen:
- La validación debe usar uno de los métodos de DCV aprobados (que se describen a continuación)
- La Corroboración de Emisión Multi-Perspectiva (MPIC) requiere validación desde múltiples perspectivas de red para prevenir ataques localizados
- La validación es reutilizable durante 397 días para certificados de Organización Validada (OV) y de Validación Extendida (EV)
- Los certificados de Dominio Validado (DV) no pueden reutilizar la validación; debes validar cada vez que renuevas
Algo importante: estos requisitos se están endureciendo. El sector está reduciendo la vida útil máxima de los certificados y los periodos de validación.
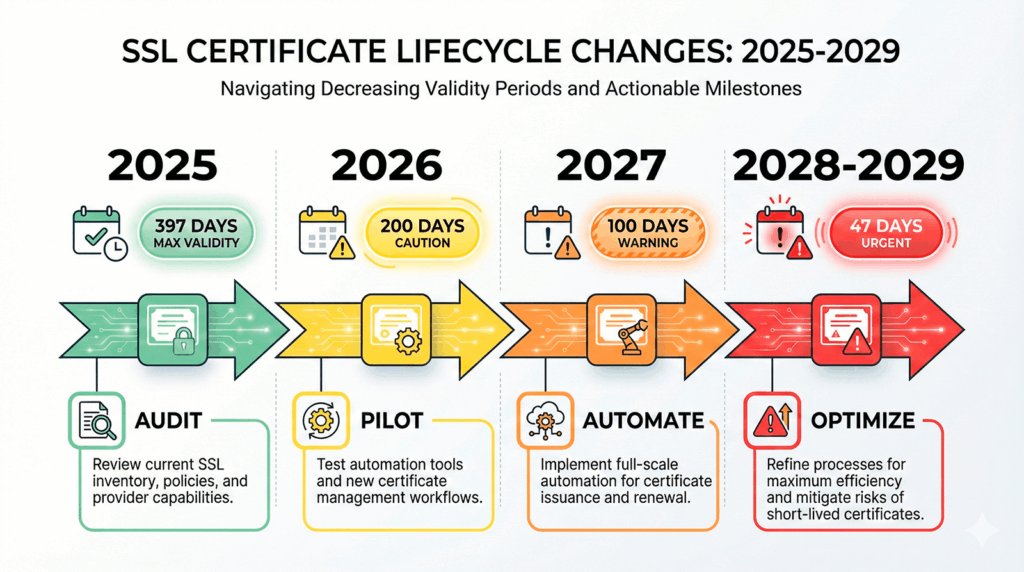
El CA/Browser Forum ha definido un calendario claro para la vida útil de los certificados: ahora se limitan a 200 días a partir del 15 de marzo de 2026, con reducciones adicionales a 100 días a partir del 15 de marzo de 2027, y a 47 días a partir del 15 de marzo de 2029.
Este endurecimiento también afecta a los ciclos de validación, haciendo cada vez más necesaria la revalidación frecuente y la automatización de certificados SSL.
Métodos de validación de dominio basados en correo electrónico
1. Verificación por correo electrónico construido
La validación por correo electrónico es el método de DCV más común porque es sencillo y no requiere cambios técnicos en tu infraestructura. La CA envía un correo electrónico con un enlace o código de validación a direcciones específicas de tu dominio.
La CA probará estas direcciones de correo genéricas:
No necesitas configurar todas estas direcciones, basta con que una de la lista funcione. La CA comprueba los registros MX de tu dominio para confirmar que se puede entregar el correo y, a continuación, envía la solicitud de validación.
Cuando llegue el correo, deberás hacer clic en un enlace de verificación o copiar un código en la plataforma de solicitud del certificado. El proceso suele tardar solo unos minutos si tu correo electrónico está configurado correctamente.
Este método funciona muy bien si:
- Tienes una infraestructura de correo electrónico ya establecida para tu dominio
- Solicitas certificados de forma ocasional, no a gran escala
- Quieres el proceso de validación más simple, sin cambios en DNS o en el servidor web
¿La desventaja? No puedes automatizarlo fácilmente, y si tu correo electrónico se cae o las direcciones no se supervisan, tu validación fallará.
2. Correo electrónico a contacto TXT de DNS
Esta variación combina el correo electrónico con el DNS. En lugar de usar direcciones genéricas, publicas una dirección de correo específica en un registro TXT de DNS en _validation-contactemail.tudominio.com. La CA lee este registro y envía la validación a esa dirección.
¿Por qué usar este enfoque?
- Reutilización: una vez configurado, permanece válido durante todo el periodo de validación
- Control centralizado: decides exactamente qué correo recibe las solicitudes de validación
- Apto para equipos: apúntalo a una lista de distribución, no a la bandeja de entrada personal de alguien
Esta es la configuración práctica:
_validation-contactemail.yourdomain.com. IN TXT "mailto:[email protected]"
Solo tienes que crear este registro TXT de DNS con tu correo de contacto preferido, y la CA lo utilizará automáticamente. Esto resulta especialmente útil para organizaciones que gestionan varios certificados. Puedes estandarizar la validación en todos los dominios a través de una única bandeja de entrada supervisada.
Métodos de DCV basados en DNS
1. Validación mediante registro TXT de DNS
La validación mediante registro TXT de DNS es popular por su flexibilidad y su potencial de automatización. Cuando solicitas un certificado, la CA proporciona un nombre de host específico y un token de validación que añades como registro TXT en el DNS de tu dominio.
El proceso básico:
- La CA proporciona un nombre de host (normalmente _dvsauth.tudominio.com) y un token durante la solicitud del certificado
- Creas el registro TXT con ese token como valor
- La CA consulta tu DNS para confirmar que el registro existe
- Una vez verificado, emiten el certificado
El registro suele tener este aspecto:
_dvsauth.yourdomain.com. IN TXT "ab1c2d3e4f5g6h7i8j9k0l1m2n3o4p5q"
La validación mediante TXT de DNS es ideal para:
- Automatización – las API de DNS permiten programar este proceso mediante clientes ACME u otras herramientas personalizadas
- Entornos sin servidores web – solo necesitas acceso al DNS
- Certificados comodín – cubriremos este requisito en la sección de Escenarios especiales
Algo a tener en cuenta: el tiempo de propagación del DNS. Si tus servidores de nombres tienen valores TTL altos o una propagación lenta, la validación podría tardar más. La mayoría de las CA reintentarán durante 24 horas, pero es mejor establecer valores TTL más bajos antes de añadir los registros de validación.
2. Método de registro CNAME de DNS
La validación mediante CNAME utiliza un tipo de registro diferente, pero logra el mismo objetivo. En lugar de almacenar el token de validación directamente, creas un CNAME que apunta a un destino de validación controlado por la CA.
Ejemplo de configuración:
_dnsauth.yourdomain.com. IN CNAME random-token.dcv.digicert.com.
La diferencia clave: el CNAME apunta a un registro que controla la CA, lo que significa que pueden actualizar el destino de validación sin que tú tengas que cambiar el DNS. Algunas CA también permiten esto para la prevalidación de dominio, configuras el CNAME una sola vez y pueden validar cada vez que solicitas certificados.
La validación mediante CNAME funciona bien cuando:
- Tu proveedor de DNS facilita más la gestión de los CNAME que la de los registros TXT
- Quieres la capacidad de prevalidación de dominio para certificados OV/EV
- Trabajas con CA que admiten flujos de validación basados en CNAME
No todas las CA ofrecen validación mediante CNAME, así que consúltalo con tu proveedor. Pero cuando está disponible, es una opción sólida para los equipos que prefieren este tipo de registro DNS.
¡Ahorra un 10% en Certificados SSL al hacer tu pedido en SSL Dragon hoy mismo!
Emisión rápida, encriptación fuerte, 99,99% de confianza del navegador, soporte dedicado y garantía de devolución del dinero en 25 días. Código del cupón: AHORRA10
Métodos de validación basados en archivos HTTP/HTTPS
1. Demostración práctica mediante HTTP
La validación basada en archivos requiere que coloques un archivo específico en tu servidor web en una ruta determinada. La CA accede entonces a este archivo mediante HTTP o HTTPS para confirmar que controlas el servidor que aloja el dominio.
La ruta estándar es: http://tudominio.com/.well-known/pki-validation/fileauth.txt
La CA proporciona tanto el nombre exacto del archivo como su contenido. Creas este archivo en tu servidor, te aseguras de que sea accesible, y la CA lo valida obteniéndolo.
Puntos críticos de implementación:
- El archivo debe ser accesible en el puerto 80 (HTTP) o el puerto 443 (HTTPS)
- El directorio .well-known es una ubicación estándar definida en la RFC 8615
- Esto es obligatorio para la validación de direcciones IP. Si estás obteniendo un certificado para una dirección IPv4 o IPv6, la validación HTTP suele ser tu única opción
La validación basada en archivos es sencilla si tienes acceso directo al servidor web. Es menos ideal si utilizas servicios de alojamiento con acceso restringido al sistema de archivos o CDN que puedan almacenar en caché o interferir con las solicitudes de validación.
Consejos de solución de problemas:
- Asegúrate de que las redirecciones no interfieran. La CA debe poder llegar exactamente a la URL de validación
- Comprueba que los cortafuegos permiten el acceso HTTP/HTTPS
- Desactiva el almacenamiento en caché para el directorio de validación
- Verifica que los permisos del archivo permiten el acceso público de lectura
2. Integración del desafío ACME
El protocolo ACME (Automated Certificate Management Environment) utiliza los desafíos HTTP-01 y DNS-01 para la DCV automatizada. Si utilizas Let’s Encrypt u otra CA compatible con ACME, tu cliente ACME gestiona todo el proceso de validación automáticamente.
Desafío HTTP-01: coloca un archivo de validación en /.well-known/acme-challenge/ (similar a la validación HTTP estándar)
Desafío DNS-01: crea un registro TXT en _acme-challenge.tudominio.com
Tu cliente (como Certbot, acme.sh, o herramientas integradas en plataformas como cPanel) gestiona la validación y la renovación del certificado sin intervención manual. ACME se ha convertido en el estándar para la gestión automatizada de certificados, en particular para las organizaciones que gestionan grandes inventarios de certificados.
Escenarios especiales de validación
1. Validación de certificados multidominio y SAN
Si estás solicitando un certificado multidominio (también llamado certificado SAN o UCC), debes validar cada dominio por separado. Una única comprobación de DCV no cubre todos los dominios del certificado.
Ejemplo: un certificado para example.com, www.example.com y shop.example.com requiere tres validaciones independientes, aunque se trate de dominios relacionados.
¿La buena noticia? Puedes combinar métodos de validación. Utiliza la validación por correo electrónico para un dominio y la validación por DNS para otro, si eso se adapta a tu infraestructura. La plataforma de la CA hará un seguimiento del estado de validación de cada dominio y solo emitirá el certificado cuando todos los dominios estén verificados.
2. Validación de dominios comodín
Los certificados comodín (que cubren *.example.com) requieren métodos de validación basados en DNS. La mayoría de las CA no aceptan la validación por correo electrónico o HTTP para los certificados comodín debido a consideraciones de seguridad.
¿Por qué la validación por DNS para los comodines?
Los certificados comodín protegen un número ilimitado de subdominios. La validación basada en archivos solo podría probar el control de un subdominio a la vez, y la validación por correo electrónico no demuestra el control sobre todos los posibles subdominios. La validación por DNS demuestra que controlas toda la infraestructura de DNS del dominio, lo cual es apropiado para un certificado que protege todos los subdominios.
Si necesitas un certificado comodín, prepárate para usar la validación mediante TXT o CNAME de DNS. Estas suelen ser tus únicas opciones.
3. Consideraciones sobre la validación de subdominios
Puedes validar a nivel de subdominio o de dominio principal, según el método de validación. Para la validación HTTP, el archivo debe ser accesible en el subdominio específico que estás validando. Para la validación por DNS, creas registros en el nivel de subdominio correspondiente.
Una distinción importante: validar el dominio principal (example.com) no valida automáticamente los subdominios (blog.example.com) en la mayoría de los métodos de validación. Cada subdominio necesita su propia validación, a menos que utilices un certificado comodín.
Cómo elegir el método de DCV adecuado para tus necesidades
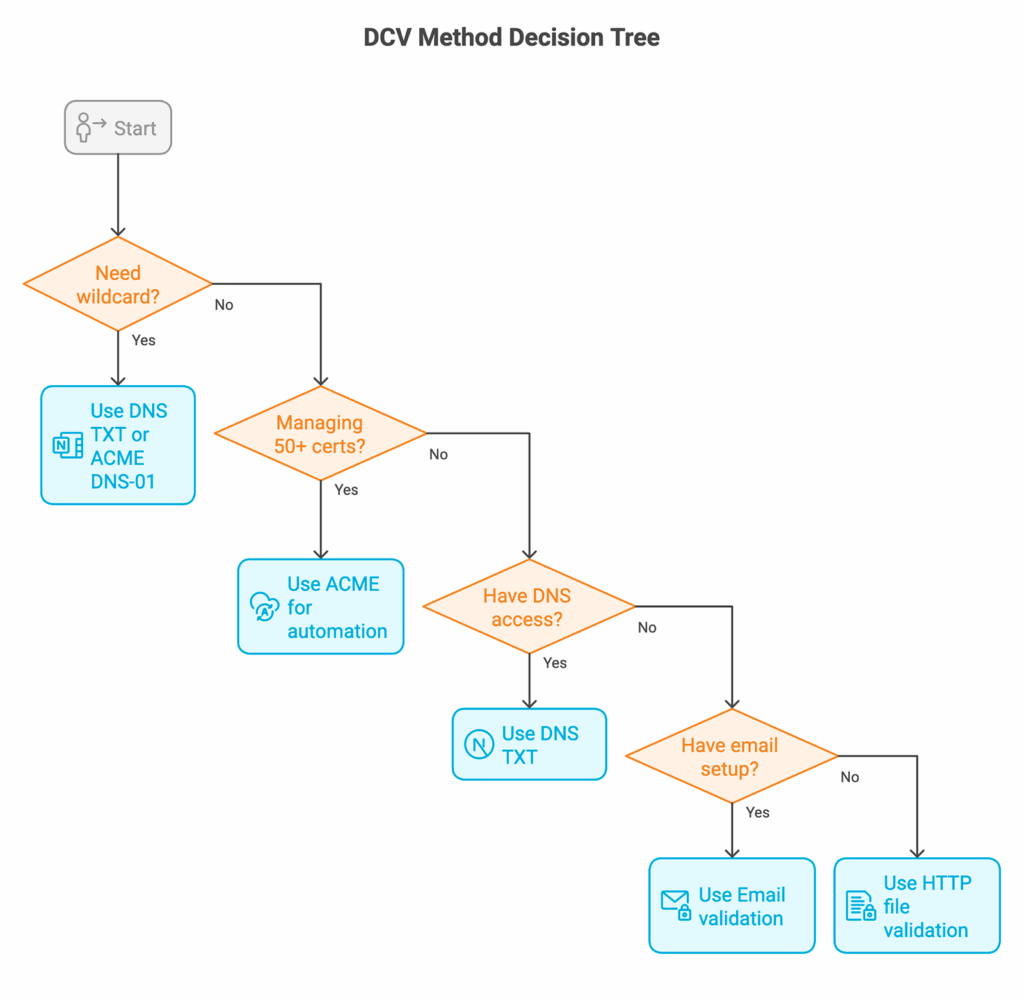
Haz coincidir el método con tu infraestructura:
Compara todos los métodos de DCV de un vistazo
| Método de validación | Tiempo estimado | Capacidad de automatización | Habilidad técnica | Compatibilidad con comodín | Reutilización (OV/EV) | Ideal para |
|---|---|---|---|---|---|---|
| Correo electrónico (genérico) | 5-30 minutos | ❌ Baja | ⭐ Mínima | ✅ Sí | ❌ No | Certificados puntuales, despliegues pequeños |
| Correo electrónico (TXT de DNS) | 15-60 minutos | ❌ Baja | ⭐⭐ Baja-Moderada | ✅ Sí | ✅ Sí (397 días) | Equipos con múltiples certificados, correo electrónico ya establecido |
| Registro TXT de DNS | 10-60 minutos | ✅ Alta | ⭐⭐⭐ Moderada | ✅ Sí | ✅ Sí (397 días) | Automatización, comodines, grandes despliegues |
| CNAME de DNS | 15-60 minutos | ✅ Alta | ⭐⭐⭐ Moderada | ✅ Sí | ✅ Sí (397 días) | Prevalidación de dominio, tokens gestionados por la CA |
| Archivo HTTP | 5-20 minutos | ⚠️ Media | ⭐⭐ Baja-Moderada | ❌ No | ❌ No | Acceso directo al servidor, direcciones IP |
| ACME (HTTP-01) | 2-10 minutos | ✅ Muy alta | ⭐⭐⭐⭐ Moderada-Alta | ❌ No | N/D (renovación automática) | Automatización completa, Let’s Encrypt |
| ACME (DNS-01) | 2-10 minutos | ✅ Muy alta | ⭐⭐⭐⭐ Moderada-Alta | ✅ Sí | N/D (renovación automática) | Automatización completa con comodines |
Selección del método según el escenario
Usa la validación por correo electrónico si:
- Tienes solicitudes de certificados sencillas y puntuales
- Las direcciones de correo electrónico genéricas de administración están supervisadas
- No necesitas automatización
Usa la validación mediante TXT/CNAME de DNS si:
- Necesitas certificados comodín
- Gestionas múltiples certificados
- No tienes acceso al servidor web
- Quieres capacidades de automatización
Usa la validación mediante archivo HTTP si:
- Tienes acceso directo al servidor web
- Estás validando direcciones IP
- Los cambios en el DNS son difíciles en tu organización
Problemas comunes de DCV y soluciones rápidas
Los fallos de validación ocurren. Aquí tienes los errores más frecuentes que encontrarás y cómo resolverlos rápidamente.
Validación de archivo HTTP: «404 Not Found»
Error: «The system queried for a temporary file at http://example.com/.well-known/pki-validation/[filename].txt, but the web server responded with the following error: 404 (Not Found).»
Soluciones rápidas:
- Crea manualmente la estructura de directorios: /public_html/.well-known/pki-validation/
- Establece los permisos: directorios en 755, archivos en 644
- Comprueba las reglas de .htaccess que puedan bloquear la ruta /.well-known/
- Si el dominio se acaba de añadir, espera de 24 a 48 horas para la propagación
- Comprueba la accesibilidad: curl -v http://yourdomain.com/.well-known/pki-validation/test.txt
Causa común: la ruta del archivo de validación no existe o no es públicamente accesible.
Validación HTTP: «Forbids DCV HTTP Redirections»
Error: «cPanel (powered by Sectigo) forbids DCV HTTP redirections.»
Soluciones rápidas:
- Desactiva temporalmente las redirecciones a HTTPS durante la validación
- Excluye la ruta /.well-known/* de las reglas de redirección
- Comprueba el .htaccess, las reglas de página de Cloudflare o la configuración del servidor en busca de redirecciones
- Si usas una CDN, desactívala temporalmente o añade una excepción
Causa común: tu sitio redirige de HTTP a HTTPS o redirige a otro dominio, bloqueando el intento de validación de la CA.
Validación por DNS: «No TXT Record That Matches»
Error: «The DNS query to ‘_dvsauth.example.com’ for the DCV challenge returned no ‘TXT’ record that matches the value ‘[expected-value]’.»
Soluciones rápidas:
- Espera de 1 a 24 horas para la propagación del DNS (depende del TTL)
- Verifica el nombre de host exacto y el valor: dig _dvsauth.example.com TXT +short
- Comprueba si hay errores de copia/pegado en el token de validación
- Si utilizas DNS delegado (registros NS), añade el registro TXT en el proveedor correcto
- Reduce el TTL a 300 segundos (5 minutos) antes de añadir los registros de validación
Causa común: el DNS aún no se ha propagado, o el registro tiene errores tipográficos.
Validación por DNS: registros CAA que bloquean la emisión
Error: «Certificate authority encountered a multiple perspective CAA check error.»
Soluciones rápidas:
- Comprueba los registros CAA existentes: dig example.com CAA
- Añade tu CA a los emisores permitidos: example.com. CAA 0 issue «digicert.com»
- Verifica que los registros CAA se resuelven globalmente usando la herramienta ping.pe
- Si no existen registros CAA, no necesitas añadir ninguno (su ausencia permite todas las CA)
Causa común: los registros CAA restringen qué CA pueden emitir certificados para tu dominio.
Validación por correo electrónico: no se recibe el correo
Soluciones rápidas:
- Comprueba primero las carpetas de correo no deseado/spam
- Verifica que existan estas direcciones y que reciban correo: admin@, administrator@, webmaster@, hostmaster@, postmaster@
- Comprueba los registros MX: dig example.com MX
- Incluye en la lista blanca los dominios de envío de correo de la CA en tu filtro de spam
- Solicita el reenvío del correo desde el panel de control de la CA
Causa común: el correo de validación fue capturado por los filtros de spam, o las direcciones de administrador no existen.
Específico de la plataforma: fallos de AutoSSL en cPanel
Error: «Local HTTP DCV error: An internal error occurred.»
Soluciones rápidas:
- Consulta WHM > Manage AutoSSL para más detalles en los registros
- Espera 30 minutos y vuelve a intentarlo (a menudo se resuelve automáticamente)
- Cambia entre los proveedores Sectigo y Let’s Encrypt
- Borra la cola de AutoSSL: WHM > Manage AutoSSL > Clear pending queue
Comandos rápidos de diagnóstico
Antes de contactar con el soporte técnico, ejecuta estas comprobaciones:
# Verify DNS propagation
dig yourdomain.com +short
dig _dvsauth.yourdomain.com TXT +short

# Test HTTP file accessibility
curl -v http://yourdomain.com/.well-known/pki-validation/test.txt

# Check CAA and MX records
dig yourdomain.com CAA
dig yourdomain.com MX
Simplifica la gestión de tus certificados SSL con SSL Dragon
Realizar correctamente la validación de control de dominio es crucial para un despliegue de certificados sin contratiempos. SSL Dragon ofrece certificados de Autoridades de Certificación de confianza con todos los métodos de validación que necesitas, ya sea que prefieras la verificación por correo electrónico, DNS o HTTP.
Nuestro equipo te ayuda a navegar los requisitos de DCV para certificados de Dominio Validado, Organización Validada y Validación Extendida. Te guiaremos a través del método de validación que se adapte a tu infraestructura y responderemos a tus preguntas cuando surjan problemas de validación.
Deja de luchar con la validación de certificados. ¡Explora nuestras opciones de certificados SSL!
Ahorre un 10% en certificados SSL al realizar su pedido hoy mismo.
Emisión rápida, cifrado potente, 99,99% de confianza del navegador, asistencia dedicada y garantía de devolución del dinero en 25 días. Código del cupón: SAVE10