Când comandați un certificat SSL/TLS, Autoritatea de Certificare nu îl va înmâna pur și simplu. Aceasta are nevoie de dovezi că deții efectiv controlul asupra domeniului pe care îl securizezi. Aici intervine Domain Control Validation (DCV). Este procesul de verificare care confirmă proprietatea asupra domeniului înainte de emiterea oricărui certificat.
Aceasta nu este doar o formalitate birocratică. DCV previne ca atacatorii să obțină certificate valide pentru domenii pe care nu le dețin, ceea ce ar submina complet modelul de încredere care menține HTTPS securizat. CA/Browser Forum, organismul din industrie care stabilește cerințele de bază pentru emiterea certificatelor, impune metode specifice de DCV pe care toate Autoritățile de Certificare trebuie să le respecte.
În acest ghid, vom detalia ce este DCV, vom explora diferitele metode de validare disponibile și te vom ajuta să alegi abordarea potrivită pentru infrastructura ta.
Cuprins
- Ce este Domain Control Validation (DCV)?
- Metode de validare a domeniului bazate pe e-mail
- Metode DCV bazate pe DNS
- Metode de validare bazate pe fișiere HTTP/HTTPS
- Scenarii speciale de validare
- Alegerea metodei DCV potrivite pentru nevoile tale
- Probleme comune legate de DCV și soluții rapide
Economisiți 10% la certificatele SSL atunci când comandați de la SSL Dragon astăzi!
Emitere rapidă, criptare puternică, 99.99% încredere în browser, suport dedicat și garanție de returnare a banilor de 25 de zile. Cod cupon: SAVE10

Ce este DCV (Domain Control Validation)?
Domain Control Validation (DCV) este procesul folosit de Autoritățile de Certificare pentru a verifica proprietatea asupra domeniului înainte de emiterea unui certificat SSL/TLS. Acesta confirmă controlul cerând solicitantului să răspundă prin e-mail, să încarce un fișier pe domeniu sau să configureze înregistrări DNS pentru a demonstra autoritatea asupra domeniului.
Procesul funcționează astfel: CA generează o provocare unică (de obicei un șir alfanumeric aleatoriu), iar tu demonstrezi controlul răspunzând prin infrastructura domeniului tău. Aceasta se poate face prin înregistrări DNS, prin serverul tău web sau prin adrese de e-mail administrative. Odată validat, CA știe că emite certificatul pentru proprietarul legitim al domeniului, nu pentru cineva care încearcă să se dea drept site-ul tău.
Standarde din industrie și conformitate
Cerințele de bază ale CA/Browser Forum definesc exact modul în care trebuie efectuat DCV. Acestea nu sunt simple sugestii, ci reguli stricte pe care CA-urile trebuie să le respecte, altfel riscă să își pierdă statutul de încredere în browsere.
Standardele actuale includ:
- Validarea trebuie să folosească una dintre metodele DCV aprobate (prezentate mai jos)
- Multi-Perspective Issuance Corroboration (MPIC) impune validarea din mai multe perspective de rețea pentru a preveni atacurile localizate
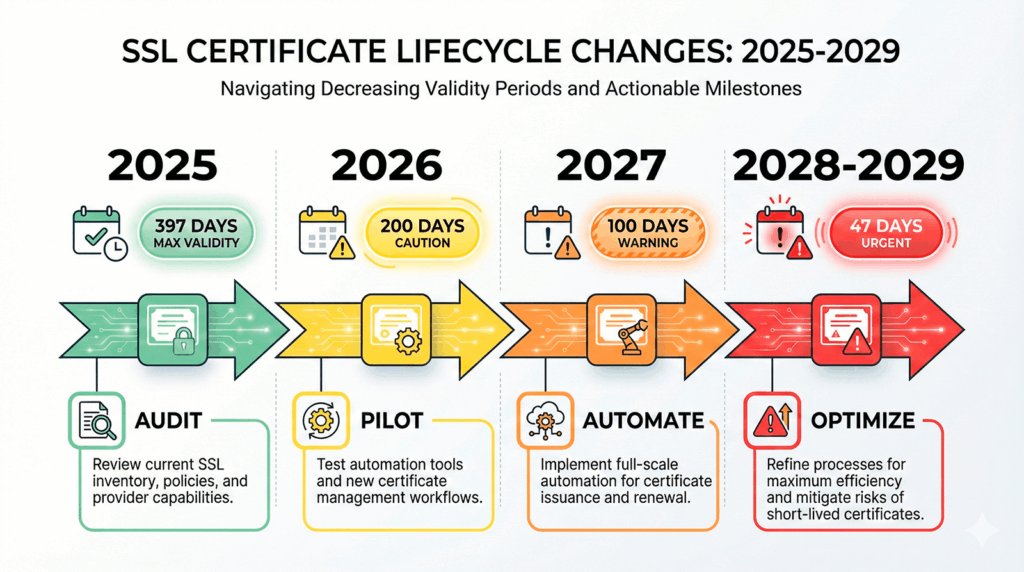
- Validarea este reutilizabilă timp de 397 de zile pentru certificatele Organization Validated (OV) și Extended Validation (EV)
- Certificatele Domain Validated (DV) nu pot reutiliza validarea, trebuie să validezi de fiecare dată când reînnoiești
Un aspect important: aceste cerințe devin tot mai stricte. Industria reduce durata maximă de viață a certificatelor și perioadele de validare.
CA/Browser Forum a definit un calendar clar pentru durata de viață a certificatelor: acestea sunt limitate acum la 200 de zile începând cu 15 martie 2026, cu reduceri ulterioare la 100 de zile începând cu 15 martie 2027 și 47 de zile începând cu 15 martie 2029.
Această restrângere afectează și ciclurile de validare, făcând revalidarea frecventă și automatizarea certificatelor SSL tot mai necesare.
Metode de validare a domeniului bazate pe e-mail
1. Verificarea prin e-mail construit
Validarea prin e-mail este cea mai comună metodă DCV pentru că este simplă și nu necesită modificări tehnice ale infrastructurii tale. CA trimite un e-mail care conține un link sau un cod de validare la adrese specifice de la domeniul tău.
CA va încerca aceste adrese de e-mail generice:
Nu este nevoie să ai configurate toate aceste adrese, ci doar una funcțională din listă. CA verifică înregistrările MX ale domeniului tău pentru a confirma că e-mailul poate fi livrat, apoi trimite cererea de validare.
Când e-mailul ajunge, vei face clic pe un link de verificare sau vei copia un cod înapoi în platforma de comandă a certificatului. Procesul durează de obicei doar câteva minute dacă e-mailul tău este configurat corect.
Această metodă funcționează bine dacă:
- ai deja o infrastructură de e-mail stabilită pentru domeniul tău
- comanzi certificate ocazional, nu la scară largă
- vrei cel mai simplu proces de validare, fără modificări la nivel de DNS sau server web
Dezavantajul? Nu poți automatiza cu ușurință acest proces, iar dacă e-mailul tău nu funcționează sau adresele nu sunt monitorizate, validarea va eșua.
2. E-mail către contact DNS TXT
Această variantă combină e-mailul cu DNS-ul. În loc să folosești adrese generice, publici o adresă de e-mail specifică într-o înregistrare DNS TXT la _validation-contactemail.yourdomain.com. CA citește această înregistrare și trimite validarea către acea adresă.
De ce să folosești această abordare?
- Reutilizabilitate: Odată configurată, rămâne validă pe toată perioada de validare
- Control centralizat: decizi exact ce adresă de e-mail primește cererile de validare
- Prietenos pentru echipe: direcționează-o către o listă de distribuție, nu către căsuța poștală personală a unei persoane
Iată configurarea practică:
_validation-contactemail.yourdomain.com. IN TXT "mailto:[email protected]"
Este suficient să creezi această înregistrare DNS TXT cu e-mailul de contact preferat, iar CA o va folosi automat. Acest lucru este util în special pentru organizațiile care gestionează mai multe certificate. Poți standardiza validarea pentru toate domeniile printr-o singură căsuță de e-mail monitorizată.
Metode DCV bazate pe DNS
1. Validarea prin înregistrare DNS TXT
Validarea prin înregistrare DNS TXT este populară datorită flexibilității și potențialului de automatizare. Când comanzi un certificat, CA îți oferă un nume de host specific și un token de validare pe care îl adaugi ca înregistrare TXT în DNS-ul domeniului tău.
Procesul de bază:
- CA oferă un nume de host (de obicei _dvsauth.yourdomain.com) și un token în timpul comenzii certificatului
- Creezi înregistrarea TXT cu acel token ca valoare
- CA interoghează DNS-ul tău pentru a confirma existența înregistrării
- Odată verificat, emite certificatul
Înregistrarea are de obicei acest aspect:
_dvsauth.yourdomain.com. IN TXT "ab1c2d3e4f5g6h7i8j9k0l1m2n3o4p5q"
Validarea DNS TXT este ideală pentru:
- Automatizare – API-urile DNS permit scriptarea acestui proces prin clienți ACME sau instrumente personalizate
- Medii fără servere web – ai nevoie doar de acces la DNS
- Certificate wildcard – vom trata această cerință în secțiunea Scenarii speciale
Un lucru de urmărit: timpul de propagare DNS. Dacă serverele de nume au valori TTL mari sau propagarea este lentă, validarea ar putea dura mai mult. Majoritatea CA-urilor vor reîncerca timp de 24 de ore, dar cel mai bine este să setezi valori TTL mai mici înainte de a adăuga înregistrările de validare.
2. Metoda cu înregistrare DNS CNAME
Validarea CNAME folosește un tip diferit de înregistrare, dar atinge același obiectiv. În loc să stochezi direct tokenul de validare, creezi un CNAME care indică spre o țintă de validare controlată de CA.
Exemplu de configurare:
_dnsauth.yourdomain.com. IN CNAME random-token.dcv.digicert.com.
Diferența principală: CNAME-ul indică spre o înregistrare controlată de CA, ceea ce înseamnă că aceștia pot actualiza ținta de validare fără ca tu să modifici DNS-ul. Unele CA-uri permit și acest lucru pentru prevalidarea domeniului, configurezi CNAME-ul o singură dată, și pot valida oricând comanzi certificate.
Validarea CNAME funcționează bine când:
- furnizorul tău DNS face ca CNAME-urile să fie mai ușor de gestionat decât înregistrările TXT
- vrei capacitate de prevalidare a domeniului pentru certificate OV/EV
- lucrezi cu CA-uri care suportă fluxuri de validare bazate pe CNAME
Nu toate CA-urile oferă validare CNAME, așa că verifică la furnizorul tău. Dar atunci când este disponibilă, este o opțiune solidă pentru echipele care preferă acest tip de înregistrare DNS.
Economisiți 10% la certificatele SSL atunci când comandați de la SSL Dragon astăzi!
Emitere rapidă, criptare puternică, 99.99% încredere în browser, suport dedicat și garanție de returnare a banilor de 25 de zile. Cod cupon: SAVE10
Metode de validare bazate pe fișiere HTTP/HTTPS
1. Demonstrația practică HTTP
Validarea bazată pe fișiere îți cere să plasezi un fișier specific pe serverul tău web, la o cale desemnată. CA accesează apoi acest fișier prin HTTP sau HTTPS pentru a confirma că deții controlul serverului care găzduiește domeniul.
Calea standard este: http://yourdomain.com/.well-known/pki-validation/fileauth.txt
CA oferă atât numele exact al fișierului, cât și conținutul. Creezi acest fișier pe serverul tău, te asiguri că este accesibil, iar CA validează prin preluarea lui.
Puncte critice de implementare:
- Fișierul trebuie să fie accesibil pe portul 80 (HTTP) sau portul 443 (HTTPS)
- Directorul .well-known este o locație standard definită în RFC 8615
- Acest lucru este necesar pentru validarea adresei IP. Dacă obții un certificat pentru o adresă IPv4 sau IPv6, validarea HTTP este de obicei singura ta opțiune
Validarea bazată pe fișiere este simplă dacă ai acces direct la serverul web. Este mai puțin ideală dacă folosești servicii de hosting cu acces restricționat la sistemul de fișiere sau CDN-uri care ar putea pune în cache sau interfera cu cererile de validare.
Sfaturi pentru depanare:
- Asigură-te că redirecționările nu interferează. CA trebuie să ajungă exact la URL-ul de validare
- Verifică dacă firewall-urile permit accesul HTTP/HTTPS
- Dezactivează cache-ul pentru directorul de validare
- Verifică dacă permisiunile fișierului permit accesul public de citire
2. Integrarea provocărilor ACME
Protocolul ACME (Automated Certificate Management Environment) folosește provocările HTTP-01 și DNS-01 pentru DCV automatizat. Dacă folosești Let’s Encrypt sau o altă CA compatibilă cu ACME, clientul tău ACME gestionează întregul proces de validare automat.
Provocarea HTTP-01: Plasează un fișier de validare la /.well-known/acme-challenge/ (similar validării HTTP standard)
Provocarea DNS-01: Creează o înregistrare TXT la _acme-challenge.yourdomain.com
Clientul tău (precum Certbot, acme.sh sau instrumente integrate în platforme precum cPanel) gestionează validarea și reînnoirea certificatului fără intervenție manuală. ACME a devenit standardul pentru gestionarea automatizată a certificatelor, în special pentru organizațiile care administrează inventare mari de certificate.
Scenarii speciale de validare
1. Validarea certificatelor multi-domeniu și SAN
Dacă comanzi un certificat multi-domeniu (numit și certificat SAN sau UCC), trebuie să validezi fiecare domeniu în parte. O singură verificare DCV nu acoperă toate domeniile de pe certificat.
Exemplu: Un certificat pentru example.com, www.example.com și shop.example.com necesită trei validări separate, chiar dacă sunt domenii înrudite.
Vestea bună? Poți combina metodele de validare. Folosește validarea prin e-mail pentru un domeniu și validarea DNS pentru altul, dacă asta se potrivește infrastructurii tale. Platforma CA va urmări starea validării pentru fiecare domeniu și va emite certificatul doar după verificarea tuturor domeniilor.
2. Validarea domeniilor wildcard
Certificatele wildcard (care acoperă *.example.com) necesită metode de validare bazate pe DNS. Majoritatea CA-urilor nu vor accepta validarea prin e-mail sau HTTP pentru wildcard-uri, din motive de securitate.
De ce validare DNS pentru wildcard-uri?
Certificatele wildcard securizează un număr nelimitat de subdomenii. Validarea bazată pe fișiere ar putea demonstra doar controlul unui singur subdomeniu la un moment dat, iar validarea prin e-mail nu demonstrează controlul asupra tuturor subdomeniilor posibile. Validarea DNS demonstrează că deții controlul asupra întregii infrastructuri DNS a domeniului, ceea ce este potrivit pentru un certificat care protejează toate subdomeniile.
Dacă ai nevoie de un certificat wildcard, planifică să folosești validarea DNS TXT sau CNAME. Acestea sunt de obicei singurele tale opțiuni.
3. Considerații privind validarea subdomeniilor
Poți valida la nivel de subdomeniu sau la nivel de domeniu părinte, în funcție de metoda de validare. Pentru validarea HTTP, fișierul trebuie să fie accesibil la subdomeniul specific pe care îl validezi. Pentru validarea DNS, creezi înregistrări la nivelul corespunzător de subdomeniu.
O distincție importantă: Validarea domeniului părinte (example.com) nu validează automat subdomeniile (blog.example.com) pentru majoritatea metodelor de validare. Fiecare subdomeniu are nevoie de propria validare, cu excepția cazului în care folosești un certificat wildcard.
Alegerea metodei DCV potrivite pentru nevoile tale
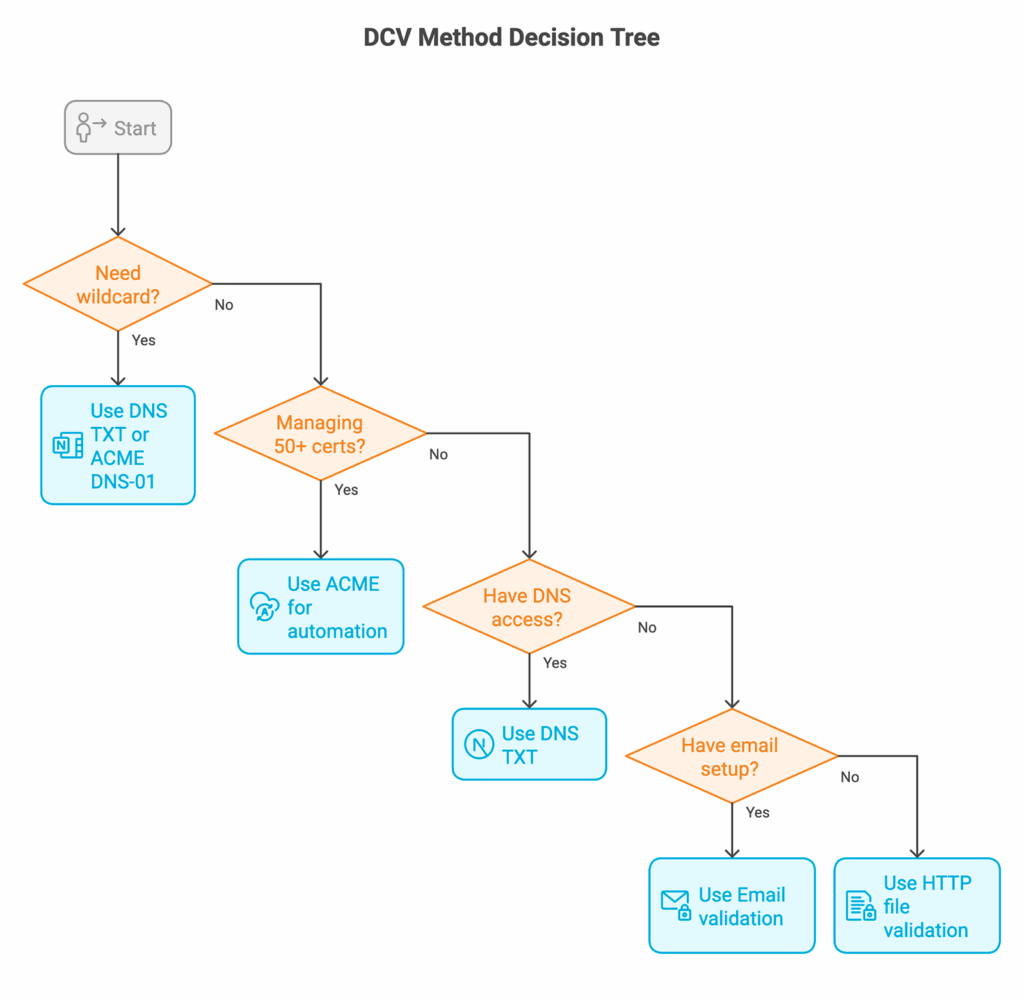
Alege metoda care se potrivește infrastructurii tale:
Comparație rapidă a tuturor metodelor DCV
| Metoda de validare | Timp de finalizare | Capacitate de automatizare | Competențe tehnice | Suport wildcard | Reutilizabilitate (OV/EV) | Cel mai potrivit pentru |
|---|---|---|---|---|---|---|
| E-mail (generic) | 5-30 minute | ❌ Scăzută | ⭐ Minimă | ✅ Da | ❌ Nu | Certificate ocazionale, implementări mici |
| E-mail (DNS TXT) | 15-60 minute | ❌ Scăzută | ⭐⭐ Scăzută-moderată | ✅ Da | ✅ Da (397 zile) | Echipe cu certificate multiple, e-mail stabilit |
| Înregistrare DNS TXT | 10-60 minute | ✅ Ridicată | ⭐⭐⭐ Moderată | ✅ Da | ✅ Da (397 zile) | Automatizare, wildcard-uri, implementări mari |
| DNS CNAME | 15-60 minute | ✅ Ridicată | ⭐⭐⭐ Moderată | ✅ Da | ✅ Da (397 zile) | Prevalidarea domeniului, token-uri gestionate de CA |
| Fișier HTTP | 5-20 minute | ⚠️ Medie | ⭐⭐ Scăzută-moderată | ❌ Nu | ❌ Nu | Acces direct la server, adrese IP |
| ACME (HTTP-01) | 2-10 minute | ✅ Foarte ridicată | ⭐⭐⭐⭐ Moderată-ridicată | ❌ Nu | N/A (reînnoire automată) | Automatizare completă, Let’s Encrypt |
| ACME (DNS-01) | 2-10 minute | ✅ Foarte ridicată | ⭐⭐⭐⭐ Moderată-ridicată | ✅ Da | N/A (reînnoire automată) | Automatizare completă cu wildcard-uri |
Selectarea metodei în funcție de scenariu
Folosește validarea prin e-mail dacă:
- ai comenzi simple, ocazionale, de certificate
- adresele de e-mail generice ale administratorului sunt monitorizate
- nu ai nevoie de automatizare
Folosește validarea DNS TXT/CNAME dacă:
- ai nevoie de certificate wildcard
- gestionezi mai multe certificate
- nu ai acces la serverul web
- vrei capacități de automatizare
Folosește validarea prin fișier HTTP dacă:
- ai acces direct la serverul web
- validezi adrese IP
- modificările DNS sunt dificile în organizația ta
Probleme comune legate de DCV și soluții rapide
Eșecurile de validare se întâmplă. Iată cele mai frecvente erori pe care le vei întâlni și cum să le rezolvi rapid.
Validarea prin fișier HTTP: „404 Not Found”
Eroare: „The system queried for a temporary file at http://example.com/.well-known/pki-validation/[filename].txt, but the web server responded with the following error: 404 (Not Found).”
Soluții rapide:
- Creează manual structura de directoare: /public_html/.well-known/pki-validation/
- Setează permisiunile: directoare la 755, fișiere la 644
- Verifică regulile .htaccess care ar putea bloca calea /.well-known/
- Dacă domeniul a fost adăugat recent, așteaptă 24-48 de ore pentru propagare
- Testează accesibilitatea: curl -v http://yourdomain.com/.well-known/pki-validation/test.txt
Cauza comună: Calea fișierului de validare nu există sau nu este accesibilă public.
Validare HTTP: „Forbids DCV HTTP Redirections”
Eroare: „cPanel (powered by Sectigo) forbids DCV HTTP redirections.”
Soluții rapide:
- Dezactivează temporar redirecționările către HTTPS în timpul validării
- Exclude calea /.well-known/* din regulile de redirecționare
- Verifică .htaccess, regulile de pagină Cloudflare sau configurația serverului pentru redirecționări
- Dacă folosești un CDN, dezactivează-l temporar sau adaugă o excepție
Cauza comună: Site-ul tău redirecționează HTTP către HTTPS sau redirecționează către un alt domeniu, blocând încercarea de validare a CA.
Validare DNS: „No TXT Record That Matches”
Eroare: „The DNS query to ‘_dvsauth.example.com’ for the DCV challenge returned no ‘TXT’ record that matches the value ‘[expected-value]’.”
Soluții rapide:
- Așteaptă 1-24 de ore pentru propagarea DNS (depinde de TTL)
- Verifică numele exact de host și valoarea: dig _dvsauth.example.com TXT +short
- Verifică erorile de copiere/lipire în tokenul de validare
- Dacă folosești DNS delegat (înregistrări NS), adaugă înregistrarea TXT la furnizorul corect
- Redu TTL-ul la 300 de secunde (5 minute) înainte de a adăuga înregistrările de validare
Cauza comună: DNS-ul nu s-a propagat încă sau înregistrarea conține greșeli de tastare.
Validare DNS: înregistrări CAA care blochează emiterea
Eroare: „Certificate authority encountered a multiple perspective CAA check error.”
Soluții rapide:
- Verifică înregistrările CAA existente: dig example.com CAA
- Adaugă CA-ul tău la emitenții permiși: example.com. CAA 0 issue „digicert.com”
- Verifică dacă înregistrările CAA se rezolvă la nivel global folosind instrumentul ping.pe
- Dacă nu există înregistrări CAA, nu trebuie să adaugi niciuna (absența permite toate CA-urile)
Cauza comună: Înregistrările CAA restricționează care CA-uri pot emite certificate pentru domeniul tău.
Validare prin e-mail: e-mailul nu a fost primit
Soluții rapide:
- Verifică mai întâi folderele de spam/junk
- Verifică dacă aceste adrese există și primesc e-mail: admin@, administrator@, webmaster@, hostmaster@, postmaster@
- Verifică înregistrările MX: dig example.com MX
- Adaugă în lista albă domeniile de trimitere ale e-mailurilor CA în filtrul tău de spam
- Solicită retrimiterea e-mailului din panoul de control al CA
Cauza comună: E-mailul de validare a fost prins de filtrele de spam sau adresele de administrator nu există.
Specific platformei: eșecuri AutoSSL în cPanel
Eroare: „Local HTTP DCV error: An internal error occurred.”
Soluții rapide:
- Verifică jurnalele WHM > Manage AutoSSL pentru detalii
- Așteaptă 30 de minute și reîncearcă (de multe ori se rezolvă automat)
- Comută între furnizorii Sectigo și Let’s Encrypt
- Golește coada AutoSSL: WHM > Manage AutoSSL > Clear pending queue
Comenzi rapide de diagnosticare
Înainte de a contacta suportul, execută aceste verificări:
# Verifică propagarea DNS
dig yourdomain.com +short
dig _dvsauth.yourdomain.com TXT +short

# Testează accesibilitatea fișierului HTTP
curl -v http://yourdomain.com/.well-known/pki-validation/test.txt

# Verifică înregistrările CAA și MX
dig yourdomain.com CAA
dig yourdomain.com MX
Simplifică gestionarea certificatelor SSL cu SSL Dragon
A face corect validarea controlului domeniului este esențial pentru o implementare fără probleme a certificatului. SSL Dragon oferă certificate de la Autorități de Certificare de încredere cu toate metodele de validare de care ai nevoie, fie că preferi verificarea prin e-mail, DNS sau bazată pe HTTP.
Echipa noastră te ajută să navighezi cerințele DCV pentru certificate Domain Validated, Organization Validated și Extended Validation. Te vom ghida prin metoda de validare care se potrivește infrastructurii tale și îți vom răspunde la întrebări atunci când apar probleme de validare.
Nu te mai lupta cu validarea certificatelor. Răsfoiește opțiunile noastre de certificate SSL!
Economisește 10% la certificatele SSL în momentul plasării comenzii!
Eliberare rapidă, criptare puternică, încredere în browser de 99,99%, suport dedicat și garanție de returnare a banilor în 25 de zile. Codul cuponului: SAVE10