Wenn Sie ein SSL/TLS-Zertifikat bestellen, übergibt die Zertifizierungsstelle es nicht einfach so. Sie benötigt einen Nachweis, dass Sie tatsächlich die Kontrolle über die Domain haben, die Sie absichern möchten. Genau hier kommt die Domain Control Validation (DCV) ins Spiel. Sie ist der Verifizierungsprozess, der den Domainbesitz bestätigt, bevor ein Zertifikat ausgestellt wird.
Dabei handelt es sich nicht nur um bürokratischen Formalismus. DCV verhindert, dass Angreifer gültige Zertifikate für Domains erhalten, die ihnen nicht gehören – was das Vertrauensmodell, das HTTPS sicher macht, komplett untergraben würde. Das CA/Browser Forum, das Branchengremium, das Basisanforderungen für die Zertifikatsausstellung festlegt, schreibt bestimmte DCV-Methoden vor, die alle Zertifizierungsstellen befolgen müssen.
In diesem Leitfaden erklären wir, was DCV ist, stellen die verschiedenen verfügbaren Validierungsmethoden vor und helfen Ihnen, den richtigen Ansatz für Ihre Infrastruktur auszuwählen.
Inhaltsverzeichnis
- Was ist Domain Control Validation (DCV)?
- E-Mail-basierte Domainvalidierungsmethoden
- DNS-basierte DCV-Methoden
- HTTP/HTTPS-dateibasierte Validierungsmethoden
- Besondere Validierungsszenarien
- Die richtige DCV-Methode für Ihre Anforderungen wählen
- Häufige DCV-Probleme und schnelle Lösungen
Sparen Sie 10% auf SSL-Zertifikate, wenn Sie heute bei SSL Dragon bestellen!
Schnelle Ausgabe, starke Verschlüsselung, 99,99% Browservertrauen, engagierter Support und 25 Tage Geld-zurück-Garantie. Coupon-Code: SAVE10

Was ist DCV (Domain Control Validation)?
Domain Control Validation (DCV) ist der Prozess, den Zertifizierungsstellen nutzen, um den Domainbesitz zu überprüfen, bevor sie ein SSL/TLS-Zertifikat ausstellen. Dabei wird die Kontrolle bestätigt, indem der Antragsteller per E-Mail antworten, eine Datei auf die Domain hochladen oder DNS-Einträge konfigurieren muss, um die Berechtigung über die Domain nachzuweisen.
Der Prozess funktioniert folgendermaßen: Die Zertifizierungsstelle erzeugt eine eindeutige Challenge (in der Regel eine zufällige alphanumerische Zeichenfolge), und Sie weisen die Kontrolle nach, indem Sie über die Infrastruktur Ihrer Domain antworten. Dies kann über DNS-Einträge, Ihren Webserver oder administrative E-Mail-Adressen erfolgen. Sobald die Validierung erfolgt ist, weiß die CA, dass sie das Zertifikat dem rechtmäßigen Domaininhaber ausstellt und nicht jemandem, der versucht, sich als Ihre Website auszugeben.
Branchenstandards und Compliance
Die Basisanforderungen des CA/Browser Forums legen genau fest, wie DCV durchgeführt werden muss. Dabei handelt es sich nicht um Empfehlungen, sondern um strenge Regeln, an die sich Zertifizierungsstellen halten müssen – andernfalls riskieren sie, ihren vertrauenswürdigen Status in Browsern zu verlieren.
Aktuelle Standards umfassen:
- Die Validierung muss eine der zugelassenen DCV-Methoden verwenden (siehe unten)
- Multi-Perspective Issuance Corroboration (MPIC) erfordert eine Validierung aus mehreren Netzwerkperspektiven, um lokalisierte Angriffe zu verhindern
- Die Validierung ist für 397 Tage bei Organization Validated (OV)- und Extended Validation (EV)-Zertifikaten wiederverwendbar
- Domain Validated (DV)-Zertifikate können die Validierung nicht wiederverwenden – Sie müssen bei jeder Verlängerung erneut validieren
Wichtig zu wissen: Diese Anforderungen werden strenger. Die Branche verkürzt die maximalen Lebensdauern von Zertifikaten und die Validierungszeiträume.
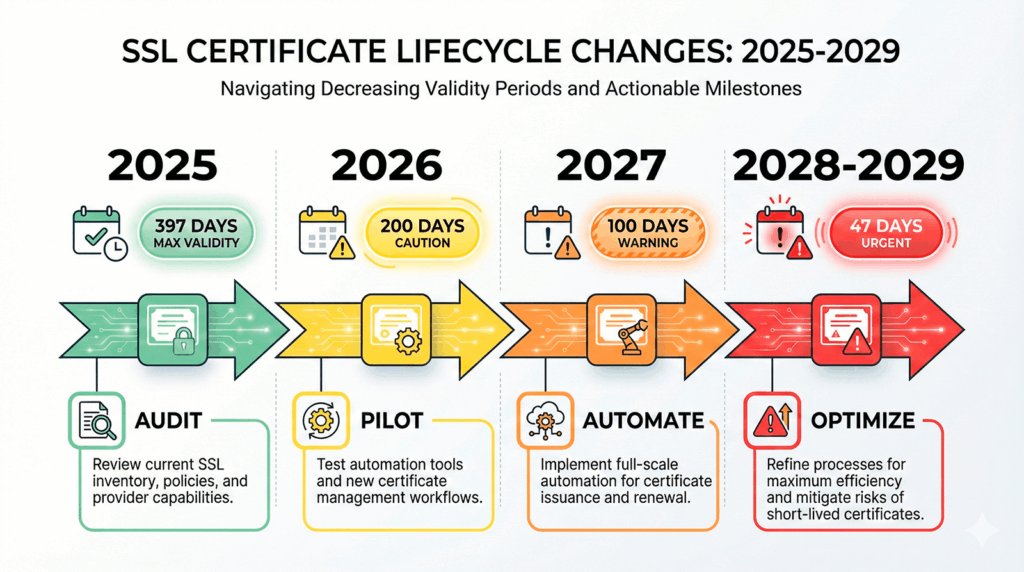
Das CA/Browser Forum hat einen klaren Zeitplan für die Lebensdauer von Zertifikaten festgelegt: Sie sind ab dem 15. März 2026 auf 200 Tage begrenzt, mit weiteren Reduzierungen auf 100 Tage ab dem 15. März 2027 und 47 Tage ab dem 15. März 2029.
Diese Verschärfung wirkt sich auch auf die Validierungszyklen aus und macht eine häufige erneute Validierung sowie SSL-Zertifikatsautomatisierung zunehmend erforderlich.
E-Mail-basierte Domainvalidierungsmethoden
1. Constructed Email Verification
Die E-Mail-Validierung ist die gängigste DCV-Methode, da sie einfach ist und keine technischen Änderungen an Ihrer Infrastruktur erfordert. Die CA sendet eine E-Mail mit einem Validierungslink oder -code an bestimmte Adressen Ihrer Domain.
Die CA wird folgende generische E-Mail-Adressen ausprobieren:
Sie müssen nicht alle davon einrichten – eine funktionierende Adresse aus der Liste genügt. Die CA prüft die MX-Einträge Ihrer Domain, um sicherzustellen, dass E-Mails zugestellt werden können, und sendet anschließend die Validierungsanfrage.
Sobald die E-Mail eintrifft, klicken Sie auf einen Bestätigungslink oder kopieren einen Code zurück in die Plattform für die Zertifikatsbestellung. Der Vorgang dauert bei richtig konfigurierter E-Mail meist nur wenige Minuten.
Diese Methode eignet sich hervorragend, wenn:
- Sie über eine etablierte E-Mail-Infrastruktur für Ihre Domain verfügen
- Sie nur gelegentlich Zertifikate bestellen, nicht im großen Umfang
- Sie den einfachsten Validierungsprozess ohne DNS- oder Webserver-Änderungen wünschen
Der Nachteil? Sie können den Prozess nicht einfach automatisieren, und wenn Ihre E-Mail ausfällt oder die Adressen nicht überwacht werden, schlägt die Validierung fehl.
2. E-Mail an DNS-TXT-Kontakt
Diese Variante kombiniert E-Mail mit DNS. Anstatt generische Adressen zu verwenden, veröffentlichen Sie eine bestimmte E-Mail-Adresse in einem DNS-TXT-Eintrag unter _validation-contactemail.yourdomain.com. Die CA liest diesen Eintrag aus und sendet die Validierung an diese Adresse.
Warum diesen Ansatz verwenden?
- Wiederverwendbarkeit: Einmal konfiguriert, bleibt sie für den gesamten Validierungszeitraum gültig
- Zentrale Kontrolle: Sie entscheiden genau, welche E-Mail-Adresse Validierungsanfragen erhält
- Teamfreundlich: Verweisen Sie auf eine Verteilerliste, nicht auf das persönliche Postfach einer Einzelperson
So sieht die praktische Einrichtung aus:
_validation-contactemail.yourdomain.com. IN TXT "mailto:[email protected]"
Erstellen Sie einfach diesen DNS-TXT-Eintrag mit Ihrer bevorzugten Kontakt-E-Mail, und die CA verwendet ihn automatisch. Dies ist besonders nützlich für Organisationen, die mehrere Zertifikate verwalten. Sie können die Validierung über alle Domains hinweg über ein einziges überwachtes Postfach standardisieren.
DNS-basierte DCV-Methoden
1. DNS-TXT-Eintragsvalidierung
Die DNS-TXT-Eintragsvalidierung ist wegen ihrer Flexibilität und ihres Automatisierungspotenzials beliebt. Wenn Sie ein Zertifikat bestellen, stellt die CA einen bestimmten Hostnamen und ein Validierungstoken bereit, das Sie als TXT-Eintrag zum DNS Ihrer Domain hinzufügen.
Der grundlegende Ablauf:
- Die CA stellt während der Zertifikatsbestellung einen Hostnamen (in der Regel _dvsauth.yourdomain.com) und ein Token bereit
- Sie erstellen den TXT-Eintrag mit diesem Token als Wert
- Die CA fragt Ihr DNS ab, um zu bestätigen, dass der Eintrag vorhanden ist
- Nach der Überprüfung stellen sie das Zertifikat aus
Der Eintrag sieht typischerweise so aus:
_dvsauth.yourdomain.com. IN TXT "ab1c2d3e4f5g6h7i8j9k0l1m2n3o4p5q"
Die DNS-TXT-Validierung ist ideal für:
- Automatisierung – DNS-APIs machen dies über ACME-Clients oder eigene Tools skriptfähig
- Umgebungen ohne Webserver – Sie benötigen nur DNS-Zugriff
- Wildcard-Zertifikate – diese Anforderung behandeln wir im Abschnitt zu besonderen Szenarien
Eine Sache, auf die Sie achten sollten: die DNS-Propagierungszeit. Wenn Ihre Nameserver hohe TTL-Werte oder eine langsame Propagierung haben, kann die Validierung länger dauern. Die meisten CAs wiederholen den Versuch 24 Stunden lang, aber es ist ratsam, niedrigere TTL-Werte einzustellen, bevor Sie Validierungseinträge hinzufügen.
2. DNS-CNAME-Eintragsmethode
Die CNAME-Validierung verwendet einen anderen Eintragstyp, erreicht aber dasselbe Ziel. Anstatt das Validierungstoken direkt zu speichern, erstellen Sie einen CNAME, der auf ein von der CA kontrolliertes Validierungsziel verweist.
Beispielkonfiguration:
_dnsauth.yourdomain.com. IN CNAME random-token.dcv.digicert.com.
Der entscheidende Unterschied: Der CNAME verweist auf einen Eintrag, den die CA kontrolliert, was bedeutet, dass sie das Validierungsziel aktualisieren kann, ohne dass Sie das DNS ändern müssen. Manche CAs erlauben dies auch für die Domain-Vorvalidierung – Sie richten den CNAME einmal ein, und sie können validieren, wann immer Sie Zertifikate bestellen.
Die CNAME-Validierung funktioniert gut, wenn:
- Ihr DNS-Anbieter CNAMEs leichter zu verwalten macht als TXT-Einträge
- Sie eine Domain-Vorvalidierungsfunktion für OV/EV-Zertifikate wünschen
- Sie mit CAs arbeiten, die CNAME-basierte Validierungsabläufe unterstützen
Nicht alle CAs bieten eine CNAME-Validierung an, prüfen Sie also bei Ihrem Anbieter nach. Wenn sie jedoch verfügbar ist, ist sie eine solide Option für Teams, die diesen DNS-Eintragstyp bevorzugen.
Sparen Sie 10% auf SSL-Zertifikate, wenn Sie heute bei SSL Dragon bestellen!
Schnelle Ausgabe, starke Verschlüsselung, 99,99% Browservertrauen, engagierter Support und 25 Tage Geld-zurück-Garantie. Coupon-Code: SAVE10
HTTP/HTTPS-dateibasierte Validierungsmethoden
1. HTTP-Nachweisverfahren
Bei der dateibasierten Validierung müssen Sie eine bestimmte Datei an einem festgelegten Pfad auf Ihrem Webserver platzieren. Die CA greift dann per HTTP oder HTTPS auf diese Datei zu, um zu bestätigen, dass Sie den Server kontrollieren, auf dem die Domain gehostet wird.
Der Standardpfad lautet: http://yourdomain.com/.well-known/pki-validation/fileauth.txt
Die CA stellt sowohl den genauen Dateinamen als auch den Inhalt bereit. Sie erstellen diese Datei auf Ihrem Server, stellen sicher, dass sie zugänglich ist, und die CA validiert, indem sie sie abruft.
Wichtige Punkte zur Umsetzung:
- Die Datei muss auf Port 80 (HTTP) oder Port 443 (HTTPS) zugänglich sein
- Das .well-known-Verzeichnis ist ein Standardstandort, der in RFC 8615 definiert ist
- Dies ist für die IP-Adressvalidierung erforderlich. Wenn Sie ein Zertifikat für eine IPv4- oder IPv6-Adresse erhalten, ist die HTTP-Validierung in der Regel Ihre einzige Option
Die dateibasierte Validierung ist unkompliziert, wenn Sie direkten Zugriff auf den Webserver haben. Sie ist weniger geeignet, wenn Sie Hosting-Dienste mit eingeschränktem Dateisystemzugriff oder CDNs verwenden, die Validierungsanfragen zwischenspeichern oder stören könnten.
Tipps zur Fehlerbehebung:
- Stellen Sie sicher, dass Weiterleitungen nicht stören. Die CA muss die genaue Validierungs-URL erreichen
- Prüfen Sie, ob Firewalls den HTTP/HTTPS-Zugriff zulassen
- Deaktivieren Sie das Caching für das Validierungsverzeichnis
- Überprüfen Sie, ob die Dateiberechtigungen öffentlichen Lesezugriff erlauben
2. ACME-Challenge-Integration
Das ACME (Automated Certificate Management Environment)-Protokoll verwendet HTTP-01- und DNS-01-Challenges für automatisierte DCV. Wenn Sie Let’s Encrypt oder eine andere ACME-kompatible CA verwenden, übernimmt Ihr ACME-Client den gesamten Validierungsprozess automatisch.
HTTP-01-Challenge: Platziert eine Validierungsdatei unter /.well-known/acme-challenge/ (ähnlich der Standard-HTTP-Validierung)
DNS-01-Challenge: Erstellt einen TXT-Eintrag unter _acme-challenge.yourdomain.com
Ihr Client (wie Certbot, acme.sh oder integrierte Tools in Plattformen wie cPanel) übernimmt die Validierung und Zertifikatsverlängerung ohne manuellen Eingriff. ACME hat sich zum Standard für die automatisierte Zertifikatsverwaltung entwickelt, insbesondere für Organisationen, die große Zertifikatsbestände verwalten.
Besondere Validierungsszenarien
1. Validierung von Multi-Domain- und SAN-Zertifikaten
Wenn Sie ein Multi-Domain-Zertifikat bestellen (auch SAN- oder UCC-Zertifikate genannt), müssen Sie jede Domain separat validieren. Eine einzelne DCV-Prüfung deckt nicht alle Domains auf dem Zertifikat ab.
Beispiel: Ein Zertifikat für example.com, www.example.com und shop.example.com erfordert drei separate Validierungen, auch wenn es sich um verwandte Domains handelt.
Die gute Nachricht? Sie können Validierungsmethoden kombinieren. Verwenden Sie die E-Mail-Validierung für eine Domain und die DNS-Validierung für eine andere, wenn das zu Ihrer Infrastruktur passt. Die Plattform der CA verfolgt den Validierungsstatus für jede Domain und stellt das Zertifikat erst aus, wenn alle Domains überprüft wurden.
2. Wildcard-Domainvalidierung
Wildcard-Zertifikate (die *.example.com abdecken) erfordern DNS-basierte Validierungsmethoden. Die meisten CAs akzeptieren aus Sicherheitsgründen keine E-Mail- oder HTTP-Validierung für Wildcards.
Warum DNS-Validierung für Wildcards?
Wildcard-Zertifikate sichern unbegrenzt viele Subdomains ab. Die dateibasierte Validierung könnte nur jeweils die Kontrolle über eine einzige Subdomain nachweisen, und die E-Mail-Validierung zeigt keine Kontrolle über alle möglichen Subdomains. Die DNS-Validierung beweist, dass Sie die gesamte DNS-Infrastruktur der Domain kontrollieren, was für ein Zertifikat, das alle Subdomains schützt, angemessen ist.
Wenn Sie ein Wildcard-Zertifikat benötigen, planen Sie mit DNS-TXT- oder CNAME-Validierung. Diese sind in der Regel Ihre einzigen Optionen.
3. Überlegungen zur Subdomain-Validierung
Sie können je nach Validierungsmethode auf Subdomain- oder übergeordneter Domainebene validieren. Bei der HTTP-Validierung muss die Datei an der spezifischen Subdomain zugänglich sein, die Sie validieren. Bei der DNS-Validierung erstellen Sie Einträge auf der entsprechenden Subdomain-Ebene.
Ein wichtiger Unterschied: Die Validierung der übergeordneten Domain (example.com) validiert bei den meisten Validierungsmethoden nicht automatisch Subdomains (blog.example.com). Jede Subdomain benötigt ihre eigene Validierung, es sei denn, Sie verwenden ein Wildcard-Zertifikat.
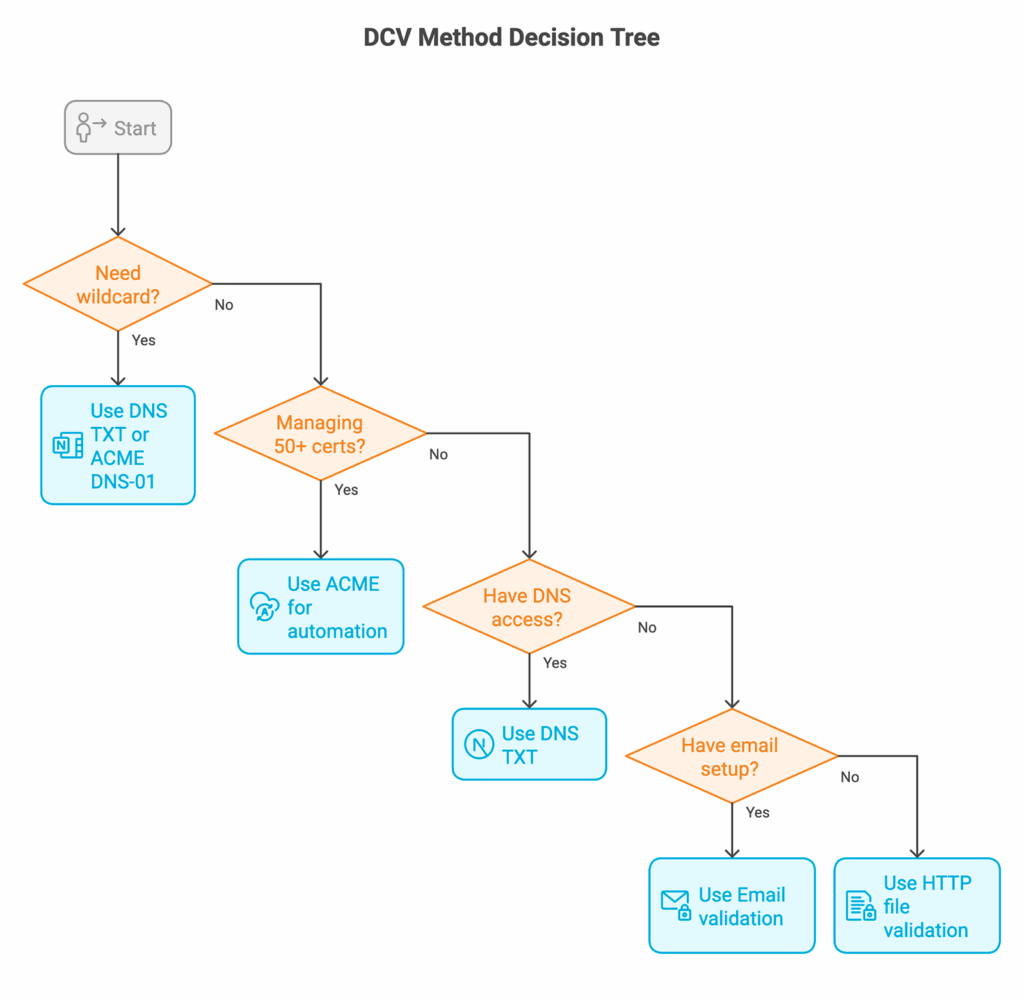
Die richtige DCV-Methode für Ihre Anforderungen wählen
Wählen Sie die Methode passend zu Ihrer Infrastruktur:
Alle DCV-Methoden im Überblick vergleichen
| Validierungsmethode | Zeit bis zum Abschluss | Automatisierungsfähigkeit | Technisches Können | Wildcard-Unterstützung | Wiederverwendbarkeit (OV/EV) | Am besten geeignet für |
|---|---|---|---|---|---|---|
| E-Mail (generisch) | 5-30 Minuten | ❌ Gering | ⭐ Minimal | ✅ Ja | ❌ Nein | Einmalige Zertifikate, kleine Bereitstellungen |
| E-Mail (DNS TXT) | 15-60 Minuten | ❌ Gering | ⭐⭐ Gering-Mittel | ✅ Ja | ✅ Ja (397 Tage) | Teams mit mehreren Zertifikaten, etablierter E-Mail-Betrieb |
| DNS-TXT-Eintrag | 10-60 Minuten | ✅ Hoch | ⭐⭐⭐ Mittel | ✅ Ja | ✅ Ja (397 Tage) | Automatisierung, Wildcards, große Bereitstellungen |
| DNS-CNAME | 15-60 Minuten | ✅ Hoch | ⭐⭐⭐ Mittel | ✅ Ja | ✅ Ja (397 Tage) | Domain-Vorvalidierung, von der CA verwaltete Token |
| HTTP-Datei | 5-20 Minuten | ⚠️ Mittel | ⭐⭐ Gering-Mittel | ❌ Nein | ❌ Nein | Direkter Serverzugriff, IP-Adressen |
| ACME (HTTP-01) | 2-10 Minuten | ✅ Sehr hoch | ⭐⭐⭐⭐ Mittel-Hoch | ❌ Nein | Entfällt (automatische Verlängerung) | Vollautomatisierung, Let’s Encrypt |
| ACME (DNS-01) | 2-10 Minuten | ✅ Sehr hoch | ⭐⭐⭐⭐ Mittel-Hoch | ✅ Ja | Entfällt (automatische Verlängerung) | Vollautomatisierung mit Wildcards |
Methodenauswahl je nach Szenario
Nutzen Sie die E-Mail-Validierung, wenn:
- Sie einfache, einmalige Zertifikatsbestellungen haben
- Generische Admin-E-Mail-Adressen überwacht werden
- Sie keine Automatisierung benötigen
Nutzen Sie die DNS-TXT-/CNAME-Validierung, wenn:
- Sie Wildcard-Zertifikate benötigen
- Sie mehrere Zertifikate verwalten
- Sie keinen Zugriff auf den Webserver haben
- Sie Automatisierungsfunktionen wünschen
Nutzen Sie die HTTP-Dateivalidierung, wenn:
- Sie direkten Zugriff auf den Webserver haben
- Sie IP-Adressen validieren
- DNS-Änderungen in Ihrer Organisation schwierig sind
Häufige DCV-Probleme und schnelle Lösungen
Validierungsfehler kommen vor. Hier sind die häufigsten Fehler, denen Sie begegnen werden, und wie Sie sie schnell beheben können.
HTTP-Dateivalidierung: „404 Not Found“
Fehler: „The system queried for a temporary file at http://example.com/.well-known/pki-validation/[filename].txt, but the web server responded with the following error: 404 (Not Found).“
Schnelle Lösungen:
- Erstellen Sie die Verzeichnisstruktur manuell: /public_html/.well-known/pki-validation/
- Setzen Sie Berechtigungen: Verzeichnisse auf 755, Dateien auf 644
- Prüfen Sie .htaccess-Regeln, die den Pfad /.well-known/ blockieren könnten
- Falls die Domain gerade erst hinzugefügt wurde, warten Sie 24-48 Stunden auf die Propagierung
- Testen Sie die Zugänglichkeit: curl -v http://yourdomain.com/.well-known/pki-validation/test.txt
Häufige Ursache: Der Validierungsdateipfad existiert nicht oder ist nicht öffentlich zugänglich.
HTTP-Validierung: „Forbids DCV HTTP Redirections“
Fehler: „cPanel (powered by Sectigo) forbids DCV HTTP redirections.“
Schnelle Lösungen:
- Deaktivieren Sie Weiterleitungen zu HTTPS während der Validierung vorübergehend
- Schließen Sie den Pfad /.well-known/* aus den Weiterleitungsregeln aus
- Prüfen Sie .htaccess, Cloudflare-Seitenregeln oder Serverkonfiguration auf Weiterleitungen
- Falls Sie ein CDN verwenden, deaktivieren Sie es vorübergehend oder fügen Sie eine Ausnahme hinzu
Häufige Ursache: Ihre Website leitet HTTP auf HTTPS um oder leitet zu einer anderen Domain weiter, wodurch der Validierungsversuch der CA blockiert wird.
DNS-Validierung: „No TXT Record That Matches“
Fehler: „The DNS query to ‚_dvsauth.example.com‘ for the DCV challenge returned no ‚TXT‘ record that matches the value ‚[expected-value]‘.“
Schnelle Lösungen:
- Warten Sie 1-24 Stunden auf die DNS-Propagierung (abhängig von der TTL)
- Überprüfen Sie den genauen Hostnamen und Wert: dig _dvsauth.example.com TXT +short
- Prüfen Sie auf Kopier-/Einfügefehler im Validierungstoken
- Bei delegiertem DNS (NS-Einträge) fügen Sie den TXT-Eintrag beim richtigen Anbieter hinzu
- Senken Sie die TTL auf 300 Sekunden (5 Minuten), bevor Sie Validierungseinträge hinzufügen
Häufige Ursache: Das DNS wurde noch nicht propagiert, oder der Eintrag enthält Tippfehler.
DNS-Validierung: CAA-Einträge blockieren die Ausstellung
Fehler: „Certificate authority encountered a multiple perspective CAA check error.“
Schnelle Lösungen:
- Prüfen Sie vorhandene CAA-Einträge: dig example.com CAA
- Fügen Sie Ihre CA zu den zulässigen Ausstellern hinzu: example.com. CAA 0 issue „digicert.com“
- Überprüfen Sie mit dem Tool ping.pe, ob CAA-Einträge global aufgelöst werden
- Falls keine CAA-Einträge vorhanden sind, müssen Sie keine hinzufügen (das Fehlen erlaubt alle CAs)
Häufige Ursache: CAA-Einträge schränken ein, welche CAs Zertifikate für Ihre Domain ausstellen dürfen.
E-Mail-Validierung: E-Mail nicht erhalten
Schnelle Lösungen:
- Prüfen Sie zuerst den Spam-/Junk-Ordner
- Überprüfen Sie, dass diese Adressen existieren und E-Mails empfangen: admin@, administrator@, webmaster@, hostmaster@, postmaster@
- Prüfen Sie die MX-Einträge: dig example.com MX
- Setzen Sie die versendenden E-Mail-Domains der CA auf die Whitelist Ihres Spam-Filters
- Fordern Sie im Kontrollpanel der CA eine erneute Zustellung der E-Mail an
Häufige Ursache: Die Validierungs-E-Mail wurde von Spam-Filtern abgefangen, oder die Admin-Adressen existieren nicht.
Plattformspezifisch: Fehler bei cPanel AutoSSL
Fehler: „Local HTTP DCV error: An internal error occurred.“
Schnelle Lösungen:
- Prüfen Sie WHM > Manage AutoSSL-Protokolle für Details
- Warten Sie 30 Minuten und versuchen Sie es erneut (löst sich oft automatisch)
- Wechseln Sie zwischen den Anbietern Sectigo und Let’s Encrypt
- Leeren Sie die AutoSSL-Warteschlange: WHM > Manage AutoSSL > Clear pending queue
Schnelle Diagnosebefehle
Bevor Sie den Support kontaktieren, führen Sie diese Prüfungen durch:
# Verify DNS propagation
dig yourdomain.com +short
dig _dvsauth.yourdomain.com TXT +short

# Test HTTP file accessibility
curl -v http://yourdomain.com/.well-known/pki-validation/test.txt

# Check CAA and MX records
dig yourdomain.com CAA
dig yourdomain.com MX
Vereinfachen Sie Ihre SSL-Zertifikatsverwaltung mit SSL Dragon
Eine korrekte Domain Control Validation ist entscheidend für eine reibungslose Zertifikatsbereitstellung. SSL Dragon bietet Zertifikate vertrauenswürdiger Zertifizierungsstellen mit allen benötigten Validierungsmethoden – egal, ob Sie E-Mail-, DNS- oder HTTP-basierte Verifizierung bevorzugen.
Unser Team hilft Ihnen, die DCV-Anforderungen für Domain Validated-, Organization Validated- und Extended Validation-Zertifikate zu meistern. Wir führen Sie durch die Validierungsmethode, die zu Ihrer Infrastruktur passt, und beantworten Ihre Fragen, wenn Validierungsprobleme auftreten.
Hören Sie auf, sich mit der Zertifikatsvalidierung herumzuschlagen. Entdecken Sie unsere SSL-Zertifikatsoptionen!
Sparen Sie 10% auf SSL-Zertifikate, wenn Sie noch heute bestellen!
Schnelle Ausstellung, starke Verschlüsselung, 99,99% Browser-Vertrauen, engagierter Support und 25-tägige Geld-zurück-Garantie. Gutscheincode: SAVE10