


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

La conf. peut se trouver à différents endroits en fonction de votre système d’exploitation et de votre configuration. Vérifiez le fichier httpd.conf, apahce2.conf ou ssl.conf dans l’un des répertoires suivants : etc/httpd/, /etc/apache2/ ou /etc/httpd/conf.d/ssl.conf.
Copier le lien
Pour les distributions Debian et Ubuntu, utilisez les commandes suivantes
#grep -ir SSLProtocol /etc/apache2/*
/etc/apache2/mods-available/ssl.conf:SSLProtocol +TLSv1.2 +TLSv1.3
Copier le lien
SSL (Secure Sockets Layer), aujourd’hui TLS (Transport Layer Security), est un protocole cryptographique qui crypte les communications entre deux points d’extrémité du réseau, par exemple un serveur web tel qu’Apache et les navigateurs des utilisateurs.
Copier le lien
Lors de la configuration, de la réémission ou du renouvellement de votre certificat SSL, si vous ne pouvez pas choisir la méthode de validation du domaine ou si vous rencontrez un message d’erreur, cela signifie qu’il y a une erreur de CSR. Voici les erreurs les plus courantes en matière de RSE et les moyens de les corriger :
Pour corriger votre code CSR, vous devez en générer un nouveau. Ensuite, essayez de configurer ou de réémettre votre certificat SSL avec le nouveau code CSR. Si le problème persiste, veuillez ouvrir un ticket avec nous et nous envoyer votre code CSR. Nous décoderons le CSR et vous dirons quel est le problème, afin que vous puissiez le résoudre.
Copier le lien
La RSC doit contenir les informations cryptées obligatoires suivantes : votre pays, votre état, votre ville, le nom de votre entreprise, le service de votre entreprise et le nom de domaine ou l’adresse IP pour lesquels vous souhaitez que le certificat SSL soit émis.
Il peut également contenir ces informations facultatives : l’adresse électronique à laquelle votre code CSR et la clé privée seront envoyés une fois qu’ils auront été générés.
Afin d’éviter toute erreur, veuillez vous assurer que
Copier le lien
C’est l’une des questions les plus fréquentes que nous recevons. Malheureusement, nous ne pouvons pas vous envoyer la clé privée, car elle est privée et nous ne la stockons nulle part dans notre système ou notre base de données. La clé privée est toujours confidentielle et vous êtes le seul à la détenir. Si nous devions posséder ou stocker votre clé privée, cela compromettrait la « sécurité » de votre certificat SSL.
Si vous avez utilisé le générateur de CS R sur notre site web pour générer votre code CSR, la CSR et la clé privée vous ont été présentées au cours du processus de génération de la CSR. Ils ont également été envoyés à votre adresse électronique au cas où vous l’auriez incluse dans le générateur de RSE. Le message qui a été envoyé à votre adresse électronique provient de [email protected] et a le sujet suivant : « Votre code CSR et votre clé privée ».
Si vous avez généré votre CSR sur votre serveur, votre code CSR et votre clé privée vous ont été fournis par votre serveur. Vous deviez les copier et les conserver en lieu sûr. Dans certains cas, certains serveurs peuvent afficher le code CSR et la clé privée, et en même temps stocker ces deux éléments de code pour vous sur le serveur. Dans d’autres cas, le serveur ne vous fournit que le code CSR et garde la clé privée cachée sur le serveur.
 Ceci étant dit, veuillez rechercher la clé privée dans votre adresse e-mail ou sur votre serveur. Si vous ne le trouvez pas, vous devrez générer un nouveau code CSR sur votre serveur ou sur le générateur CSR sur notre site web. Le code CSR est accompagné d’une clé privée.
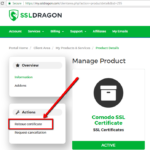
Une fois qu’un nouveau code CSR (et une nouvelle clé privée) ont été générés, vous devez vous rendre sur la page des détails du certificat SSL dans votre compte SSL Dragon, et cliquer sur le bouton « Rééditer le certificat » dans la barre latérale gauche de la page. Vous devrez à nouveau passer la validation du domaine, et une fois que vous l’aurez fait, le certificat SSL vous sera réémis sur la base du nouveau code CSR que vous avez saisi. En outre, le certificat SSL réémis sera associé à la clé privée qui accompagne le nouveau code CSR.
Si vous ne trouvez pas le Le bouton « Rééditer le certificat » sur la page des détails du certificat SSL dans votre compte SSL Dragon, puis envoyez-nous le nouveau code CSR via un ticket de support dans votre compte SSL Dragon, ou directement à [email protected] et nous générerons à nouveau le certificat SSL pour vous, en utilisant le nouveau code CSR. Ne nous envoyez pas votre clé privée car elle est confidentielle. Conservez-la en lieu sûr dans votre courrier électronique ou votre ordinateur, car vous en aurez besoin lors de l’installation de votre certificat SSL.
Copier le lien
Afin d’éviter que vous ne perdiez votre code CSR et votre clé privée, nous les envoyons automatiquement à l’adresse électronique que vous avez indiquée lors de l’utilisation du générateur de CSR SSL ci-dessus. Veuillez vérifier votre courrier électronique et chercher un message de SSL Dragon ([email protected]).
Toutefois, si vous avez perdu ou ne pouvez pas trouver le message électronique que nous vous avons envoyé, et si vous n’avez pas sauvegardé une copie de votre code CSR et de votre clé privée, vous ne pourrez pas demander un certificat SSL, et vous ne pourrez pas installer votre certificat SSL sur votre site web et votre serveur. Mais il est facile de résoudre ce problème en générant un nouveau code CSR et une nouvelle clé privée à l’aide du générateur de CSR SSL mentionné ci-dessus.
Copier le lien
L’enregistrement du numéro LEI se fait en quatre étapes :
Copier le lien
Vous devez renouveler votre code LEI chaque année pour conserver le statut de LEI ACTIF. Si vous ne le faites pas, votre LEI apparaîtra comme LAPSED dans l’index mondial des LEI. Un LEI expiré peut entraîner des amendes pour non-conformité et bloquer les transactions financières.
Copier le lien
Nous garantissons un remboursement à 100 % uniquement pour les codes LEI non délivrés. Si le code LEI est délivré et que l’utilisateur l’annule, il n’y aura PAS de remboursement. Veuillez noter que nous ne garantissons pas le remboursement si les informations fournies lors de la vérification de l’entité sont fausses ou erronées.
Copier le lien